無料会員登録
サイバー攻撃の被害は、個人情報の漏洩だけにとどまりません。注文受付や配送状況の確認などのサービスが停止し、事業活動や利用者の生活に影響することもあります。また、自社が直接攻撃されていなくても、業務委託先やクラウドサービスへの攻撃によって被害が及ぶ場合があります。
2026年9〜10月には、佐川急便、ソースネクスト、カプコン、ローソン、バーガーキングなど、知名度の高い企業で大規模な被害が相次いで公表されました。
本記事では、2026年9〜10月に公表・続報が発表されたサイバー攻撃の被害事例18件を紹介します。あわせて、AIが攻撃と防御に与える影響や、企業が取り組むべきセキュリティ対策を解説します。
※掲載内容は2026年10月27日までに確認した公表情報に基づきます。公表日と攻撃の発生日は異なる場合があります。また、「漏洩を確認」と「漏洩した可能性」は区別して記載しています。

2026年9〜10月のサイバー攻撃被害事例18選
| 企業・サービス | 公表された対象規模 | 主な被害・影響 |
|---|---|---|
| 佐川急便 | 最大約5,323万件 | 配送関連情報の流出の可能性、一部サービス停止 |
| Eストアー(ショップサーブ) | 約2,335万6,000人 | ECサイト購入者などの情報漏洩、7,858店舗が対象 |
| ソースネクスト | 約2,252万件 | 会員情報が流出した可能性 |
| スカイチケット(skyticket) | 約1,464万件 | 旅行予約者情報の流出、一部カード情報にも影響 |
| カプコン | 約1,177万件 | CAPCOM ID情報の漏洩、アカウントの不正変更 |
| バーガーキング | 約1,118万件 | 公式アプリの会員情報が漏洩 |
| 焼肉きんぐ | 約1,079万件 | 公式アプリの会員情報が漏洩 |
| 第一興商(ビッグエコーなど) | 約872万4,000件 | 委託先のマルウェア感染による情報漏洩のおそれ |
| タイムズカー | 約660万アカウント | 会員情報や運転免許情報の漏洩 |
| 銀のさら・釜寅など | 最大約650万件 | 情報漏洩の可能性、オンライン注文停止 |
| 手間いらず(TEMAIRAZU) | 最大約445万人 | 宿泊予約情報が漏洩した可能性 |
| ふるさとチョイス | 約445万件 | 会員情報の流出、サービス停止 |
| リクルート(カーセンサー) | 最大約371万件 | 問い合わせ利用者などの情報漏洩の可能性 |
| アンドエスティHD | 顧客約250万件 | 顧客情報などの流出の可能性、会員ポイント利用への影響 |
| ローソン | 約215万5,000件 | ローソンIDなどの利用者情報が漏洩 |
| 日本経済新聞社 | 約183万件 | 開発用クラウドサービスへの不正アクセスによる情報漏洩 |
| MrMax(ミスターマックス) | 最大約173万5,000人 | 公式アプリ・オンラインストアの会員情報流出 |
| セイコーマート | 57万4,647人 | アプリ会員情報の不正閲覧、一部会員機能の終了 |
※人数、アカウント数、情報件数などの集計単位は異なります。重複を含む数値もあり、単純に合計することはできません。
1.佐川急便:最大約5,323万件の個人情報が流出した可能性
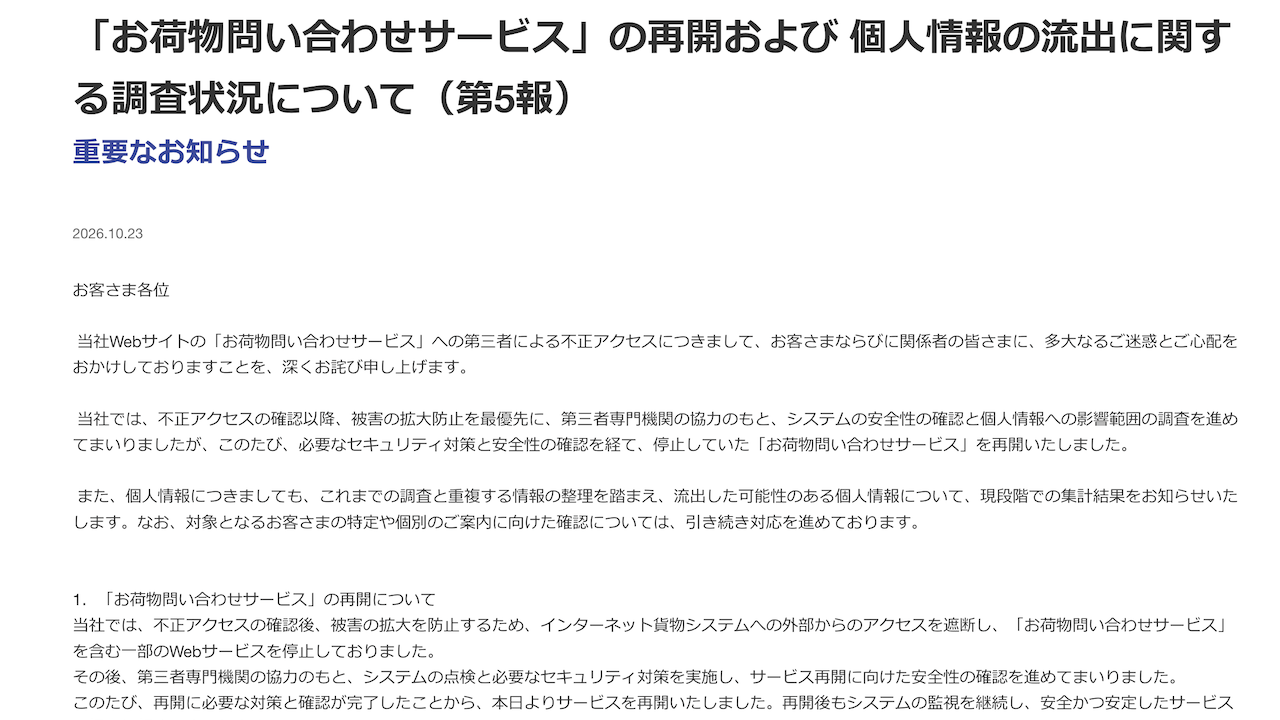
 佐川急便は2026年10月23日、「お荷物問い合わせサービス」への不正アクセスについて第5報を発表し、最大約5,323万件の個人情報が流出した可能性を明らかにしました。
同社は9月30日に不正アクセスを確認し、一部Webサービスを停止。対象には、2026年6月21日から9月30日までの送り状データに含まれる依頼主・届け先の氏名、住所、電話番号、運賃契約者情報、「スマートクラブ」の会員情報などが含まれます。
約5,323万件には同一人物の重複が含まれており、同数の人数を意味しません。クレジットカード情報やパスワードは対象外と説明しています。
10月23日には荷物問い合わせサービスを再開しましたが、一部機能は引き続き停止しています。物流事業者が保有する大量の配送先情報と、サービス継続体制の重要性を示した事例です。
出典
佐川急便「お荷物問い合わせサービスの再開および個人情報の流出に関する調査状況について(第5報)」
2.Eストアー(ショップサーブ):約2,335万人の個人情報が漏洩
ECサイト構築・運営サービス「ショップサーブ」を提供するEストアーは、2026年10月16日、不正アクセスに関する最終調査結果を公表しました。
漏洩対象者は約2,335万6,000人、対象店舗は7,858店舗で、購入者の氏名、住所、電話番号、メールアドレス、会員情報などが含まれます。このうち約209万6,900人については、クレジットカード番号の一部や有効期限なども対象となりました。
攻撃者は5月21日から8月1日にかけて、アプリケーションの脆弱性を悪用し、データベースの情報を外部へ送信していました。ECプラットフォームへの攻撃は、サービスを利用する多数のネットショップに被害を広げる可能性があります。委託先の安全性や保存データの管理が重要です。

出典
Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」
3.ソースネクスト:約2,252万件の会員情報が流出した可能性
ソースネクストは2026年10月15日、会員情報を管理するシステムへの不正アクセスにより、2,251万9,960件の個人情報が流出した可能性を公表しました。10月9日頃から第三者が会員情報取得APIを不正に利用し、10月13日に不審なアクセスを確認して遮断しました。
対象情報にはメールアドレス、氏名、住所、電話番号、生年月日、会社名、役職名、パスワードなどが含まれます。ただし、対象者ごとに情報の種類は異なります。
大量の会員情報が流出すると、フィッシングメールや不正ログインなどの二次被害が懸念されます。管理画面だけでなく、APIの認証やアクセス制御、異常なデータ取得の監視が重要です。
出典
ソースネクスト「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」
4.スカイチケット(skyticket):約1,464万件の情報流出、カード情報にも影響
 旅行予約サイト「skyticket」を運営するアドベンチャーは2026年10月9日、不正アクセスにより約1,464万件の顧客情報が流出したと発表しました。対象には氏名、生年月日、メールアドレス、住所、電話番号などが含まれ、約413万件ではハッシュ化されたログインパスワードも対象となりました。
さらに10月16日の続報では、最大6,140人のクレジットカード情報が流出したことが判明しました。過去に有料サービスを利用した会員のカード番号、名義、有効期限などが含まれます。
旅行予約情報が悪用されると、航空会社や旅行会社を装ったフィッシング詐欺につながるおそれがあります。企業は過去の決済情報の保存状況も含め、情報管理を見直す必要があります。
出典
skyticket「不正アクセスによるお客様情報の流出に関するお詫びとお知らせ」
skyticket「不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(第2報)」
5.カプコン:約1,177万件のCAPCOM ID情報が漏洩
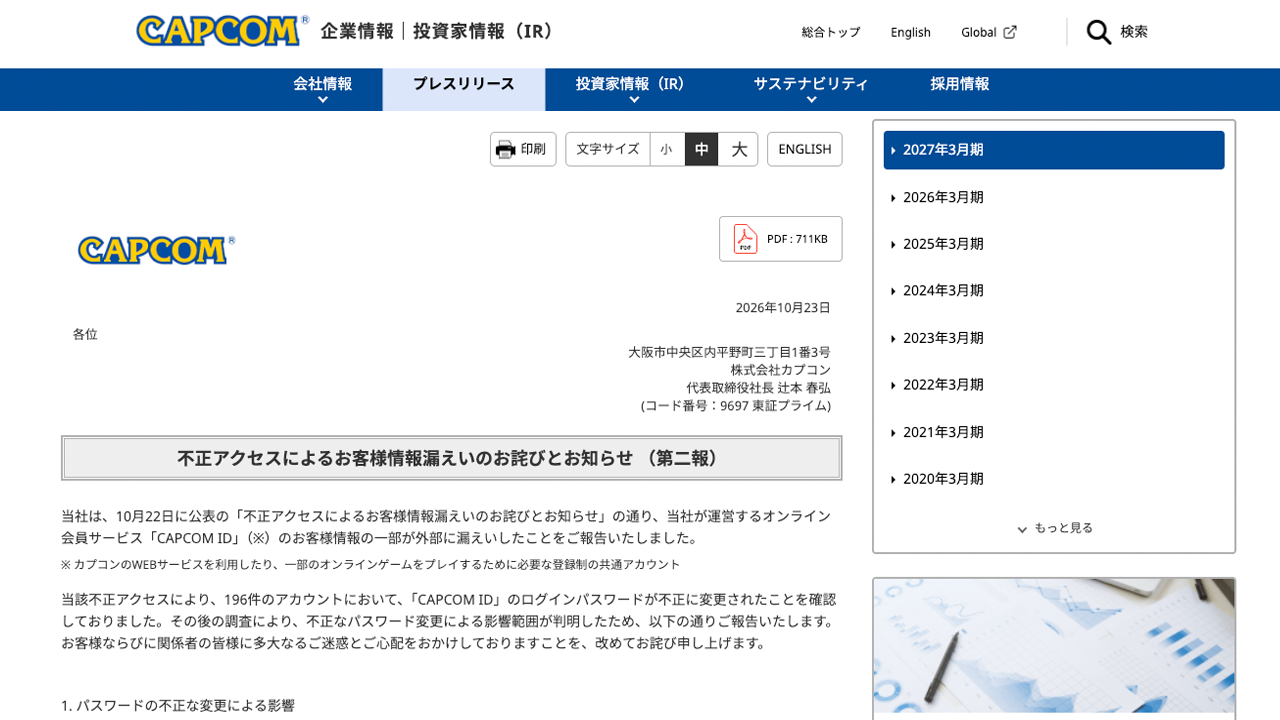
カプコンは2026年10月22日、オンライン会員サービス「CAPCOM ID」への不正アクセスにより、1,177万4,247件の顧客情報が漏洩したと発表しました。対象はメールアドレス、アカウント作成日時、最終ログイン日時、IPアドレスなどです。また、196件のアカウントでパスワードが不正に変更されました。
10月23日の続報では、19件のアカウントで通販サイト「イーカプコン」のマイページにも不正アクセスが発生し、氏名や住所、購入履歴などへの影響が判明しました。
利用者が設定したパスワードやクレジットカード情報の漏洩は確認されていません。会員アカウントの侵害が関連サービスに波及する危険性を示した事例です。
出典
カプコン「不正アクセスによるお客様情報漏えいのお詫びとお知らせ(第二報)」
6.バーガーキング:約1,118万件の公式アプリ会員情報が漏洩
バーガーキングを運営するビーケー・ジャパンは2026年10月15日、公式アプリの会員情報管理システムへの不正アクセスにより、約1,118万件の会員情報が漏洩したと発表しました。不正アクセスは10月2日から7日にかけて発生し、10月13日に情報漏洩が判明しました。
対象情報には、会員ID、氏名、メールアドレス、電話番号、生年月日、性別、都道府県などが含まれます。クレジットカード番号は保有しておらず、ログインパスワードの漏洩も確認されていません。
飲食チェーンの公式アプリには大量の顧客情報が蓄積されます。販促に必要な情報だけを取得し、保存データやアクセス権限を適切に管理することが重要です。
関連記事
個人情報漏洩ニュース・被害事例一覧
7.焼肉きんぐ:約1,079万件の公式アプリ会員情報が漏洩
「焼肉きんぐ」を運営する物語コーポレーションは2026年10月5日、公式アプリの会員管理システムへの不正アクセスにより、1,078万8,963件の会員情報が漏洩したと公表しました。10月2日に不正アクセスが発生し、会員番号、アプリ登録名、メールアドレス、電話番号などが対象となりました。
同社は10月20日、監視体制の強化や、将来的にメールアドレスを含む個人情報を保持しないシステムへの刷新など、再発防止策を発表しました。今回の事例は、個人情報を安全に保存するだけでなく、そもそも必要以上の情報を保有しないシステム設計の重要性を示しています。
出典
物語コーポレーション「焼肉きんぐ公式アプリにおける今後のセキュリティおよび個人情報保護強化策について」
8.第一興商:約872万件の顧客・従業員情報が漏洩したおそれ
「ビッグエコー」などを展開する第一興商は2026年10月8日、業務委託先である日本コロムビアグループの従業員端末がマルウェアに感染し、約872万4,000件の個人情報が漏洩したおそれがあると発表しました。対象は顧客情報約863万1,000件、従業員情報約9万3,000件で、氏名、性別、生年月日、メールアドレス、電話番号などが含まれます。
感染したPCには委託業務に関する個人データが一時的に保存されていました。発表時点で実際の外部流出や不正利用は確認されていません。委託先の端末に保存された情報も漏洩リスクとなることから、外部委託先の端末管理やデータ保存ルールの確認が重要です。
出典
第一興商「委託先における個人情報漏えいのおそれについて」
9.タイムズカー:約660万アカウントの会員情報が漏洩
タイムズカーは2026年9月28日、不正アクセスに関する調査結果を発表し、約660万アカウントの会員情報が漏洩したことを明らかにしました。
対象には現役会員だけでなく、退会者や一部の入会申込者も含まれます。漏洩情報は対象者によって異なり、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類の画像などが含まれます。クレジットカード情報の漏洩は確認されていません。
本人確認書類や退会者情報は、サービス利用終了後も保管される場合があります。企業には、アクセス制御に加えて保存期間と削除手順を見直すことが求められます。
出典
タイムズカー「調査結果および今後の対応について(第2報)」
10.銀のさら・釜寅など:最大約650万件の情報漏洩の可能性と注文停止
ライドオンエクスプレスホールディングスは2026年10月13日、「銀のさら」「釜寅」「すし上等」の公式サイト・公式アプリに登録された最大約650万件の個人情報が漏洩した可能性を公表しました。サーバー運営会社がランサムウェア攻撃を受けたことで、公式サイト・アプリによる注文受付を停止しました。
対象となる可能性がある情報には氏名、住所、電話番号、メールアドレス、注文履歴などが含まれます。ただし、10月13日時点では明確な漏洩の痕跡や範囲は特定されていませんでした。
今回の事例は、外部事業者への攻撃が自社の売上やサービス提供に直接影響することを示しています。代替注文手段や復旧計画の準備が重要です。
出典
ライドオンエクスプレスホールディングス「公式サイト・公式アプリ停止のお知らせとお詫び(第3報)」
11.手間いらず:最大約445万人の宿泊予約情報が漏洩した可能性
手間いらずは2026年10月9日、宿泊施設向け予約管理システム「TEMAIRAZU」への不正アクセスに関する調査状況を公表しました。最大約445万人の宿泊予約情報が第三者に閲覧・取得された可能性があり、氏名、電話番号、メールアドレス、宿泊施設名、チェックイン・チェックアウト日、宿泊料金などが対象です。
関連して、宿泊施設や予約サイトを装い、事前チェックインや予約維持を理由にカード情報の入力を求める不審なメッセージも確認されています。
実際の予約内容に合った連絡は信用されやすいため、利用者はメッセージ内のリンクではなく、公式窓口から内容を確認することが重要です。
出典
手間いらず「当社システムへの不正アクセスに関する調査状況および対応について」
12.ふるさとチョイス:約445万件の個人情報が流出
ふるさと納税サイト「ふるさとチョイス」を運営するトラストバンクは2026年10月20日、不正アクセスにより445万4,097件の会員情報が外部に流出したと発表しました。
10月17日に不正アクセスが発生し、19日の調査で流出が判明。氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワードなどが対象となりました。同社は関連サービスを停止し、外部専門家とともに調査を開始しました。
ふるさと納税サービスの停止は利用者だけでなく、寄附を受け付ける自治体にも影響します。また、ハッシュ化されたパスワードも悪用される可能性があるため、パスワードの使い回しを避けることが重要です。
出典
トラストバンク「不正アクセスによる寄附者様情報の外部流出に関するお詫びとお知らせ」
13.リクルート(カーセンサー):最大約371万件の個人情報が漏洩した可能性
リクルートは2026年10月21日、中古車情報サイト「カーセンサーnet」と中古車販売店向け業務支援サービス「C-MATCH」への不正アクセスを公表しました。
最大370万9,551件の個人情報が漏洩した可能性があり、中古車販売店へ問い合わせた利用者、口コミ投稿者、販売店の担当者などの情報が対象です。同社は10月17日に不審なアクセスを検知し、関連サービスの一時停止などの対応を行いました。
問い合わせ情報や取引先担当者の情報が悪用されると、実際の取引関係を利用したなりすましメールなどにつながるおそれがあります。問い合わせデータも適切な管理が必要です。
14.アンドエスティHD:顧客約250万件の情報が流出した可能性
「グローバルワーク」「ニコアンド」などを展開するアンドエスティHDは2026年10月23日、業務サーバーへの不正アクセスによって、顧客約250万件、取引先約1万件の情報が流出した可能性を発表しました。10月22日に複数のサーバーで不正なログイン試行やデータ抽出を確認し、サーバーの隔離や侵入経路の遮断を実施しました。
対象情報には氏名、生年月日、住所、電話番号、メールアドレス、会員IDなどが含まれます。決済情報や利用者が設定したパスワードは対象外と説明しています。
店舗・Webストアは営業を継続しましたが、会員ポイントの利用に影響が発生しました。情報管理システムへの攻撃が店舗サービスにも波及する事例です。
出典
アンドエスティHD「当社業務サーバーへの不正アクセスの発生および個人情報等流出の可能性に関するお詫びとお知らせ」
15.ローソン:約215万件の会員情報が漏洩
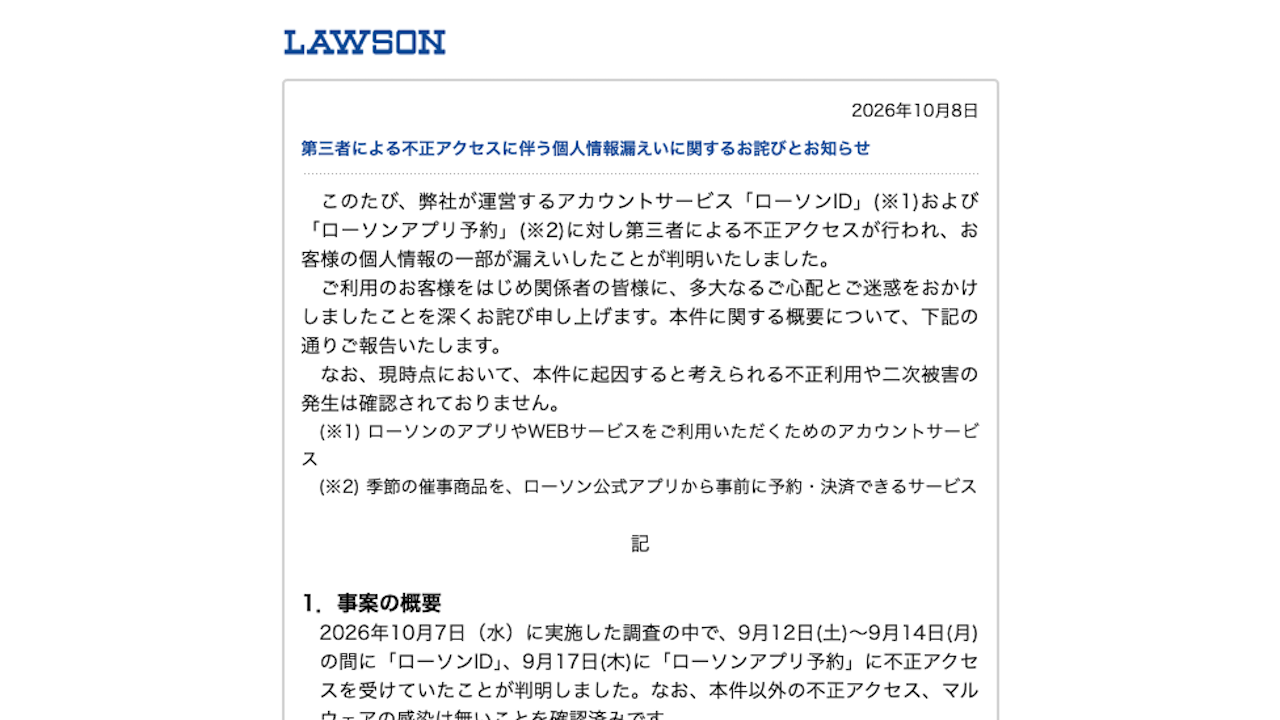
ローソンは2026年10月8日、「ローソンID」と「ローソンアプリ予約」への不正アクセスにより、個人情報が漏洩したと発表しました。
対象はローソンIDの215万5,345件、ローソンアプリ予約の26件です。氏名や登録内容に応じた電話番号、住所などが含まれ、アプリ予約ではクレジットカード番号の一部も対象となりました。
10月24日の更新では、ローソンIDについてメールアドレスなどは漏洩していなかった一方、生年月日は対象となる可能性があると訂正されました。会員向けサービスでは、ログイン機能だけでなく、個人情報を表示・取得する仕組みやAPIのアクセス制御が重要になります。
出典
ローソン「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」
16.日本経済新聞社:約183万件の情報が漏洩
日本経済新聞社は2026年10月16日、システム開発に利用するクラウドサービスへの不正アクセスによって、約183万件の情報が漏洩したと発表しました。クラウドサービスへのアクセスに必要な認証情報が窃取され、10月7日に不正アクセスが発生したとしています。
対象のうち約15万件には氏名、メールアドレス、住所、電話番号、生年月日などが含まれ、残る約168万件は単体では個人を特定できない識別子情報とされています。
開発環境やクラウドサービスもサイバー攻撃の対象となります。本番環境だけでなく、開発用システムの認証情報や保存データについても適切な管理が必要です。
関連記事
個人情報漏洩ニュース・被害事例一覧
17.MrMax(ミスターマックス):最大約173万人の会員情報が流出した可能性
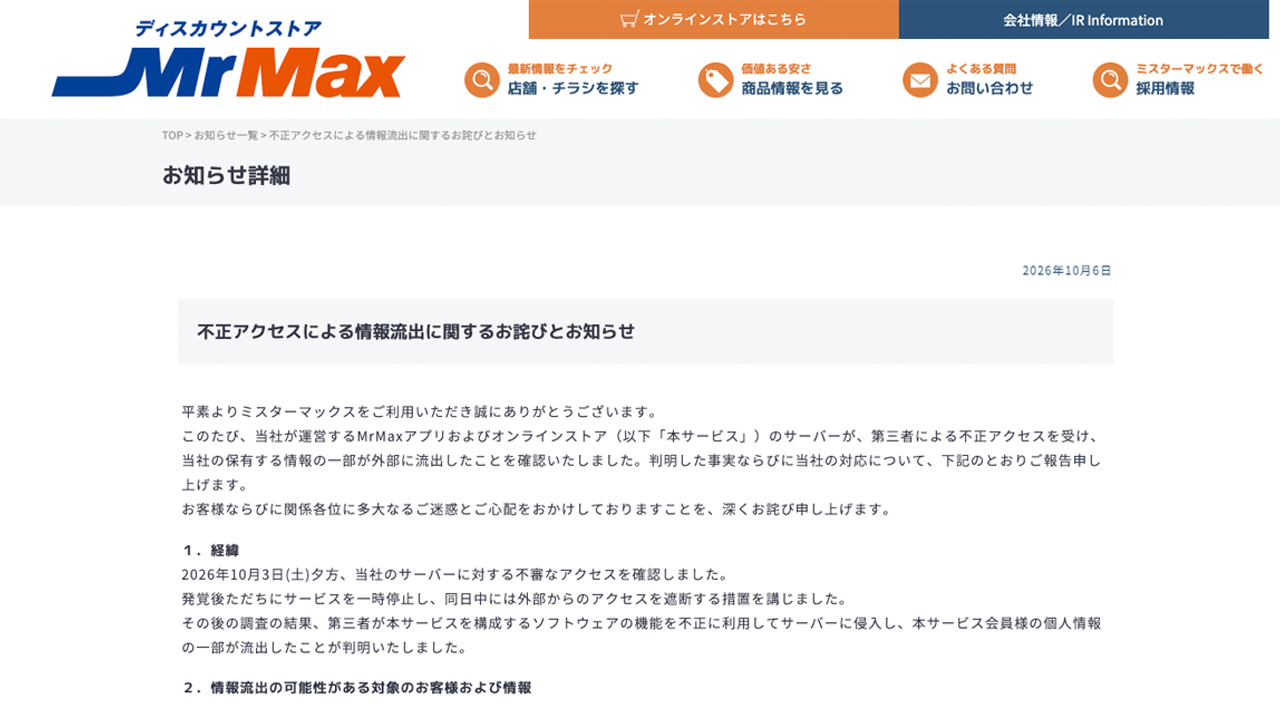
ディスカウントストア「MrMax」を運営するミスターマックスは2026年10月6日、公式アプリとオンラインストアへの不正アクセスにより、最大173万5,154人の会員情報が流出した可能性を公表しました。
10月3日に不正アクセスを確認し、外部からのアクセスを遮断しました。第三者がソフトウェアの機能を不正に利用して侵入したと説明しています。
対象となる可能性がある情報は、会員ID、氏名、メールアドレス、電話番号です。クレジットカード情報、パスワード、購入履歴などは対象外とされています。実店舗とオンラインストアで会員情報を管理する企業では、アプリやECシステムへの攻撃が多くの顧客に影響する可能性があります。
18.セイコーマート:57万4,647人の個人情報が不正閲覧
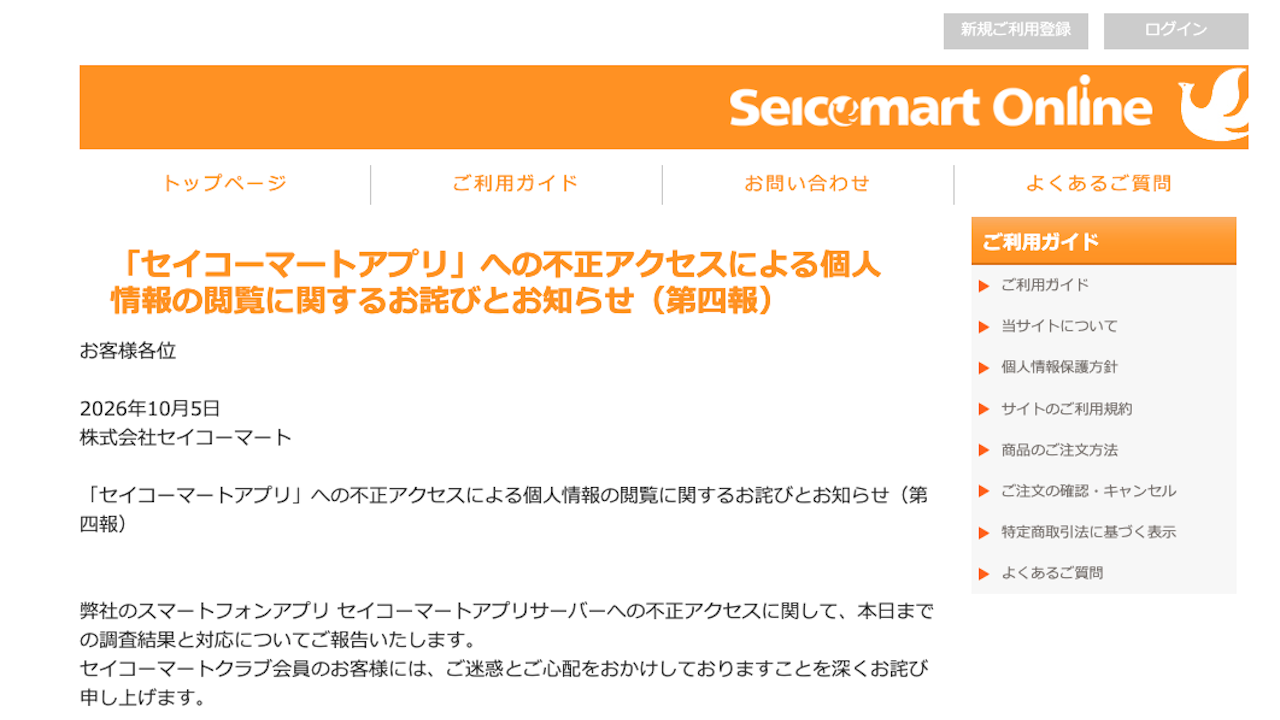
セイコーマートは2026年10月5日、スマートフォンアプリへの不正アクセスに関する第四報を発表しました。過去にアプリへ登録したクラブ会員57万4,647人の個人情報が不正閲覧の対象となりました。
同社は対応として、アプリ・Web上での新規入会、会員情報の閲覧・変更、登録カードの変更機能を終了すると発表しました。今回の事例は、不正アクセスへの対応がシステムの復旧だけでなく、会員向け機能の終了や業務手順の変更にまで影響することを示しています。退会者や過去の登録者の情報管理も重要です。
出典
セイコーマート「個人情報の閲覧に関するお詫びとお知らせ(第四報)」
AIはサイバー攻撃にどのような影響を与えるのか
生成AIによってフィッシングメールや詐欺が巧妙化する
生成AIの普及により、サイバー攻撃の準備や実行に必要な作業が効率化されることが懸念されています。生成AIを利用すれば、自然な日本語の不審メールを短時間で大量に作成できます。企業名や担当者の役職などに合わせ、本物の業務連絡に見せかけることも容易になります。
英国の国家サイバーセキュリティセンター(NCSC)は、AIが既存の攻撃手法を効率化し、攻撃の規模や影響を拡大させると評価しています。企業は、不自然な日本語や誤字だけで不審メールを判断せず、送信元、リンク先、要求内容を確認する必要があります。
漏洩情報とAIを組み合わせた二次被害にも注意
今回の事例では、氏名やメールアドレスに加え、配送情報、購入履歴、宿泊予約情報などが漏洩対象となっています。こうした情報が生成AIと組み合わされると、利用者の状況に合わせた詐欺メッセージを大量に作成されるおそれがあります。
例えば、宅配業者を装ったSMSや、実際の予約内容に合わせた偽の支払い案内などが考えられます。ただし、本記事で紹介した個別事案に、実際に生成AIが使われたと確認されたことを意味するものではありません。利用者は、支払先の変更や認証コードの提供などを求められた場合、公式サイトや既知の連絡先から確認することが重要です。
AIによる脆弱性調査や攻撃の自動化
AIはソフトウェアのコード解析や脆弱性調査にも活用できます。防御側にとって有用な技術である一方、攻撃者に悪用されれば、脆弱なシステムの探索や攻撃コードの作成が効率化される可能性があります。企業には、脆弱性情報を早期に把握し、影響の大きいシステムから優先的に修正する体制が求められます。
防御側でもAIを活用する
AIは、大量のアクセスログから異常な通信を検知したり、不審な操作を分析したりするなど、サイバー攻撃への防御にも活用されています。
一方、AIを業務システムや社内データに接続すると、管理すべき範囲も広がります。AIがアクセスできる情報、操作権限、接続先、人による確認手順を定め、適切に運用することが重要です。
参考
NCSC「Impact of AI on cyber threat from now to 2027」
被害事例から考える、企業が取り組むべき5つの対策
1.認証・アクセス権限を強化する
管理者アカウントへの多要素認証(MFA)の導入、不要なアカウントの削除、アクセス権限の最小化を進めます。特に、個人情報を大量に保存するシステムでは、管理画面だけでなくAPIや外部システムとの接続についても認証・アクセス制御を徹底することが重要です。
2.脆弱性対応とアクセス監視を継続する
OS、サーバー、Webアプリケーション、各種ソフトウェアの更新状況を把握し、重大な脆弱性から優先して対応します。また、大量のデータ取得や通常とは異なるログインを検知できる監視体制を整え、重要なログを適切に保管する必要があります。
3.委託先・クラウドサービスの安全性を確認する
銀のさらや第一興商などの事例が示すように、委託先への攻撃によって自社の顧客情報が漏洩したり、サービスが停止したりする場合があります。
委託先が保有する情報、アクセス権限、事故時の連絡手順を確認し、必要以上の個人情報を預けていないか定期的に見直すことが重要です。
4.サービス停止に備えたBCPを整備する
サイバー攻撃は情報漏洩だけでなく、注文受付や予約などのサービス停止を引き起こします。バックアップの取得と復元テストに加え、ネット注文が停止した場合の電話受付や、代替システムへの切り替えなど、事業を継続するための手順を準備しておく必要があります。
5.保存データと事故対応体制を見直す
顧客情報、退会者情報、従業員情報、過去の問い合わせ情報などについて、保存目的と期間を明確にし、不要になった情報を適切に削除します。
また、事故発生時の初動対応、証拠保全、関係機関への報告、利用者への通知などについて、担当者と手順をあらかじめ定めておくことが重要です。
まとめ:大規模な情報漏洩とサービス停止に備える
2026年9〜10月には、佐川急便、ソースネクスト、カプコン、ローソンなど、知名度の高い企業で大規模なサイバー攻撃被害が相次いで公表されました。
これらの事例から、サイバー攻撃の影響は個人情報の漏洩だけでなく、配送、ネット注文、旅行予約など、日常生活や企業活動にも広がることが分かります。また、外部サービスや委託先への攻撃によって、自社に被害が及ぶケースもあります。
生成AIの普及による攻撃の巧妙化にも注意しながら、認証管理、脆弱性対応、委託先管理、バックアップ、事故対応といった基本的なセキュリティ対策を継続することが重要です。最新のサイバー攻撃や情報漏洩の事例は、個人情報漏洩ニュース・被害事例一覧でも随時紹介しています。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
【情報漏洩】中小企業が知るべきAI活用のリスクと対策
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
PII
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
マイナンバー”カード”利用で混乱、特別定額給付金のオンライン申請はなぜ失敗したのか
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>