無料会員登録
IOC(Indicator of Compromise、侵害指標)とは、サイバー攻撃や不正アクセスなどの脅威に関連する痕跡情報のことです。攻撃者のIPアドレスやマルウェアのハッシュ値などが含まれます。
本記事では、IOCの種類や収集・分析方法に加え、混同されやすいIOAとの違い、そして侵害を検知した際の対応ステップまでを解説します。
IOCとは何か
IOCの定義
IOCとは、Indicator of Compromise(侵害の兆候)の略称です。サイバー攻撃や不正アクセスなどの脅威に関連する情報のことを指します。
IOCは、攻撃者のIPアドレスやドメイン名、マルウェアのハッシュ値、不正な通信パターンなど、セキュリティインシデントに関わる様々な痕跡情報を含んでいます。これらの情報を収集・分析することで、組織はサイバー攻撃の検知や対応を迅速に行うことができます。
IOCの目的と重要性
IOCの主な目的は、サイバー攻撃の早期発見と被害の最小化にあります。攻撃者は常に新しい手口を用いてくるため、従来のセキュリティ対策だけでは十分ではありません。IOCを活用することで、既知の脅威だけでなく未知の脅威も検知できる可能性が高まります。また、攻撃の全体像を把握し、適切な対策を講じることができます。
IOCの具体例
IOCには様々な種類がありますが、代表的なものは以下の通りです。
- 不正侵入に使われたIPアドレスやURL
- マルウェアの実行ファイル名やハッシュ値
- 攻撃者が使用するドメイン名やメールアドレス
- 不審なプロセスやレジストリの変更
- 通常とは異なるユーザーアクティビティ
これらのIOCを幅広く収集し、相関分析を行うことで攻撃の全容が見えてきます。自組織で発生したインシデントだけでなく、他組織の事例から学ぶことも大切です。
IOCとIOAの違い
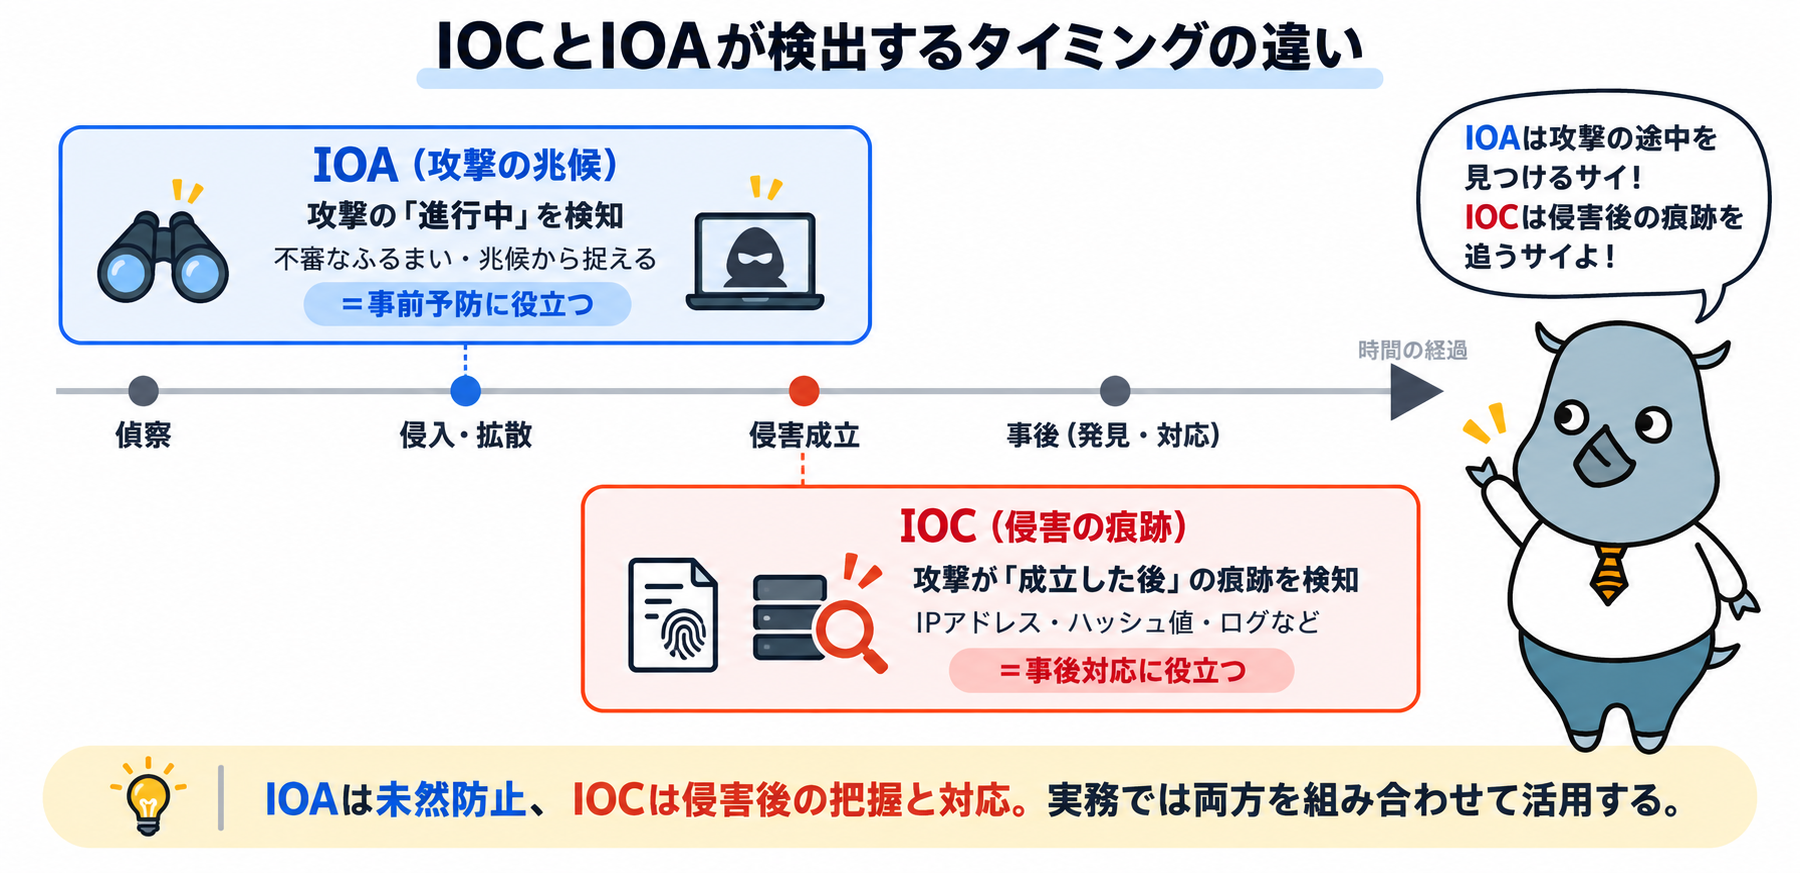
IOCと混同されやすいものとして「IOA(Indicator of Attack、攻撃の兆候)」があります。IOCとIOAの違いは、その目的とタイミングにあります。
IOCは「事後対応」を目的としており、侵害が発生した後にその痕跡を検出します。一方IOAは「事前予防」を目的とし、攻撃が進行中であることをリアルタイムで検出します。
| IOC(侵害の兆候) | IOA(攻撃の兆候) | |
|---|---|---|
| 定義 | 既に侵害されたことを示す証拠や痕跡 | 攻撃の試みやプロセスを示す兆候 |
| タイミング | 攻撃が成功した後に識別 | 攻撃が成功する前に識別 |
| 具体例 | ファイルハッシュ、悪意のあるIPアドレス、改ざんされたファイル | 異常なユーザー活動、プロセスの異常な挙動、ネットワークトラフィックの異常 |
| 目的 | 侵害の証拠を収集し対応と復旧に役立てる | 攻撃の兆候を早期に検出し防御する |
IOCとIOAは補完関係にあるため、両方を活用することでより効果的なサイバーセキュリティ対策が可能となります。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
IOCの種類と特徴
IOC(Indicator of Compromise)には、いくつかの種類があります。
ネットワークベースのIOC
ネットワークベースのIOCは、ネットワーク上の不正な活動を検出するために使用される情報です。
これには、不正なIPアドレス、ドメイン名、URLなどが含まれます。例えば、マルウェアに感染したホストが特定のIPアドレスと通信を行っている場合、そのIPアドレスがIOCとして使用されます。セキュリティ担当者は、このIOCを利用してネットワーク上の他のホストをスキャンし、同様の通信パターンを示すホストを特定することができます。
ホストベースのIOC
ホストベースのIOCは、個々のコンピュータやデバイス上の不正な活動を検出するために使用される情報です。これには、不正なプロセス名、ファイル名、レジストリキーなどが含まれます。マルウェアによって作成されたレジストリキーなどを監視することで、組織内のホストがマルウェアに感染していないかを確認できます。
その他のIOCの種類
ネットワークベースとホストベース以外にも、いくつかのIOCの種類があります。メールベースのIOCは、フィッシング攻撃やスパムメールの検出に使われ、不正なメールアドレスや件名、本文中の特定のキーワードなどが含まれます。
行動ベースのIOCは、通常とは異なるログインパターンや大量のデータ転送など、ユーザーやシステムの異常な動作パターンを検出するために使用されます。
IOCの収集と分析
IOCの情報ソース
IOCを収集するには、様々な情報ソースを活用する必要があります。セキュリティベンダーのレポートや脅威インテリジェンス、オープンソースのインテリジェンス(OSINT)、業界団体や政府機関が提供するセキュリティ情報、内部のセキュリティログやインシデント報告などが主な情報ソースです。
IOCの収集プロセス
IOCの収集は、手動で行うこともできますが、大量のデータを効率的に処理するためには自動化が欠かせません。情報ソースの特定と選定、情報の収集とフィルタリング、IOCの抽出と検証、IOCのデータベース化と更新、という手順で進められます。
IOCの分析手法
収集したIOCを分析することで、攻撃者の手口や狙いを理解し、適切な対策を講じることができます。
静的分析(マルウェアのコードを解析し動作や機能を調査する)、動的分析(実際にマルウェアを実行し挙動を観察する)、相関分析(複数のIOCを組み合わせて攻撃キャンペーンや攻撃者グループを特定する)、脅威インテリジェンスの活用(外部の脅威情報と照合し攻撃の全体像を把握する)といった手法が用いられます。
IOCを特定する際の実務的な着眼点
IOCを特定するプロセスでは、コンテキストを踏まえた次のような着眼点が実務上重要になります。
- マルウェアの永続化メカニズム:現在実行中のプロセスやスケジュールされたタスクなど、攻撃者が身を隠すためによく使う場所を確認することで、行動と通信の異常を検知します。
- 攻撃者の水平展開(ラテラルムーブメント):脅威インテリジェンスとユーザー行動分析を活用し、攻撃者がネットワーク内をどう移動したかの経路をリアルタイムで明らかにします。
- 一般的な攻撃者ツールの痕跡:変更されたレジストリキーや残された実行可能ファイルなど、攻撃者のアクティビティの証拠を見つけることで侵害の疑いを検証します。
これらの視点を組み合わせることで、単純なIPアドレスやハッシュ値の照合だけでは見えてこない、攻撃者の行動パターンを浮かび上がらせることができます。
IOCの活用とセキュリティ対策
IOCに基づくセキュリティ監視
IOCは、組織のセキュリティ監視を強化するためにも活用されます。ファイアウォールやIDS(侵入検知システム)、SIEMなどのセキュリティツールにIOCを登録しておくことで、IOCに含まれるIPアドレスからの不正アクセスや、IOCに関連するマルウェアの通信を検知し、速やかに対処することが可能になります。
IOCとインシデントレスポンス
セキュリティインシデントが発生した際には、IOCがインシデントレスポンスにおいて重要な役割を果たします。IOCを手がかりに、インシデントの原因究明や被害範囲の特定、影響評価などを行うことができます。
IOCを活用したプロアクティブな防御
IOCは、プロアクティブなセキュリティ対策にも活用できます。過去のインシデントから得られたIOCや、他組織から共有されたIOCを活用することで、未知の脅威に対する防御力を高めることができます。
侵害インジケーターを検知した際の対応ステップ
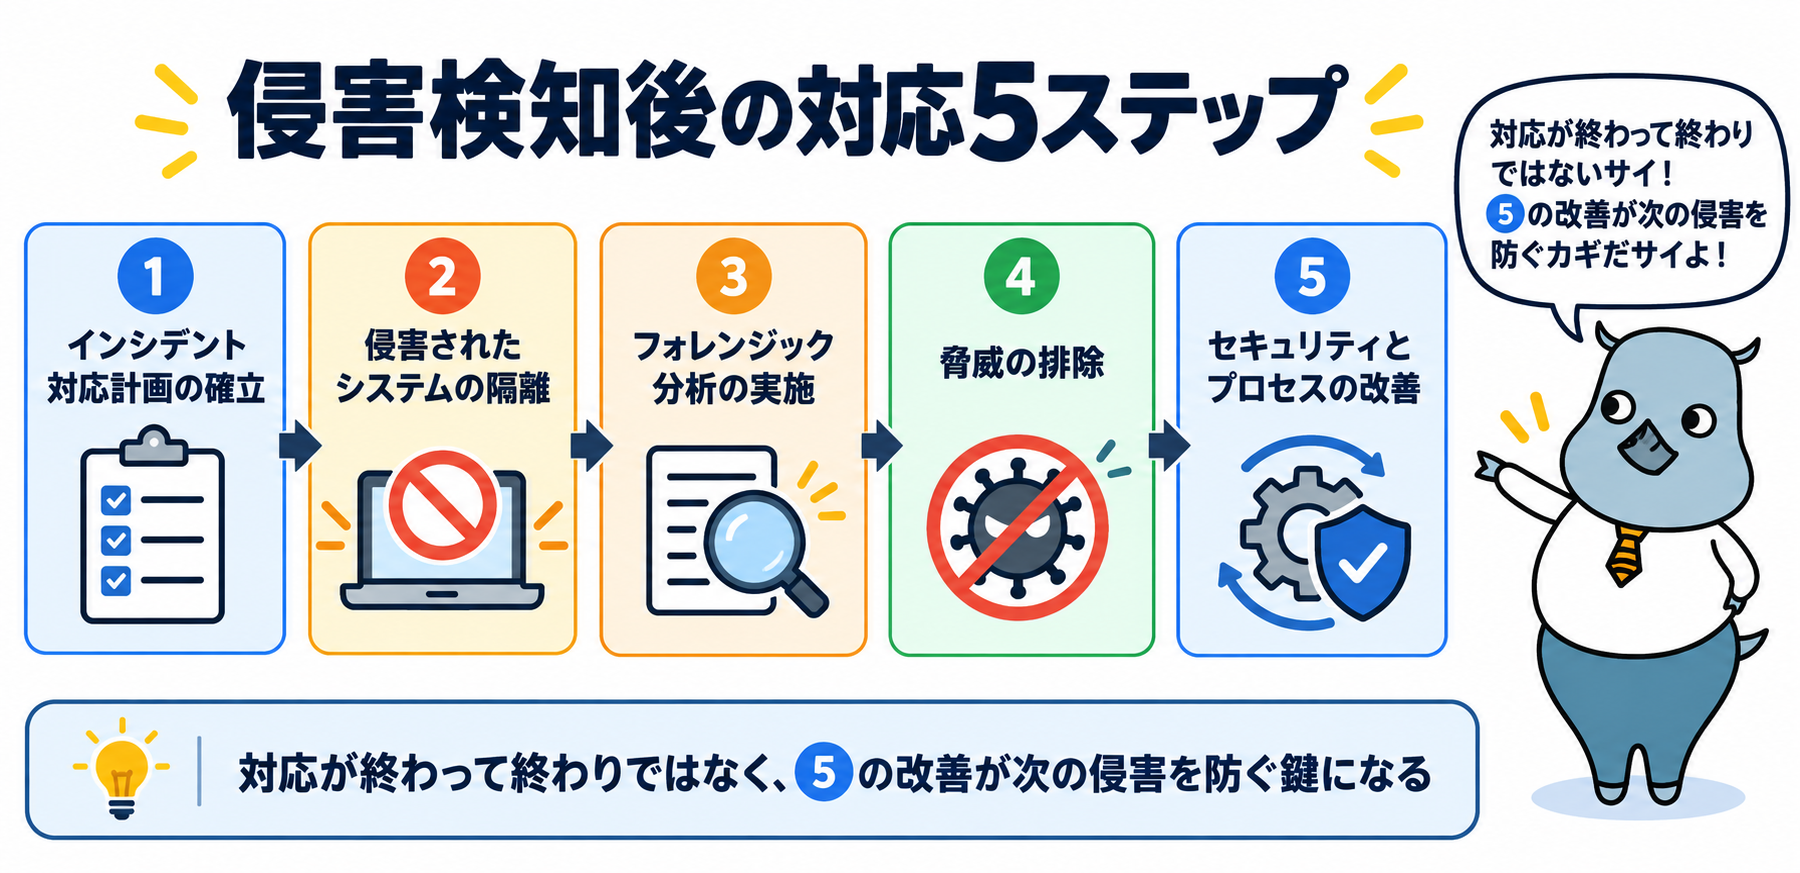
IOCを特定したら、組織への損害をできるだけ少なくするために、次のようなステップで対応します。
- ①インシデント対応計画の確立:組織がインシデント・役割・責任をどう定義し、どのような手順で解決するか、関係者とどう連携するかをあらかじめ整理しておきます。
- ②侵害されたシステムとデバイスの隔離:脅威を特定したら、攻撃を受けているアプリケーションやシステムをネットワークの他の部分から迅速に隔離します。これにより、攻撃者が組織の他の部分にアクセスするのを防ぎます。
- ③フォレンジック分析の実施:侵害のソース、攻撃の種類、攻撃者の目標など、侵害のあらゆる側面を明らかにします。
- ④脅威の排除:影響を受けたシステムやリソースから攻撃者とマルウェアを削除します。システムを一時的にオフラインにする必要がある場合もあります。
- ⑤セキュリティとプロセス改善の実装:攻撃が発生した理由と、防ぐために実行できたはずの操作があるかを評価し、将来のリスクを低減するための改善につなげます。
IOC活用の課題と注意点
IOCを効果的に活用するためには、いくつかの課題や注意点があります。
IOCが不正確であれば、脅威を見逃したり、誤検知が増加したりする可能性があります。信頼できる情報源から最新のIOCを収集し、定期的に見直しを行うことが重要です。また、サイバー攻撃の手口は日々進化しているため、IOCも常に最新の状態に保つ必要があります。
加えて、IOCを効果的に活用するためには一定のリソースとスキルが必要となり、サイバー攻撃の手口やIOCの種類・特徴について深い理解を持つ人材や、セキュリティ製品・サービスへの投資も欠かせません。
まとめ
IOCは、サイバー攻撃の痕跡を示す重要な情報であり、セキュリティ対策に不可欠な要素です。IOCを効果的に活用することで、早期の脅威検知、的確なインシデント対応、セキュリティ態勢の強化といったメリットが得られます。
一方で、IOCはあくまで「事後対応」のための情報であり、「事前予防」に役立つIOAと組み合わせることで、より効果的な防御体制を築くことができます。IOCの精度や更新の必要性、活用に必要なリソースとスキルなどの課題を踏まえながら、自社に適したIOC活用戦略を継続的に改善していくことが求められています。