
 無料会員登録
「政府のクラウドサービス調達にはISMAPが必要と聞いたが何のこと?」「ISMAPとISO27001は何が違うの?」「クラウドベンダーがISMAP登録するためには何をすればいい?」——政府機関のクラウド利用が進む中で重要性が増しているのが「ISMAP(イスマップ)」です。
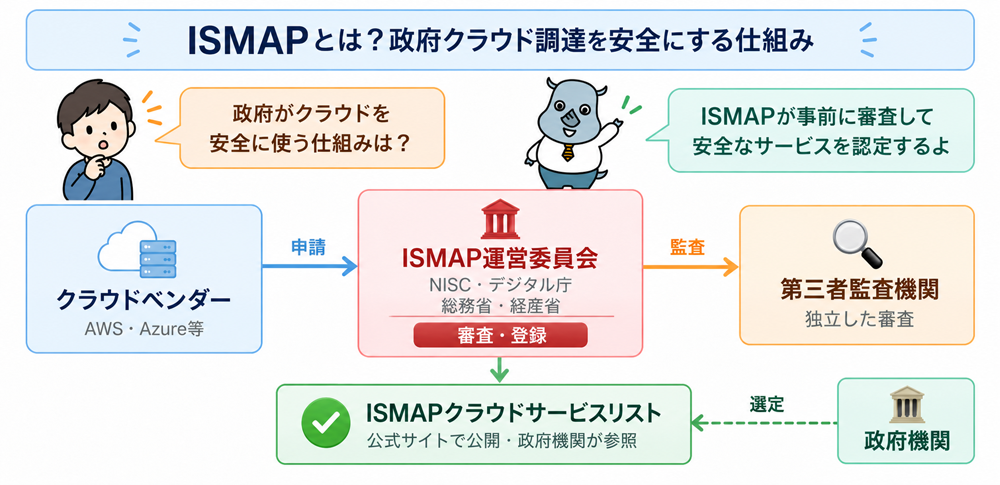
ISMAP(Information system Security Management and Assessment Program:政府情報システムのためのセキュリティ評価制度)とは、政府機関が安全なクラウドサービスを調達できるよう、クラウドサービスのセキュリティ水準を事前に評価・登録する制度です。内閣サイバーセキュリティセンター(NISC)・デジタル庁・総務省・経済産業省が共同で運営しています。
ISMAP登録されたクラウドサービスは「政府が調達可能なサービスリスト(ISMAPクラウドサービスリスト)」に掲載され、政府機関はこのリストから優先的にサービスを選定します。クラウドベンダーにとってはISMAP登録が政府向け事業の実質的な要件となっています。
ISMAPとは?
ISMAP(Information system Security Management and Assessment Program)とは、政府機関がクラウドサービスを安全に調達するために、クラウドサービスのセキュリティ対策の状況を事前に評価・登録する制度です。「イスマップ」と読みます。
ISMAPの基本情報
| 項目 | 内容 |
|---|---|
| 正式名称 | Information system Security Management and Assessment Program(政府情報システムのためのセキュリティ評価制度) |
| 読み方 | イスマップ |
| 運営主体 | 内閣サイバーセキュリティセンター(NISC)・デジタル庁・総務省・経済産業省(共同運営) |
| 制度開始 | 2020年(令和2年) |
| 対象 | 政府機関等に提供するクラウドサービス事業者(IaaS・PaaS・SaaSすべてが対象) |
| 公式サイト | https://www.ismap.go.jp/ |
ISMAPが作られた背景
政府のクラウド活用推進と安全性確保の課題
2018年の「クラウド・バイ・デフォルト原則」の閣議決定により、政府情報システムはクラウドサービスを優先的に採用する方針になりました。しかし政府機関が個別にクラウドサービスのセキュリティを評価する場合、以下の問題が発生していました。
- 重複評価の非効率:各府省庁が個別にセキュリティ評価を行うため、同じクラウドサービスが何度も評価される無駄が発生する
- 評価水準のばらつき:府省庁によって評価方法・基準が異なり、セキュリティ水準が一定でない
- 調達担当者の負担:ITセキュリティの専門知識が十分でない担当者がセキュリティ評価を行う必要がある
- クラウドベンダーの負担:複数の府省庁からそれぞれ異なる様式・基準でのセキュリティ確認を求められる
ISMAPはこれらの問題を解決するために2020年に制度化されました。統一された基準でセキュリティ評価を行い、評価結果を共有することで政府全体の調達効率とセキュリティ水準を向上させることを目的としています。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
ISMAPの登録の仕組みと審査フロー
ISMAPの登録プロセス(概要)
- クラウドサービス事業者がISMAP登録を申請する:ISMAP運営委員会に対してサービスの登録申請を行う
- 事業者が自己点検を実施する:ISMAP管理基準(1,000項目超)に基づいてセキュリティ対策の実施状況を自己評価する
- 第三者監査機関による監査:ISMAP運営委員会が承認した独立した第三者監査機関が現地監査・書類審査を実施する
- ISMAP運営委員会による審査:監査報告書をもとに運営委員会がセキュリティ水準を審査する
- 登録・ISMAPクラウドサービスリストへの掲載:審査を通過するとISMAPクラウドサービスリスト(公式サイトで公開)に登録される
- 定期的な更新監査:登録後も1年ごとに更新監査が必要(登録の維持)
ISMAPの登録審査は申請から登録まで一般的に6ヶ月〜1年程度かかります。第三者監査機関への監査費用(数百万円〜数千万円規模)・社内での対応工数が必要です。登録後も毎年の更新監査費用が発生します。ISMAPへの対応はセキュリティ投資として位置づけて、中長期的な政府向けビジネスの基盤として取り組む企業が多いです。
ISMAP管理基準・管理策の概要
ISMAPの管理基準はISO/IEC 27001・27002・27017(クラウドセキュリティ)・SP800-53(NIST)等の国際標準をベースに日本の政府要件を加えて策定されています。
ISMAP管理基準の構成
ISMAP管理基準は「組織的・物理的・技術的」な側面からクラウドサービスのセキュリティを評価します。主な管理領域は以下のとおりです。
- 情報セキュリティポリシー:セキュリティ方針・規程の策定と周知
- 組織のセキュリティ:セキュリティ責任体制・役割分担・教育訓練
- リスクアセスメント:情報資産の識別・リスクの評価と対応
- アクセス制御:論理的・物理的アクセスの管理・最小権限の原則
- 暗号化:保存・通信データの暗号化方針と実装
- 物理的セキュリティ:データセンターの入退室管理・設備保護
- 運用管理:変更管理・パッチ管理・マルウェア対策・ログ管理
- インシデント管理:セキュリティインシデントの検知・対応・報告手順
- 事業継続管理:BCP・DR(災害復旧)計画の策定と訓練
- サプライチェーン管理:外部委託先・下請けのセキュリティ管理
- コンプライアンス:法令・規制への準拠
ISMAP-LIU(低影響システム向けISMAP)とは
ISMAP-LIU(ISMAP for Low Impact Use)とは、政府機関が取り扱う情報のうち影響度が低い情報(機密性・完全性・可用性への影響が小さい情報)を扱うクラウドサービスを対象とした、ISMAPの簡易版制度です。2022年に運用開始されました。
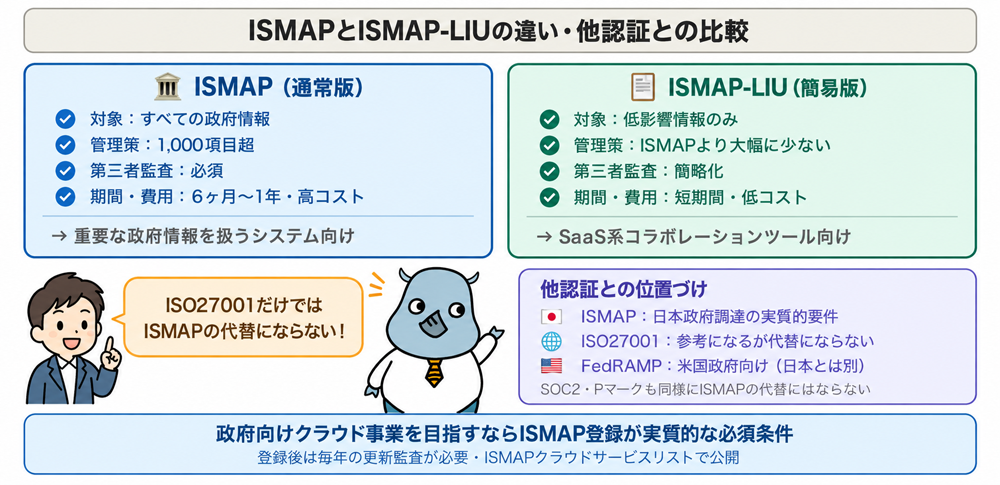
ISMAPとISMAP-LIUの違い
| 比較項目 | ISMAP | ISMAP-LIU |
|---|---|---|
| 対象情報 | すべての政府情報(高影響・中影響・低影響) | 低影響情報のみ(公開情報・影響度の低い内部情報等) |
| 管理策の数 | 1,000項目超 | ISMAPより大幅に少ない(簡略化) |
| 第三者監査 | 必須(ISMAP承認監査機関による) | 簡略化された監査 |
| 登録にかかる期間・費用 | 6ヶ月〜1年・高コスト | ISMAPより短期間・低コスト |
| 利用場面 | 重要な政府情報を扱うシステム | 情報系・コラボレーションツール等の低影響用途 |
| 代表的サービス | AWS・Azure・Google Cloud・さくらのクラウド等 | SaaS系コラボレーションツール等 |
ISMAPの管理基準は非常に厳格であるため、中小規模のSaaSベンダーや情報系のコラボレーションツールにとっては対応コストが高すぎるという課題がありました。ISMAP-LIUは低影響用途のサービスに対して簡略化された基準を適用することで、より多くのサービスが政府調達の対象になるようにした制度です。
ISMAPと他のセキュリティ認証との違い
| 認証制度 | 運営主体 | 対象 | 目的 | 日本政府調達への影響 |
|---|---|---|---|---|
| ISMAP | 日本政府(NISC・デジタル庁・総務省・経産省) | 日本政府に提供するクラウドサービス | 政府調達の安全性確保 | ◎ 政府調達の実質的要件 |
| ISO/IEC 27001 | ISO(国際標準化機構) | あらゆる組織の情報セキュリティ管理 | 情報セキュリティマネジメントシステム(ISMS)の認証 | ○ 参考にされるが、ISMAPの代替にはならない |
| SOC 2 | AICPA(米国公認会計士協会) | サービス組織のセキュリティ・可用性等 | サービス組織のコントロールの保証 | △ 参考にされるが、ISMAPの代替にはならない |
| FedRAMP | 米国連邦政府 | 米国連邦政府に提供するクラウドサービス | 米国連邦政府調達の安全性確保 | × 米国政府向け。日本政府調達には直接関係しない |
| Pマーク(プライバシーマーク) | JIPDEC | 個人情報の取り扱い | 個人情報保護の適切な取り扱い | △ 個人情報管理の観点では参考。ISMAPの代替にはならない |
ISO/IEC 27001はISMAPの管理基準策定の参照元となっており、ISO27001を取得していることはISMAP審査において一定の参考にはなります。ただしISMAPの管理基準はクラウドサービス特有の要件(クラウドセキュリティ・マルチテナント管理等)を含み、日本政府固有の要件も加わっているため、ISO27001の取得だけではISMAPの代替にはなりません。
ISMAPのメリット:クラウドベンダー・政府機関それぞれの観点
クラウドサービスベンダーのメリット
- 政府向けビジネスへの参入機会:ISMAPクラウドサービスリストへの掲載が政府機関への提案の前提条件となるため、登録によって政府向け市場へのアクセスが可能になる
- 重複審査の削減:ISMAP登録によって各府省庁からの個別のセキュリティ審査・質問票対応が削減される(「ISMAPの審査結果を参照してください」で済む場合が多い)
- セキュリティ水準の向上と可視化:ISMAP対応の過程でセキュリティ管理体制が整備・強化される。第三者評価によってセキュリティ水準が客観的に証明される
- 民間企業への信頼性アピール:「政府が認めたセキュリティ水準」として民間企業への営業でもアピールできる
政府機関のメリット
- 調達の効率化:ISMAPクラウドサービスリストから選定することで、個別のセキュリティ評価の工数・コストを削減できる
- セキュリティ水準の担保:統一された基準で評価されたサービスを調達できるため、セキュリティリスクを低減できる
- クラウド活用の促進:「安全なクラウドサービスをすぐに選べる」環境が整うことでクラウド・バイ・デフォルトの実践が進む
ISMAPクラウドサービスリストの確認方法
ISMAPに登録されているクラウドサービスはISMAP公式サイト(https://www.ismap.go.jp/)の「ISMAPクラウドサービスリスト」で確認できます。
ISMAPクラウドサービスリストに掲載される主な情報
- サービス名・提供事業者名
- サービスの種別(IaaS・PaaS・SaaS)
- 登録番号・登録日・有効期限
- サービスの概要・対象データセンターの所在国
- 監査報告書(一部公開)
主なISMAP登録サービスにはAWS(Amazon Web Services)・Microsoft Azure・Google Cloud Platform・さくらのクラウド・富士通クラウド・NTTコミュニケーションズのクラウドサービス等があります。国内外の主要クラウドサービスが登録を取得・維持しています。最新の登録リストはISMAP公式サイトでご確認ください。
被害事例2選
クラウドサービスの設定・運用不備による事例
ISMAPに登録されたクラウドサービスであっても、利用者側の設定やシステム構築、委託先による運用に不備があれば、情報漏えいや不正アクセスが発生する可能性があります。ここでは、クラウドサービスのセキュリティ管理の重要性がわかる実際の事例を紹介します。
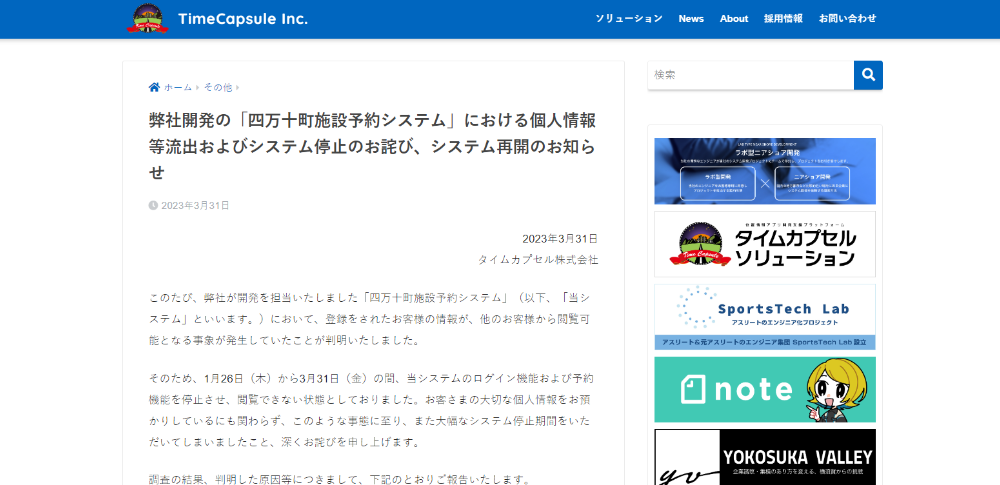
事例①:四万十町の施設予約システムでAWSの設定ミス、利用者情報が閲覧可能に
2023年、高知県四万十町の「四万十町施設予約システム」で、システムに使用していたAWSの設定不備により、別の利用者の個人情報を閲覧できる状態になっていたことが判明しました。原因となったのは、AWSのCDNサービス「Amazon CloudFront」のキャッシュ設定です。CloudFrontのキャッシュポリシーで最小TTLが1秒に設定されていたため、短時間に同じページへのアクセスが重なると、別の利用者向けに生成された情報が表示される可能性がある状態になっていました。
システムを開発した事業者は設定を修正するとともに、システム全体の再テストを実施し、クロスチェック体制を徹底するなどの再発防止策を講じています。この事例は、クラウドサービス自体が高いセキュリティ水準を備えていても、利用時の設定やシステム設計に不備があれば情報漏えいにつながる可能性があることを示しています。ISMAPによるクラウドサービスの評価に加えて、導入後のアクセス制御・設定管理・変更管理などを適切に行うことも重要です。
事例②:自治体のセキュリティクラウドで設定不備、約38万件の不審メールを送信
2022年には、秋田県や青森県などの自治体が利用するセキュリティクラウド環境で、不正アクセスによって約38万件の不審メールが外部へ送信される事案が発生しました。対象となったのは、県や市町村の庁内ネットワークとインターネットとの接続口を集約し、通信ログの監視やメールの無害化などを行うシステムです。
当時は委託事業者によるメールシステムの移行作業が進められており、アクセス設定の不備によって外部から攻撃を受けた可能性があるとされています。この事例は、クラウド環境の安全性だけでなく、システム移行時の設定確認や委託事業者を含めた運用管理が重要であることを示しています。
ISMAPでもアクセス制御や運用管理、外部委託先を含むサプライチェーン管理などが評価対象となっています。クラウドサービスを安全に利用するには、サービス選定だけでなく、導入後の運用体制まで含めて継続的に管理することが重要です。

よくある質問(FAQ)
Q. ISMAPに登録していないクラウドサービスは政府機関が使えないのですか?
ISMAPクラウドサービスリストに掲載されていないサービスを政府機関が絶対に使えないわけではありませんが、政府の調達指針ではISMAP登録サービスを優先することが求められています。ISMAP未登録サービスを採用する場合は、各府省庁が個別にセキュリティ評価を行う必要があり、工数・コスト・リスクが増大します。実質的にISMAP登録は政府向けビジネスの重要な要件となっています。
Q. ISMAPとISO27001は両方取得する必要がありますか?
政府機関への提供を目的とする場合はISMAPの取得が実質的に必要です。ISO27001はISMAPの参照元になっており、取得していることでISMAP審査の一部が効率化される場合があります。ただしISO27001だけではISMAPの代替にはなりません。民間企業向けのみのサービスであればISO27001・SOC2の取得で十分な場合が多いです。
Q. ISMAP登録はいつ更新が必要ですか?
ISMAP登録の有効期間は1年間で、継続してリストに掲載されるためには毎年更新監査を受ける必要があります。更新監査では前回監査からの変更点・インシデントの有無・管理策の継続実施状況が確認されます。更新を怠ると登録が抹消されて政府向けビジネスに影響が出るため、年間スケジュールの管理が重要です。
Q. 中小規模のSaaSベンダーでもISMAP登録できますか?
規模の制限はなく中小規模のベンダーでも申請できます。ただしISMAPの管理基準(1,000項目超)への対応・第三者監査費用・社内の対応工数は中小企業にとって大きな負担です。低影響情報を扱うSaaSであればISMAP-LIU(低影響システム向け)の登録を検討することで対応コストを抑えられます。政府向けビジネスの見込みと投資対効果を十分に検討した上で判断してください。
Q. ISMAP登録サービスの確認はどこでできますか?
ISMAP公式サイト(https://www.ismap.go.jp/)の「ISMAPクラウドサービスリスト」で最新の登録サービスを確認できます。サービス名・事業者名・サービス種別(IaaS・PaaS・SaaS)・登録有効期限・データセンター所在国等の情報が公開されています。政府機関の調達担当者はこのリストから要件に合うサービスを選定します。
まとめ
ISMAP(政府情報システムのためのセキュリティ評価制度)とは、政府機関がクラウドサービスを安全に調達できるよう、NISC・デジタル庁・総務省・経済産業省が共同で運営するセキュリティ評価・登録制度です。2020年に制度化され、「クラウド・バイ・デフォルト原則」の下でのクラウド調達の安全性確保を目的としています。
登録にはISMAP管理基準(ISO/IEC 27001・27017・NIST SP800-53等をベースに策定)に基づく自己点検と第三者監査機関による監査が必要で、審査通過後にISMAPクラウドサービスリストに掲載されます。低影響情報を扱うサービス向けにはISMAP-LIU(簡略版)も整備されています。
ISO27001・SOC2・FedRAMPはISMAPの代替にはならず、日本政府機関へのクラウドサービス提供を目指すベンダーにとってISMAP登録は実質的な要件です。クラウドベンダーにとってはISMAP登録によって政府向け市場へのアクセス・重複審査の削減・セキュリティ水準の可視化というメリットがあり、政府機関にとっては調達効率化・セキュリティ水準の統一・クラウド活用推進というメリットがあります。
関連コラム(あわせて、以下の記事もよく読まれています)
CSPM
FedRAMP
VAPT
FISMA
ゼロトラスト環境への移行ステップを徹底解説!具体的な対策手順がわかる!
SIEM
2018年中小企業におけるサイバーセキュリティ対策の展望
「重要インフラにおける情報セキュリティ確保」対策指針第5版について




ISMAPは「食品の安全基準のようなもの」です。レストラン(政府機関)が食材(クラウドサービス)を仕入れる際、毎回自分で安全検査をするのは非効率です。そこで信頼できる第三者機関が安全基準を満たしているかを審査して「認定マーク(ISMAP登録)」を与えます。レストランは認定マークのついた食材を優先的に選べばよく、個別の安全検査の手間が省けます。ISMAPはクラウドサービスの「政府公認セキュリティ品質証明書」のようなものです。