無料会員登録
近年、サイバー攻撃は巧妙化・高度化しており、従来の対策だけでは防ぎきれない脅威が増えています。特にランサムウェアや標的型攻撃、ゼロデイ脆弱性を悪用した攻撃などは大きな問題となっています。
こうした中、エンドポイントの防御を強化するソリューションとして注目されているのがEDR(Endpoint Detection and Response)です。
本記事では、EDRの基本概念や機能、EPPとの違い、導入時の考慮点について詳しく解説します。

EDRとは何か?基本概念と必要性
EDRの定義と役割
EDR(Endpoint Detection and Response)は、エンドポイントセキュリティの一種で、エンドポイントにおけるサイバー攻撃の検知、分析、対応を支援するセキュリティソリューションです。
従来のアンチウイルスソフトでは見つけにくい高度な脅威に対して、エンドポイントを継続的に監視し、分析・対処することができます。
EDRは、エンドポイント(PCやサーバー、モバイルデバイスなど)上で動作し、主に次のような役割を担います。
- エンドポイントの活動を継続的に監視・記録
- 記録したデータを分析し、不審な振る舞いを検知
- 検知した脅威を封じ込め、被害拡大を防止
- セキュリティ担当者に詳細な情報を提供し、調査や対応をサポート
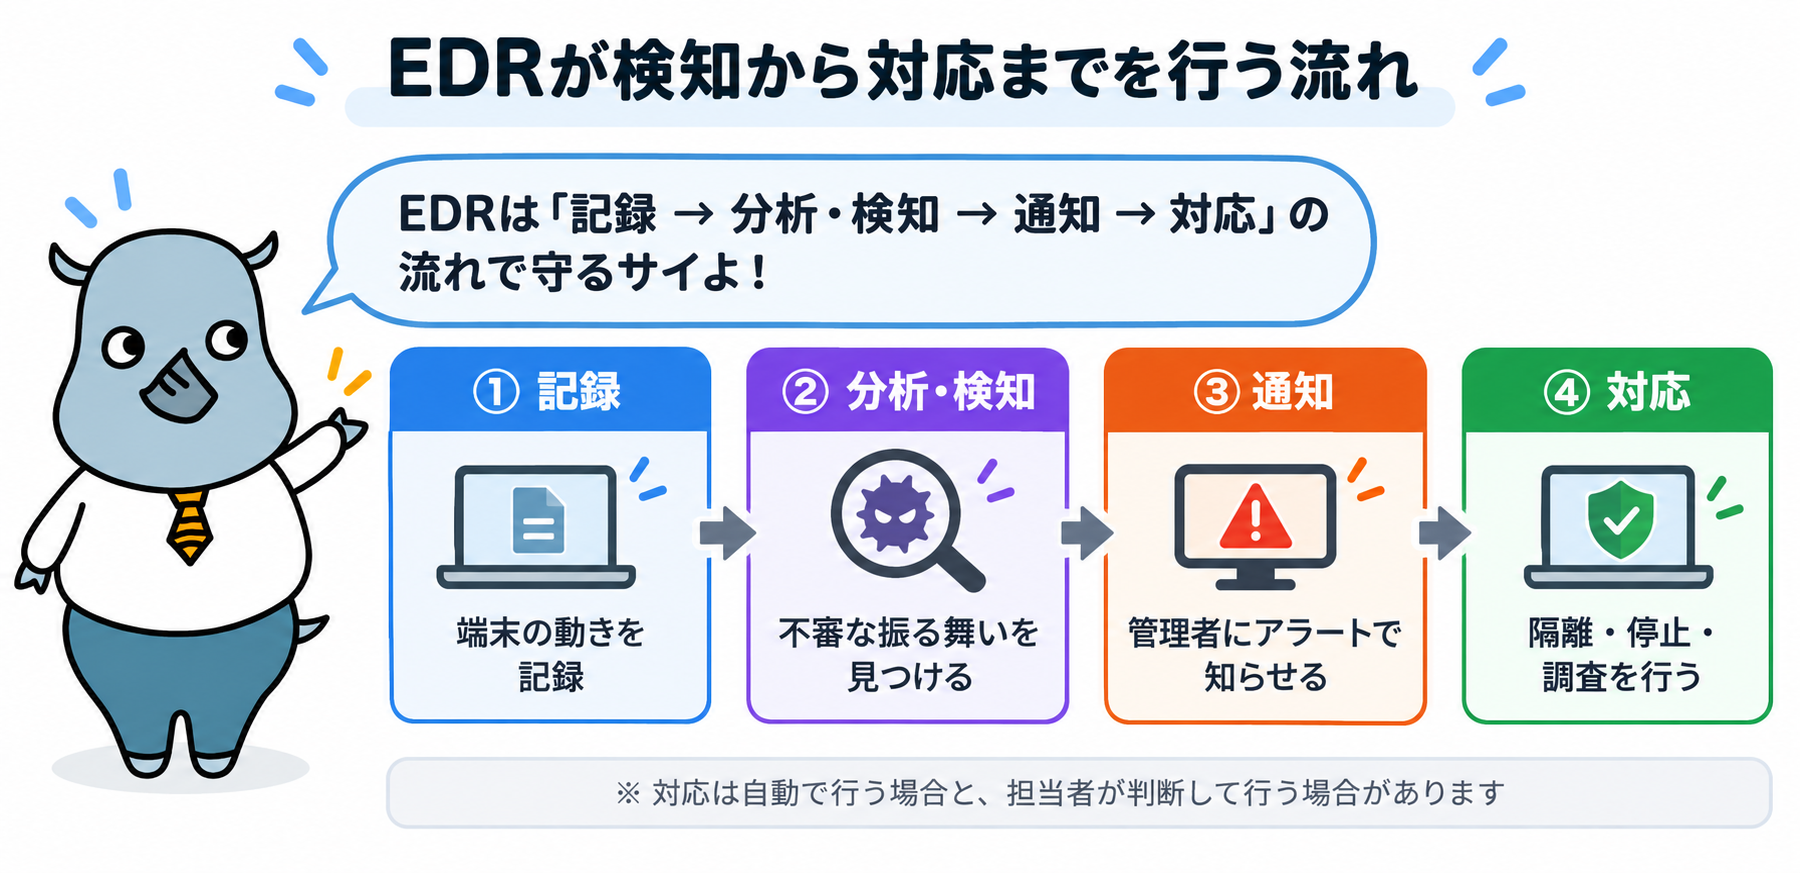
これらの機能により、EDRは未知の脅威や標的型攻撃などに迅速に対処するための手がかりを提供します。なお、検知した脅威への対応を自動で行うか、担当者が判断して行うかは、製品や設定によって異なります。
サイバー攻撃の脅威とEDRの重要性
近年、サイバー攻撃は高度化・巧妙化しており、従来のセキュリティ対策だけでは防ぎきれない脅威が増えています。特に、次のような攻撃手法が問題となっています。
| 攻撃手法 | 概要 |
|---|---|
| ランサムウェア | データを暗号化し、身代金を要求するマルウェア |
| 標的型攻撃 | 特定の組織や個人を狙った巧妙な攻撃 |
| ゼロデイ脆弱性攻撃 | 修正プログラムが提供される前の脆弱性を突く攻撃 |
これらの脅威に対して、EDRは侵入後の異常をいち早く検知し、封じ込めや調査を支援することで、被害を最小限に抑えることに役立ちます。また、攻撃の詳細な情報を提供することで、セキュリティ担当者の対応をサポートします。
従来のセキュリティ対策との違い
EDRは、従来のアンチウイルスソフトやファイアウォールとは役割が異なります。
| 対策 | 特徴 |
|---|---|
| アンチウイルス | 主に既知のマルウェアを検知・駆除する。近年は振る舞い検知を備える製品もあるが、侵入後の詳細な調査は想定していない |
| ファイアウォール | ネットワークの出入口で不正な通信を遮断するが、内部に入り込んだ脅威の動きは見えにくい |
| EDR | 端末内の振る舞いを記録・分析し、侵入後の不審な動きの検知や、調査・対処を支援する |
EDRの大きな特徴は、侵入を完全に防ぐことは難しいという前提に立ち、侵入後の動きを見つけて対処する点です。エンドポイントの活動を詳細に監視・分析することで、従来の対策では見逃しやすい高度な脅威や内部からの不審な動きにも対処しやすくなります。
以上のように、EDRはサイバー攻撃の脅威が高まる中で、組織のセキュリティ対策に欠かせないソリューションとなっています。エンドポイントの保護を強化し、高度な脅威に対応するために、EDRの導入を検討することが重要です。
EDRの主な機能と特徴
リアルタイムな脅威検知と対応
EDRは、エンドポイントの活動を常時監視し、不審な振る舞いや異常な動作をリアルタイムに検知します。AIや機械学習を活用する製品では、パターンファイルにない未知のマルウェアや標的型攻撃の兆候も見つけやすくなります。
検知した脅威に対しては、端末をネットワークから隔離したり、不審なプロセスを停止したりして、被害の拡大を防ぎます。これにより、脅威への迅速な対応が可能となります。
詳細な可視化とログ管理
EDRは、エンドポイントの活動ログを詳細に収集・蓄積し、セキュリティ担当者に分かりやすく可視化します。主に次のような情報を確認できます。
- 実行されたプロセスやファイルの詳細
- ネットワーク通信の記録
- レジストリやメモリの変更履歴
- ユーザーのアクティビティログ
これらの情報を分析することで、攻撃の全容や影響範囲を把握し、適切な対策を講じることができます。また、ログを一元管理することで、インシデント発生時の調査や原因特定がスムーズに行えます。
AIを活用した高度な分析
EDRは、収集したエンドポイントのデータをAIや機械学習で分析し、脅威の検知精度を高めています。シグネチャ(パターンファイル)による検知では見逃してしまう可能性がある未知の脅威や、ゼロデイ脆弱性を悪用した攻撃の兆候も検知しやすくなります。
主な分析には次のようなものがあります。
- ユーザーやエンドポイントの行動パターンの学習と異常検知
- マルウェアの挙動分析と亜種の検知
- 脅威インテリジェンスとの照合による既知の攻撃手法の特定
これらの分析により、巧妙な攻撃手法にも対応しやすくなります。ただし、AIによる検知にも誤検知や見逃しはあり得るため、最終的な判断には人による確認が欠かせません。
以上のように、EDRはリアルタイムな脅威対応、詳細な可視化とログ管理、AIを活用した高度な分析という特徴を持ち、エンドポイントセキュリティを多層的に強化するソリューションです。
EDRとEPP(エンドポイント保護プラットフォーム)の違い
EPPの概要と限界
エンドポイント保護では、従来はEPP(エンドポイント保護プラットフォーム)が主流でしたが、近年ではEDRが注目を集めています。
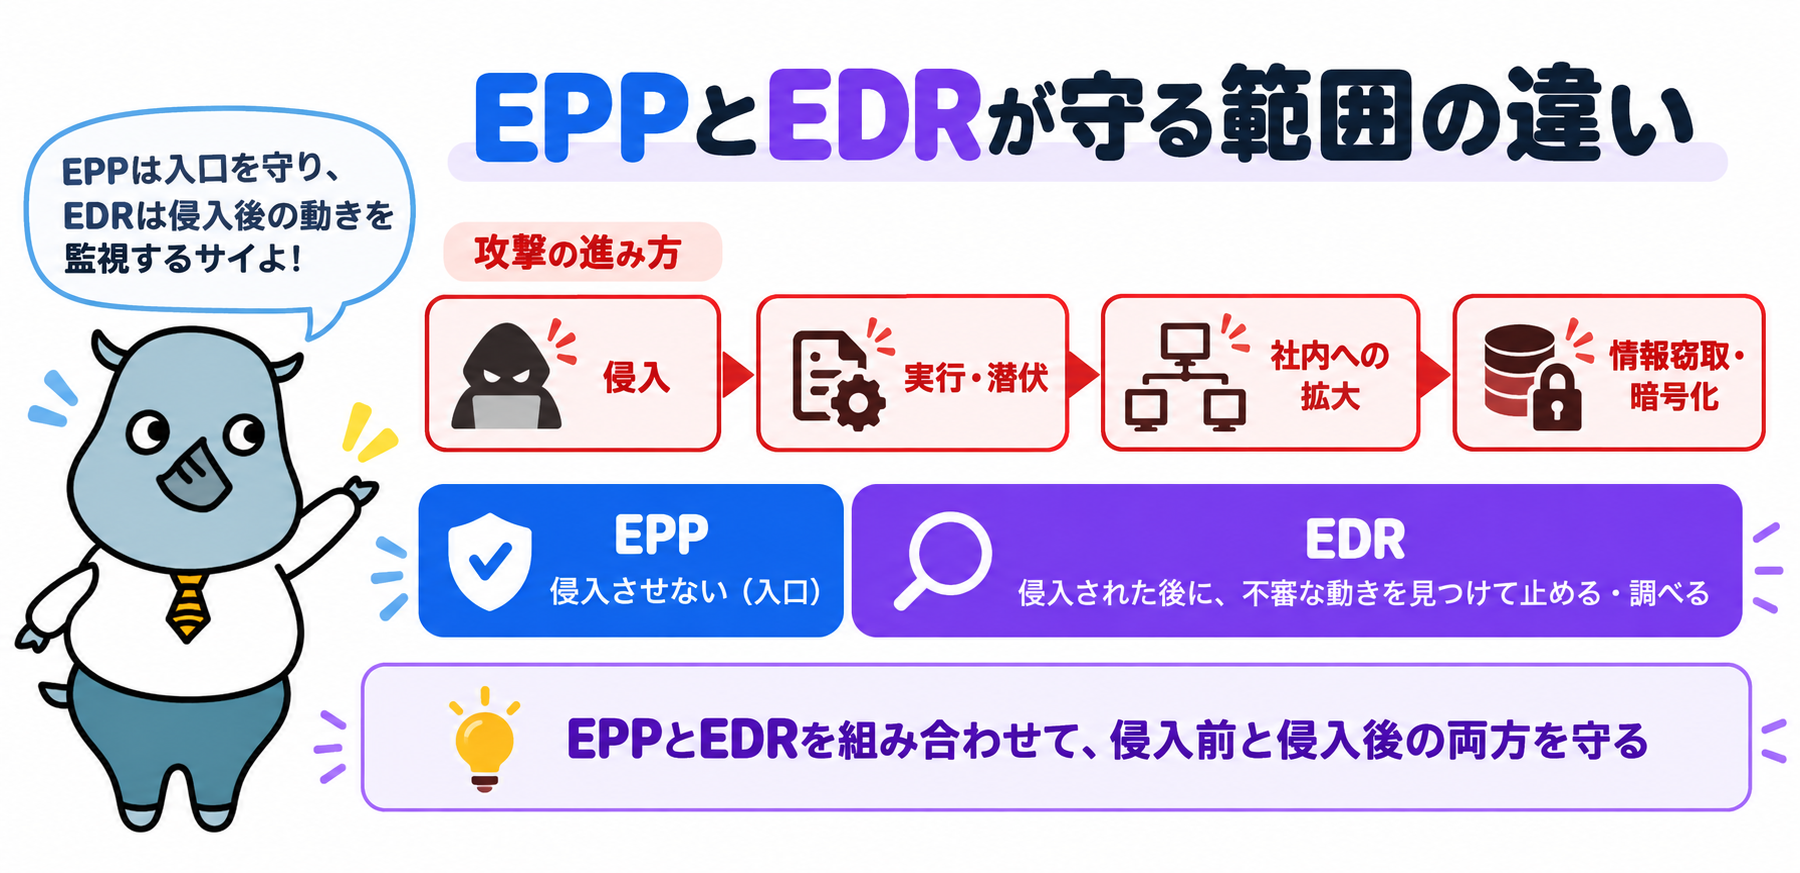
EPPは、アンチウイルス、ファイアウォール、デバイス制御などの機能を統合したエンドポイントセキュリティソリューションで、主な特徴は次のとおりです。
- パターンファイルや振る舞い検知によるマルウェアの検知・遮断
- エンドポイントの設定や動作の一元管理
- セキュリティポリシーの適用とコンプライアンスの確保
EPPは「侵入させない」ための入口の対策として重要ですが、次のような限界もあります。
- 未知の脅威や亜種を完全に防ぐことは難しい
- 侵入された後の不審な動きの検知や追跡が難しい
- 攻撃の原因や影響範囲の調査に必要な記録が残りにくい
これらの限界から、EPPだけでは高度化するサイバー攻撃に対応しきれないケースが増えています。
EDRがカバーするEPPの弱点
EDRは、EPPの弱点を補完し、より高度なエンドポイントセキュリティを実現するソリューションです。
振る舞いの分析による未知の脅威の検知、エンドポイントの詳細な可視化とログ管理、脅威の封じ込めによる被害の最小化、インシデントの詳細な分析といった機能を備えています。
EDRは、EPPでは対応が難しい次のような脅威にも効果を発揮します。
| 脅威の種類 | EDRの対応 |
|---|---|
| ゼロデイ脆弱性を悪用した攻撃 | 未知の脆弱性を突く攻撃も、侵入後の挙動から検知 |
| 標的型攻撃・APT | 長期間の潜伏や巧妙な振る舞いを異常として検知 |
| 内部不正・情報漏洩 | ユーザーの不審な行動をログから把握 |
このように、EDRはEPPの弱点を補完し、より多層的なエンドポイント保護を実現します。
EDRとEPPの連携による効果的なセキュリティ対策
EDRとEPPは、それぞれ単独で導入することも可能ですが、両者を組み合わせることで、より効果的なエンドポイントセキュリティを構築できます。主なメリットは次のとおりです。
- 既知の脅威と未知の脅威の両方に対応
- 予防と検知・対応のバランスの取れたセキュリティ
- エンドポイントの状態を総合的に可視化・管理
- インシデント発生時の迅速な原因特定と対処
EPPとEDRを組み合わせる際は、両者の設定を適切に調整し、効率的な運用体制を整える必要があります。近年は、EPPとEDRの機能を1つの製品で提供するものも増えています。
両者の特徴を理解し、自組織に適した形で組み合わせることで、高度な脅威にも柔軟に対応できるセキュリティ基盤を実現できるでしょう。
EDR導入の際の考慮点
自社に適したEDR製品の選定
EDR製品は各ベンダーによって機能や特徴が異なるため、自社のセキュリティ要件やシステム環境に合わせて慎重に選定する必要があります。次のような観点を考慮しましょう。
- 検知・防御機能の性能と適用範囲
- 管理コンソールの使いやすさと可視化機能
- 他のセキュリティソリューションとの連携性
- トライアルや検証環境の提供
- 運用を任せられるサービス(MDR)の有無
- サポート体制と利用コスト
複数のベンダーのEDR製品を比較検討し、自社の要件に最も適したソリューションを選ぶことが肝要です。また、実際の運用を見据えて、管理負荷やコストについても十分に考慮しましょう。
社内体制とスキルセットの準備
EDRを導入しても、それを運用・活用する人材や体制が不十分では、十分な効果を発揮できません。EDR導入に際しては、次のような準備が欠かせません。
- EDRの運用・管理を担当するセキュリティ担当者の割り当て
- EDRの機能や操作方法に関する教育・トレーニング
- セキュリティインシデント対応手順の整備と訓練
- 関連部署との連携体制の構築
EDRは導入するだけでは効果を発揮しにくく、アラートを確認して判断できる人材と体制が欠かせません。
社内に十分な人材がいない場合は、EDRの監視や初動対応を専門家に任せるMDR(Managed Detection and Response)サービスの活用も検討しましょう。
継続的な運用と改善
EDRは導入すれば終わりではなく、継続的な運用と改善が求められます。脅威の変化に合わせてEDRの設定を最適化し、運用プロセスを改善していく必要があります。
- 定期的なEDRのアップデートとチューニング
- 検知・対応状況のモニタリングと分析
- インシデント対応の振り返りと教訓の共有
- 新しい脅威動向や技術トレンドのキャッチアップ
EDRの運用を通じて得られる知見を活かし、セキュリティ対策の継続的な改善サイクルを回すことが肝要です。また、定期的な脆弱性診断やペネトレーションテストを実施し、EDRでは防げない潜在的なリスクも併せて低減していくことが望ましいでしょう。
まとめ
EDR(Endpoint Detection and Response)は、侵入後の不審な動きを検知し、調査や対処を支援するエンドポイントセキュリティソリューションです。侵入を防ぐEPPと組み合わせることで、未知の脅威や標的型攻撃にも対応しやすくなります。
導入にあたっては、自社に適した製品の選定に加え、アラートに対応できる体制づくりが重要です。社内の人材が不足する場合はMDRも活用し、継続的な運用改善でEDRの価値を引き出しましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
EPP
EDR
XDR
TDIR
次世代エンドポイントセキュリティNGEPPとは?機能やEDRとの違いについて解説
次世代型アンチウイルスNGAVとは?EDR・DLPとの違いを解説
エンドポイント
MDR