
 無料会員登録
「ラッパーって音楽のラッパー?」「プログラミングでラッパーって何をしているの?」「ラッパーライブラリとは?」——ITの世界でよく出てくる言葉のひとつが「ラッパー(Wrapper)」です。
ラッパー(Wrapper)とは、「何かを包んで、使いやすくしたもの」のことです。「Wrap(包む)+er(〜するもの)」で「包むもの」という意味の英語から来ています。プログラミングや情報セキュリティの世界では、「複雑な機能を別のプログラムで包んで、簡単に使えるようにする」仕組みを指します。
ラッパーとは?
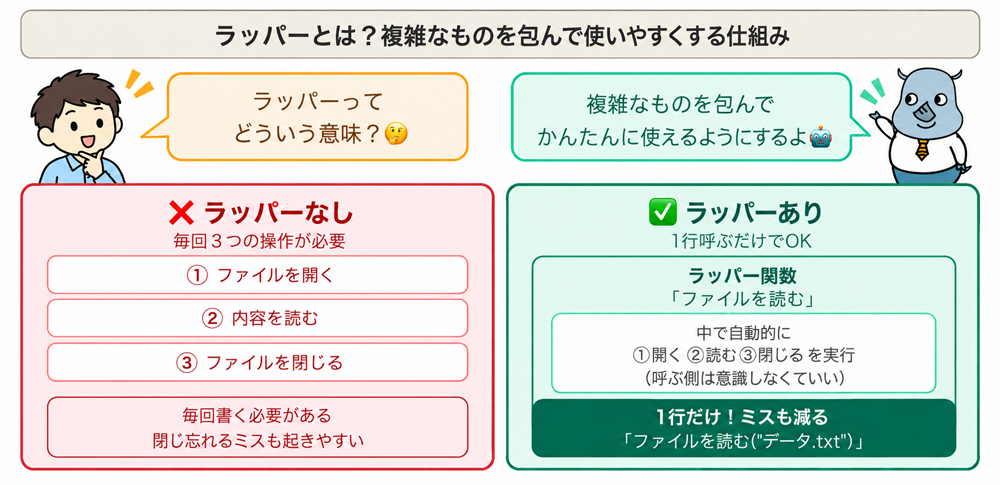
ラッパー(Wrapper)とは、複雑なものを「包んで(Wrapして)」外から見ると簡単に使えるようにした仕組みやプログラムのことです。
ラッパーを使う目的
- 使いやすくする:複雑な操作を、簡単な命令で呼び出せるようにする
- 変更に強くする:中身が変わっても、外から使う方法は変わらないようにする
- 統一する:バラバラな仕様のものを、同じ使い方で扱えるようにする
- 安全にする:直接触れると危険な部分を隠して、安全に使えるようにする
プログラミングでのラッパーの役割
プログラミングの現場で「ラッパー」は非常によく使われる考え方です。複雑な処理をまとめたり、外部サービスを簡単に使えるようにしたり、既存の機能に別の機能を追加したりする場面で使われます。
具体例:関数のラッパー
たとえば、「ファイルを開いて、読んで、閉じる」という3つの操作が必要な場合を考えてみましょう。
ファイルを開く
内容を読む
ファイルを閉じる
毎回この3つの操作を書く必要があり、ファイルを閉じ忘れるとトラブルの原因になります。
「ファイルを読む」という処理を1回呼び出すだけで、内部では「開く」「読む」「閉じる」までまとめて実行してくれます。
この場合、「ファイルを読む」という関数がラッパーです。開く・読む・閉じるという3つの操作を包んで、呼ぶ側は簡単に使えるようにしています。
具体的なメリット
- コードが短くなる:同じ処理を何度も書かなくて済む
- ミスが減る:ファイルの閉じ忘れなど、よくあるミスを防ぎやすくなる
- 後から変えやすい:処理の中身を変えたいときは、ラッパーの中だけ修正すればよい
- 読みやすくなる:複雑な処理を、意味の分かりやすい名前で呼び出せる
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
ラッパーライブラリとは
ラッパーライブラリとは、別のライブラリやAPIを「包んで」、もっと使いやすくしたプログラムの部品集のことです。
英語しか話せない人(元のライブラリ)と、日本語しか話せない人(開発者)の間に、通訳者(ラッパーライブラリ)が入るイメージです。開発者は「〇〇してほしい」と分かりやすい形で依頼するだけで、複雑なやりとりは通訳者が代わりに処理してくれます。
ラッパーライブラリの身近な例
| 元のもの | ラッパーライブラリ・高レベルAPI | 何が便利になるか |
|---|---|---|
| Google Maps APIなどの外部API | 各言語向けのAPIラッパー | 認証、リクエスト作成、レスポンス処理などを簡単に扱える |
| 複雑なデータベース操作 | ORM(Object Relational Mapper) | SQLを直接書かなくても、プログラムの文法でデータを操作できる |
| 機械学習フレームワーク | Kerasなどの高レベルAPI | 複雑な処理を抽象化し、機械学習モデルを比較的簡単に作れる |
APIラッパーとは
APIラッパーとは、外部サービスのAPIを包んで、より簡単に使えるようにしたプログラムです。
APIとは、外部からサービスの機能を利用するための窓口です。ただし、APIを直接使うには、認証情報の設定、決められた形式でのリクエスト作成、エラー処理、レスポンスの解析など、多くの手順が必要になる場合があります。
APIは「レストランの注文書」のようなものです。決められた書式で注文しないと、正しく料理が出てきません。一方、APIラッパーは「口頭で『カレーひとつ』と言えば、注文書を代わりに書いてくれるウェイター」のような存在です。開発者は簡単な命令を書くことで、裏側の複雑な処理をラッパーに任せられます。
ラッパーの種類
| 種類 | 意味 | 具体例 |
|---|---|---|
| 関数ラッパー | 複数の処理をひとつの関数にまとめたもの | 「ファイルを読む」関数が「開く・読む・閉じる」を包む |
| クラスラッパー | 既存のクラスを包んで機能を追加・変更したもの | ログ記録機能を追加したデータベース接続クラス |
| ライブラリラッパー | 他のライブラリを包んで使いやすくした部品集 | 外部APIを簡単に使えるライブラリ |
| APIラッパー | 外部APIを包んで呼び出しを簡略化したもの | SNS・決済サービスなどのAPIを簡単に呼べるライブラリ |
| 言語ラッパー | 別のプログラミング言語で書かれた機能を使えるようにするもの | C言語で書かれた高速処理をPythonから呼び出せるようにする |
セキュリティ分野でのラッパーの使われ方
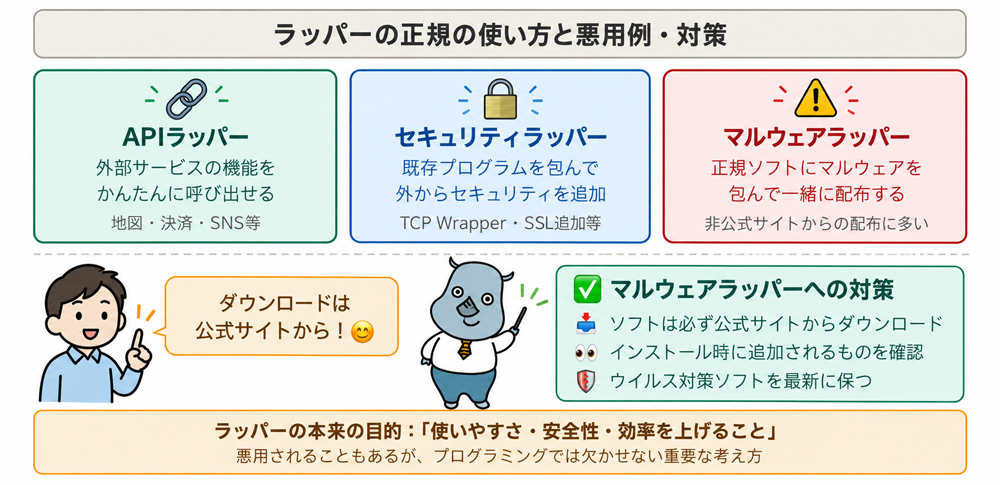
セキュリティの世界でも、「ラッパー」という考え方は使われます。正規の用途では、既存のプログラムや通信を包んでセキュリティ機能を追加する目的で使われます。一方で、マルウェアを隠したり、解析や検知を難しくしたりする悪用例もあります。
セキュリティラッパー(正規の使い方)
既存のプログラムや通信を「包んで」セキュリティ機能を追加する仕組みを、セキュリティラッパーと呼ぶことがあります。
- TCP Wrapper:Linuxサーバーなどに届くネットワーク通信を包み、許可した接続元からのみアクセスできるようにするアクセス制御の仕組みです。サーバー上で動くプログラムを直接改造せずに、外側からアクセス制限をかけられる点が特徴です
- SSL/TLSラッパー:暗号化に対応していない古いプログラムの通信を包み、外側から暗号化を追加する仕組みです。代表例としてstunnelなどがあります
TCP Wrapperはかつて広く使われたアクセス制御の仕組みですが、現在のLinux環境では、firewalld、iptables/nftables、クラウドのセキュリティグループ、各サービスの認証・アクセス制御などで代替されることも多くなっています。概念としては重要ですが、新規環境では現在のOSやサービスに合ったアクセス制御を確認することが大切です。
マルウェアのラッパー(悪用例)
セキュリティの観点で注意が必要なのが、悪意ある使い方としてのラッパーです。
- マルウェアラッパー:正規のソフトウェアや便利ツールに見せかけて、マルウェアを一緒に含めて配布する手口です。ユーザーは正規のソフトをインストールしているつもりでも、同時に不正プログラムが入り込む可能性があります
- パッカー:プログラムを圧縮・暗号化・難読化して包むツールです。正規ソフトでも使われますが、マルウェアで悪用されると、解析や検知を難しくする目的で使われることがあります
マルウェアラッパーへの対策
- ソフトウェアは公式サイト・信頼できるストアからのみダウンロードする
- インストール時に、一緒に追加されるソフトウェアがないか確認する
- ウイルス対策ソフトやEDRを最新の状態に保つ
- 不審なファイルは、社内ルールに従ってセキュリティ担当者や専用の解析環境で確認する
- 外部のファイル検査サービスにアップロードする場合は、機密情報や社内情報が含まれていないか確認する
ラッパーと似た言葉との違い
| 言葉 | 意味 | ラッパーとの違い |
|---|---|---|
| ラッパー(Wrapper) | 既存の機能や仕組みを包んで使いやすくする | — |
| ライブラリ(Library) | よく使う機能をまとめた部品集 | ラッパーライブラリは「既存のライブラリやAPIを包んだライブラリ」。ライブラリは必ずしも他を包むとは限らない |
| デコレーター(Decorator) | 既存の機能に追加機能をつける設計パターン | ラッパーと似ているが、デコレーターは「機能を追加する」ことに重点がある。ラッパーは「包んで使いやすくする」意味で広く使われる |
| プロキシ(Proxy) | 間に入って代理で処理する仕組み | プロキシは通信や処理の代理役として使われることが多い。ラッパーはプログラムの機能を包む概念として使われることが多い |
| アダプター(Adapter) | インターフェースを変換する設計パターン | アダプターは「合わない形を変換して使えるようにする」ことに重点がある。ラッパーはより広く「包んで扱いやすくする」ことを指す |
ラッパーに関連する注意事例2選
事例1:正規ソフトに見せかけた同梱マルウェアのリスク
無料ソフトや便利ツールを装って、正規のプログラムに見えるものの中にマルウェアが含まれているケースがあります。ユーザーは目的のソフトをインストールしているつもりでも、裏側で情報窃取マルウェアや広告表示ソフト、不審な常駐プログラムなどが一緒に導入される可能性があります。
このような手口では、ソフト自体が一見正常に動作することもあるため、感染や不正な動作に気づきにくい場合があります。特に非公式サイト、広告経由のダウンロードページ、海賊版ソフト、改造ツールなどから入手したファイルには注意が必要です。
対策としては、ソフトウェアを公式サイトや信頼できるストアから入手すること、インストール時に追加ソフトの有無を確認すること、ウイルス対策ソフトやEDRを最新状態に保つことが重要です。
事例2:パッカーで難読化されたマルウェアのリスク
マルウェアの中には、パッカーを使って圧縮・暗号化・難読化されているものがあります。パッカー自体は正規ソフトでも使われる技術ですが、攻撃者に悪用されると、マルウェア本体の中身を隠し、解析や検知を難しくする目的で使われることがあります。
このようなマルウェアは、ファイルの見た目や単純なパターン照合だけでは判断しにくい場合があります。そのため、シグネチャ検知だけでなく、実行時のふるまいを確認するEDR、サンドボックス解析、通信先の監視、権限昇格や不審なプロセス生成の検知などを組み合わせた対策が重要です。
また、不審なファイルを外部の検査サービスにアップロードする場合は、機密情報や社内情報が含まれていないか確認する必要があります。社内ルールに従い、必要に応じてセキュリティ担当者や専用の解析環境で確認することが望ましいです。
よくある質問(FAQ)
Q. ラッパーを作るのは難しいですか?
目的によります。シンプルな関数ラッパーなら、初心者でも比較的簡単に作れます。「この3つの処理をまとめてひとつの関数にする」だけでもラッパーです。
一方で、複雑なAPIラッパーやライブラリラッパーを作る場合は、元のAPIやライブラリへの理解、エラー処理、認証、仕様変更への対応などが必要になります。ただし、「既存のものを包んで使いやすくする」という基本の考え方は同じです。
Q. ラッパーを使うと処理が遅くなりますか?
わずかに遅くなる可能性はあります。ラッパーの処理が一段増えるためです。ただし、現代のコンピューターでは、多くの場合に気にならない程度の差であることが多いです。
一方で、使いやすさ、保守しやすさ、ミスの減少というメリットのほうが大きいため、通常の業務システムやWebアプリケーションではラッパーを使う価値があります。速度が極めて重要な部分では、ラッパーによる負荷も含めて検討する必要があります。
Q. TCP WrapperはLinuxで今も使われていますか?
TCP Wrapperは、かつてのLinuxサーバー管理では広く使われた仕組みです。ただし現在は、firewalld、iptables/nftables、クラウドのセキュリティグループ、各サービス側の認証・アクセス制御などに置き換えられていることも多くなっています。
そのため、新しい環境ではTCP Wrapperだけを前提にするのではなく、利用しているOSやサービスで推奨されているアクセス制御方法を確認することが重要です。
Q. ラッパーライブラリを選ぶときのポイントは?
ラッパーライブラリを選ぶときは、メンテナンスが続いているか、利用者が多いか、ドキュメントが整っているか、セキュリティ上の問題が報告されていないか、元のAPIのバージョンに対応しているかを確認することが重要です。
人気のあるラッパーライブラリは、多くの利用者によって問題が発見・修正されている場合があります。一方で、長期間更新されていないラッパーライブラリは、元のAPI変更に対応していなかったり、脆弱性が放置されていたりする可能性があるため注意が必要です。
Q. 「ラッパー」と「モジュール」は同じですか?
似ていますが異なります。モジュールは「機能をまとめた部品」全般を指す言葉です。ラッパーはモジュールの一種とも言えますが、「既存の何かを包む」という目的が明確に含まれます。新しい機能を一から作ってまとめたものはモジュールと呼ばれますが、必ずしもラッパーとは呼びません。既存の複雑なものを包んで、外から使いやすくしたものがラッパーです。
まとめ
ラッパー(Wrapper)とは、複雑なものを包んで、外から見ると使いやすくした仕組みやプログラムのことです。プログラミングでは、複数の処理をひとつの関数にまとめる、別のライブラリを包んで使いやすくする、外部APIを簡単に呼び出せるようにする、といった場面で広く使われます。
ラッパーを使うことで、コードが短くなり、ミスが減り、後から修正しやすくなります。また、複雑な機能を分かりやすい名前や操作で扱えるようになるため、開発効率や保守性の向上にもつながります。
セキュリティの世界では、TCP WrapperやSSL/TLSラッパーのように、既存の通信やプログラムを包んでセキュリティ機能を追加する正規の使い方があります。一方で、マルウェアを正規ソフトに見せかけて包み込む手口や、パッカーでマルウェアを難読化して解析や検知を難しくする悪用例もあります。
ソフトウェアは必ず公式サイトや信頼できるストアからダウンロードし、インストール時には追加ソフトの有無を確認することが重要です。また、不審なファイルを外部サービスにアップロードする場合は、機密情報や社内情報が含まれていないかを確認し、社内ルールに従って対応しましょう。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
CISとは?セキュリティ対策の無料ガイドライン・CIS Controls・CIS Benchmarksの使い方
VPNではもう遅い?ゼロトラストとの違いや実際の必要性
仮想メモリとは?「不足しています」の対処法・Windows 11設定手順・推奨サイズを初心者向けに解説
Need-to-Knowの原則とは?最小権限との違い・実践方法・ゼロトラストとの関係・被害事例を徹底解説
ロックダウンモードとは?iPhone/Macの設定手順・制限内容・VMwareへの活用まで徹底解説
ログとは?種類・用途・取得方法・管理のベストプラクティスを初心者向けに徹底解説
フィルタリングとは?種類・仕組み・企業と家庭の導入方法・法的義務を徹底解説
アトリビューションとは?サイバー攻撃の犯人特定の仕組み・難しい理由・重要性をわかりやすく解説




自動販売機はラッパーの良い例です。飲み物を補充する、お金を管理する、釣り銭を計算する、という複雑な仕組みが中に入っています。しかし、利用者はボタンを1つ押すだけで飲み物を買えます。複雑な仕組みを「包んで」、外から見ると「ボタンを押すだけ」にしているのが自動販売機です。ラッパーもこれと同じで、中の複雑な処理を隠して、外から見るとシンプルに使えるようにするものです。