無料会員登録
CTF(Capture The Flag)とは、セキュリティの知識と技術を使って問題を解き、隠された「フラグ」と呼ばれる文字列を見つけて得点を競う競技です。
Webの脆弱性や暗号、プログラムの解析など、幅広い分野の問題に挑むことで、楽しみながら実践的な力を身につけられます。
この記事では、CTFの意味と仕組み、主な競技形式と出題分野、参加するメリット、初心者の始め方、守るべきルールと倫理、企業での活用までを解説します。

CTF(Capture The Flag)とは
セキュリティの知識と技術を競う競技
CTF(Capture The Flag、キャプチャー・ザ・フラッグ)とは、情報セキュリティに関する問題を解いて得点を競う競技です。
もともとは「旗取りゲーム」を意味する言葉で、セキュリティの分野では、問題の中に隠された答えを「旗(フラグ)」に見立てて、それを見つけ出すことからこの名前で呼ばれています。
CTFの大会は、国内外で数多く開催されています。世界的には、アメリカで開かれるセキュリティの祭典「DEF CON」のCTFが最高峰の大会として知られ、日本では「SECCON」が国内最大級の大会として知られています。
学生から現役の技術者まで、幅広い人が参加しています。
「フラグ」を見つけて得点する仕組み
CTFの問題では、Webサイトやファイル、プログラムなどが与えられ、そこに隠された「フラグ」を見つけ出すことが求められます。フラグは、たとえば「flag{…}」のような決まった形式の文字列で、形式は大会ごとに定められています。
見つけたフラグを大会の採点用のサーバーに提出し、正しければ得点になります。難しい問題ほど配点が高く、制限時間内に獲得した合計の得点で順位を競うのが一般的です。最近は、多くの参加者が解いた問題ほど配点が下がる、得点が変動する方式もよく使われています。
ほかの「CTF」との違い
「CTF」という略語は、セキュリティ以外の分野でも使われます。金融の分野では「テロ資金供与対策(Counter Terrorist Financing)」の略として使われ、ゲームの分野では、相手チームの旗を奪い合う「旗取り」の対戦形式を指すことがあります。
この記事で解説しているのは、情報セキュリティの競技としてのCTFです。
CTFが広まった背景
楽しみながら実践的に学べる
情報セキュリティは、ネットワーク、OS、プログラミング、暗号など、学ぶべき分野が非常に幅広く、教科書を読むだけでは身につきにくい分野です。学んだ知識を実際に試す機会も、ふだんの生活ではなかなかありません。
CTFは、クイズやパズルを解くように、ゲーム感覚で取り組めるのが特徴です。問題を解くために自分で調べ、試し、失敗を繰り返すことで、知識が実践的な力として身につきます。
多くの大会は無料で参加でき、資格も問われないため、セキュリティの学習の入口として広く親しまれています。
人材育成の場として注目されている
サイバー攻撃が増える中で、セキュリティの人材の不足は大きな課題になっています。CTFは、若い人材がセキュリティに興味を持つきっかけとなり、高い技術を持つ人材を見つける場としても注目されています。
国内でも、初心者向けの大会や勉強会、女性を対象としたイベント、行政機関が主催するコンテストなど、さまざまな取り組みが行われています。
CTFの競技形式
Jeopardy形式
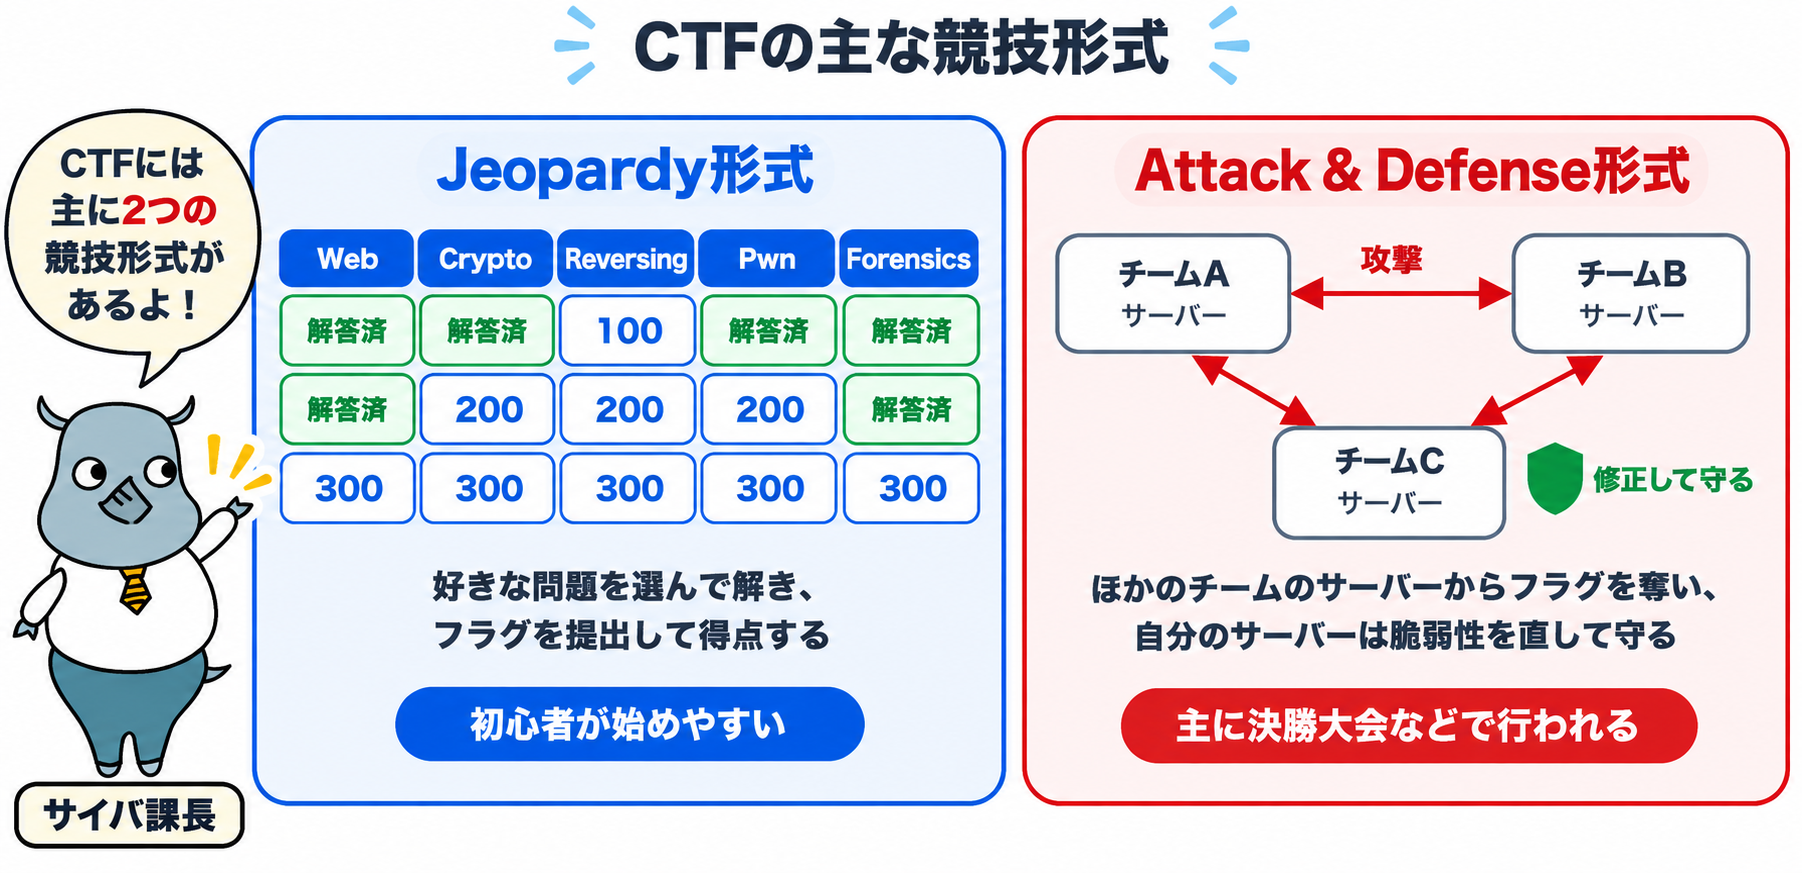
Jeopardy(ジョパディ)形式は、最も一般的な競技形式です。Web、暗号、プログラムの解析などの分野ごとに、難易度と配点の異なる問題が並べられ、参加者は好きな問題を選んで解きます。名前は、アメリカのクイズ番組に由来しています。
自分の得意な分野や、解けそうな簡単な問題から取り組めるため、初心者でも参加しやすい形式です。インターネット上で開かれる大会の多くが、この形式を採用しています。
Attack & Defense形式
Attack & Defense(アタック・アンド・ディフェンス)形式は、各チームに、脆弱性を含んだサービスが動くサーバーが与えられ、ほかのチームのサーバーを攻撃してフラグを奪いながら、自分のチームのサーバーは脆弱性を修正して守る形式です。
攻撃と防御を同時に行うため、技術力だけでなく、チーム内での役割分担や、限られた時間での判断力も問われます。主に、予選を勝ち抜いたチームが集まる決勝大会などで行われます。
そのほかの形式
このほか、1台のサーバーの支配権を参加者同士で奪い合い、支配している時間に応じて得点が入る形式(King of the Hill)や、Jeopardy形式とAttack & Defense形式を組み合わせた形式などもあります。
大会によって独自の形式が採用されることもあるため、参加する前にルールを確認しましょう。
個人戦とチーム戦、オンラインと会場での開催
CTFには、1人で参加する個人戦と、複数人で参加するチーム戦があります。多くの大会はチームでの参加を前提としていますが、1人だけのチームで参加できる場合も多くあります。
開催の方法は、インターネット上で開かれるオンラインの大会が中心で、競技時間は24時間から48時間程度が一般的です。決勝大会などは、会場に集まって行われることもあります。また、期間を区切らず、いつでも問題に挑戦できる「常設のCTF」もあります。
CTFの出題分野
Web
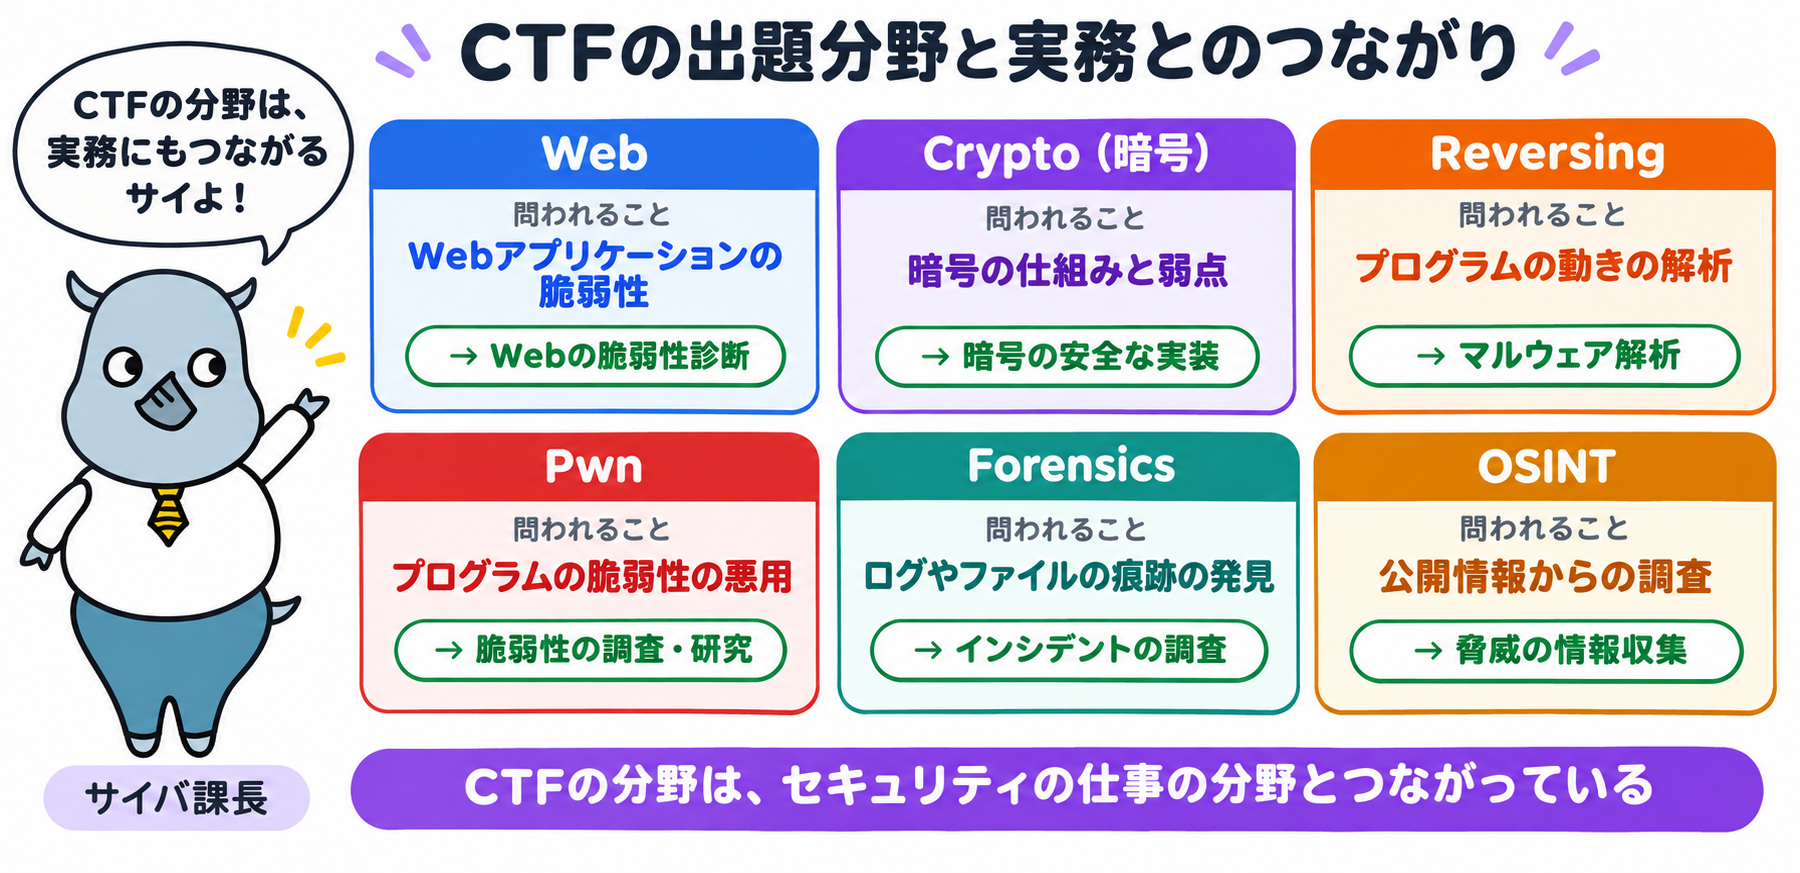
Webアプリケーションの脆弱性を見つけて突き、フラグを手に入れる分野です。データベースを不正に操作する攻撃(SQLインジェクション)や、Webページに不正なスクリプトを埋め込む攻撃(クロスサイトスクリプティング)、ログインの仕組みの不備などが題材になります。
Webの仕組みに慣れていれば取り組みやすく、初心者が始めやすい分野の一つです。
Crypto(暗号)
暗号を解読して、フラグを手に入れる分野です。昔ながらの単純な暗号から、現代の暗号の実装の弱点を突く問題まで、幅広く出題されます。難しい問題では、数学の深い知識が求められます。
Reversing(リバースエンジニアリング)
プログラムの実行ファイルを解析して、その動きを明らかにし、フラグを見つける分野です。パスワードを確かめる処理を読み解いて、正しいパスワードを見つけ出す問題などがよく出題されます。解析のための専用のツールの使い方や、プログラムが動く仕組みの知識が必要です。
Pwn(プログラムの脆弱性)
サーバー上で動いているプログラムの脆弱性を突いて、本来できない操作を行い、フラグを手に入れる分野です。メモリの扱いの不備を突く問題などが出題され、OSやメモリの仕組みに関する深い知識が求められます。
CTFの中でも難しい分野とされており、ほかの分野をある程度学んでから取り組むのがおすすめです。
Forensics(フォレンジック)
通信の記録やディスクのデータ、画像ファイルなどを解析し、隠された情報や痕跡からフラグを見つける分野です。削除されたファイルの復元や、画像の中にデータを隠す技術(ステガノグラフィー)の解析などが題材になります。
OSINT・Misc(そのほか)
OSINTは、Webサイトや地図、SNSなどの公開されている情報から手がかりを集めて、答えを導き出す分野です。Miscは、ほかの分野にあてはまらない、さまざまな問題をまとめた分野で、ひらめきが求められる問題も多く出題されます。
このほか、プログラミングの力を問う分野(PPC)などが設けられる大会もあります。
CTFに参加するメリット
セキュリティの知識が実践的に身につく
CTFでは、知識を覚えるだけでなく、実際に手を動かして問題を解くため、攻撃がどのように成立し、どこに弱点があるのかを体感的に理解できます。教科書で読んだ攻撃の名前が、具体的な仕組みとして結びつくようになります。
IT全般の幅広い知識が身につく
CTFの問題を解くには、セキュリティだけでなく、プログラミング、ネットワーク、OS、Webの仕組みなど、IT全般の知識が必要になります。苦手な分野の問題に挑むことで、ふだんは触れない技術にも視野が広がります。
問題を切り分けて解決する力が身につく
CTFの問題には、解き方の手順は示されていません。与えられた情報を観察し、何の問題なのかを考え、仮説を立てて試し、うまくいかなければ原因を切り分けて別の方法を試す、という流れを繰り返します。
これは、システムのトラブルの原因を調べる作業そのものであり、仕事にも役立つ力です。
攻撃者の視点を守りに生かせる
攻撃者がどのように考え、どこを狙うのかを知ることは、効果的な守りを考えるうえで欠かせません。CTFで攻撃の仕組みを体験しておくと、自社のシステムのどこが危ないのかを、攻撃者の視点で考えられるようになります。
開発者であれば、脆弱性を作り込まないための意識も高まります。
仲間とのつながりやキャリアに生かせる
CTFをきっかけに、チームの仲間や、同じ興味を持つ人とのつながりが生まれます。大会の成績や、問題の解き方をまとめた記事などは、実践的な技術力を示す材料として、就職や転職の際に評価されることもあります。
CTFの注意点と実務との違い
開催日時や難易度が合わないことがある
CTFの大会は、開催日時が決まっているため、予定が合わないと参加できません。また、大会によって難易度が大きく異なり、初心者が難しい大会に参加すると、ほとんど問題が解けないこともあります。最初は、初心者向けの大会や常設のCTFから始めるとよいでしょう。
CTFで身につくことと、実務で別に必要なこと
CTFの問題は、答えが必ず用意された、作られた課題です。一方、実際のセキュリティの仕事では、答えがあるとは限らない状況で、限られた情報から判断する必要があります。
また、実務では、見つけた問題を報告書にまとめて関係者に説明する力、業務への影響を踏まえて対策の優先順位を決める力、法律や契約の範囲を守って作業する意識なども求められます。
CTFで身につく技術力は大きな武器になりますが、実務ではそれに加えて、伝える力や守るための視点も必要です。
初心者がCTFを始める方法
前提となる知識を身につける
CTFに取り組むうえで、次のような基礎の知識があると、問題に取り組みやすくなります。
Linuxの基本的な操作(多くの問題やツールがLinuxで動くため)、ネットワークの基礎(TCP/IPやHTTPの仕組み)、Webアプリケーションの仕組み、簡単なプログラムを読み書きする力(Pythonがおすすめ)です。
最初からすべてを身につける必要はありません。問題を解きながら、わからないことを一つずつ調べていけば、自然と知識が広がっていきます。
常設のCTFや学習サイトで練習する
まずは、いつでも挑戦できる常設のCTFや学習サイトで、簡単な問題を解いてみましょう。
たとえば、初心者向けの日本語の問題がそろった「CpawCTF」、学生向けに作られ、誰でも参加できる「picoCTF」、手順の説明付きで学べる「TryHackMe」などがあります。
世界中のCTFの開催予定や、チームの順位は、「CTFtime」というサイトでまとめて確認できます。
初心者向けの大会や勉強会に参加する
練習に慣れてきたら、実際の大会に参加してみましょう。国内では、SECCONの関連イベントとして、初心者向けの大会や勉強会が開かれています。制限時間の中で問題を解く経験は、練習とは違った緊張感と学びをもたらしてくれます。
大会の日程や参加方法は、毎年変わるため、各大会の公式サイトで最新の情報を確認しましょう。
解説(Writeup)で学びを深める
CTFには、大会の終了後に、参加者が問題の解き方をまとめた解説(Writeup)を公開する文化があります。解けなかった問題は、ほかの参加者の解説を読み、自分の環境で手順を再現してみましょう。
CTFでは、解けなかった問題こそが、自分に足りない知識を教えてくれる学びの材料になります。何が分からなかったのかを振り返り、次に学ぶことを決めることで、着実に力をつけられます。
チームを組む
CTFは出題範囲が広いため、チームを組んで、分野ごとに担当を分けると効率よく取り組めます。勉強会やイベント、オンラインのコミュニティなどで、一緒に参加する仲間を探してみましょう。職場や学校の仲間と、気軽にチームを組むのもよい方法です。
CTFのルールと倫理
大会のルールを守る
CTFの大会には、それぞれルールが定められています。多くの大会では、ほかのチームとフラグや解き方、ヒントを共有することや、大会の採点用のサーバーなど、問題の対象以外を攻撃することが禁止されています。ルールに違反すると、失格になることもあります。
また、解き方の解説を公開するのは、大会が正式に終了してからにしましょう。
AIの使い方は大会のルールを確認する
生成AIの普及により、CTFでもAIを使って知らない技術を調べたり、プログラムの誤りを探したりする参加者が増えています。AIの利用を認めるかどうかや、認める範囲は大会によって異なるため、参加する前に必ずルールを確認しましょう。
学習の面でも、AIに答えを出させるだけでは力は身につきません。AIは理解を助ける道具として使い、自分で解き方を説明できるようにすることが大切です。
許可された環境以外では試さない
CTFで学んだ攻撃の技術は、出題者が攻撃されることを前提に用意した環境だからこそ、試すことが許されています。CTFで学んだ技術を、許可なく一般のWebサイトやサーバーに試すことは、不正アクセス禁止法などの法律に違反するおそれがあります。
技術を試してよいのは、大会の環境や自分で用意した検証の環境、明確に許可された範囲だけです。この線引きを守ることは、セキュリティに関わる人の最も大切な倫理です。
企業でのCTFの活用
社員の教育・研修
CTFは、社員のセキュリティの教育にも活用されています。開発者向けに、自社の開発で使う技術を題材にした問題を用意すれば、脆弱性を作り込まないための意識を、体験を通じて高められます。社内で大会を開くことで、部署を越えた交流のきっかけにもなります。
一度きりのイベントで終わらせず、終了後に解説の場を設けて、学んだことを業務に生かす方法を話し合うと、教育の効果が高まります。
人材の発掘・採用
CTFの成績は、実践的な技術力を示すものとして、セキュリティの人材を発掘したり、採用の参考にしたりする際に使われることがあります。企業が自ら大会を開いたり、大会を後援したりすることで、技術力の高い人材に自社を知ってもらうきっかけにもなります。
CTFに関するよくある質問
Q. 初心者でも参加できますか?
参加できます。多くの大会は参加の資格を問わず、初心者向けの大会や、簡単な問題から挑戦できる常設のCTFもあります。最初はほとんど解けなくても問題ありません。解けた問題が一つでもあれば、それが次への一歩になります。
Q. 参加に費用はかかりますか?
インターネット上で開かれる大会や常設のCTFの多くは、無料で参加できます。会場で開かれる決勝大会などに参加する場合は、交通費などがかかることがあります。一部の学習サイトには、有料の会員向けの機能もあります。
Q. どの分野から始めるのがおすすめですか?
Webやフォレンジックは、身近な技術を題材にしていることが多く、初心者が始めやすい分野です。まずは興味のある分野で簡単な問題を解き、慣れてきたら、暗号やリバースエンジニアリングなど、ほかの分野にも挑戦してみましょう。
Q. 資格試験との違いは何ですか?
情報処理安全確保支援士などの資格試験は、主に体系的な知識を問うもので、合格すると公的な資格として認められます。一方、CTFは、実際に手を動かして問題を解く力を競うもので、資格ではありません。
体系的な知識は資格の勉強で、実践的な力はCTFで、と組み合わせて学ぶと効果的です。
Q. 国内の主な大会にはどんなものがありますか?
国内では、SECCONが最大級の大会として知られており、初心者向けの大会や、女性向けのイベントなども開かれています。このほか、行政機関や企業が主催する大会もあります。
開催の時期や内容は毎年変わるため、各大会の公式サイトや、CTFの開催予定をまとめたサイトで確認しましょう。
まとめ
CTF(Capture The Flag)とは、セキュリティの問題を解いてフラグを見つけ、得点を競う競技です。好きな問題を選べるJeopardy形式は初心者でも参加しやすく、Web、暗号、解析など幅広い分野を通じて、実践的な力と攻撃者の視点が身につきます。
常設のCTFや解説で学びを深めつつ、技術を試すのは許可された環境だけというルールを守って、挑戦してみましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!