無料会員登録
画像:ビーズ株式会社より引用
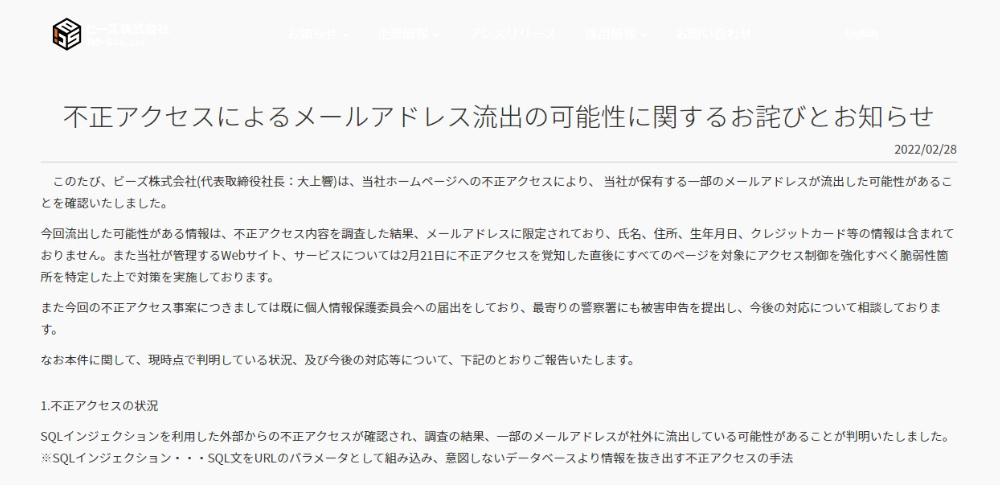
ビーズ株式会社は2022年2月28日、同社のホームページに対するサイバー攻撃が発生し、同社が保有する顧客および取引先のメールアドレス合計23,435件が流出した可能性があると明らかにしました。
ビーズ株式会社によると、攻撃者はホームページに不正なコードを注入し想定外の動作を引き起こす「SQLインジェクション」と呼ばれる手口で情報を盗み取った可能性があるとのこと。
ただし、攻撃発生後に調査したところ、流出情報は特定期間中に使用された顧客や取引先のメールアドレスに限定され、クレジットカード情報などへの被害は確認されていないとしています。

脆弱性修正しセキュリティ改修
ビーズ株式会社は不正アクセス判明後、攻撃を受けるに至った脆弱性を修正しセキュリティ対策を実施しています。
また、流出懸念が生じている顧客や取引先の全員に連絡を取り、謝罪と経緯を説明しているとのこと。今後はウェブサーバーやホームページへのセキュリティ対策を徹底し、再発防止に努めるとしています。
参照不正アクセスによるメールアドレス流出の可能性に関するお詫びとお知らせ/ビーズ株式会社

脆弱性診断ツール(サービス)無料・有料16選!価格・選び方を比較
2018.2.8
プログラムの不具合・欠陥や設計上のミスが原因で発生する脆弱性。
仮に、脆弱性が残った状態でOS・ネットワーク・ソフトウェア・アプリケーションなどを利用し続けた場合、その企業や組織は、不正アクセスを受けたり、マルウェアに感染したりする恐れが

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
WAF
コード・インジェクション
IAST
認証バイパス
SQLインジェクションを防ぐ!WAFで行える事前・事後対策
インジェクション
WAFの機能がすぐ分かる!一覧で見るメリットやデメリット
DAST