無料会員登録
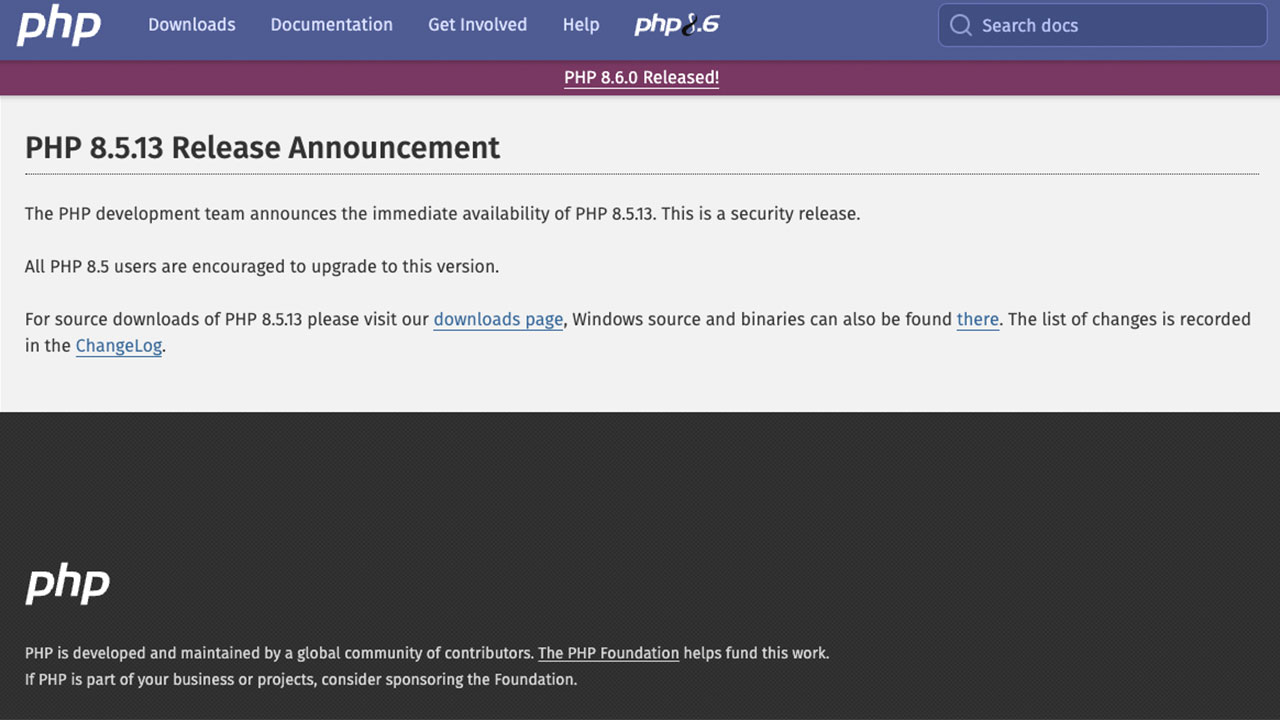
PHP開発チームは11月19日、PHP 8.5.13、8.4.28、8.3.37、8.2.36を公開したと発表した。この更新で、サポート中の全系列にまたがる17件の脆弱性が修正され、そのうち7件が最高のCriticalとされる。

概要
PHPの開発元は、サポート中の全系列に向けてセキュリティ更新版を公開した。修正された17件の深刻度は、Criticalが7件、Highが4件、Mediumが6件とされる。一部は特定の条件下で、遠隔から任意のコードを実行される恐れがある。
Criticalの7件はいずれもCVSS v4.0で9.2と評価されている。PHPによると、Criticalの脆弱性は、標準以外の設定や一般的でない構成が悪用の前提になる。
Criticalの主な内容は次のとおり。
CVE-2026-129289はPHP-FPMの問題で、読まれなかったリクエスト本文が別のFastCGIリクエストとして扱われ、コード実行につながり得る。この脆弱性は、Webサーバーが接続をPHP-FPMに対して再利用する構成が前提となる。
セッション関連やタイムゾーンのキャッシュに関する問題も、Criticalに含まれる。CVE-2026-129481は、10月に公表されたPHP2Shell(CVE-2026-109619)の不完全な修正を補うものである。
PHP開発チームの発表によると、時系列は次のとおり。
11月19日。PHP開発チームがPHP 8.5.13のセキュリティリリースを告知した。各版は協定世界時の14時過ぎ(日本時間の午後11時過ぎ)に公開された。同時に17件のGitHubセキュリティアドバイザリーが公開された。
公開時点。Precursor Securityは、新しい脆弱性の悪用は確認されていないと伝えている。
被害・影響の範囲
今回は脆弱性の修正であり、情報漏えいの件数や被害の報告は公表されていない。
影響範囲は系列ごとに異なる。PHP 8.5は17件すべての対象で、8.4は14件、8.3は13件が対象とされる。CVE-2026-129474は、例外の引数が有効な設定のPHP 8.5に影響する。CVE-2026-129182もPHP 8.5が対象である。
High評価のCVE-2026-129291は、PHP-FPMのワーカーから、root権限で動くことも多いマスタープロセスへの権限昇格を許す。別のHigh評価の問題は、悪意あるリモートサーバーが返す特殊なHTTPヘッダーによる、CPU使用率の急上昇(サービス妨害)である。
PHP 8.1以前には、PHPプロジェクトからの修正版は提供されない。PHPは、同梱するuriparserライブラリの更新も行った。これは17件とは別の依存ライブラリの脆弱性である。
企業・団体の対応
PHP開発チームは、全サポート系列の利用者に修正版への更新を呼びかけている。8.5.13の告知は、セキュリティリリースであり、PHP 8.5の全利用者に更新を促すと記している。
修正版は、8.5が8.5.13、8.4が8.4.28、8.3が8.3.37、8.2が8.2.36である。AWSも、PHP Foundationのセキュリティリリースを把握していると、セキュリティ情報で伝えた。この情報によると、対象のリクエストパターンは通常の通信にも現れ、WAFで確度の高い検知ルールを作るには特徴が足りない。
AWSは、修正版以降への更新を求めている。
暫定策として、PHP 8.5では例外の引数を省略する設定(zend.exception_ignore_args = 1)が示されている。
編集部コメント(読者企業が取るべき対策)
10月のPHP2Shellに対応済みの組織も、今回の更新は別途必要になる。Precursor Securityは、10月に対応済みでも今回のリリースが必要と指摘している。公開直後でも、サーバー内のPHPのバージョンと設定を速やかに確認したい。
利用状況の棚卸し
自社で動かすPHPの系列とバージョンを、本番、検証、委託先環境のすべてで洗い出す。コンテナイメージや配布パッケージに含まれるPHPも対象に含める。
修正版への更新の優先順位
インターネットに公開しているサーバーから先に、8.5.13、8.4.28、8.3.37、8.2.36のいずれかへ更新する。更新後はPHP-FPMやApacheを再起動し、反映を確認する。
構成と設定の確認
PHP-FPMとの接続再利用の有無や、PHP 8.5での例外引数の設定を確認する。更新が遅れる場合は、AWSなどが示す暫定策を適用する。
サポート終了版の移行
PHP 8.1以前には、公式の修正が提供されない。PHP 8.2もセキュリティサポートが2026年12月に終わる。移行計画を前倒しで作る必要がある。
侵害の兆候の監視
悪用の報告は現時点で確認されていないが、PHP2Shellは公開後に短期間で悪用された。Webサーバーのログや不審なファイルの有無を、更新と並行して点検する。
なお、今回の脆弱性の悪用状況は現在調査中とされている。今後の続報に注意されたい。
出典
- PHP 8.5.13 Release Announcement(php.net)
- PHP Foundation Security Releases(AWS)
- Multiple PHP vulnerabilities including remote code execution(Dynatrace)
- PHPの「致命的」な脆弱性を修正、遠隔コード実行の恐れ(マイナビニュース TECH+)
- phpAfterShell(CVE-2026-126714): Live PHP RCE Updates(Precursor Security)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
【完全ガイド】SIEMとは?導入メリット・課題、SOAR/EDR/XDRとの違いから選び方・活用事例まで徹底解説【2026年版】
【2026年版】セキュリティコストダウンの全知識|AI・XDRで賢く削減、投資対効果を最大化
【エンジニア必見】AWS環境のIDS/IPS実装ガイド:ネイティブサービスによる最適化とベストプラクティス
【2026年最新】ランサムウェアとは?最新攻撃手口・被害事例から企業が取るべき多層的対策まで徹底解説
【2026年最新版】DNSセキュリティ対策を徹底解説!攻撃手法から具体的な導入・運用まで網羅
WordPressのセキュリティを強化するには?対策やおすすめのプラグインまで
【1万7,600回の自動攻撃】AIエージェント侵入事案が突きつけた「防御側の非対称性」
【完全ガイド】セッションIDとは?Webの仕組みからリスク対策まで徹底解説