無料会員登録
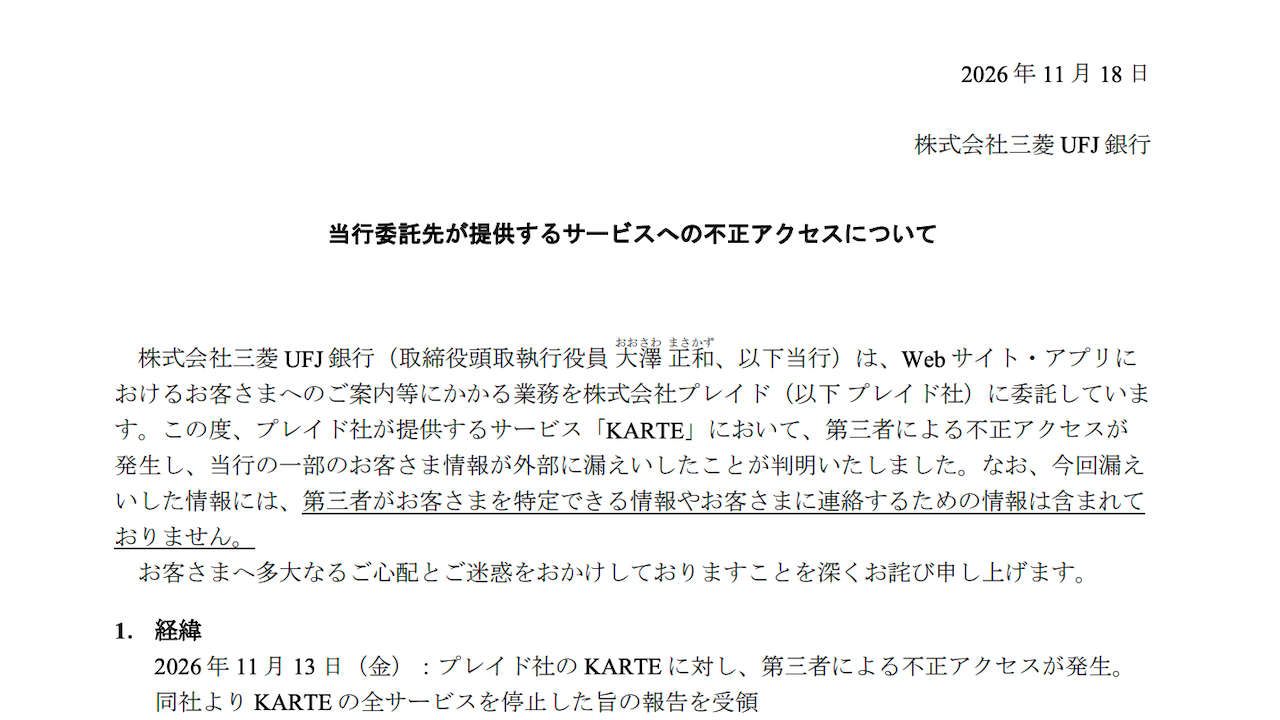
三菱UFJフィナンシャル・グループは11月18日、傘下の三菱UFJ銀行など5社で計約800万件の情報漏えいがあったと発表した。業務委託先プレイドが提供するサービスが不正アクセスを受けたためとされる。
同じ委託先のサービスを経由して、グループの銀行・信託・証券・資産運用の各社に被害が同時に及んだ点が注目される。

概要
今回の漏えいは、プレイドが提供する顧客体験プラットフォーム「KARTE」への第三者による不正アクセスが原因とされる。三菱UFJ銀行はWebサイトやアプリでの顧客への案内などの業務をプレイドに委託しており、漏えいしたのは委託契約に基づいてプレイドに提供していたデータだった。MUFG各社のシステム自体が侵入されたわけではない。
三菱UFJ銀行のほか、三菱UFJ信託銀行、三菱UFJモルガン・スタンレー証券、三菱UFJeスマート証券、ウェルスナビでも漏えいが確認された。
三菱UFJ eスマート証券の発表によると、時系列は次のとおり。
11月13日未明、プレイドのKARTEに対して第三者による不正アクセスが発生した。プレイドはKARTEの全サービスを停止し、同日、同社から報告を受けた。
11月16日から17日にかけて、プレイドから顧客情報の漏えい範囲について報告を受けた。
11月18日、各社が公表した。
プレイドの発表によると、経緯と原因は次のとおり。11月13日未明、同社サーバーの脆弱性を悪用して、システムやデータベース接続用の認証情報が窃取された。データベースなどからデータが外部に読み出され、窃取された認証情報で同社アカウントの乗っ取りや管理画面への不正アクセスも行われたとされる。
同社は11月13日8時59分に検知し、15時23分頃までに封じ込めを完了した。遮断後に新たな不正アクセスは確認されていない。
被害・影響の範囲
件数は、三菱UFJ銀行が約650万件、三菱UFJ信託銀行が約23万件とされる。三菱UFJモルガン・スタンレー証券は約28万件、三菱UFJ eスマート証券は証券口座番号約6万件と年齢約10万5,000件と報じられている。ウェルスナビの件数は、確認できた範囲では公表情報を確認できていない。
三菱UFJ銀行で漏えいしたのは、顧客の性別、年齢、居住地域(都道府県または政令指定都市)で、氏名、住所、電話番号、メールアドレスなどは含まれないとしている。
情報の項目は会社ごとに異なる。三菱UFJ信託銀行は、会員番号から生成した識別子やLINE公式アカウントの利用者識別番号などが対象とし、氏名、住所、口座番号、パスワードなどは含まれないとしている。同行は、漏えいした情報が法令上の個人情報に該当するとしている。
現時点で不正利用は確認されていない。信託銀行は、当該情報のみでインターネットバンキングへのアクセスや取引はできず、資産や取引への影響は確認されていないとしている。
影響はMUFG以外にも広がっている。JINS、しまむら、RIZAP、CAMPFIREなどが顧客情報の漏えいやその可能性を公表し、金融機関や通信事業者にも影響が及んでいる。
企業・団体の対応
MUFG側は、すでにプレイドとのデータ連携を停止しており、取引への影響はないとしている。三菱UFJ eスマート証券は、連携用認証情報の無効化などの措置も講じた。
三菱UFJ信託銀行は、本件に便乗した不審なメールや電話が行われる可能性を踏まえ、注意を呼びかけるために公表したとしている。お客さまにおわびしている。
三菱UFJ eスマート証券は、対象のお客さまに電子メールで個別に連絡するとしている。三菱UFJ銀行も対象の顧客にメールなどで連絡し、11月18日から12月18日まで専用の問い合わせ窓口を置くと報じられている。
プレイド社による調査は継続中で、新たに公表すべき事項が判明した場合は速やかに知らせるとしている。警察や個人情報保護委員会への届出については、確認できた範囲で公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無事でも、委託先SaaSの侵害で顧客データが漏えいし得ることを示した。氏名を含まないデータでも、法令上の個人情報に当たる場合がある。委託先に渡すデータの範囲を平時から把握しておくことが重要である。
委託先に渡すデータの棚卸し
マーケティングやアクセス解析のツールに、どの項目をどれだけ連携しているかを一覧にする。顧客IDや会員番号から作った識別子、属性情報も対象に含める。不要な項目は連携を止める。
識別子と属性情報の扱いの見直し
氏名がなくても、識別子と属性を組み合わせれば個人の特定につながる場合がある。委託先に渡す前に、仮名化の方法や、元の情報と照合できる状態にないかを点検する。保存期間も定めておく。
委託先への確認事項
委託先の検知体制、脆弱性対応、認証情報の管理方法を、契約や監査で確認する。インシデント時の連絡期限と、影響範囲の報告手順も取り決めておく。
連携用認証情報の失効手順
SaaSとの連携に使うAPIキーやトークンを、直ちに無効化できる手順を用意する。誰が判断し、誰が実行するかも決めておく。委託先の侵害時に、データ連携を止める判断を素早くできるようにする。
顧客への情報提供とフィッシング対策
事案の公表時には、漏えいした項目と含まれない項目を明確に伝える。便乗したメールやSMSへの注意喚起も併せて行う。問い合わせ窓口と受付期間も示す。
なお、影響範囲の最終的な確定やウェルスナビの件数、プレイドのサービス再開時期は現在調査中とされている。今後の続報に注意されたい。
出典
- 三菱UFJ銀行 当行委託先が提供するサービスへの不正アクセスについて
- 三菱UFJ信託銀行 当社委託先が提供するサービスへの不正アクセスについて
- 三菱UFJ eスマート証券 当社委託先が提供するサービスへの不正アクセスについて
- 共同通信(Yahoo!ニュース) MUFGで漏えい相次ぐ 傘下の5社で計800万件
- INTERNET Watch プレイドのKARTEに不正アクセス

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.