無料会員登録
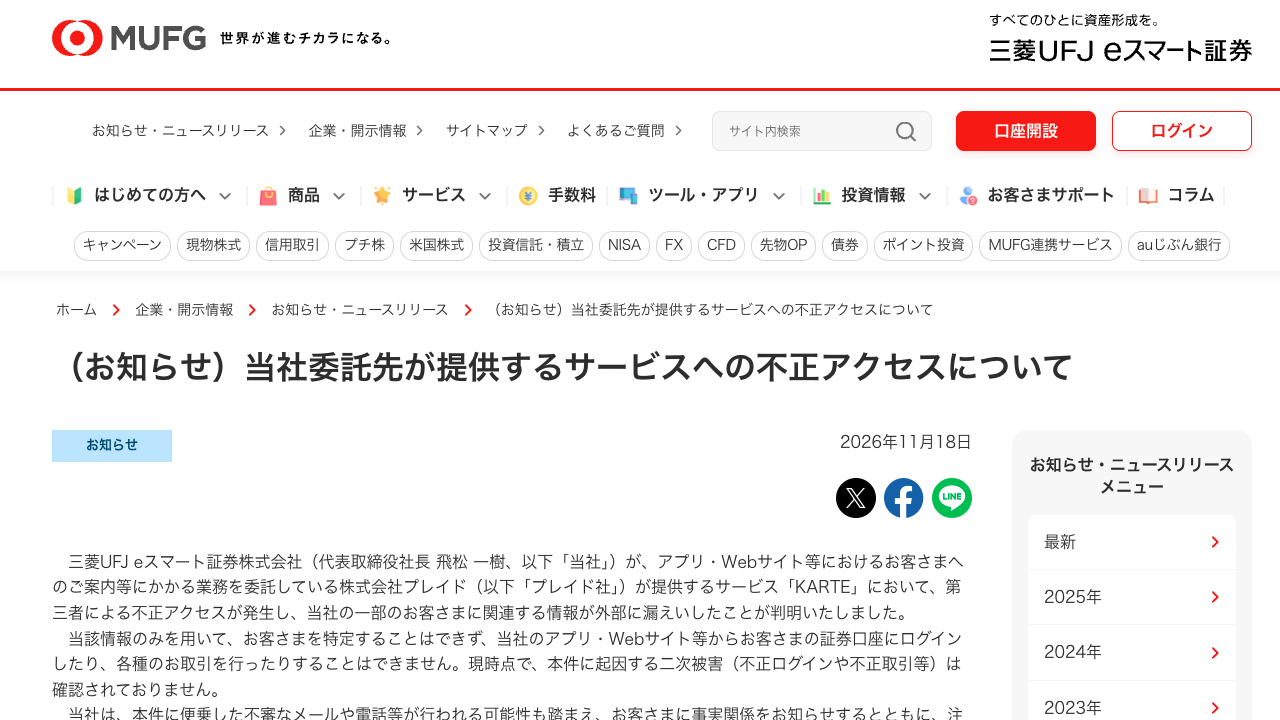
三菱UFJ eスマート証券は11月18日、業務委託先のプレイドが提供する「KARTE」に第三者による不正アクセスが発生し、同社の一部の顧客に関連する情報が外部に漏えいしたと発表した。漏えいした証券口座番号と年齢は互いに紐づいておらず、同社は二次被害を確認していないとしている。

概要
同社はアプリやWebサイトなどでの顧客への案内業務をプレイドに委託している。今回の事案は、そのプレイドが提供するKARTEで起きたものである。同社は、自社のシステムが不正アクセスを受けたものではないとしている。
同社の発表によると、時系列は次のとおり。
11月13日未明、プレイドのKARTEに第三者による不正アクセスが発生した。プレイドはKARTEの全サービスを停止し、同日、同社に報告した。
11月16日から17日にかけて、プレイドから同社の顧客に関する情報の漏えい範囲について報告を受けた。11月18日に同社が公表した。
原因について、プレイドは11月16日に次のように公表している。攻撃者は11月13日未明、プレイドのサーバーの脆弱性を悪用してシステムやデータベース接続用の認証情報を窃取し、データベースから情報を読み出したとされる。さらに、窃取した認証情報で同社のアカウントを乗っ取り、管理画面にも不正アクセスしたとされる。プレイドは11月13日8時59分に不正アクセスを検知し、窃取された認証情報の無効化などに着手した。
被害・影響の範囲
漏えいしたのは証券口座番号約6万件と年齢約10万5,000件である。両者は互いに紐づいていない。合計の約16万5,000人分が漏えいしたわけではない点に注意が必要である。
氏名、住所、生年月日など個人の特定につながる情報は漏えいしていないとされる。パスワード、クレジットカード情報、本人確認資料はKARTE上では管理していないという。同社は、個人識別情報やパスワードは対象外で、不正取引も未確認としている。
同社は、本件による取引への影響はないとしている。
影響は同社にとどまらない。同じ11月18日には、三菱UFJモルガン・スタンレー証券が約28万件、三菱UFJ銀行が約650万件、三菱UFJ信託銀行が約23万件の顧客情報の漏えいを公表した。
プレイドは11月16日、KARTEのアカウントとして登録されたメールアドレス7万9,249件などが漏えいしたと発表した。外部連携用の認証情報と、利用企業が取り込んだ顧客データの一部も漏えいしたが、件数は調査中とされている。
企業・団体の対応
同社は、本件の判明後、プレイドとのデータ連携の停止や、連携用認証情報の無効化などの措置を講じたとしている。
対象となる顧客には個別に連絡する。該当する顧客には遅くとも11月19日中に電子メールを送り、ログイン後の「お客さまへのお知らせ」にも掲載する。
同社は、今回の発表に便乗したフィッシングなどへの注意も呼びかけている。
警察や個人情報保護委員会への届け出について、同社の発表で確認できた記載はない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無事でも、委託先のSaaSが侵害されれば顧客情報が漏えいし得ることを示している。委託先に渡すデータの項目は一つずつでは識別性が低くても、利用状況の把握と管理は欠かせない。外部連携用の認証情報が窃取される事態も想定した備えが求められる。
委託先に渡しているデータの棚卸し
マーケティングツールやアプリ解析などの外部サービスに、どの項目を、どの範囲で渡しているかを一覧にする。口座番号や会員番号のような識別子が含まれていないかを確認する。不要な項目は連携対象から外す。
連携用認証情報の管理
外部サービスとの連携に使うシークレットキーやアクセストークンの保管場所と有効期限を点検する。委託先の事故に備え、無効化と再発行の手順を事前に決めておく。プレイドは11月15日、顧客に外部連携用の認証情報の無効化を求めた。
委託先への確認事項
委託先から事故の報告を受けた際に、いつまでに何を報告させるかを契約や運用で定めておく。侵害の範囲、漏えいした項目、件数、再開時期を確認できる体制を整える。契約終了後のデータ削除も、実際に行われているかを確かめる。
フィッシング対策の周知
事案の公表に便乗した偽のメールやSMSが届くおそれがある。公式サイトや公式アプリ以外から認証情報や暗証番号を入力しないよう、顧客に案内する。各社も、本件に便乗した不審なメールやSMS、電話、郵便物への注意を呼びかけている。
顧客への情報提供
対象者への個別連絡と、公式サイトでの告知を同時に行えるよう準備する。漏えいした項目と含まれない項目、二次被害の有無、問い合わせ先を分かりやすく示す。件数の説明では、項目ごとの件数と人数の違いを誤解されないようにする。
なお、プレイドが公表した外部連携用の認証情報や取り込みデータの件数、KARTEの再開時期は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!