無料会員登録
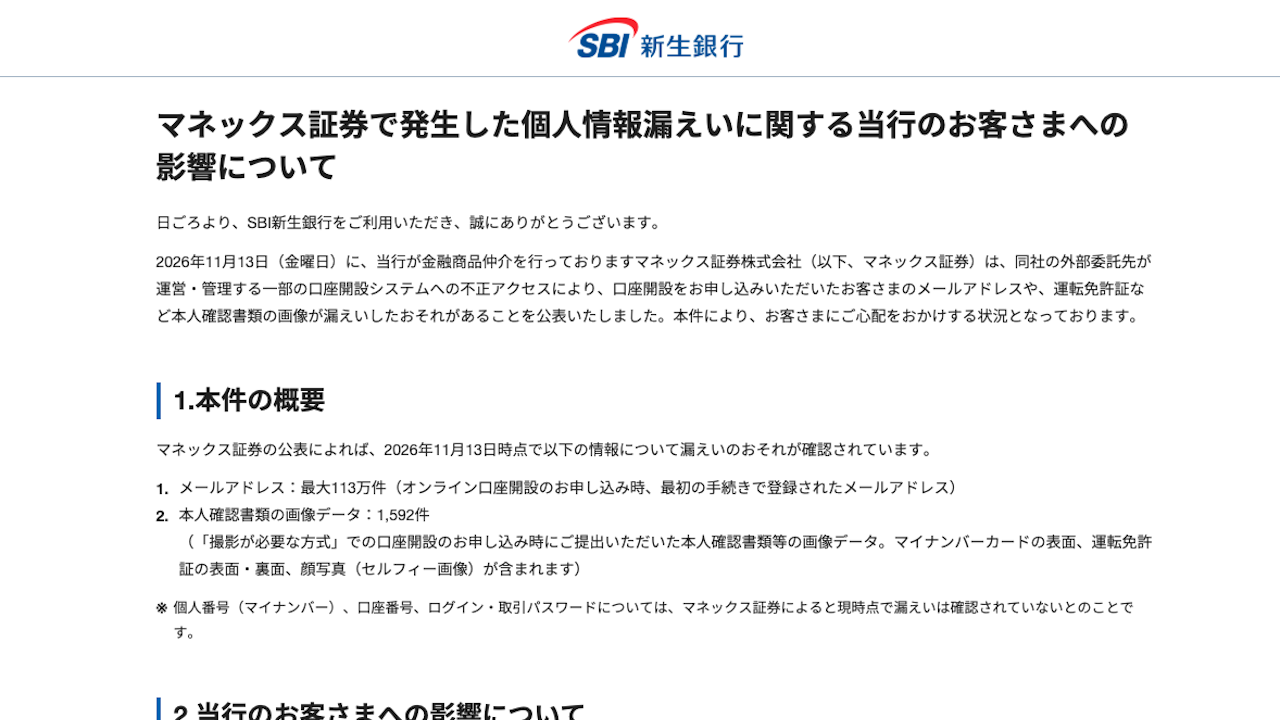
SBI新生銀行は11月18日、金融商品仲介先であるマネックス証券の口座開設システムで発生した不正アクセスについて、同行の顧客も個人情報漏えいの対象に含まれる可能性があると発表した。マネックス証券が13日に公表した事案の影響が、仲介サービスを提供する提携先の顧客にも及ぶ可能性が示された形だ。

概要
今回の事案は、マネックス証券の外部委託先が運営・管理する一部の口座開設システムで起きた。10月18日に外部委託先が第三者による不正アクセスの試みを確認し、マネックス証券は10月19日に外部からのアクセスを遮断して一部の口座開設を停止した。
マネックス証券は、外部の専門機関によるフォレンジック調査の中間報告で、個人情報の一部が漏えいしたおそれがあることが判明したとしている。
マネックス証券の発表によると、時系列は次のとおり。
10月18日。外部委託先が、システムへの第三者による不正アクセスの試みを確認した。
10月19日。マネックス証券が同システムへの外部からのアクセスを遮断し、一部の口座開設を停止した。
10月20日。マネックス証券は10月20日の時点では、漏えいの有無に触れていなかった。
11月13日。マネックス証券が、フォレンジック調査の中間報告で漏えいのおそれが判明したと公表した。
11月18日。SBI新生銀行が、同行の仲介サービス利用者も対象に含まれる可能性があると発表した。
不正アクセスの原因や詳細な経緯は、マネックス証券が引き続き調査を進めているとされる。SBI新生銀行のシステムが不正アクセスを受けたという発表ではない。対象は、マネックス証券の外部委託先が運営・管理する口座開設システムである。
被害・影響の範囲
マネックス証券が漏えいのおそれがあるとした情報は2種類ある。1つは、2019年10月16日以降にオンライン口座開設申込の最初の手続きとして登録されたメールアドレスで、最大113万件。この件数には、重複したものや不完全なもの、口座開設を最後まで終えなかった人のメールアドレスも含まれるとしている。
もう1つは本人確認書類等の画像データで、1,592件。撮影が必要な方式でオンライン口座開設を申し込んだ際に提出されたものである。運転免許証の表面・裏面と自撮り画像、マイナンバーカードの表面画像を含む。
個人番号、口座番号、ログイン・取引パスワードは、マネックス証券によると現時点で漏えいは確認されていない。対象の口座開設システムは基幹システムとは別系統で、口座を持つ顧客のログインや通常の売買取引に影響はない。
現時点で、顧客情報の不正利用やフィッシング等の被害報告は確認されていない。最大113万件と1,592件はマネックス証券側の調査対象規模であり、SBI新生銀行の顧客の被害件数を示すものではない。SBI新生銀行の顧客のうち対象となる人数は、公表されておらず、調査中である。
企業・団体の対応
SBI新生銀行は、マネックス証券が対象となる顧客の確認を進めており、対象者が確認された場合は速やかに必要な案内を行うとしている。
マネックス証券は、おわびを公表している。システムを速やかに遮断し、外部の専門機関によるフォレンジック調査を進めている。継続して監視を行っており、新たな不正アクセスは確認されていない。
同社は、メールやSMSでログインを促すことはなく、パスワードの入力を求めることもないと説明している。不審なメールやSMSのURLにはアクセスせず、返信もしないよう呼びかけている。
漏えいが確認された人には、適用法令の定めに応じて順次個別に案内する。一部の口座開設サービスは停止中で、安全性を十分に確認したうえで再開し、再開時期は同社サイトで案内するとしている。警察や個人情報保護委員会への届出の状況は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先のシステムで起きた不正アクセスが、委託元と、さらにその提携先にまで影響した点に特徴がある。自社の顧客情報がどの委託先や提携先を経由して流れているかを、平時から把握しておく必要がある。また、画像データの保管は漏えい時の影響を大きくするため、保管範囲の見直しも欠かせない。
委託先と提携先の棚卸し
個人データを預けている委託先、再委託先、提携先を一覧にする。各先で保管するデータの種類、件数、保管期間を確認する。
委託先への確認事項
不正アクセスの兆候を検知した際の連絡期限と手順を、契約で定めておく。フォレンジック調査の報告方法や、調査結果の共有範囲も確認する。
本人確認書類の保管見直し
本人確認書類の画像は、不要になった時点で削除する運用を確認する。委託先に画像を長期間残していないかも点検する。
フィッシング対策
メールアドレスが漏えいした場合に備え、顧客向けの注意喚起文を事前に用意する。自社がメールやSMSでパスワード入力を求めないことを、あらかじめ周知しておく。
顧客への情報提供
提携先で起きた事案でも、自社の顧客が影響を受ける可能性がある。対象の有無、問い合わせ窓口、今後の案内方法を早めに示せる体制を整える。
なお、SBI新生銀行の顧客のうち対象となる人数、不正アクセスの原因や詳細な経緯は、現在調査中とされている。今後の続報に注意されたい。
出典
- SBI新生銀行 マネックス証券で発生した個人情報漏えいに関する当行のお客さまへの影響について
- マネックス証券 外部委託先が運営・管理する一部の口座開設システムへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ
- ITmedia NEWS
- INTERNET Watch
- セキュリティ対策Lab

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.