無料会員登録
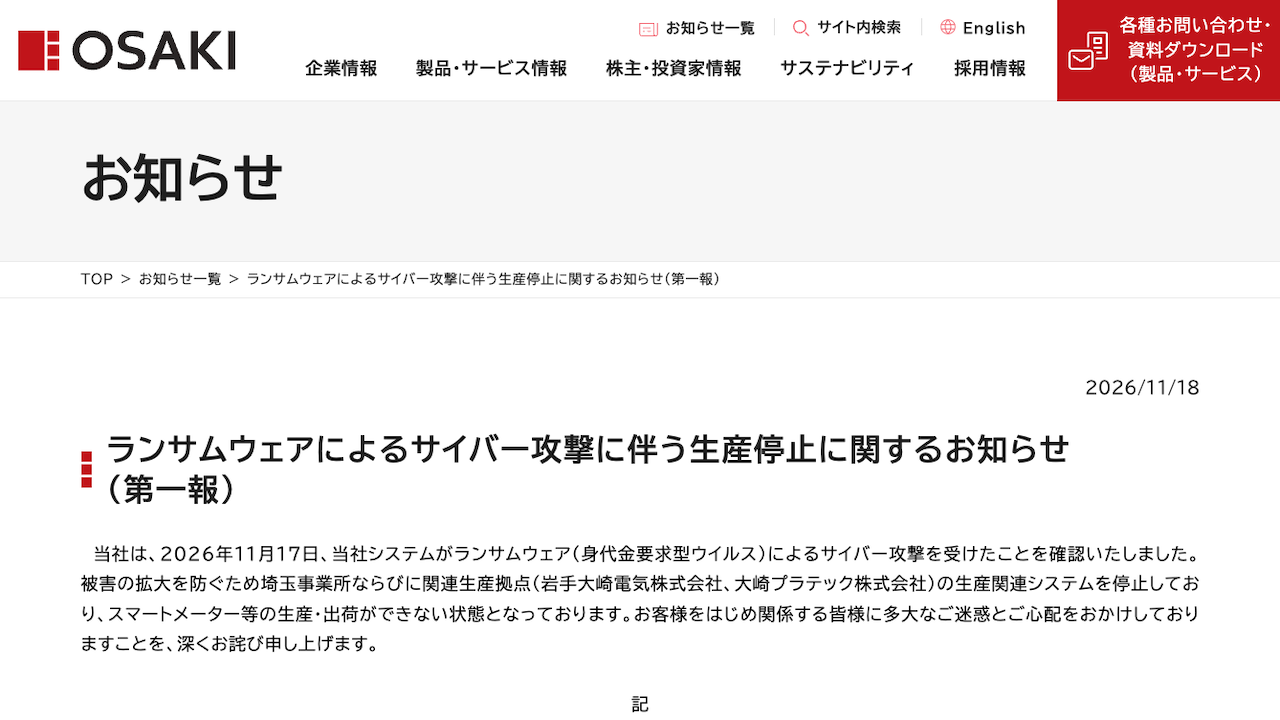
大崎電気工業は11月18日、ランサムウェアの攻撃を受け、埼玉県と岩手県の拠点で生産と出荷を停止したと発表した。主力製品のスマートメーターが対象で、生産再開の時期は未定とされている。

概要
同社は、自社サーバー内のデータが暗号化される被害を受けた。被害拡大を防ぐため、埼玉事業所と関連する生産拠点の生産関連システムを止めている。
発表では、データの外部流出の可能性も含めて外部の専門機関と調査を進めているとされる。
大崎電気工業の発表によると、時系列は次のとおり。
11月17日午前10時35分ごろ、自社サーバー内のデータが暗号化されていることを確認した。
同日正午以降、外部ネットワークとの接続を遮断した。
11月18日、同社は第一報として、ランサムウェアによるサイバー攻撃に伴う生産停止を発表した。
侵入の経路や、使用されたランサムウェアの種類は公表されていない。
被害・影響の範囲
生産を止めたのは、埼玉事業所と、関連生産拠点の岩手大崎電気、大崎プラテックの生産関連システムである。スマートメーター等の生産・出荷も停止している。
停止した拠点では、スマートメーターなどの主力製品を製造している。NHKは、生産管理システムなどが使えなくなったと伝えている。
情報流出の有無は調査中である。流出した可能性のある情報の項目や件数は公表されていない。二次被害の有無も公表されていない。
生産・出荷の再開時期は未定である。損害の程度を踏まえた業績への影響額も、現時点では不明とされる。
取引先には、生産・出荷の停止について個別に説明しているという。電力供給への影響は、発表では触れられていない。
企業・団体の対応
同社は、攻撃者とみられる対象から接触があったと明らかにした。そのうえで、交渉に応じるつもりはないとしている。
社長執行役員COOを本部長とする緊急対策本部を設置した。警察や関係当局にも相談・報告している。警察への通報は共同通信も伝えている。
会社は復旧作業を進めているとされる。
今後、公表すべき新たな事実が判明した場合は、公式ホームページなどを通じて知らせるとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、サーバーの暗号化が生産関連システムの停止に直結し、複数拠点の出荷が止まった。製造業では、情報漏えいだけでなく操業停止が事業の大きな損失になる。被害を想定した復旧手順と判断の基準を、平時に決めておく必要がある。
生産系システムの切り離し手順
暗号化を確認した時点で、外部接続を遮断し、関連システムを停止する判断を誰が行うかを決めておく。生産系と情報系のネットワーク分離の状況も点検する。停止と再開の手順を、演習で実際に確認しておきたい。
バックアップの保全
バックアップは、本番環境と切り離した場所に保管する。復元に要する時間を実際に測り、生産再開までの見通しを立てられるようにしておく。取得だけでなく、復元の検証まで行う。
取引先への情報提供
出荷が止まると、納入先の調達計画に影響が及ぶ。状況を伝える窓口と連絡の順序を、あらかじめ決めておく。影響範囲が確定していない段階でも、分かっている事実を継続して知らせる体制が要る。
グループ会社を含む管理
今回は、本社拠点に加え、関連する生産会社のシステムも停止した。グループ会社を含めた資産の把握と、共通する認証基盤やネットワークの点検を進める。拠点ごとの対策水準に差がないかも確認する。
攻撃者対応の方針と届出
接触があった場合の対応方針を、経営層で事前に整理する。警察や関係当局への相談・報告の流れも決めておく。外部の専門機関と連携する窓口も、平時に確認しておく。
なお、情報流出の有無、侵入経路、生産再開の時期、業績への影響は現時点で調査中または未定とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!