無料会員登録
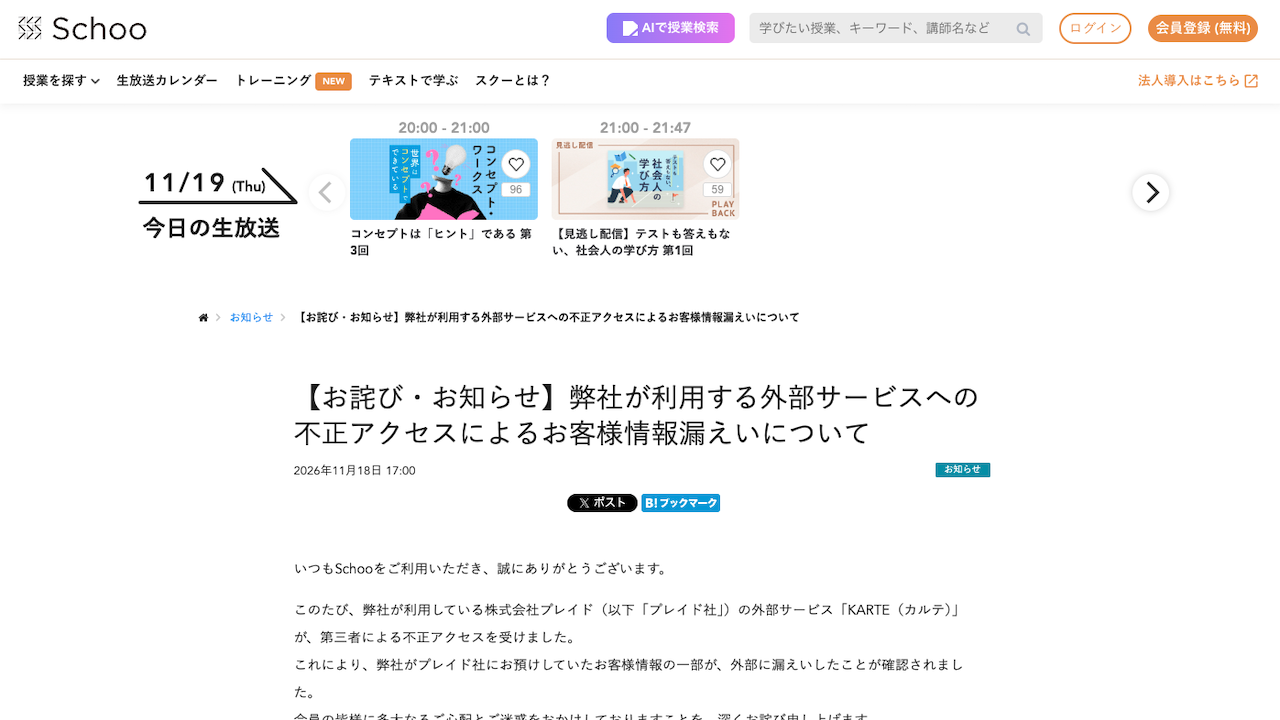
スクーは11月18日、同社が利用するプレイドの外部サービス「KARTE」が第三者による不正アクセスを受け、お客様情報の一部が漏えいしたと発表した。スクーのシステムそのものへの不正アクセスは、現時点で確認されていない。KARTEの事案は、多数の利用企業に影響が及んでいる。

概要
スクーが利用するプレイドの外部サービス「KARTE」が第三者による不正アクセスを受け、スクーがプレイドに預けていたお客様情報の一部が外部に漏えいしたことが確認された。スクーは受講画面と法人向け管理ツールでの、お知らせ表示やメール配信にKARTEを使っていたとされる。
スクーの発表によると、時系列は次のとおり。
11月13日未明、KARTEに対する第三者からの不正アクセスが発生した。プレイドは同日、不正アクセスを検知してKARTEの全サービスを停止したと公表している。
11月18日17時、スクーは公式サイトとPR TIMESでお詫びとお知らせを掲載した。スクーが漏えいを把握した日付は、確認できた範囲では示されていない。
プレイドの発表によると、同社は11月13日午前8時59分に不正アクセスを検知した。同日午後にサーバーを停止し、認証情報の無効化や攻撃元からの通信遮断を午後3時23分ごろまでに完了したとしている。原因は、第三者がプレイドのサーバーの脆弱性を悪用し、システムやデータベースへの接続用の認証情報を盗み、データを外に読み出したこととされる。盗んだ認証情報で同社のアカウントを乗っ取り、管理画面にも不正にアクセスしたとされる。
プレイドは11月16日、漏えいを確認したと発表した。確認した情報は、KARTEのアカウントに登録されたメールアドレス79,249件などである。
被害・影響の範囲
スクーが公表した漏えい情報は、対象ごとに次の2区分である。
Schoo for Business管理ツールの管理者は、メールアドレス27,088件が対象である。氏名、会社名、パスワードは含まれない。
Schooの会員は、会員番号、年齢層、メール受信設定の有無、キャンペーン管理用の番号の60,000件が対象である。氏名、メールアドレス、パスワード、クレジットカード情報は含まれない。報道によると、このほかに同社従業員の姓とメールアドレスの一部も含まれる。従業員分の件数は公表されていない。
スクーは、これらの情報だけで第三者が個人を特定することは困難とみている。ただし、スクーが保有する情報と照合すれば特定できる可能性は否定できない。このため、個人情報の漏えいのおそれがあるものとして扱っている。
二次被害について、漏えいした情報が悪用された事実は、現時点では確認されていない。
KARTEの事案は、スクー以外にも広がっている。阪急阪神ホテルズは、会員などの氏名や住所を含む33万1586件の漏えいを公表した。DHCは、顧客情報約1,911万件の漏えいを確認したと発表した。プレイドが示した、利用企業から預かるデータの対象件数は調査中とされる。
企業・団体の対応
スクーは、お客様に多大な心配と迷惑をかけたとして深くお詫びした。
技術的な措置として、KARTEとの連携をすべて停止した。KARTEと他のサービスをつなぐための接続用認証情報も、すべて無効化した。現時点で、これらが不正に使われた形跡は確認されていない。
利用者への連絡について、報道によると、法人管理者への個別メールは11月18日から開始した。一般会員は、対象者を特定でき次第、個別に連絡するとしている。注意喚起として、漏えいしたメールアドレスあてに、スクーや関係企業を装った迷惑メールやフィッシングメールが届くおそれがあると案内している。
届出について、報道によると、個人情報保護委員会への報告は実施済みとされる。警察への相談の有無は、確認できた範囲では示されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、スクー自身のシステムは侵入されていない。それでも、委託先のサービスが侵害されたことで、自社の顧客情報が漏えいした。マーケティングツールなど外部SaaSに渡すデータは、自社の管理外にも置かれることを前提に管理する必要がある。
利用状況の棚卸し
外部サービスごとに、どの部署が何の目的で使っているかを洗い出す。あわせて、そこへ連携している項目と件数を一覧にする。把握できていないと、事故の際に影響範囲を答えられない。
連携用認証情報の管理
今回、プレイドは外部サービスとの連携用の認証情報も漏えいしたと発表している。連携先の管理画面で、キーやトークンを速やかに無効化し、再発行できる手順を用意しておく。無効化後は、不審なアクセスの記録がないか確認する。
預けるデータの最小化
外部サービスに送る項目は、目的に必要なものに絞る。識別子への置き換えや、メールアドレスの除外を検討する。スクーの会員向け漏えいも、氏名やメールアドレスを含まない項目だった。
フィッシング対策
漏えいしたメールアドレスは、なりすましメールに悪用されるおそれがある。自社の名前を使った不審なメールへの注意を、顧客と従業員の両方に早めに伝える。法人顧客の管理者宛てには、研修や業務連絡を装う偽メールの例も示すとよい。
委託先への確認事項
委託先には、通知期限、ログの保管期間、再開の判断基準を契約や運用で確認しておく。事故時に、対象データと件数を速やかに受け取れる体制も整える。個人情報保護委員会への報告に備え、社内の連絡経路を決めておく。
なお、プレイドが預かる利用企業データの対象件数や、スクーの従業員分の件数は現在調査中または未公表とされている。今後の続報に注意されたい。
出典
- スクー お詫び・お知らせ(公式サイト)
- スクー お詫びとお知らせ(PR TIMES)
- プレイド 不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ
- ネットショップ担当者フォーラム DHC、しまむら、ワールド、JINS、RIZAPなどで顧客情報が漏えい
- セキュリティ対策Lab Schoo、法人管理者のメールアドレス2万7,088件と会員情報6万件が漏えい

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!