無料会員登録
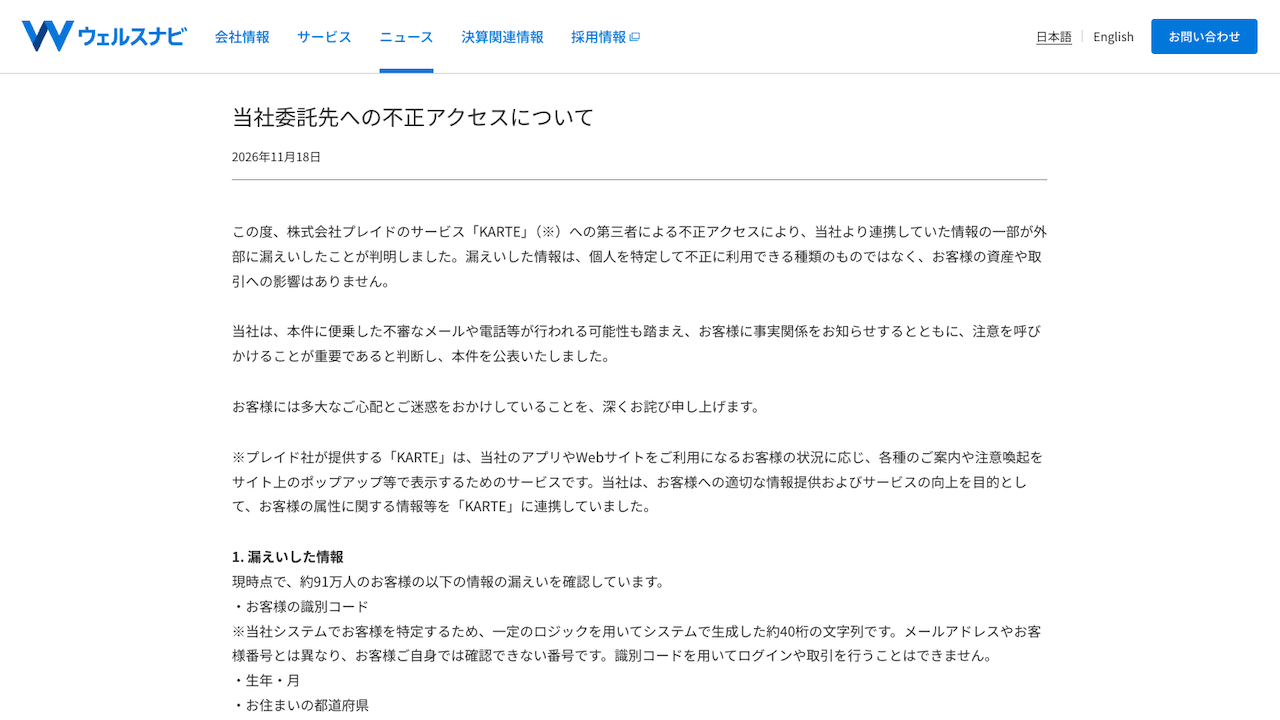
ウェルスナビは11月18日、株式会社プレイドのサービス「KARTE」への第三者による不正アクセスにより、同社が連携していた情報の一部が外部に漏えいしたと発表した。対象は約91万人の顧客で、氏名や連絡先などは含まれないとされるが、委託先経由の漏えいとしては規模が大きい。

概要
今回の事案は、ウェルスナビ自身のシステムではなく、委託先であるプレイドのKARTEで起きた不正アクセスの影響とされる。KARTEは、同社のアプリやWebサイトの利用者に、状況に応じた案内や注意喚起をポップアップ等で表示するためのサービスである。ウェルスナビは顧客属性に関する情報などをKARTEに連携していた。
プレイドの発表によると、11月13日未明に同社サーバーの脆弱性が悪用され、システムやデータベース接続用の認証情報が窃取された。その後、データベースなどからデータが外部に読み出された。原因や侵入経路について、発表されている範囲は以上である。
ウェルスナビとプレイドの発表によると、時系列は次のとおり。
11月13日、プレイドは8時59分に不正アクセスを検知した。同日14時27分ごろからサーバーを停止し、15時23分ごろまでに認証情報の無効化や攻撃元の遮断などの封じ込めを完了した。
11月14日、ウェルスナビは外部連携を停止し、連携用認証情報の無効化を完了した。
11月16日、プレイドは第2報を公表した。KARTEアカウントに登録されたメールアドレス79,249件、外部サービスとの連携に使う認証情報、利用企業が取り込んだ顧客データの一部の漏えいを確認したとしている。
11月18日、ウェルスナビが約91万人分の漏えいを公表した。同日には三菱UFJ銀行、三菱UFJ信託銀行、三菱UFJ eスマート証券なども、それぞれ別に漏えいを公表している。
被害・影響の範囲
ウェルスナビが漏えいを確認した情報は3項目である。1つ目はシステムで生成した約40桁の顧客識別コード、2つ目は生年・月、3つ目は居住都道府県である。
識別コードは、メールアドレスや顧客番号とは異なり、顧客本人が確認できない番号とされる。同社は識別コードでログインや取引を行うことはできないと説明している。また、これらの情報からウェルスナビ以外が顧客個人や連絡先を特定することはできないとしている。
氏名、住所、メールアドレス、電話番号、身分証明書の画像、マイナンバー、クレジットカード情報、ログインID・パスワードなどは、プレイドに連携されておらず、漏えいも確認されていない。同社は、顧客の資産や取引への影響もないとしている。二次被害の有無について、発表の範囲では不正利用の報告は確認できていない。
件数は現時点で約91万人である。ただし、プレイド社の調査は継続中で、今後の精査で変更が生じる可能性があるとされる。
KARTEの影響はウェルスナビにとどまらない。JINSで約1,829万件、RIZAPで最大約432万件など、多数の企業が顧客情報の漏えいを発表している。
企業・団体の対応
ウェルスナビは、顧客に多大な心配と迷惑をかけたとして、おわびを表明した。同社は、本件に便乗した不審なメールや電話が行われる可能性を踏まえ、事実関係の周知と注意喚起が重要と判断して公表した。
技術的な措置として、11月14日にKARTEへのデータ連携を停止し、連携用認証情報を無効化した。警察や個人情報保護委員会への届出については、本稿で確認した範囲では同社の発表から把握できていない。
プレイドは、KARTEの全サービスを停止し、認証情報の無効化や攻撃元の遮断などの封じ込めを完了した。遮断後の新たな不正アクセスは確認されていない。また、個人情報保護委員会への報告と警察への相談を進めている。KARTEの再開時期は未定とされる。
編集部コメント(読者企業が取るべき対策)
今回の事案は、マーケティング用の外部サービスに連携した属性情報が、委託先の侵害で一括して漏えいした例である。氏名などを渡していなくても、識別コードと属性の組み合わせは外部に残る。連携する項目は最小限にし、委託先の事故を自社の事故として想定しておく必要がある。
外部連携データの棚卸し
KARTEのような外部サービスに、どの項目を、いつから、何件連携しているかを一覧にする。契約終了後もデータが残っていないかも確認する。実際に、契約終了後のデータが流出した事例も報じられている。
連携項目の最小化
分析や接客に必要な項目だけを連携し、不要な属性は渡さない。識別コードは、他サービスと突き合わせても本人を特定できない設計が望ましい。連携項目の見直しは、定期的に行う。
認証情報の無効化手順の整備
委託先から連絡を受けた際に、連携用のシークレットキーやアクセストークンを即時に無効化できる手順を決めておく。担当者と連絡経路を平時から明確にする。ウェルスナビが翌日に連携を停止した点は、参考になる。
委託先の管理体制の確認
委託先に、脆弱性対応、認証情報の保管方法、データの保持期間と削除方針を確認する。事故時の通知時限と、調査結果の共有範囲も契約に盛り込む。確認結果は定期的に見直す。
顧客への情報提供とフィッシング対策
漏えい情報が限定的でも、便乗した偽メールやSMSが届くおそれがある。公式サイトで、連絡しない内容や確認方法を具体的に案内する。顧客対応窓口にも、同じ情報を共有しておく。
なお、プレイドの調査結果と、ウェルスナビの対象件数や項目の最終的な範囲は現時点で調査中とされている。今後の続報に注意されたい。
出典
- ウェルスナビ 当社委託先への不正アクセスについて
- セキュリティ対策Lab ウェルスナビ、約91万人の情報漏えいを確認
- セキュリティ対策Lab プレイド「KARTE」への不正アクセスでメールアドレス7万9,249件が情報流出
- INTERNET Watch プレイドのKARTEに不正アクセス、導入企業の顧客情報が漏えい
- 日本経済新聞 マーケ支援のプレイド、メアド7.9万件漏洩

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.