無料会員登録
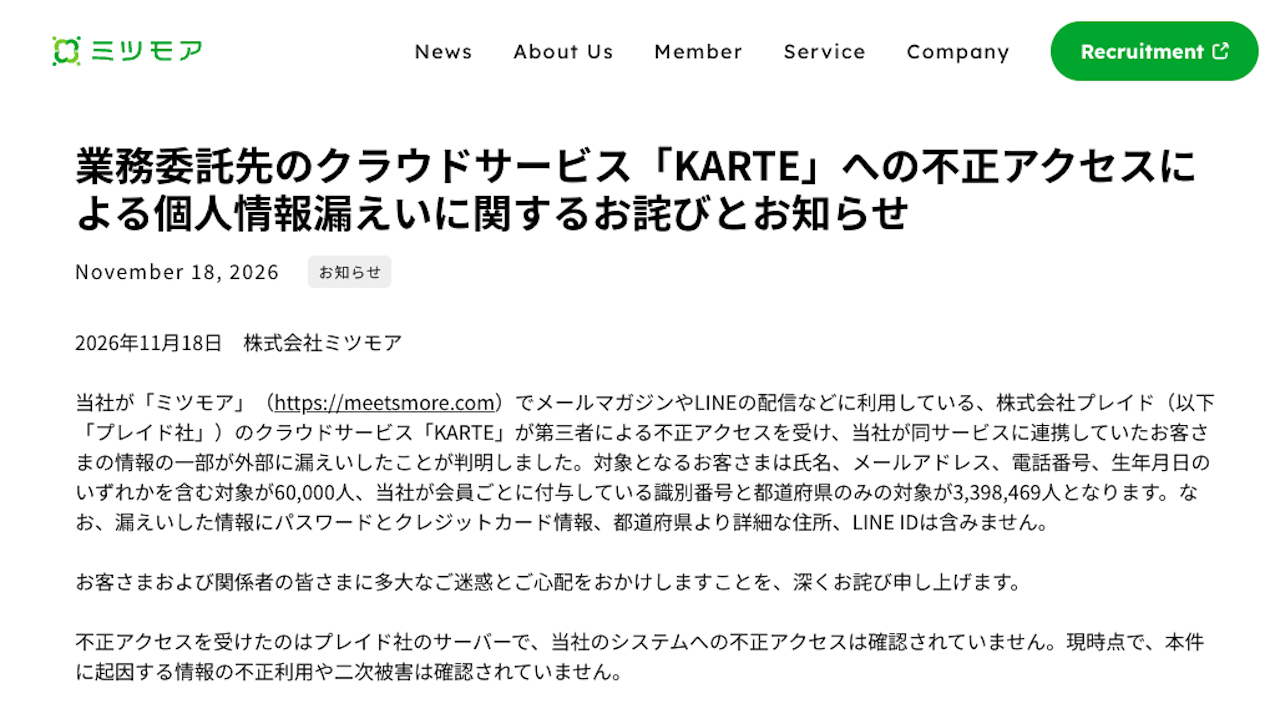
ミツモアは11月18日、業務委託先プレイドのクラウドサービス「KARTE」への不正アクセスにより、同社が連携していた顧客情報が漏えいしたと発表した。対象は、氏名やメールアドレスなどのいずれかを含む6万人と、識別番号と都道府県のみの339万8,469人である。

概要
今回の事案は、プレイドのサーバーが不正アクセスを受けたものである。ミツモアは、自社システムへの不正アクセスは確認されていないとしている。ミツモアは、メールマガジンやLINEの配信などのためにKARTEへ顧客情報を連携していた。
本件は、ミツモアが11月16日に公表した自社システムへの不正アクセスとは別の事案である。原因、経路、漏えいした情報のいずれも異なるとされる。
ミツモアの発表によると、時系列は次のとおり。
11月13日、プレイドから不正アクセスとアクセスキー漏えいの通知を受けた。ミツモアはKARTEとの連携に用いる認証情報を無効化し、自社システムへの不正アクセスがないことを確認した。
11月17日、プレイドから利用企業の情報の一部に漏えいを確認したとの通知を受けた。その後、対象の情報を受領し、対象となる顧客を特定した。
11月18日、関係機関へ報告し、対象となる顧客への連絡を開始した。ミツモアからKARTEへの情報連携は停止している。
原因について、ミツモアは次のように説明している。プレイドの報告によると、第三者が同社のサーバーの脆弱性を悪用して認証情報を窃取し、データベースなどに保存されていた情報を外部から読み出したとされる。
プレイドは11月16日に公表している。攻撃者は11月13日未明、窃取した認証情報で同社アカウントを乗っ取り、管理画面にも不正アクセスしたという。プレイドは同日8時59分に検知し、認証情報の無効化などを実施した。14時27分ごろからサーバーと全サービスを順次停止した。
被害・影響の範囲
漏えいした情報は、対象者の区分によって異なる。氏名、メールアドレス、電話番号、生年月日のいずれかを含む対象が6万人。ミツモアが会員ごとに付与している識別番号と都道府県のみの対象が339万8,469人である。
漏えいした情報に、パスワード、クレジットカード情報、都道府県より詳細な住所、LINE IDは含まれない。ミツモアが提供する「プロワン」はKARTEを利用しておらず、影響はないとしている。
二次被害については、ミツモアの発表時点で本件に関する不正利用や二次被害は確認されていないとされる。
影響はミツモアにとどまらない。KARTEを利用する企業では、顧客情報の漏えいやその可能性が相次いで公表されている。プレイド側では、KARTEのアカウントに登録されたメールアドレス7万9,249件のほか、外部サービスとの連携に使う認証情報などの漏えいを確認した。認証情報と取り込みデータの対象件数は、調査中とされている。
企業・団体の対応
ミツモアは、顧客に多大な迷惑と心配をかけたとしておわびしている。11月13日に連携用の認証情報を無効化し、KARTEへの情報連携を停止した。11月18日には関係機関へ報告した。
対象となる顧客には、登録のメールアドレス宛てに順次連絡する。送信元は no-reply@meetsmore.com である。対象者が多いため、メールが届くまでに時間がかかる場合があるとしている。ミツモアは問い合わせフォームも設けている。
プレイドは、不正アクセスを検知した同日に認証情報を無効化した。攻撃元を遮断し、KARTEのサービスを停止した。遮断後の新たな不正アクセスは確認されていないとしている。KARTEの再開の目処は未定である。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先のクラウドサービスが攻撃を受けると、自社システムに侵入がなくても顧客情報が漏れることを示している。連携していたデータの内容と範囲を、委託先任せにせず自社で把握しておく必要がある。事案の公表が相次ぐ状況では、自社の利用状況を早期に確認することが求められる。
外部サービスへの連携データの棚卸し
外部のマーケティングツールや配信サービスに、どの項目を、どの範囲の顧客分、連携しているかを一覧にする。契約を終了したサービスにデータが残っていないかも確認する。KARTEでは、契約終了後のデータが流出した事例も報告されている。
連携用認証情報の無効化と再発行
APIキー、シークレットキー、アクセストークンなどの連携用認証情報の管理状況を確認する。委託先で事故が起きた際は、速やかに無効化して再発行できる手順を整えておく。プレイドは、KARTEと外部サービスを連携している利用企業に、連携用認証情報の無効化を求めている。
委託先への確認事項
漏えいした項目、件数、対象期間、データの削除方針を、委託先に書面で確認する。調査結果が更新される前提で、連絡窓口と報告頻度も決めておく。対象者の抽出に必要なデータを、いつ受け取れるかも確かめておく。
フィッシング対策と利用者への注意喚起
漏えいした連絡先を悪用した偽のメールやSMSに備え、利用者向けの注意喚起を準備する。自社が電話やメールでパスワードなどを尋ねないことも、あわせて周知する。プレイドも、同社をかたる不審なメールが届く可能性があると注意を呼びかけている。
顧客への情報提供と別事案の切り分け
対象者への通知文と問い合わせ窓口を、事前に用意しておく。漏えいした情報だけでなく、含まれない情報も明記すると、顧客の不安を抑えやすい。ミツモアのように複数の事案が重なる場合は、事案ごとに原因と対象を分けて案内する。
なお、プレイドが確認した認証情報や取り込みデータの対象件数は、現在調査中とされている。今後の続報に注意されたい。
出典
- ミツモア 業務委託先のクラウドサービス「KARTE」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ
- プレイド 不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ
- 日本経済新聞 マーケ支援のプレイド、メアド7.9万件漏洩 不正アクセスで
- Yahoo!ニュース(日本ネット経済新聞) プレイド、「KARTE」への不正アクセスで情報漏えい
- セキュリティ対策Lab ミツモア、KARTEへの不正アクセスで6万人の個人情報漏洩の恐れ

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.