
 無料会員登録
「ファイアウォールもEDRも入れているし、SOCにも監視を任せている。だから大丈夫なはず」。経営層からセキュリティ対策について聞かれたとき、こう答えている担当者は多いのではないでしょうか。しかし、その対策が「今日、実際の攻撃を本当に止められるか」を確かめたことはあるでしょうか。
セキュリティ製品は、設定の変更やアップデート、新しい攻撃手口の登場によって、気づかないうちに効かなくなっていることがあります。実際の大規模な被害でも、製品は入っていたのに攻撃を止められなかった、警告は出ていたのに誰も対応しなかった、というケースが少なくありません。
こうした「対策のつもり」をなくすために注目されているのが、BAS(Breach and Attack Simulation)です。この記事では、BASの意味や仕組み、ペネトレーションテストとの違い、最新の動向、導入の進め方までを、専門知識がない方にもわかるように解説します。

BAS(Breach and Attack Simulation)とは?
BAS(バス)とは「Breach and Attack Simulation」の略で、日本語では「侵害・攻撃シミュレーション」と呼ばれます。実際のサイバー攻撃の手口を、安全な形で自社の環境に自動的に再現し、セキュリティ対策がきちんと攻撃を防げるか、検知できるかを検証する仕組みやツールのことです。
たとえるなら、学校や会社で行う「避難訓練」のようなものです。消火器や非常ベルがあっても、いざというときに本当に使えるかは、訓練してみないとわかりません。BASは、セキュリティ製品や監視体制に対して、この避難訓練を自動で、何度でも行えるようにする仕組みです。
BASが登場した背景
BASという言葉は、米国の調査会社Gartnerが2017年ごろに新しいセキュリティ技術の分類として取り上げたことで広まりました。それまで、セキュリティ対策の有効性を確かめる方法は、専門家が人の手で行うペネトレーションテストが中心でした。
しかし、費用がかかるため年に1〜2回しか実施できず、その間に変化する環境や新しい攻撃には追いつけないという課題がありました。BASは、この検証を自動化し、継続的に行えるようにした技術です。
BASが確かめる3つのこと
BASが検証するのは、主に次の3点です。1つ目は、攻撃を「防げるか」(ブロックできるか)。2つ目は、防げなかった場合でも「検知できるか」(アラートが上がるか)。3つ目は、検知した情報が監視担当者やSOCに「届いて対応につながるか」です。製品単体の性能だけでなく、運用まで含めて確かめられる点が特徴です。
なぜ今BASが必要なのか
多くの企業が複数のセキュリティ製品を導入している今、BASが注目される理由は「製品があること」と「守れていること」の間に、思った以上の差があるからです。
設定は少しずつずれていく
セキュリティ製品の設定は、システムの追加や業務上の例外対応、担当者の交代などによって、少しずつ当初の想定からずれていきます。これを「設定ドリフト」と呼びます。例外として許可した通信が、そのまま攻撃の通り道になっていた、ということも珍しくありません。
攻撃の手口は日々変わる
攻撃者は、防御をすり抜けるために新しい手口を次々に生み出しています。昨年は防げた攻撃が、少し形を変えただけで今年は素通りする、ということも起こります。製品のアップデートで本当に新しい手口に対応できているかを確かめるには、実際に試してみるしかありません。
「検知したのに気づかない」が起きる
製品が攻撃を検知していても、アラートが大量の通知に埋もれたり、ログが監視基盤に送られていなかったりして、誰も対応しないケースがあります。後で紹介する事例のように、これが大きな被害につながることもあります。
経営層への説明に「数字」が求められる
セキュリティ投資の効果を経営層に説明するとき、「製品を入れています」だけでは説得力がありません。BASを使えば、「主要な攻撃手口の何割を防げているか」「改善後にどれだけ向上したか」を数字で示せます。
BASの仕組み
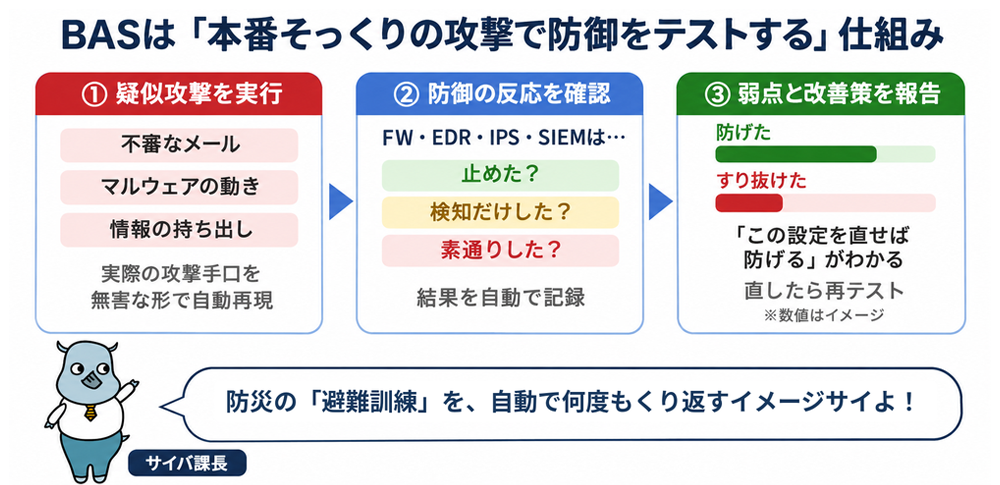
BASは、一般的に次のような流れで動きます。
エージェントの設置
多くのBASツールでは、検証したい社内のパソコンやサーバーに「エージェント」と呼ばれる小さなプログラムを入れます。エージェントが攻撃者役となって疑似攻撃を実行したり、攻撃を受ける側として通信を受け取ったりします。社外のクラウド上にも攻撃者役のサーバーを用意し、外部からの攻撃や情報の持ち出しも再現します。
攻撃シナリオの選択(MITRE ATT&CK)
BASツールには、実際の攻撃グループやランサムウェアが使う手口をもとにした攻撃シナリオが多数用意されています。多くのツールは、攻撃者の手口を体系的に整理した世界的なフレームワーク「MITRE ATT&CK(マイターアタック)」に沿ってシナリオを分類しています。
そのため、「侵入」「権限の取得」「横への移動」「情報の持ち出し」といった攻撃の段階ごとに、どこで止められているかを確認できます。
結果の確認とレポート
疑似攻撃を実行すると、ツールはファイアウォールやEDR、SIEMなどと連携して、それぞれの攻撃が「防げた」「検知だけされた」「素通りした」のどれだったかを自動で判定します。結果はダッシュボードやレポートにまとめられ、すり抜けた攻撃については、どの製品のどの設定を見直せばよいかという改善のヒントも示されます。
改善と再テストのくり返し
設定を見直したら、同じシナリオをもう一度実行して、本当に防げるようになったかを確かめます。この「テスト→改善→再テスト」のサイクルを継続的に回すことが、BASの最大の価値です。
BASで検証できる範囲
BASツールによって対応範囲は異なりますが、主に次のような領域を検証できます。
| 検証の領域 | 再現する攻撃の例 | 確認する主な対策 |
|---|---|---|
| メール | 不正な添付ファイルや危険なURLを含むメール | メールセキュリティ、サンドボックス |
| Webアクセス | 不正なサイトへの接続、マルウェアのダウンロード | プロキシ、URLフィルタリング |
| エンドポイント | マルウェアの実行、パスワードの盗み出し | EDR、ウイルス対策ソフト |
| ネットワーク | 脆弱性を狙う攻撃、社内での横への移動 | ファイアウォール、IPS |
| 情報の持ち出し | 機密データを外部に送信する | DLP、ファイアウォール |
| Webアプリケーション | SQLインジェクションなど | WAF |
| クラウド | クラウド環境の設定不備を突く攻撃 | CSPM、クラウドの監視設定 |
| 検知・監視 | 各種攻撃のログが届くか、アラートになるか | SIEM、SOCの監視ルール |
BASとペネトレーションテスト・脆弱性診断の違い
BASは、ペネトレーションテストや脆弱性診断と混同されがちですが、目的が異なります。
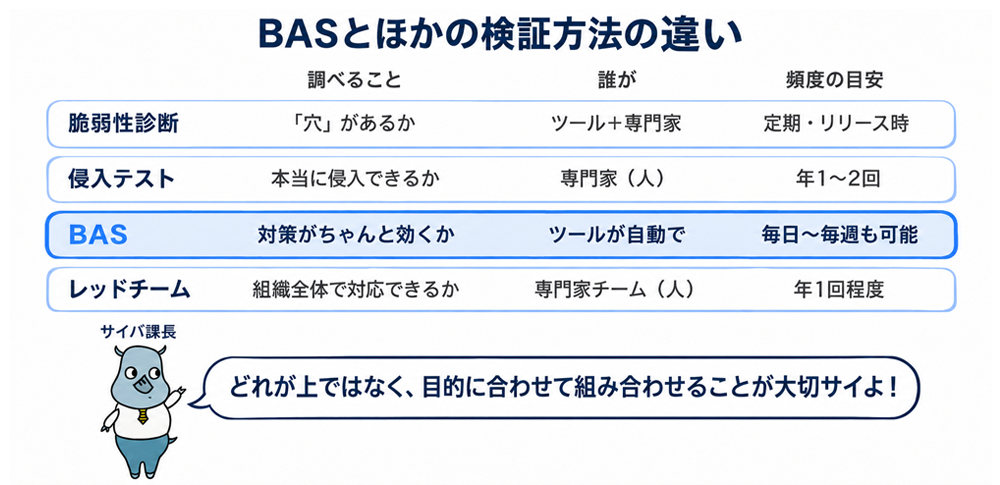
| 比較項目 | 脆弱性診断 | ペネトレーションテスト | BAS | レッドチーム演習 |
|---|---|---|---|---|
| 目的 | 脆弱性(穴)を見つける | 実際に侵入できるかを確かめる | 対策が効いているかを確かめる | 組織全体の対応力を確かめる |
| 実施者 | ツール+専門家 | 専門家 | ツールが自動で実行 | 専門家チーム |
| 頻度 | 定期・システム変更時 | 年1〜2回程度 | 毎日〜毎月など継続的 | 年1回程度 |
| 得意なこと | 網羅的な弱点の洗い出し | 未知の弱点や創造的な攻撃経路の発見 | 既知の攻撃手口に対する防御の継続確認 | 人やプロセスを含めた実戦的な評価 |
| 苦手なこと | 防御製品の効果はわからない | 頻繁には実施できない | 未知の弱点や新しい攻撃経路は見つけにくい | 費用と期間がかかる |
BASは、ペネトレーションテストの代わりになるものではありません。ペネトレーションテストが「専門家による年に一度の精密検査」なら、BASは「毎日の健康チェック」のような位置づけです。両方を組み合わせて使うのが理想です。
BASの最新動向|CTEMとAEV
BASは、近年のセキュリティ管理の新しい考え方の中で、重要な役割を担うようになっています。
CTEM(継続的脅威エクスポージャー管理)
CTEM(シーテム)とは、Gartnerが2022年に提唱した考え方で、自社が攻撃を受けうる弱点(エクスポージャー)を継続的に洗い出し、優先順位をつけ、本当に危険かを確かめて対処するという、5つの段階からなる管理サイクルです。このうち「本当に危険かを確かめる(検証)」段階で、BASが中心的な役割を果たします。
AEV(敵対的エクスポージャー検証)へ
さらに最近では、BASと自動化されたペネトレーションテストを統合した「AEV(Adversarial Exposure Validation:敵対的エクスポージャー検証)」という分類も登場しています。防御製品が効くかを確かめるBASと、攻撃者の視点で侵入経路を探す自動ペネトレーションテストの両方の機能を1つのツールで提供する製品が増えています。
政府機関も「検証」を推奨
米国のCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)が公表する攻撃グループに関する注意喚起では、記事の後半に「セキュリティ対策を検証する」という項目が設けられ、注意喚起に記載された攻撃手口(MITRE ATT&CKの技術)で自社の対策をテストするよう推奨されるようになっています。BASは、こうした推奨を実践するための代表的な手段です。
BASを導入するメリット
対策の効果を継続的に確認できる
自動で何度でも実行できるため、年に一度の検査ではわからない日々の変化をとらえられます。システムの変更や製品のアップデートの後に、守りが弱くなっていないかをすぐに確認できます。
改善の優先順位がわかる
すり抜けた攻撃の種類や、どの製品で止めるべきだったかがわかるため、限られた予算や人員を、最も効果の大きい改善に集中できます。
新しい脅威にすばやく備えられる
多くのBASツールは、新たに注目された攻撃グループやランサムウェアの手口を、シナリオとして短期間で追加します。ニュースで話題になった攻撃に自社が耐えられるかを、すぐに確かめられます。
セキュリティ投資の効果を数字で示せる
防御率や検知率の推移をレポートで示せるため、経営層への報告や、監査・認証への対応に活用できます。新しい製品を導入する前後で比較すれば、投資の効果も明確になります。
SOCや監視チームの訓練になる
BASで発生させたアラートに、監視チームが正しく気づいて対応できるかを確認できます。検知ルールの改善や、対応手順の見直しにもつながります。
BASのデメリットと注意点
未知の弱点は見つけにくい
BASは、ツールに登録された既知の攻撃シナリオをもとに検証します。そのため、自社固有のシステム構成の弱点や、まだ知られていない攻撃経路を見つけることは得意ではありません。ペネトレーションテストや脆弱性診断との併用が必要です。
結果を活かす人と時間が必要
BASは弱点を見つけてくれますが、設定を直すのは人の仕事です。結果のレポートを見て改善する担当者がいなければ、「弱点の一覧が増えていくだけ」になってしまいます。導入前に、誰が結果を確認し、誰が改善するかを決めておきましょう。
業務への影響に注意する
無害な疑似攻撃とはいえ、ネットワークに負荷がかかったり、本物の攻撃と区別できずに監視チームが緊急対応を始めたりすることがあります。実施前に関係部署やSOCと連絡ルールを決めておくことが大切です。
導入・運用のコスト
商用のBASツールは、検証する端末の数や機能によって費用が大きく変わります。エージェントの配布や、各セキュリティ製品との連携設定にも手間がかかります。
BASの重要性がわかる事例と活用例
ここでは、BASが求められる理由がよくわかる事例と、実際の活用例を紹介します。
事例1:警告が出ていたのに止められなかったTargetの情報漏えい(2013年)
2013年11月から12月にかけて、米国の大手小売業Targetが攻撃を受け、約4,000万件のクレジットカード情報と、約7,000万人分の顧客情報が流出しました。攻撃者は、空調設備の取引先から盗んだ認証情報を使ってTargetのネットワークに侵入し、店舗のPOS端末にマルウェアを仕込んでいました。
注目すべきは、Targetがこの攻撃の数か月前に、FireEye社の高度なマルウェア検知システムを導入していたことです。報道によると、このシステムはマルウェアを検知して警告を出しており、インドの監視チームから米国の本社にも連絡が届いていました。しかし本社のチームは警告に対応せず、システムの自動削除機能も無効にされていたとされています。
この事例は、製品が正しく検知していても、その後の運用がつながっていなければ被害を防げないことを示しています。BASで疑似攻撃を行い、「検知→通知→対応」までの流れが機能しているかを日頃から確かめていれば、運用上の問題に事前に気づけた可能性があります。
出典:米国上院商業科学運輸委員会「A “Kill Chain” Analysis of the 2013 Target Data Breach」(2014年3月)
事例2:CISAの注意喚起を使った「脅威に基づく検証」
2023年11月、CISAとFBIは、大手企業へのランサムウェア攻撃で知られる攻撃グループ「Scattered Spider」に関する共同の注意喚起を公表しました。この注意喚起には、Scattered Spiderが使う手口がMITRE ATT&CKの技術番号とともに一覧で記載され、「セキュリティ対策を検証する」という項目で、記載された手口に対して自社の対策をテストし、結果に応じて改善するよう推奨されていました。
BASツールを使っている企業では、こうした注意喚起が公表されると、同じ手口を再現するシナリオを実行し、「自社のEDRはこの手口を止められるか」「SOCは気づけるか」をその日のうちに確認できます。多くのBASベンダーも、注目度の高い注意喚起が出ると、対応するシナリオを速やかに追加しています。
このように、実際の攻撃グループの手口に基づいて自社の防御を確かめ、優先的に改善する考え方を「脅威に基づく防御(Threat-Informed Defense)」と呼びます。BASは、この考え方を日々の運用に取り入れるための中心的な道具になっています。
出典:CISA・FBI「Scattered Spider」共同注意喚起(AA23-320A、2023年11月)
2つの事例が示すのは、セキュリティ対策は導入して終わりではなく、実際の攻撃に対して機能しているかを確かめ続ける必要があるということです。BASは、その確認を自動化し、日常の業務に組み込むための仕組みです。
BAS導入の進め方
BASを効果的に活用するための導入ステップを紹介します。
目的と検証範囲を決める
まず、「ランサムウェアへの備えを確かめたい」「新しく導入したEDRの効果を測りたい」など、BASで何を確かめたいかを明確にします。そのうえで、メールやエンドポイント、ネットワークなど、どの領域から検証するかを決めます。
小さく始めて試す(PoC)
いきなり全社に展開するのではなく、限られた端末や部署で試験的に実施します。ツールの使いやすさ、既存の製品との連携、業務への影響、結果のわかりやすさを確認しましょう。
関係者との連絡ルールを決める
疑似攻撃を実施する日時や範囲を、SOCや監視チーム、情報システム部門と共有します。本物の攻撃と区別するための連絡方法も決めておきましょう。
結果をもとに改善し、再テストする
すり抜けた攻撃のうち、影響の大きいものから順に設定を見直します。改善後は必ず再テストし、防げるようになったことを確認します。結果は定期的にレポートにまとめ、経営層にも共有しましょう。
継続的な運用に組み込む
週次や月次など定期的に実行するスケジュールを決め、システムの変更や大きな注意喚起があったときにも臨時で実行します。社内に専門人材が少ない場合は、BASの運用を支援するサービスを利用するのも1つの方法です。
BASツールの種類と選び方
BASツールには、商用製品とオープンソースのツールがあります。代表的なものを紹介します。
| 種類 | 主なツール | 特徴 |
|---|---|---|
| 商用BAS製品 | AttackIQ、SafeBreach、Cymulate、Picus Security など | 攻撃シナリオが豊富で、レポートや製品連携が充実 |
| 自動ペネトレーションテスト製品 | Pentera など | 攻撃者の視点で侵入経路を探すことに強い |
| オープンソース | Atomic Red Team、MITRE Caldera、OpenAEV など | 無料で使えるが、設定や運用に専門知識が必要 |
選ぶときは、自社で使っているセキュリティ製品と連携できるか、日本語のレポートやサポートがあるか、検証したい領域(メール、クラウドなど)に対応しているか、新しい攻撃シナリオがどのくらいの速さで追加されるかを確認しましょう。
BASに関するよくある質問
Q. BASを本番環境で実行しても大丈夫ですか?
BASの疑似攻撃は、データを壊したり外部に情報を漏らしたりしないように作られているため、多くの場合は本番環境でも実行できます。ただし、ネットワークへの負荷や監視チームの誤対応を避けるため、実施範囲や時間帯を決め、関係者に事前に共有しておきましょう。
Q. BASを導入すればペネトレーションテストは不要になりますか?
不要にはなりません。BASは既知の攻撃手口に対する防御を継続的に確かめるのが得意で、ペネトレーションテストは専門家の発想で未知の弱点や侵入経路を見つけるのが得意です。目的が違うため、両方を組み合わせるのが理想です。
Q. 中小企業でもBASは使えますか?
使えます。最近は、クラウド型で手軽に始められる製品や、検証範囲を絞った比較的安価なプランもあります。まずはメールやエンドポイントなど、被害につながりやすい領域から始めるのがおすすめです。
Q. BASはどのくらいの頻度で実行すべきですか?
決まった頻度はありませんが、週次や月次の定期実行に加えて、システム構成の変更、セキュリティ製品のアップデート、注目度の高い攻撃の注意喚起があったときに実行するのが一般的です。継続して実行することで、変化に気づきやすくなります。
Q. BASの結果が悪かった場合、どうすればよいですか?
結果が悪いこと自体は問題ではなく、弱点に気づけたことに価値があります。すり抜けた攻撃のうち、被害が大きくなりやすいもの(ランサムウェアにつながる手口など)から優先して設定を見直し、再テストで改善を確認しましょう。
Q. BASとASM(攻撃対象領域管理)はどう違いますか?
ASMは、インターネットから見える自社のサーバーや機器などを洗い出し、攻撃されうる場所を把握する仕組みです。BASは、そうした場所に攻撃が来たときに防御が効くかを確かめる仕組みです。ASMで「どこが狙われるか」を知り、BASで「守れるか」を確かめるという組み合わせで使われます。
まとめ
BAS(Breach and Attack Simulation)は、実際のサイバー攻撃の手口を安全な形で自動的に再現し、セキュリティ対策が攻撃を防げるか、検知できるか、対応につながるかを継続的に確かめる仕組みです。年に一度のペネトレーションテストではとらえきれない、日々の設定のずれや新しい攻撃手口への備えを確認できます。
Targetの情報漏えいのように、製品が導入されていても運用がつながっていなければ被害は防げません。近年は、CTEMやAEVといった考え方の広がりや、CISAの注意喚起での推奨もあり、「対策が実際に効いているかを検証する」ことが、セキュリティ管理の基本になりつつあります。
セキュリティ担当者は、BASを導入して終わりにするのではなく、結果をもとに改善し、再テストするサイクルを回し続けることが大切です。まずは目的と範囲を絞って小さく始め、自社の守りが「入れたつもり」になっていないかを確かめるところから取り組んでみましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
BAS
MITRE ATLAS
マイターアタック(MITRE ATT&CK)とは?サイバー攻撃の戦術や技術を網羅したフレームワーク
FragAttacks(フラグアタック)とは?全てのWi-Fi機器に影響する脆弱性について徹底解説
MITRE
誰にでもサイバー攻撃は可能?DDoS攻撃の仕組みと対策について
BIN攻撃
ブラウザインザブラウザ攻撃
















BASで使う疑似攻撃は、本物の攻撃と同じ動きをしますが、データを壊したり外部に情報を送ったりしないように作られています。そのため、本番の業務環境でも比較的安全に実行できます。ただし、設定によってはシステムに負荷がかかることもあるため、実施範囲やタイミングは事前に決めておく必要があります。