無料会員登録
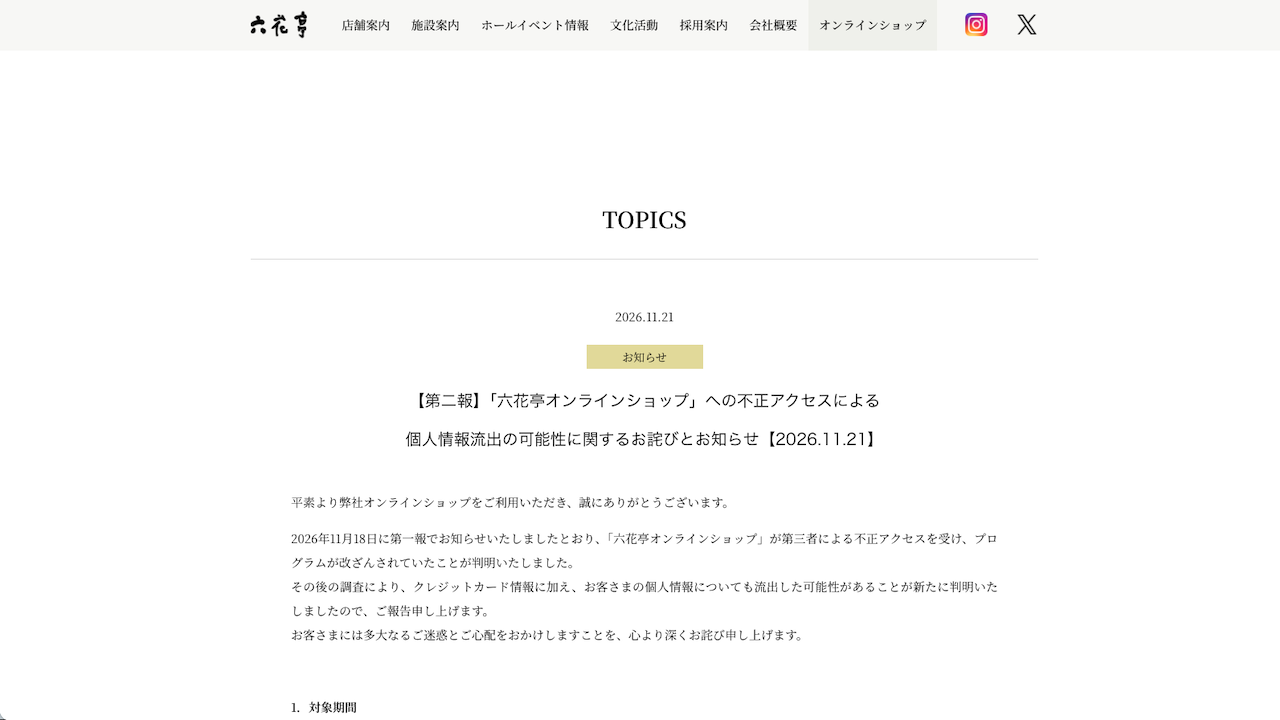
六花亭は11月21日、「六花亭オンラインショップ」の不正アクセス問題で、クレジットカードの不正利用を1件確認したと発表した。不正利用は20日に顧客からの申し出で判明したとされ、11月18日の第一報の時点では「流出の可能性」にとどまっていたが、実際の被害が確認された。

概要
北海道帯広市の菓子メーカー六花亭が運営するオンラインショップが、第三者による不正アクセスを受けた。決済画面のプログラムが改ざんされ、入力された情報が外部に送信される状態になっていた可能性があるとされる。
六花亭の発表によると、時系列は次のとおり。
流出の可能性がある期間は、10月21日午後9時ごろから11月18日午前11時ごろまでとされる。この間に決済画面でカード情報を入力した客が対象となる。
11月18日にサイトのプログラム管理を委託していた業者から連絡があり、事案が発覚したと報じられている。六花亭は同日ただちにサイトを停止した。
11月20日、顧客からの申し出により、カードの不正利用1件が判明した。11月21日、六花亭は第二報を公表した。調査により、クレジットカード情報に加え、個人情報も流出した可能性があることが新たに判明したという。
委託業者の発表は、確認できた範囲では見当たらない。侵入経路や改ざんの具体的な手口も、公表されていない。
被害・影響の範囲
流出した可能性があるカード情報は、カード番号の全桁、名義人、有効期限、セキュリティコードである。六花亭はセキュリティコードを含むカード情報をサーバー内に保存していなかったが、改ざんされたプログラムにより、入力した時点で情報が抜き取られた可能性があるとしている。
第二報では、氏名、郵便番号、住所、電話番号、メールアドレスも流出した可能性があると発表された。個人情報の対象件数は、確認できた範囲では公表されていない。
カード情報の流出の可能性は約8,000件とされ、これは第一報時点の暫定値である。第一報では調査の進展により件数が変動する可能性があるとされていた。
二次被害については、不正利用が1件確認された。朝日新聞は、不正利用の金額は約5万円と報じている。この金額は六花亭の公式発表では確認できていない。不正利用が今回の流出に起因するかどうかの詳細も、公表されていない。
企業・団体の対応
六花亭は、カードの再発行を呼びかけている。カード裏面記載の発行会社に連絡し、六花亭から情報流出の通知を受けたため再発行したい旨を伝えるよう案内している。
見舞金の準備も進めている。金額と受け取り方法は、準備が整い次第、対象者に改めて連絡するとしている。見舞金の案内で、同社がカード情報を尋ねることはないとも注意を促している。
流出した可能性のある氏名や住所、メールアドレスなどを悪用し、六花亭やカード発行会社を装った不審なSMS、メール、郵便物が届くおそれがあると注意喚起している。
第一報では個人情報保護委員会へ報告したと発表している。オンラインショップは安全性が確認できるまで停止するとしており、再開時期は未定である。ほかのプログラムやサーバー内の情報に影響が及んだかも調べているという。
編集部コメント(読者企業が取るべき対策)
今回の事案は、カード情報を自社サーバーに保存していなくても、決済画面そのものが改ざんされれば情報が抜き取られうることを示している。改ざんは約4週間、発覚まで続いたとされる。ECサイトを運営する企業は、決済画面を含むフロント側の改ざん検知と、委託先を含めた監視体制を見直したい。
決済画面の改ざん検知
決済ページで読み込まれるスクリプトや外部リソースを洗い出し、変更を検知できる仕組みを導入する。ファイルの整合性監視やCSP(コンテンツセキュリティポリシー)の設定が有効である。改ざんの有無を、定期的に自社で確認する運用も整えたい。
決済方式の見直し
カード情報が自社サイトを通らない方式への切り替えを検討する。決済代行会社のページに遷移する方式や、トークン化を前提とした方式がある。現在の方式でどこにカード情報が流れるかを、構成図で確認したい。
委託先管理の見直し
サイトのプログラム管理を委託している場合は、改ざん検知の責任分担と、異常時の連絡手順を契約や運用で明確にする。委託先の管理者権限やアクセスログの保全状況も確認する。報告を受けた後の初動手順を、事前に決めておきたい。
顧客への情報提供
流出の可能性がある顧客に、対象期間、情報項目、取るべき行動を速やかに伝える体制を整える。公式サイトでの告知に加え、個別連絡の手段も用意する。見舞金などの案内では、カード情報を尋ねないことを明記し、なりすましを防ぎたい。
フィッシング対策
今回の事案では、氏名や連絡先も流出した可能性があり、企業を装った詐欺連絡が想定される。顧客向けに、公式の連絡経路と、確認すべきURLや窓口を事前に示しておく。自社の従業員にも、同様の不審連絡への注意を周知する。
なお、個人情報の流出件数、侵入経路、改ざんの具体的な手口は現在調査中とされている。今後の続報に注意されたい。
出典
- 六花亭 第二報「六花亭オンラインショップ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ
- 読売新聞(Infoseekニュース)
- 朝日新聞(Yahoo!ニュース)
- 共同通信(Yahoo!ニュース)
- HTB北海道ニュース

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
Nデイ脆弱性
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説