無料会員登録
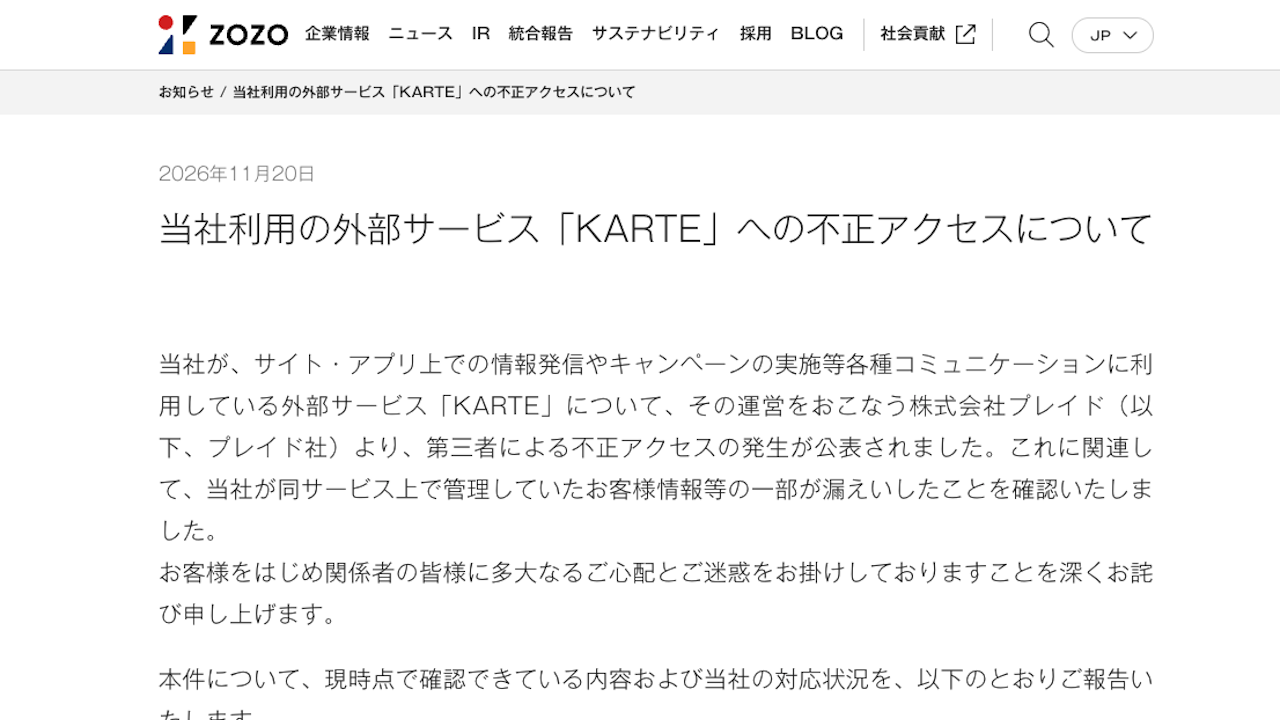
ZOZOは11月20日、サイトやアプリでの情報発信に使う外部サービス「KARTE」への不正アクセスに関連し、同サービス上で管理していた顧客情報の一部が漏えいしたと発表した。ZOZOTOWN会員は退会者を含む約1,518万人にのぼり、共同通信によると、ZOZOは漏えいした個人情報が延べ約2,918万人分だったと明らかにした。

概要
漏えいの原因は、ZOZOの自社システムではなく、委託先プレイドが運営するKARTEへの不正アクセスとされる。ZOZOは、KARTE上で預けていたZOZOTOWNなどの顧客情報の一部が外部に漏れたことを確認した。
ZOZOの発表によると、時系列は次のとおり。
11月13日、ZOZOはKARTEに第三者による不正アクセスが発生し全サービスを停止したとの連絡をプレイドから受け、ただちにデータ連携を停止した。
11月15日、同社がKARTE上で管理していた顧客情報の一部が外部に漏えいしたことが判明した。
11月20日、ZOZOが漏えいの内容と人数を公表した。
原因について、ZOZOはプレイドの説明として、11月13日未明にKARTEで第三者による不正アクセスが発生し、同社のデータベース等からデータが外部に取得されたとしている。
プレイドの発表も分けて整理する。同社によると、11月13日未明にサーバーの脆弱性を悪用して接続用の認証情報を窃取し、データベースなどからデータを外部に読み出したとされる。窃取した認証情報で同社アカウントを乗っ取り、管理画面にも不正にアクセスしたという。
プレイドは11月13日午前8時59分に不正アクセスを検知し、同日午後3時23分ごろまでに認証情報の無効化や攻撃元からの通信遮断を完了したとしている。11月20日には調査結果を公表し、契約が終了した企業の情報も漏えいの対象に含まれるとした。
被害・影響の範囲
ZOZOTOWNでは、会員ID、年齢、性別、郵便番号が対象の会員が約1,518万人で、退会者を含む。このうち約4.7万人は、ログイン名、メールアドレス、電話番号も対象となる。漏えいした項目は会員ごとに異なる。
WEAR by ZOZOでは、会員ID、年齢、性別が漏えいし、対象は約1,393万人とされる。ZOZOTOWNの出店ブランド担当者(過去の担当者を含む)約2万4,000人分の会員ID、企業名、氏名も対象となった。
会員IDは社内のシステム管理用の番号で、ログインに使うものではない。パスワードはKARTE上で管理しておらず、漏えいの対象に含まれない。クレジットカード情報の漏えいも、現時点で確認されていない。本件に起因する二次被害は、現時点で確認されていない。
影響はZOZOにとどまらない。テレビ朝日系の報道によると、プレイドの不正アクセスは延べ2,200社に影響した可能性がある。
企業・団体の対応
ZOZOは会員向けに、多大な心配と迷惑をかけたとしておわびした。KARTEとのデータ連携は、ただちに停止している。
注意喚起として、ZOZOからメール等でパスワードやクレジットカード情報を尋ねることはないとしている。
再発防止策について、ZOZOは、外部サービス上で管理する情報の棚卸しを定期的におこなうなど、個人情報の取扱いを見直すとしている。プレイドによる原因の調査結果を踏まえて必要な対策を実施する方針だ。
ZOZOによる個人情報保護委員会や警察への届出は、確認した範囲では公表されていない。プレイドは11月16日時点で、個人情報保護委員会への報告と警察への相談を進めているとしている。KARTEは11月13日から全サービスを止めており、プレイドは段階的な再開の目標を2027年1月中旬としている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、委託先のサービスが侵害され、預けていた顧客情報が広く漏れた。自社のシステムが無事でも、外部に預けたデータが漏れれば、自社の責任として対応を迫られる。外部サービスに何をどれだけ預けているかを、平時に把握しておくことが重要である。
外部サービス上のデータの棚卸し
マーケティングや分析などで利用中の外部サービスを洗い出し、各サービスに預けている個人情報の項目と件数を一覧にする。ZOZOも棚卸しの定期実施を再発防止策に挙げている。
退会者や契約終了後のデータ保管の確認
今回は退会者の情報や、契約が終了した企業の情報も漏えいの対象となった。不要になったデータの削除ルールと、委託先での実際の削除状況を確認する。
委託先への確認事項の整理
委託先との間で、侵害時の通知期限、調査結果の共有範囲、ログの提供方法を取り決めておく。外部連携用の認証情報を失効させる手順も、あらかじめ決めておく。
フィッシング対策と顧客への注意喚起
漏えいした項目には、郵便番号や年齢などの属性情報が含まれる。これらを使った、もっともらしい偽メールや偽SMSへの警戒を、顧客に呼びかける。自社が連絡で尋ねない情報も、あわせて明示する。
預ける情報の最小化
委託先に渡すデータは、必要な項目だけに絞る。氏名や連絡先など、個人を特定しやすい情報は、必要性を見直したうえで預ける範囲を決める。
なお、プレイドによる詳細な原因や各社の被害状況は現在調査中とされている。今後の続報に注意されたい。
出典
- 株式会社ZOZO 当社利用の外部サービス「KARTE」への不正アクセスについて
- ZOZOTOWN 【重要】外部サービスへの不正アクセスによるお客様情報の漏えいについて
- プレイド 「KARTE」への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ
- 日本経済新聞 ZOZO、1518万人分の顧客情報流出 委託先に不正アクセス
- INTERNET Watch プレイドのデジタルマーケプラットフォーム「KARTE」に不正アクセス、導入企業の顧客情報が漏えい

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!