無料会員登録
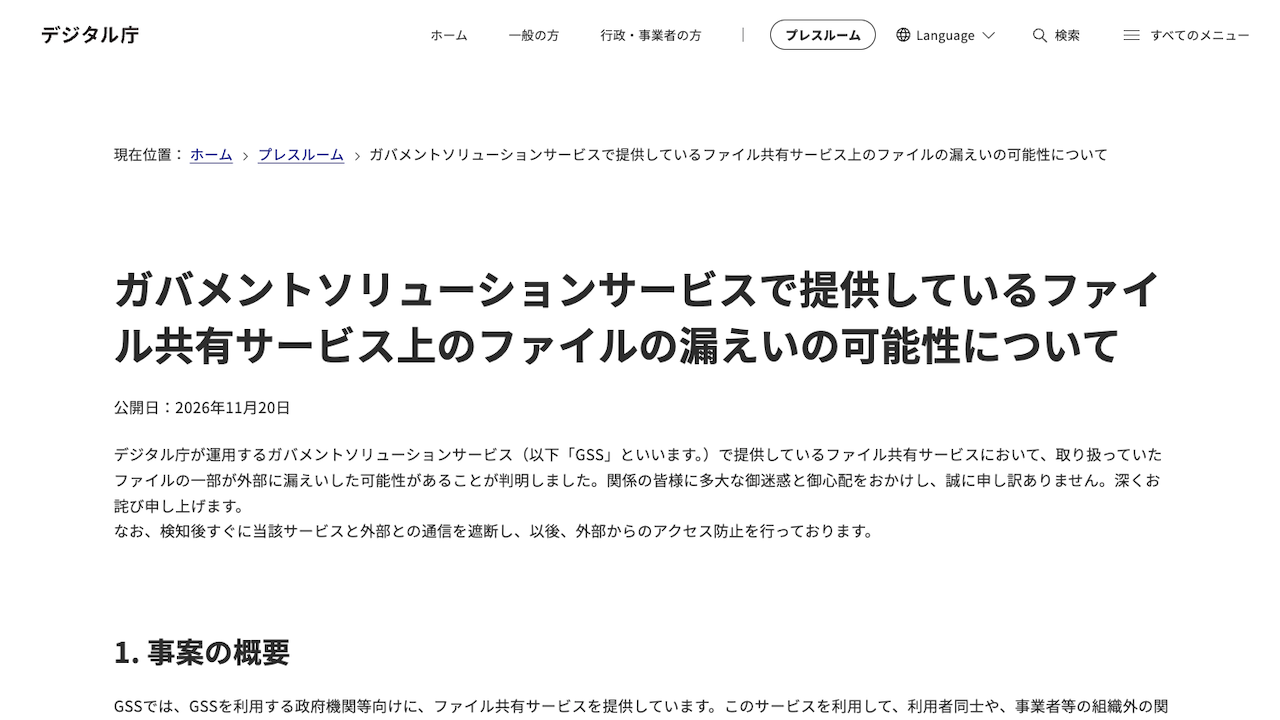
デジタル庁は11月20日、政府機関向けのファイル共有サービスで、一部のファイルが外部に漏えいした可能性があると発表した。同庁のGSSでは9月にも個人情報の漏えいの可能性が公表されており、短期間に続く事案となった。

概要
問題が起きたのは、デジタル庁が運用するガバメントソリューションサービス(GSS)のファイル共有サービスである。政府機関などが、利用者同士や事業者などの組織外の関係者との間で、会議資料といった大容量のファイルを共有するために提供してきたものとされる。
デジタル庁の発表によると、時系列は次のとおり。
7月30日。正規の共有相手以外のアクセスがあった期間の始まりと確認された。
11月12日。正規のファイル共有相手以外からファイルへのアクセスが行われた可能性を検知し、調査を実施した。同日、当該サービスの提供を停止した。外部との通信も遮断した。
11月20日。同庁が本件を公表した。アクセスが行われた期間の詳細は、現在も調査中とされる。
アクセスを許した原因については、発表では触れられていない。委託先など関係組織の発表は、確認できた範囲では見当たらない。
被害・影響の範囲
サービスにアップロードされていたファイルの一部が漏えいした可能性があり、個人情報が含まれることも想定されるという。報道では、対象は会議資料などとされている。
件数やファイルの内容、影響を受けた府省庁、侵入の経路については、発表では触れられていない。これらは調査中、または公表されていない状況である。個人情報に含まれる項目や、含まれない情報も明らかにされていない。
二次被害については、現時点で本事案に起因する個人情報の二次被害等は確認されていないとしている。
同庁のGSSをめぐっては、これ以前にも事案が公表されている。9月11日には、第三者がVPN機器の脆弱性を突いてGSSに侵入し、政府職員らの個人情報約24万6,000件が漏えいした可能性があると発表していた。10月22日には、ホームページ運営の一部で利用していたStudioが不正アクセスを受け、最大1万3,323件が漏えいした可能性があると公表していた。今回の事案と過去の事案の関連は、発表されていない。
企業・団体の対応
デジタル庁は、サービスの提供停止と外部との通信遮断を、検知した11月12日に実施した。
個人情報が含まれることも想定されることから、速やかに個人情報保護委員会に報告している。調査は警察などと連携し、外部の専門事業者の協力も得ながら進めているという。
同庁は、引き続き状況を注視し、必要な対策を講じるとしている。サービスの再開時期や、利用者への個別の連絡方法は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、不審なアクセスの期間が約3カ月半に及んだ。外部とのファイル共有は多くの企業が使っており、共有範囲の管理と異常の早期検知が課題になる。侵入経路が未公表のため、自社の運用に照らした点検が欠かせない。
共有サービスの利用状況の棚卸し
自社で使っているファイル共有サービスと、そこに置かれているファイルの種類を洗い出す。個人情報や機密を含む資料が、不要に残っていないかも確認する。
アクセス権限と共有リンクの見直し
共有リンクの有効期限、外部ユーザーの権限、パスワード設定を点検する。使われていない共有先や退職者のアカウントは、速やかに削除する。
ログ監視と異常検知の強化
共有サービスのアクセスログを保存し、通常と異なる接続元や大量のダウンロードを検知できるようにする。今回のように期間が長引くと、被害範囲の特定が難しくなる。
委託先やクラウド事業者への確認
利用中のサービスの提供元に、同種の事案への対応状況やログの保存期間を確認する。事案発生時の連絡体制と、報告の期限も契約上で確かめておく。
共有済みファイルへの対応準備
政府機関や関連事業者とファイルをやり取りした企業は、自社資料や個人情報が含まれていないか確認する。取引先への連絡や、個人情報保護委員会への報告が必要になる場合に備え、手順を整えておく。
なお、漏えいしたファイルの件数や内容、影響を受けた府省庁、侵入の経路、アクセス期間の詳細は現在調査中とされている。今後の続報に注意されたい。
出典
- ガバメントソリューションサービスで提供しているファイル共有サービス上のファイルの漏えいの可能性について(デジタル庁)
- ITmedia NEWS
- 日経クロステック
- マイナビニュース TECH+
- ゲームビジネス

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.