無料会員登録
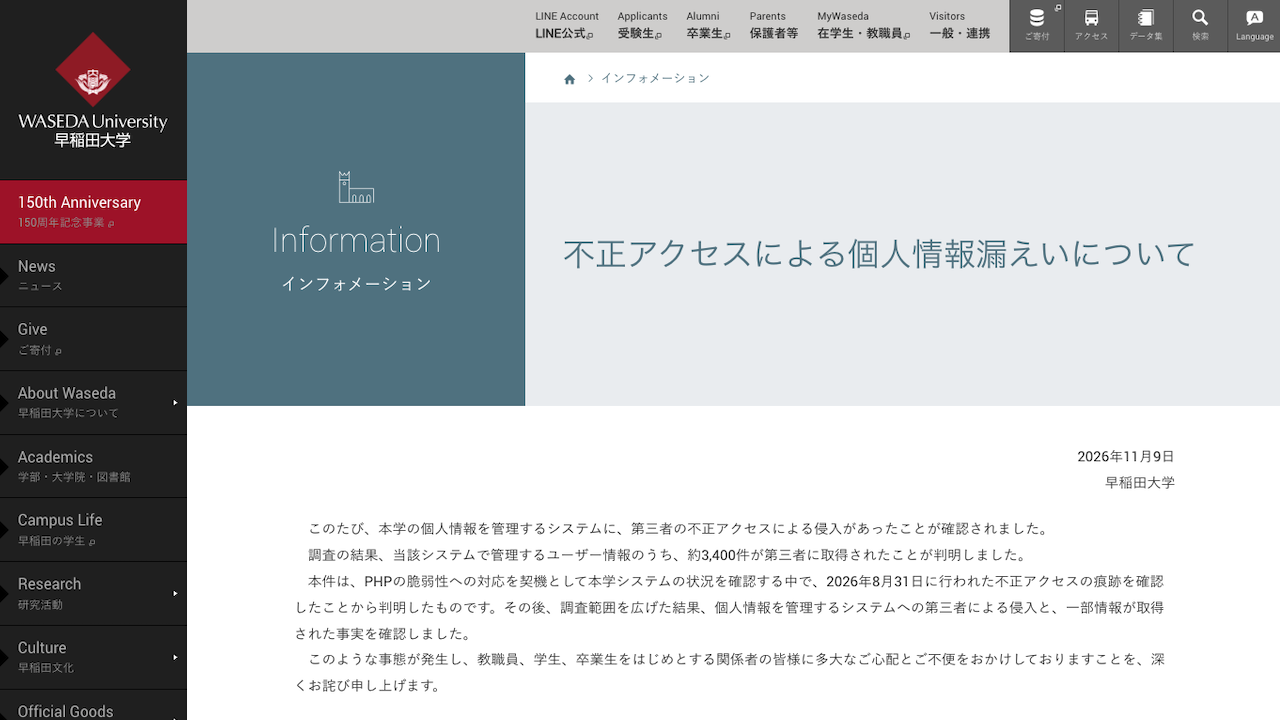
早稲田大学は11月9日、個人情報を管理するシステムに第三者の不正アクセスによる侵入があり、ユーザー情報のうち約3,400件が取得されたと発表した。Security NEXTも本件を報じている。取得された情報には暗号化パスワードが含まれ、卒業生向けサービスの一時停止が続いている。

概要
侵害されたのは、ポータルサイトMyWasedaのログインに使うユーザー情報を管理するシステムである。PHPの脆弱性に対応するためシステムの状況を確認していたところ、2026年8月31日に行われた侵害の痕跡が見つかった。調査を進めた結果、侵入と一部情報の取得が確認されたとされる。
早稲田大学の発表と公式サイトの掲載情報によると、時系列は次のとおり。
8月31日、第三者による不正アクセスの痕跡が確認された。
10月22日、大学はPHPの脆弱性対応に伴う予防的措置として、一部のWebサイトとオンラインサービスにアクセス制限を実施していると公表した。対象はMyWasedaなどPHPで稼働する各種システムで、期間は未定とされた。
11月9日、大学は不正アクセスによる個人情報漏えいを公表した。
PHPの脆弱性が実際の侵入に使われたかどうかや、具体的な侵入経路は公表されていない。委託先など、ほかの組織による発表は確認できなかった。
被害・影響の範囲
第三者に不当に取得されたことが確認された情報は、2区分を合わせて延べ3,342件である。
1区分目は、教職員(退職者を含む)、学生、卒業生等に関する個別の情報81件である。内訳は、氏名と資格名が38件、氏名と資格名とWasedaメールアドレスが23件、氏名と暗号化されたパスワードが20件で、それぞれ個別に取得された。
2区分目は、職員等のユーザー情報3,261件である。教職員番号、氏名、Wasedaメールアドレス、所属部署名、資格名、暗号化された状態で保存されたパスワードの6項目が、一体の情報として取得された。暗号化パスワードを含む記録は、20件と3,261件を合わせて3,281件となる。
同じ利用者が複数のメールアドレスを持つ場合があるため、実人数と件数は一致しない。実人数は公表されていない。
これ以外の情報の流出は確認されていないが、大学は可能性を否定できないとして調査を続けている。入試志願者や早稲田大学オープンカレッジ受講生の情報には、現時点で影響を確認していない。大学の発表の範囲では、情報の不正利用などの二次被害は確認されていない。
企業・団体の対応
大学は、教職員、学生、卒業生をはじめとする関係者に多大な心配と不便をかけたとして、おわびしている。
技術的な措置として、関係するシステムの停止、学外との通信やアクセスの制限、システム管理者のパスワード変更、関連サービスの利用制限を講じた。セキュリティ専門事業者と連携し、侵入経路、情報取得の有無、影響範囲を詳細に調査している。関係機関への報告・相談も行っている。届け出先の具体名は公表されていない。
学生と教職員には、Wasedaメールアドレスのパスワード変更など必要な対応を個別に案内している。
卒業生については、安全性の確認が取れるまで、MyWasedaをはじめとするWaseda IDを使うサービスを一時停止している。例として、Wasedaメールや証明書発行が挙げられている。サービス再開の時期は改めて知らせるとしている。
大学は、本件に関連して大学や関係者を装った不審なメールやSMSにも言及している。
編集部コメント(読者企業が取るべき対策)
今回の事案では、脆弱性への対応中の点検で、約2か月前の侵入の痕跡が見つかった。脆弱性対応は、パッチ適用だけでなく、過去に侵害を受けていないかの確認まで含めて行う必要がある。認証基盤は漏えい時の影響が大きいため、保存方法や監視体制の見直しも欠かせない。
脆弱性対応時の遡及点検
パッチ適用や回避策の実施と合わせて、公表日より前のログを確認する。侵入の痕跡が見つかった場合に備え、調査の起点をいつに置くかをあらかじめ決めておく。
認証基盤の保護と監視
ID管理システムは、侵入された場合に全利用者へ影響が及ぶ。管理者権限の使用状況、外部からのアクセス経路、パスワードの保存方式を点検し、異常なアクセスを検知できる体制を整える。
退職者や卒業生のアカウント棚卸し
今回は卒業生や退職者の情報も含まれていた。長期間使われていないアカウントや、不要になった属性情報の保有範囲を洗い出し、削除や無効化の基準を定める。
パスワードの再設定と使い回し対策
暗号化パスワードが取得された場合に備え、全利用者へ再設定を促す手順を用意する。他のサービスと同じパスワードを使っていないかの確認や、多要素認証の導入も進める。
不審なメールへの注意喚起
氏名、メールアドレス、所属情報が組み合わさると、なりすましメールの精度が上がるおそれがある。関係者を装った連絡への対処方法を利用者に周知し、問い合わせ窓口を明示する。
なお、侵入経路と、これ以外の情報の流出の有無は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
Security Onion
CNSS
Microsoft Security Essentials
CSA
IDS/IPS(不正アクセス検知・防御システム)ツールの徹底比較
PCI SSC
LSA
学校で多発する情報漏洩事件|考えられる3つの原因とは