無料会員登録
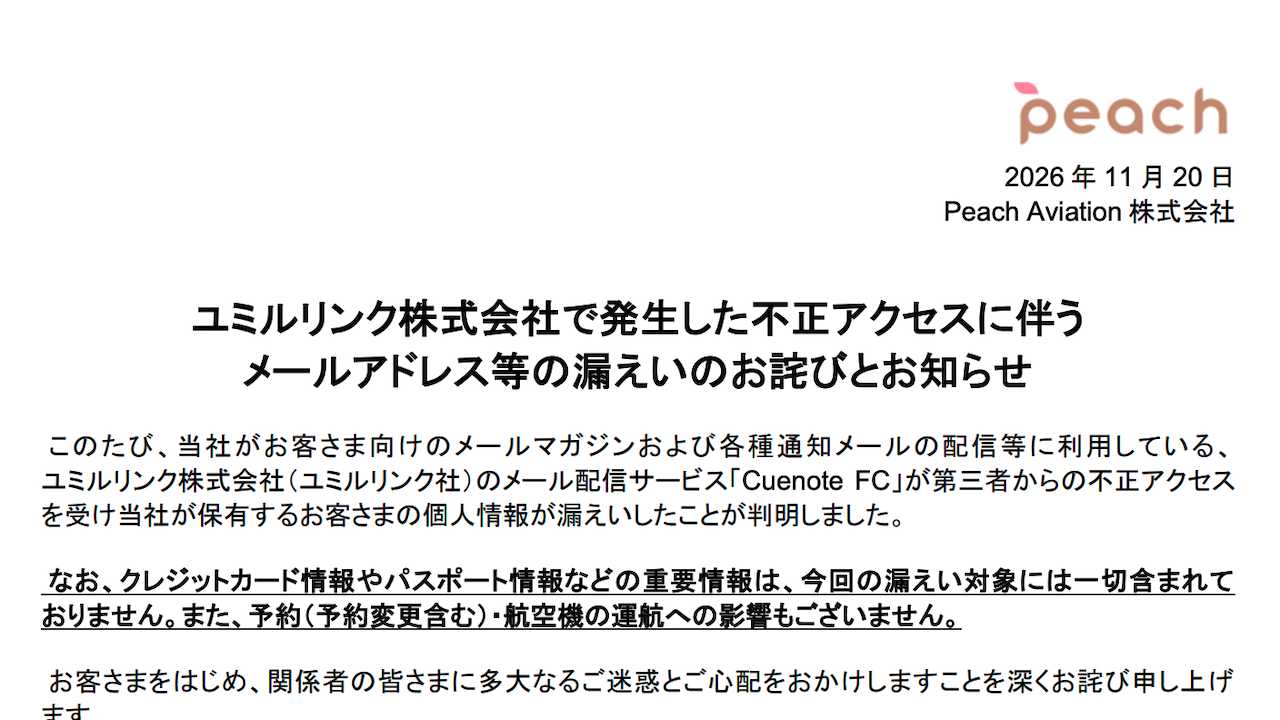
ピーチ・アビエーションは11月20日、メール配信の委託先ユミルリンクのサービス「Cuenote FC」が不正アクセスを受け、顧客の個人情報899万7,106件が漏えいしたと発表した。ユミルリンク全体では、情報が出力されたシステムが49、延べ件数が5,162万8,280件に広がっている。ピーチの件数は、その一部にあたる。

概要
ピーチは、お客さま向けのメールマガジンや各種通知メールの配信に利用していたユミルリンクのメール配信サービス「Cuenote FC」が不正アクセスを受け、同社が保有する顧客の個人情報が漏えいしたと発表した。原因や侵入経路について、ピーチはユミルリンクからの報告として、ランサムウェアによるものではないことが確認されたが、侵入経路や詳細な影響範囲は同社で調査中としているとされる。
ピーチの発表によると、時系列は次のとおり。
委託先での発生日は10月18日(日)、影響範囲の確定日は11月6日(金)とされる。発生した事象は、一部サーバーに対する第三者からの不正アクセスの検知に伴う、サーバーOSの停止とサービスの全面停止である。
10月19日にユミルリンクから不正アクセスが発生したと連絡があり、11月6日に影響を受けた内容が確定した。その後の調査で、20日に個人情報の漏洩が分かったと報じられている。ピーチは同日の11月20日に発表した。
ユミルリンクは10月19日に第一報を公表している。同社によると、10月16日未明に一部システムへの不正アクセスを確認した。プログラムの脆弱性を突いてサポート・品質管理担当者の認証情報を取得され、不正プログラムを設置してデータベースからデータを出力されたという。なお、ピーチが示す発生日(10月18日)とユミルリンクが示す確認日(10月16日)は異なっている。
ユミルリンクは10月26日の第二報で、情報の出力を確認したのは49システム、延べ5,162万8,280件と公表した。第一報の5システム、延べ約900万件から大きく広がった。11月11日の第三報では、外部専門機関によるフォレンジック調査のため停止しているCuenote FC専用ASPの一部システムなどを除き、各サービスは正常に稼働しているとした。
被害・影響の範囲
漏えいの対象は、氏名、生年月日、性別、住所、電話番号、メールアドレス、旅程の7項目。対象件数は899万7,106件である。
対象には、メールマガジンやポイントに関するメールを受信した顧客のほか、運航の乱れなどで空港で返金を申し込んだ一部の顧客も含まれる。空港で入力する補償申請のフォームがCuenote FCを利用していたためとされる。
クレジットカード情報やパスポート情報などの重要情報は、今回の漏えい対象には含まれていない。予約(予約変更を含む)や航空機の運航への影響もないと、ピーチは説明している。現時点で、個人情報の不正利用や二次被害の発生は確認されていない。
影響はピーチ以外にも及んでいる。ソースネクスト、インプレス、アニメイトも、Cuenote FCを経由して顧客の情報が閲覧・取得された、またはそのおそれがあると公表した。スマートEXも、対象件数を172,735件とする発表を出している。
企業・団体の対応
ピーチは、顧客と関係者に多大な迷惑と心配をかけたとして、おわびしている。対象の顧客には、11月20日から登録のメールアドレス宛てにおわびとお知らせを順次送るとしている。
技術面では、メール配信と申請フォームのサービスを止めている。空港での運航の乱れ時に使う返金払い戻しフォームも停止しており、返金手続きが発生した場合は代替の方法で対応するという。自社を装った不審なメールなどには注意するよう、利用者に呼びかけている。
届出については、個人情報保護委員会には報告済みで、ユミルリンクと連携して影響範囲の特定などを進めるとされる。警察への届出は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無傷でも、委託先のクラウドサービスが侵害されれば大量の顧客情報が漏えいし得ることを示している。メール配信は、氏名や住所などの属性情報を蓄積しやすい。利用企業は、委託先に預けているデータの種類と量を把握しておく必要がある。
利用状況の棚卸し
メール配信や申請フォームなど、外部サービスに登録している個人情報の項目と件数を洗い出す。今回はメルマガ配信だけでなく、空港の補償申請フォームでもCuenote FCが使われていた。用途が広がっていないか、部門ごとに確認したい。
預けるデータの最小化
配信に必要のない項目は、委託先に預けない。生年月日や旅程のような情報は、保管の必要性を見直す。あわせて、不要になった古いデータを削除するルールを設ける。
委託先への確認事項
委託先には、被害の通知期限、ログの保存期間、認証情報の管理方法、脆弱性への対応体制を確認する。委託先の侵害を知ってから自社が漏えいを確定させるまでに、約3週間を要した。この間の連絡体制と、対象範囲の特定手順も事前に取り決めておく。
フィッシング対策
漏えいした情報が悪用されると、本人を装った不審なメールや電話が増えるおそれがある。顧客には、公式サイト以外のリンクを開かないよう、早めに案内する。メール送信ドメインの認証設定も見直したい。
代替手段の準備
委託先のサービスが全面停止すると、顧客対応の窓口業務が止まる。ピーチは返金手続きを代替の方法で対応するとしている。自社でも、停止時の連絡手段と手続きの手順をあらかじめ決めておく。
なお、侵入経路や詳細な影響範囲は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!