
 無料会員登録
近年、企業や個人を標的とした「中間者攻撃(Man-in-the-Middle Attack、通称:MITM攻撃)」の被害が増加しています。中間者攻撃は、通信する2者の間に攻撃者が密かに割り込み、データの盗聴・改ざんを行う極めて巧妙なサイバー攻撃です。被害者は攻撃を受けていることに気づきにくく、気づいたときにはすでに重要な情報が漏洩していたというケースも少なくありません。
本記事では、会社のセキュリティ担当者を対象に、中間者攻撃の仕組みや主な手法、実際の被害事例、そして企業として導入すべき具体的な対策をわかりやすく解説します。自社のセキュリティ体制を見直す際の参考にしていただければ幸いです。

中間者攻撃(MITM攻撃)とは
中間者攻撃(Man-in-the-Middle Attack、略称:MITM攻撃)とは、通信を行うA(送信者)とB(受信者)の間に、第三者である攻撃者Cが密かに介入し、両者のやりとりを盗み見たり、内容を改ざんしたりするサイバー攻撃のことです。AはBと直接通信していると思い込んでいますが、実際にはCを経由した通信になっており、Cはデータを自由に盗聴・改ざんできます。
中間者攻撃が特に危険な理由は、被害者が攻撃を受けていることに気づきにくい点にあります。通信は一見正常に行われているように見えるため、個人情報・認証情報・機密ビジネスデータなどが長期間にわたって漏洩し続けるケースもあります。
特に公開鍵暗号方式(Public-key cryptography)の通信が標的になる場合、攻撃者は送信者・受信者それぞれに対して「自分が相手側」のふりをして偽の公開鍵を渡す「鍵のすり替え」を行い、暗号化通信であっても内容を盗み見ることが可能となります。
中間者攻撃の仕組み
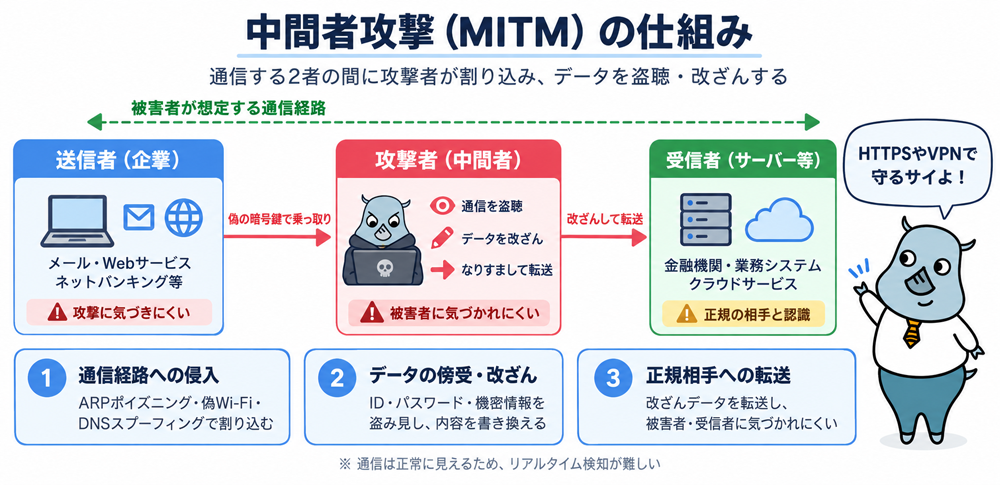
中間者攻撃は大きく分けて、以下の3つのステップで実行されます。
①通信経路への侵入
攻撃者は、ARPポイズニング・偽のWi-Fiアクセスポイント(Evil Twin攻撃)・DNSスプーフィングなどの手法を使い、送信者と受信者の間の通信経路に割り込みます。この段階では被害者は何も気づきません。
②データの傍受・改ざん
通信経路に侵入した攻撃者は、通信内容を盗み見る(盗聴)だけでなく、メッセージの内容・振込先口座・添付ファイルの中身などを書き換える(改ざん)ことができます。認証情報やクレジットカード番号、機密情報がそのまま攻撃者の手に渡ります。
③正規経路への転送
改ざんしたデータを相手側に転送します。送信者・受信者の双方は通常どおり通信できているように見えるため、攻撃に気づくことなく被害が続きます。
特に注意が必要なのは、HTTPSで暗号化された通信も完全に安全とは言えない点です。攻撃者が偽のSSL証明書を使ってHTTPSを偽装したり、後述するHTTPSストリッピングで暗号化を無効化したりすることで、暗号化通信でも盗聴・改ざんが可能になる場合があります。
中間者攻撃の主な手法6種
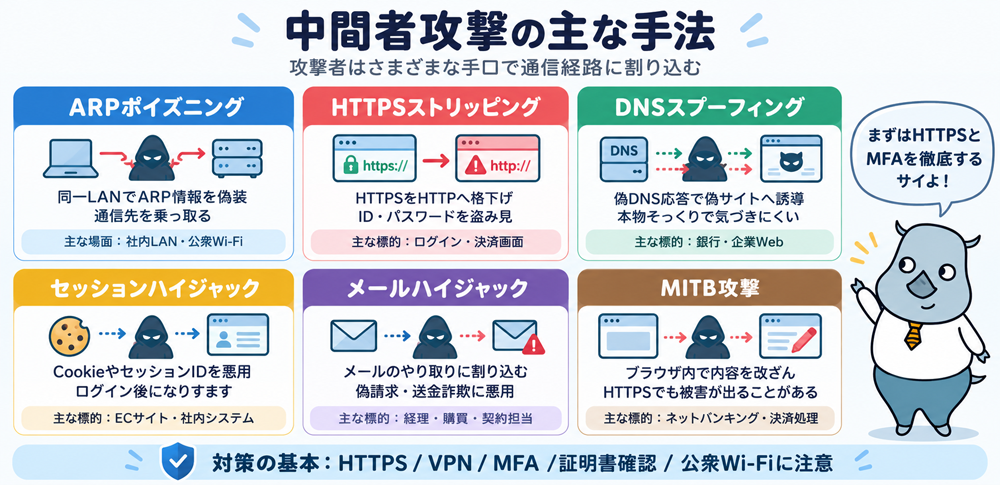
① ARPポイズニング(ARPスプーフィング)
ARP(Address Resolution Protocol)は、IPアドレスからMACアドレスを調べるプロトコルです。攻撃者はこのARPの仕組みを悪用し、「自分のMACアドレスがルーターのMACアドレスだ」という嘘の情報をネットワーク内に流します(ARPポイズニング)。
これにより、ネットワーク内の通信が全て攻撃者のマシンを経由するようになり、全通信を傍受・改ざんできる状態になります。特に公衆Wi-Fi環境や社内LANで多用される手口です。
② HTTPSストリッピング
「HTTPSストリッピング」とは、ウェブサイトとの通信をHTTPS(暗号化)からHTTP(平文)に強制的に切り替える攻撃手法です。攻撃者が通信の中間に入り、Webサーバーからのレスポンスを書き換えてHTTPで返すことで、被害者側のブラウザはHTTPで通信してしまいます。
IDやパスワードが平文で送られるため、攻撃者に簡単に盗み見られます。ブラウザのアドレスバーに注意していれば気づける場合もありますが、気づかないユーザーも多いのが現状です。
③ DNSスプーフィング(DNSハイジャック)
DNS(Domain Name System)は、ドメイン名をIPアドレスに変換する仕組みです。攻撃者がDNSサーバーに偽の情報を登録したり、DNSの応答を改ざんしたりすることで、正規のURLにアクセスしたつもりのユーザーをフィッシングサイトへ誘導します。URLのアドレスバーが正しく表示されていても被害に遭うという特徴があり、視覚的に判断が難しい点で非常に危険です。
④ セッションハイジャック
Webサービスへのログイン後は、セッションID(Cookie等)を使って認証済み状態が維持されます。攻撃者がこのセッションIDを盗み取ることで、パスワードを知らなくても被害者のアカウントに不正アクセスできます。
HTTP通信下や安全でないネットワーク環境で発生しやすく、ECサイトや社内システムが標的になります。ログイン後のすべての操作が攻撃者に見られ、操作される危険があります。
⑤ メールハイジャック
取引先とのメール通信を傍受・改ざんし、振込先口座番号を差し替えたり、機密情報を詐取したりする手口です。一度メールアカウントへの不正アクセスに成功すると、攻撃者は長期間にわたりメールのやりとりを監視し、最も効果的なタイミング(例:取引の最終段階で振込先の変更を連絡するなど)で内容を書き換えます。
これはビジネスメール詐欺(BEC:Business Email Compromise)と組み合わせて用いられることが多く、経理・購買・経営幹部が特に標的になりやすい攻撃です。
⑥ MITB攻撃(Man-in-the-Browser攻撃)
ブラウザに感染したマルウェアが、送受信するデータをブラウザ内部で改ざんする攻撃です。SSLやHTTPS通信であっても、マルウェアがブラウザとWebサイト間の通信を暗号化の前後で書き換えるため、暗号化の外側から見ると正常な通信に見えます。
ネットバンキングの振込先・金額を無断で改ざんするなどの被害が国内でも報告されています。セキュリティソフトやEDR(Endpoint Detection and Response)による検知が有効ですが、マルウェア感染の防止が最も重要な対策です。
中間者攻撃の被害事例
事例①:Retefeトロイの木馬による金融機関への中間者攻撃(2015年)
2015年、「Retefe」と呼ばれるトロイの木馬型マルウェアが、日本・スイス・英国・スウェーデンの金融機関の利用者を標的にした大規模な中間者攻撃が確認されました。Retefeはスパムメールの添付ファイルや不正なWebサイト経由でPCに感染し、感染後はWindows PowerShellを使って不正なルート証明書をOSにインストールしました。
この不正証明書のインストールにより、被害者はHTTPS通信を通じて正常なインターネットバンキング画面を見ていると思い込みながら、実際には攻撃者が用意した偽サーバーを経由した通信を行っていました。
攻撃者は被害者のオンラインバンキングの認証情報や取引データをリアルタイムで傍受し、不正送金を実行しました。日本を含む複数国の利用者が被害を受けたこのケースは、中間者攻撃がいかに広域かつ巧妙に組み立てられるかを示す代表的な事例です。
事例②:株式会社スイーツパラダイス ECサイトへの不正アクセスによるクレジットカード情報流出(2021年〜2022年)
2022年6月、ファミリーレストランチェーンを運営する株式会社スイーツパラダイスは、同社のECサイトが不正アクセスを受け、顧客のクレジットカード情報7,645件が漏洩した可能性があると発表しました。被害期間は2021年8月28日から2021年12月8日にわたっており、漏洩した情報にはカード名義・カード番号・有効期限・セキュリティコードが含まれていました。
調査の結果、攻撃者はシステムの脆弱性を突いて同社の決済アプリケーションを改ざんし、ECサイトで入力されたカード情報が外部の攻撃者サーバーへ送信される仕組みを仕掛けていたことが判明しました。
これはWebスキミング(Eスキミング)と呼ばれる手口で、MITM攻撃の手法を応用して決済情報を横取りするものです。同社はカード会社への連絡、不正利用の調査・補償対応、セキュリティ強化などの対応を実施しました。(参照:株式会社スイーツパラダイス プレスリリース 2022年6月)
これらの事例からわかるとおり、中間者攻撃は金融機関から一般消費者向けECサイトまで、あらゆる業種・規模の企業が標的になり得ます。早期の対策導入と継続的な監視体制が求められます。
中間者攻撃への対策7選
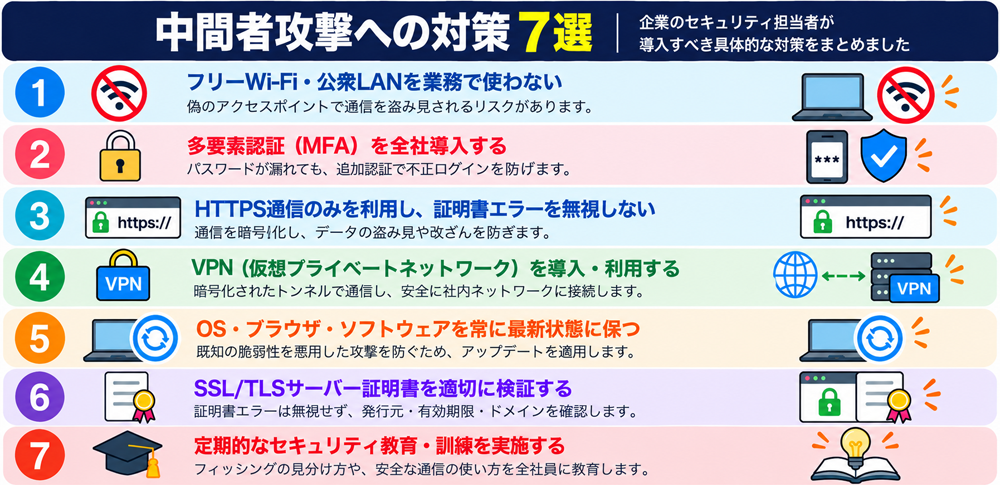
① フリーWi-Fi・公衆LANを業務で使用しない
カフェやホテル、空港などの公衆Wi-Fiは、攻撃者がARPポイズニングや偽のアクセスポイント(Evil Twin攻撃)を仕掛けやすい環境です。業務端末での公衆Wi-Fi利用は原則禁止とし、どうしても外出先でインターネット接続が必要な場合は、モバイルデータ通信(テザリング)または必ずVPNを使用するよう、会社のセキュリティポリシーに明記することが重要です。
② 多要素認証(MFA)を全社システムに導入する
多要素認証(MFA:Multi-Factor Authentication)とは、パスワードに加えて、スマートフォンへの認証コード送信・生体認証・物理トークンなど、複数の認証要素を組み合わせる方法です。
万が一、中間者攻撃によってパスワードが盗まれた場合でも、追加の認証コードがなければ不正ログインを防ぐことができます。業務メール・Webサービス・VPN・社内システムなど、全サービスへの段階的な導入が推奨されます。
③ HTTPS通信のみを利用し、証明書エラーを無視しない
URLが「https://」から始まるサイトのみを使用し、ブラウザの南京錠マークが表示されていることを常に確認しましょう。証明書の警告が表示された場合は、絶対に「続行」「例外として追加」などを押さずに、アクセスを中止してセキュリティ担当者へ報告するよう全社員に周知します。
また、サーバー側ではHSTS(HTTP Strict Transport Security)を設定することで、ブラウザがHTTPSのみで通信するよう強制でき、HTTPSストリッピング攻撃への耐性が高まります。
④ VPNを導入・利用する
VPN(仮想プライベートネットワーク)は、通信を暗号化されたトンネルで保護する技術です。リモートワークや外出先での業務においては、VPNを通じて社内ネットワークに接続することで、通信の盗聴・改ざんリスクを大幅に低減できます。
特に公衆Wi-Fi利用時には必須の対策です。企業向けのVPNソリューションを選定する際は、ログ管理機能・多要素認証との連携・通信速度のバランスを考慮して選ぶことが重要です。
⑤ OSとソフトウェアを常に最新状態に保つ
中間者攻撃の多くは、OSやブラウザ、アプリケーションの既知の脆弱性を悪用して実行されます。セキュリティパッチをこまめに適用し、常に最新バージョンを保つことで、多くの攻撃を未然に防ぐことができます。
特にWebブラウザ・メールクライアント・VPNクライアントは攻撃の入口になりやすいため、優先的に更新を徹底しましょう。自動更新機能の有効化と、資産管理ツールによる更新状況の一元管理が推奨されます。
⑥ SSL/TLSサーバー証明書を適切に検証する
中間者攻撃の多くは、攻撃者が自己署名証明書や不正な証明書を使って暗号化通信を偽装しようとします。証明書の発行元(認証局)・有効期限・コモンネーム(ドメイン名)を確認する習慣をつけましょう。
サーバー管理者向けの追加対策として、HPKP(HTTP Public Key Pinning)やCAA(Certification Authority Authorization)DNSレコードの設定により、不正な証明書の発行を制限することも有効です。また、EV SSL証明書(拡張検証型SSL)を導入することで、利用者に対する信頼性の可視化にもつながります。
⑦ 定期的なセキュリティ教育・訓練を実施する
技術的な対策だけでなく、社員一人ひとりのセキュリティ意識を高めることが根本的な対策となります。フィッシングメールの見分け方・安全なWi-Fiの使い方・不審な証明書警告への対処法・VPNの正しい使用方法などを、定期的な研修や訓練を通じて全社員に浸透させましょう。
セキュリティ担当者向けには、ペネトレーションテスト(侵入テスト)を活用して中間者攻撃を含む実際の攻撃シナリオへの対応力を定期的に検証することも重要です。
よくある質問(FAQ)
Q. 中間者攻撃とフィッシング詐欺の違いは何ですか?
A. フィッシング詐欺は、偽のサイトやメールで直接ユーザーに情報を入力させる攻撃です。一方、中間者攻撃は正規の通信経路に攻撃者が割り込んで情報を盗む手法です。
フィッシング詐欺では被害者がニセサイトにアクセスしているのに対し、中間者攻撃では正規のサービスを使っているつもりなのに情報が盗まれます。そのため、中間者攻撃のほうが被害者が気づきにくいのが特徴です。両者は組み合わせて使われることもあります。
Q. HTTPSを使用していれば中間者攻撃は防げますか?
A. HTTPSは傍受への耐性を大幅に高めますが、完全に防ぐことはできません。攻撃者が偽の証明書を使ってHTTPSを偽装したり、HTTPSストリッピングでHTTPに切り替えたりする手法があります。また、MITB攻撃のようにブラウザ内部で通信を改ざんする場合、HTTPS通信であっても有効ではありません。HTTPSに加え、証明書の検証・HSTS設定・MFAを組み合わせることが重要です。
Q. 社内ネットワークでも中間者攻撃は発生しますか?
A. はい、発生します。攻撃者が社内ネットワークに侵入した場合(または内部不正の場合)、ARPポイズニング等を使って社内通信を傍受することができます。VLAN等によるネットワークセグメント化や、ゼロトラストセキュリティの考え方に基づいて内部通信も認証・暗号化することが重要です。「社内だから安全」という考え方が危険な場合もあります。
Q. VPNを使えば中間者攻撃は完全に防げますか?
A. VPNは通信を暗号化することで傍受を大幅に困難にしますが、完全ではありません。VPN接続前の通信や、VPNサーバー自体が侵害された場合はリスクが残ります。また、信頼できるVPNサービス・製品を選ぶことが前提となります。VPNは多要素認証・HTTPS・証明書検証と組み合わせた多層的な対策の一つとして位置づけることが重要です。
Q. 中間者攻撃を検知する方法はありますか?
A. リアルタイムでの検知は難しいですが、有効な方法があります。ARPテーブルの異常な変化(同一IPに複数のMACアドレスが紐づくなど)を監視するARPポイズニング検知、ネットワークトラフィックを分析するIDS/IPS(侵入検知・防止システム)の導入、EDRやSIEMを活用した通信の異常検知、SSL証明書の突然の変化を監視する証明書透明性(Certificate Transparency)ログの活用などが挙げられます。予防と早期検知の両面からアプローチすることが重要です。
Q. スマートフォンでも中間者攻撃の被害に遭いますか?
A. はい、スマートフォンも被害に遭います。特に公衆Wi-Fiへの接続時に攻撃を受けやすく、業務用スマートフォンでも同様のリスクがあります。MDM(モバイルデバイス管理)による管理・強制VPN設定・公衆Wi-Fi接続の制限を設けることが、企業としての対策として有効です。
まとめ
中間者攻撃は、通信の傍受・改ざんを被害者に気づかれないまま実行できる、企業にとって深刻な脅威です。ARPポイズニングやDNSスプーフィング、HTTPSストリッピング、MITB攻撃など多様な手口があり、公衆Wi-Fi環境や脆弱なネットワーク設定を踏み台として悪用されます。
2015年のRetefeトロイの木馬による金融機関への攻撃、2022年のスイーツパラダイスのECサイト情報漏洩事案のように、実際の被害は国内外で多数報告されており、業種・規模を問わずあらゆる組織が標的となり得ます。
企業のセキュリティ担当者は、技術的な対策(多要素認証の導入・VPNの活用・HTTPS通信の徹底・ソフトウェアの最新化)と、組織的な対策(従業員へのセキュリティ教育・定期的な脆弱性診断・ペネトレーションテスト)を組み合わせて講じることが求められます。特定の対策だけに頼るのではなく、多層的な防御体制を構築することが重要です。
リモートワークや外出時のモバイル端末利用が増加する現代において、フリーWi-Fiのリスクへの正しい理解とVPN利用の徹底を組織全体で推進することは急務と言えます。まずは今回ご紹介した7つの対策から実践できるものに取り組み、段階的にセキュリティ強化を進めていきましょう。日々進化するサイバー攻撃に対抗するためには、最新の脅威情報をキャッチアップし続ける姿勢が欠かせません。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!















中間者攻撃は文脈や資料によって、以下のような異なる名称で呼ばれることがあります。セキュリティ担当者として、これらの用語が同じ攻撃を指すケースがあることを把握しておきましょう。