無料会員登録
スキミングとは、クレジットカードなどの情報を不正に読み取り、偽造カードを作って悪用する犯罪です。カード本体は手元に残るため、被害に気づきにくいのが特徴です。最近は、ECサイトの決済画面からカード情報を盗む「Webスキミング」も問題になっています。
この記事では、スキミングの仕組みと手口5つ、利用者と事業者それぞれの対策、被害に遭ったときの対処法をわかりやすく解説します。

スキミングとは
カード情報を盗み取り、偽造カードで不正利用する犯罪
スキミングとは、クレジットカードの磁気ストライプに記録されている情報を読み取り、同じ情報を持つ「偽造カード(クローンカード)」を作成して不正利用する犯罪のことです。クレジットカードのほか、デビットカードやキャッシュカードも狙われます。
盗んだ情報を別のカードに記録して偽造カードとして使うケースや、カードの券面まで精巧に偽造するケースもあります。買い物に使われるだけでなく、ATMのキャッシング機能を使って不正に現金を引き出されることもあります。
被害に気づきにくい理由
スキミングでは、クレジットカードそのものが盗まれるのではなく、情報だけが気づかないうちに盗まれます。カードは手元にあるため、被害者は被害に遭ったことに気づきにくく、利用明細や請求書を見て初めて被害を知るケースがほとんどです。
気づくまでの間に不正利用が繰り返されると、被害額が大きくなるおそれがあります。スキミングは「盗まれたことに気づけない」点が最大の怖さであり、早く気づくための備えが欠かせません。
カード不正利用の中での位置づけ
クレジットカードの不正利用には、スキミングなどによる偽造カードの被害のほか、カード番号などの情報を盗んでネット通販などで使う「番号盗用」があります。
現在、国内のカード不正利用の被害は番号盗用が大半を占めており、偽造カードによる被害は全体から見ると一部にとどまっています。ICチップ搭載カードの普及で、磁気ストライプの情報を写し取って偽造する手口が通用しにくくなったことが背景にあります。
ただし、偽造カードの被害がなくなったわけではなく、磁気ストライプが使われる場面や海外での利用などでは今も注意が必要です。また、番号盗用の手口の一つとして、後述するWebスキミングも問題になっています。
スキミングの仕組み
スキマーで読み取られる情報・読み取られない情報
スキミングでは、クレジットカードそのものを盗むのではなく、「スキマー」と呼ばれる機器を使って、カードの磁気ストライプに記録されている情報を読み取ります。スキマーには、ATMや決済端末に取り付けるものや、手のひらに収まるほど小型のものがあります。
スキミングで読み取れるのは、カード番号や有効期限など、カードに記録されている情報のみです。暗証番号はスキミングでは読み取れません。そのため、ATMを狙う手口では、隠しカメラなどで暗証番号を別に盗み見ることが多くあります。
また、暗証番号が不要でサインだけで決済できる場面では、暗証番号を知らなくても不正利用される場合があります。
磁気ストライプ・ICチップ・タッチ決済の違い
カードの情報の読み取り方式によって、スキミングへの強さは異なります。
| 方式 | 仕組み | スキミングへの強さ |
|---|---|---|
| 磁気ストライプ | カード裏面の黒い帯に情報を記録し、読み取り機に通して読む | 情報をそのまま写し取りやすく、偽造カードを作られやすい |
| ICチップ | カード表面の金色や銀色のチップに情報を記録し、端末に差し込んで読む | 情報が暗号化され、取引ごとに異なる値を使うため偽造が難しい |
| タッチ決済 | ICチップの情報を、端末にかざして無線で読み取る | ICチップと同じく取引ごとに異なる値を使うため、偽造は難しいとされる |
ICチップ付きのカードでも、多くの場合は磁気ストライプも併せて備えています。磁気ストライプでの読み取りが残っている端末やATMで使うと、磁気の情報を盗まれる可能性がある点には注意が必要です。
タッチ決済(非接触型)は危険なのか
タッチ決済に対応したカードは、近づけるだけで情報を読み取れるため、「離れた場所から勝手に読み取られるのでは」と不安に感じる人も少なくありません。実際に、非接触型のスキマーをカードに近づけて情報を読み取ろうとする手口は報告されています。
ただし、タッチ決済は読み取れる距離がごく短いうえ、取引ごとに使い捨ての値を使う仕組みのため、読み取った情報から使える偽造カードを作るのは難しいとされています。
タッチ決済だから特別に危険というわけではなく、むしろカードを店員に手渡さずに済む分、安全に使える面もあります。過度に心配するよりも、後述する基本的な対策を押さえておくことが大切です。
クレジットカードを狙うスキミングの手口5つ
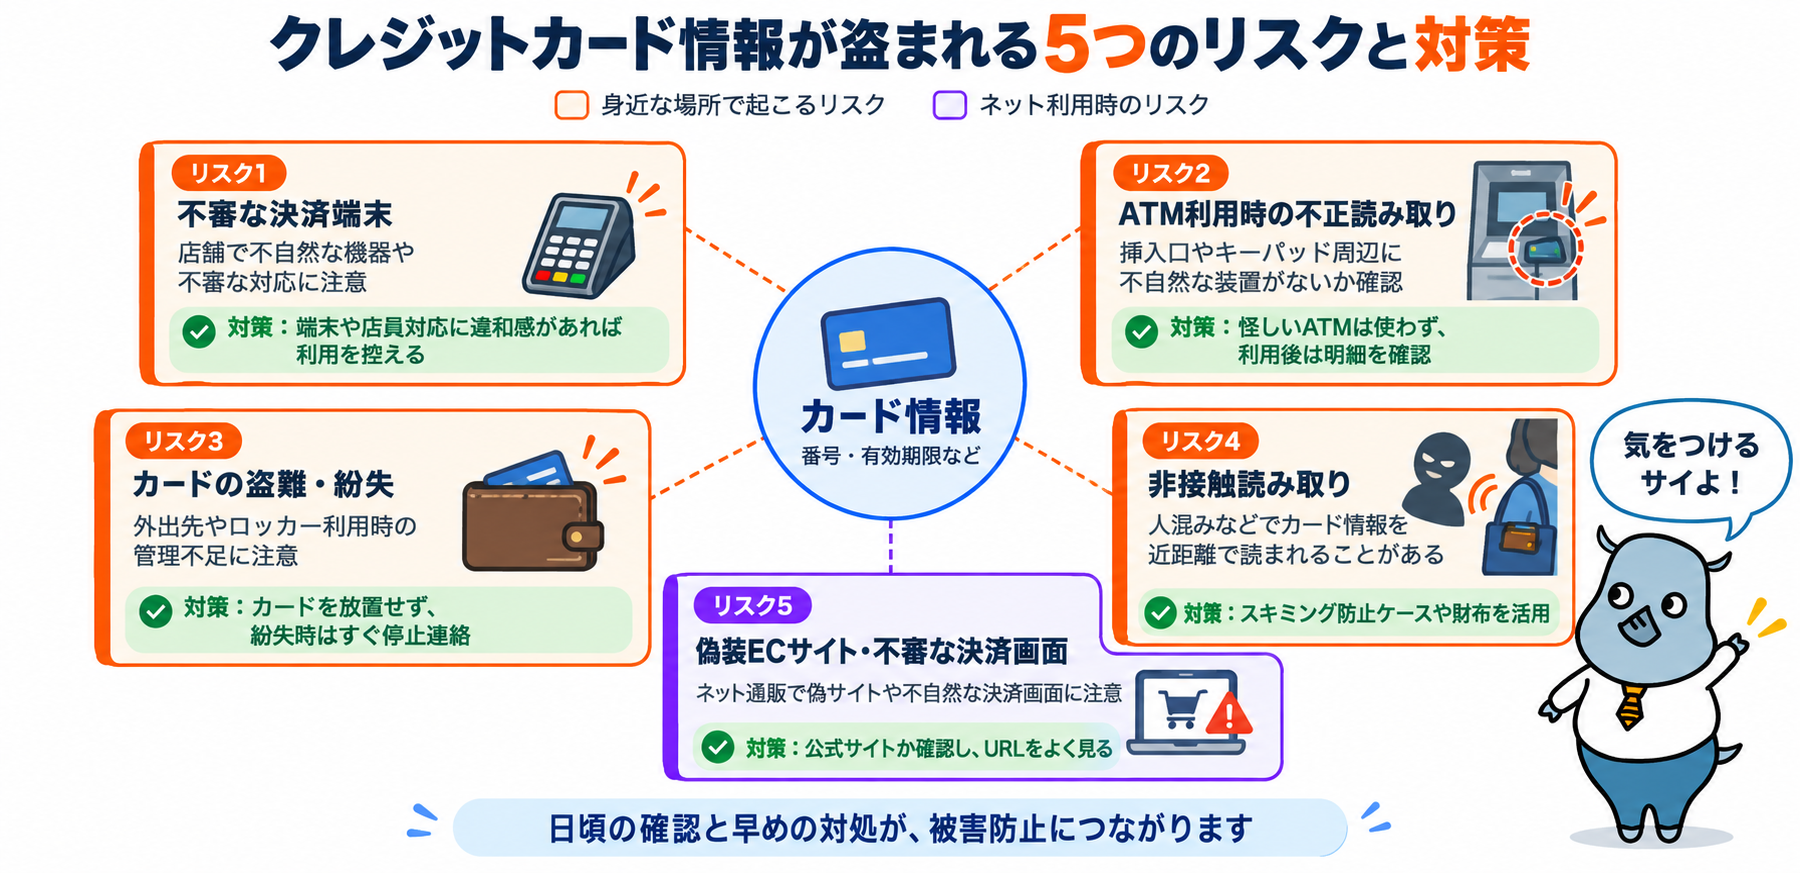
手口1:不審な決済端末
レストランやホテルなどクレジットカードで決済が行われる店舗では、決済用のカード読み取り端末にスキマーが仕込まれていることがあります。多くの場合、店舗側のスタッフもスキマーが仕込まれていることを把握しておらず、読み取られた情報は無線通信などで犯人へ送られます。
また、店員を装った人物がカードを預かり、見えない場所で別の機械に通す手口もあります。店舗で不自然な機器が置かれていたり、カードを持ったまま席を離れるなどの不審な対応をされたりした場合は注意が必要です。
対策としては、端末の見た目や店員の対応に少しでも違和感があれば、カードでの支払いを控えることが大切です。なお、警察官や金融機関の職員を名乗ってカードを預かろうとする手口もありますが、警察や金融機関がカードを預かったり暗証番号を尋ねたりすることはありません。
手口2:ATM利用時の不正読み取り
銀行やコンビニに設置されているATMも、スキマーが仕込まれやすい場所の一つです。犯人はATMのカード挿入口にスキマーを取り付け、さらにキーパッド周辺に暗証番号を盗み見るための隠しカメラを設置するなど、悪質な手口でスキミングを行います。
スキマーも隠しカメラも違和感なく仕込まれることが多いため、利用前に挿入口やキーパッド周辺に不自然な装置がないかを確認しましょう。対策としては、少しでも怪しいと感じたATMは使わず、別のATMを利用することです。
利用後は明細を確認し、身に覚えのない引き出しや利用がないかをチェックしましょう。
手口3:カードの盗難・紛失
外出先やゴルフ場、スポーツクラブなどのロッカーにカードを置いたままにすると、盗難だけでなく、持ち主が不在の間にカード情報だけを読み取られるおそれがあります。
スキミングが目的の犯人は、現金や貴重品には手を付けず、カードの情報だけを読み取って元に戻すため、被害者が気づかないこともあります。住宅への空き巣や車上荒らしでも、同様の手口が見られます。
対策としては、カードを放置せず、ロッカーに預ける場合も管理に気を配ることが大切です。カードを紛失したり盗まれたりした場合は、すぐにカード会社に連絡して利用を止めてもらいましょう。
手口4:非接触読み取り
タッチ決済対応のカードや交通系ICカードなど、非接触型のカードは、かざすだけで情報を読み取れます。この性質を悪用し、満員電車やエレベーターなどの人混みで、小型のスキマーをカバンなどに近づけて、近距離からカード情報を読み取ろうとする手口があります。
前述のとおり、タッチ決済のクレジットカードは、読み取った情報から偽造カードを作るのは難しいとされています。ただし、カードの種類によっては一部の情報を読み取られる可能性は否定できません。
不安な場合の対策としては、電波を遮るスキミング防止ケースや財布を活用するとよいでしょう。
手口5:偽装ECサイト・不審な決済画面
ネット上でカード情報を盗む手口もあります。代表的なのが、本物そっくりの偽のECサイトに誘導してカード情報を入力させる手口と、正規のECサイトの決済画面に不正なプログラムを埋め込んでカード情報を盗み取る「Webスキミング」です。
カードを持ち歩かない人でも、ネット通販を利用していれば被害に遭う可能性があります。偽サイトへの対策としては、メールや広告のリンクからではなく公式サイトから開き、URLをよく確認することが有効です。
ただし、正規のサイトが改ざんされるWebスキミングはURLでは見分けられないため、次の章で解説する備えもあわせて行いましょう。
Webスキミングの仕組みと見分け方
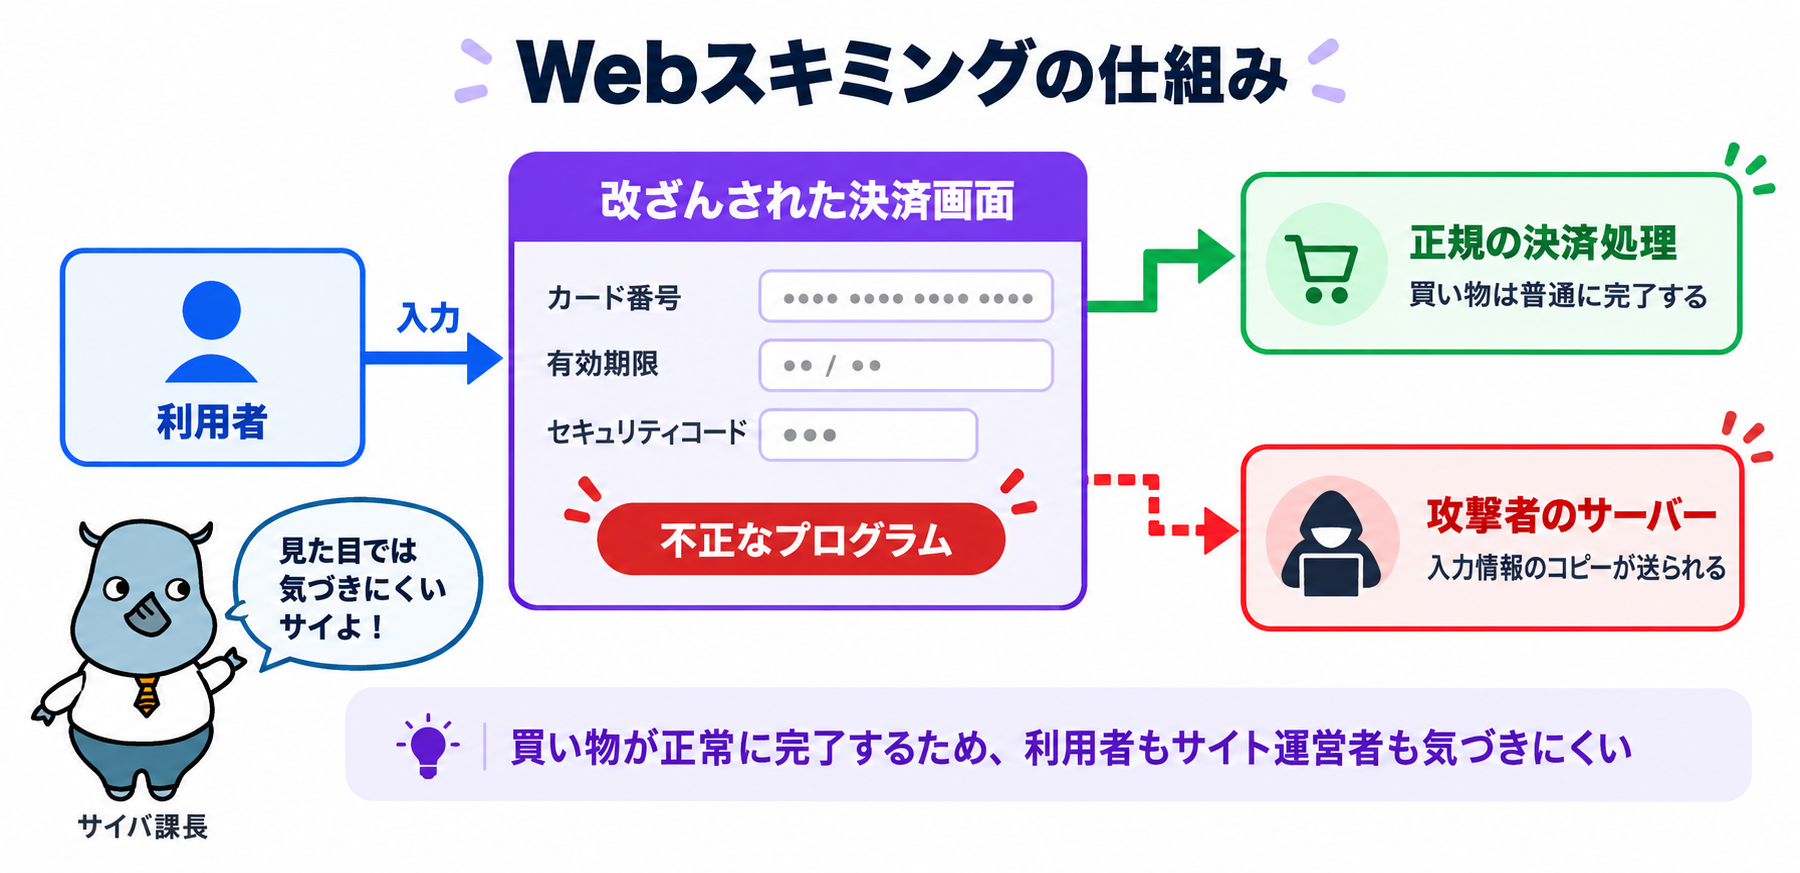
ECサイトに不正なプログラムを埋め込む手口
Webスキミングは、攻撃者がECサイトの脆弱性を突いたり、管理画面に不正にログインしたりして、決済画面などに不正なプログラム(スクリプト)を埋め込む手口です。オンラインスキミングと呼ばれることもあります。
利用者がその画面でカード番号や有効期限、セキュリティコードを入力すると、情報は正規の決済処理に送られると同時に、そのコピーが攻撃者のサーバーにも送られます。盗まれた情報は、ネット通販での不正利用などに使われます。
利用者もサイト運営者も気づきにくい理由
Webスキミングの被害に遭っても、買い物自体は普通に完了します。画面の見た目もほとんど変わらないため、利用者が異変に気づくのは困難です。
サイト運営者にとっても、自社のサイトが改ざんされたことに気づきにくく、カード会社からの指摘などで初めて発覚するケースがあります。その間に多くの利用者の情報が盗まれるおそれがあるため、被害が大規模になりやすいのが特徴です。
利用者ができる自衛策
改ざんされたサイトを利用者が見た目で見分けるのは、現実的にはほぼ不可能です。そのため、「盗まれても被害を広げない」備えが中心になります。
具体的には、カード会社の利用通知を設定して身に覚えのない利用にすぐ気づけるようにすることや、本人認証サービス(3Dセキュア)を有効にしておくことが有効です。
また、ネット通販専用にカードを使い分ける、利用限度額を低めに設定しておくといった工夫も被害の拡大防止に役立ちます。
スキミング被害を防ぐ対策(利用者向け)
ICチップ搭載のカードを使う
ICチップに記録されている情報は暗号化されており、スキマーによる情報の読み取りや偽造を困難にします。そのため、磁気ストライプのみのカードに比べてスキミング被害に遭いにくいとされています。
古いカードを長く使っていてICチップが付いていない場合は、カード会社に問い合わせて切り替えましょう。キャッシュカードは磁気ストライプのみのものが残っている場合もあるため、あわせて確認しておくと安心です。
暗証番号を推測されにくくし、入力時は手元を隠す
暗証番号はスキマーでは読み取れないため、カードの情報が盗まれても暗証番号が漏れていなければ、被害を防げる場合があります。ATMや店舗で暗証番号を入力する際は、手で覆うなどして盗み見されないようにしましょう。
あわせて、生年月日や電話番号、車のナンバー、同じ数字の並びなど、推測されやすい暗証番号は避けることが大切です。推測されやすい暗証番号を設定していると、不正利用されたときに補償の対象外とされる場合もあります。
カードを第三者に預けず、目を離さない
店舗での会計時に、店員にクレジットカードを預けて見えない場所で処理してもらうことは控えましょう。店員が悪意を持って、カードの情報を盗み取ることも考えられます。
カードを渡す必要がある場合も、決済処理は目の前で行ってもらい、カードから目を離さないことが大切です。特に海外でクレジットカード決済をする際は注意しましょう。
使わないカードは持ち歩かない
利用する機会が少ないカードを持ち歩くと、外出先でスキミングや紛失、盗難の被害に遭うリスクが高まります。その日に使うカードだけを持ち歩くようにしましょう。
ただし、自宅に保管していても空き巣に入られる可能性はあります。まったく使わないカードは、解約も検討するとよいでしょう。
利用通知を設定し、明細をこまめに確認する
多くのカード会社では、カードが使われるたびにスマートフォンのアプリやメールで知らせる利用通知サービスを提供しています。利用通知を設定しておけば、身に覚えのない利用にその場で気づけるため、スキミングの被害を最小限に抑えられます。
利用通知を設定していない場合も、利用明細は少なくとも月に一度は確認しましょう。数百円程度の少額でも、身に覚えのない利用があればカード会社に確認することが大切です。
タッチ決済やスマホ決済を活用する
タッチ決済やスマートフォンのウォレットを使った決済は、カードを店員に手渡したり、磁気ストライプを読み取らせたりせずに支払いができます。
スマートフォンの決済では、実際のカード番号の代わりに別の番号を使う仕組みが一般的なため、カード番号そのものが店舗側に伝わりにくい点もメリットです。
磁気ストライプでの読み取りを避けられる分、スキミングのリスクを下げる手段として活用できます。
スキミング被害を防ぐ対策(事業者向け)
決済端末の点検と管理
店舗の決済端末やATMにスキマーを仕掛けられると、店舗に責任がなくても顧客に被害が広がり、店舗の信頼も損なわれます。端末に見慣れない部品が付いていないか、配線や外観に変化がないかを定期的に点検しましょう。
あわせて、IC対応の決済端末を使い、磁気ストライプでの読み取りに頼らない運用にすることが重要です。国内では割賦販売法により、カード加盟店にもカード情報の保護や不正利用の防止策が求められています。
ECサイトの改ざん対策
ECサイトを運営する事業者は、Webスキミングの標的にならないよう、サイトの改ざん対策を徹底する必要があります。基本となるのは、ECサイトのシステムやプラグインを最新の状態に保ち、脆弱性を放置しないことです。
管理画面には多要素認証を設定し、アクセスできる場所や人を制限しましょう。決済画面のファイルの改ざん検知や、定期的な脆弱性診断も有効です。
カード情報を自社のサーバーで扱わない「非保持化」の仕組みを採用していても、決済画面へのリンク部分などが改ざんされるおそれがあるため、改ざん対策は欠かせません。
従業員教育と内部不正の防止
店員がスキミングに加担するケースもあるため、カードを顧客の目の届かない場所で扱わないといったルールを定め、従業員に周知することが大切です。カード情報を扱う業務の担当者や権限を限定することも、内部不正の防止につながります。
顧客から「スキミングされたかもしれない」と相談があった場合の対応手順も、あらかじめ決めておきましょう。
スキミング被害に遭ったときの対処法
すぐにカード会社へ連絡して利用を止める
身に覚えのない利用に気づいたら、すぐにカード会社に連絡し、カードの利用を止めてもらいましょう。連絡先はカードの裏面やカード会社のWebサイトに記載されており、紛失・盗難の窓口は24時間受け付けていることが一般的です。
アプリなどからカードの利用を一時停止できるカード会社もあります。被害の拡大を防ぐには、気づいた時点ですぐに利用を止めることが何より重要です。
警察に被害届を出す
スキミングは犯罪行為のため、カード会社への連絡を済ませたら、最寄りの警察署や交番に被害を届け出ましょう。カード会社の補償を受ける際に、警察への届け出が必要になる場合があります。
届け出をした際に受け取る受理番号は、補償の手続きで求められることがあるため、控えておきましょう。
補償の対象と条件を確認する
多くのクレジットカードには、不正利用による損害を補償する制度があります。ただし、補償の対象になるのは、カード会社に届け出た日からさかのぼって一定期間内の被害に限られることが一般的です。
また、推測されやすい暗証番号を設定していた、カードを家族や他人に貸していた、カード裏面の署名欄が空欄だったなど、カードの持ち主に過失があると、補償を受けられない場合があります。補償の条件はカード会社によって異なるため、連絡の際に確認しましょう。
カードを再発行し、登録先の情報を更新する
不正利用されたカードは、カード番号を変えて再発行することになります。再発行後は、公共料金やサブスクリプションサービス、ネット通販など、カードを登録していた支払い先の情報を新しいカードに変更しましょう。
あわせて、同じカードで登録していたネット通販のアカウントに不審な点がないかも確認しておくと安心です。
スキミングに関するよくある質問
Q. ICチップ付きのカードならスキミングされませんか?
ICチップの情報は暗号化されているため、偽造カードを作るのは難しいとされています。ただし、多くのカードは磁気ストライプも備えているため、磁気での読み取りが残っている端末では情報を盗まれる可能性があります。ICチップ付きでも、基本的な対策は続けましょう。
Q. スキミング防止グッズに効果はありますか?
電波を遮る素材を使ったカードケースや財布は、非接触型のスキマーによる読み取りを防ぐのに役立ちます。ただし、磁気ストライプを狙う接触型のスキミングやWebスキミングには効果がないため、グッズだけに頼らないことが大切です。
Q. スキミングされたかどうかを確認する方法はありますか?
カードの情報を盗まれた時点で気づくのは困難です。利用通知の設定や利用明細の確認によって、身に覚えのない利用がないかをチェックすることが、被害に早く気づく現実的な方法です。
Q. スキミングの被害は補償されますか?
多くのクレジットカードには不正利用の補償制度があり、条件を満たせば補償を受けられます。ただし、届け出までの期間や持ち主の過失の有無によって対象外となる場合があるため、気づいたらすぐにカード会社に連絡しましょう。
Q. Webスキミングされたサイトは見分けられますか?
画面の見た目はほとんど変わらないため、利用者が見分けるのは困難です。利用通知の設定や本人認証サービスの利用など、盗まれた場合に早く気づき、被害を広げないための備えをしておきましょう。
まとめ
スキミングは、カード情報を盗み取って偽造カードなどで不正利用する犯罪で、カードが手元に残るため被害に気づきにくいのが特徴です。店舗の端末やATM、空き巣、非接触型のスキマーに加え、ECサイトを狙うWebスキミングにも注意が必要です。
事業者には、決済端末の点検やECサイトの改ざん対策で顧客の情報を守ることが求められます。利用者は、ICチップ搭載カードの利用や利用通知の設定で備え、被害に気づいたらすぐにカード会社へ連絡しましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
ファジング
豚の食肉解体詐欺
シャドウAPI
スクリーンセーバーとは?目的と情報漏洩を防ぐ画面ロックを解説
PIV
Webスキミング
WEBスキミングとは?仕組みや危険性、対策方法について徹底解説
キャッシュレス決済とは?種類と特徴、セキュリティ対策について徹底解説