無料会員登録
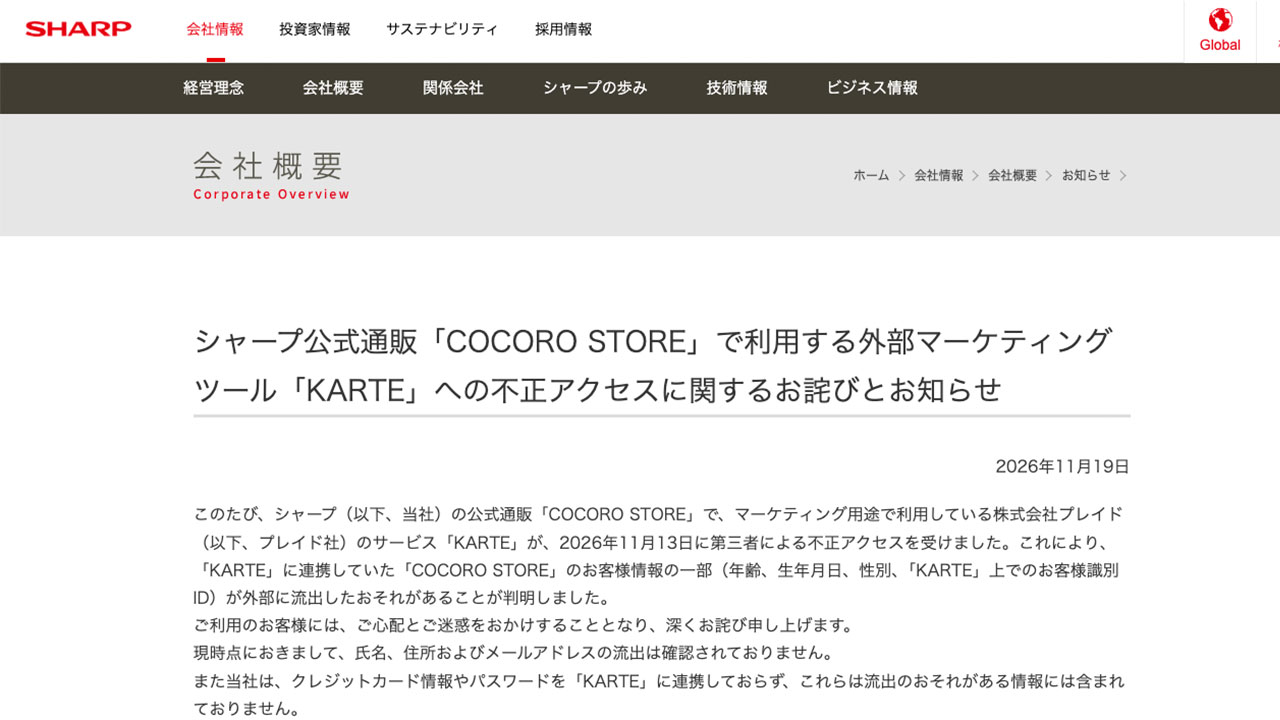
シャープは11月19日、公式通販「COCORO STORE」のマーケティング用途で利用するプレイドのサービス「KARTE」が不正アクセスを受け、顧客情報の一部が外部に流出したおそれがあると発表した。対象件数は最大3,264,445件で、KARTE経由の被害として規模の大きさが目立つ。

概要
シャープは、プレイドから連絡を受けた。内容は、KARTEへの第三者による不正アクセスが確認され、緊急メンテナンスとしてサービスを停止したというもの。その後のプレイドの調査で、COCORO STOREのマーケティング用途でKARTEに連携していた顧客情報の一部が流出したおそれがあるとの報告を受けた。
シャープの発表によると、時系列は次のとおり。
11月13日、プレイドからシャープに、KARTEへの不正アクセスと緊急メンテナンスによるサービス停止の連絡があった。
11月15日、流出のおそれがある情報の項目が判明した。項目は年齢、生年月日、性別、KARTE上での顧客識別IDの4項目とされる。
11月19日、シャープが公式サイトで発表した。
原因や侵入経路は、シャープの発表では個別に示されていない。プレイドの発表をまとめた報道によると、11月13日未明、第三者がプレイドのサーバーの脆弱性を突き、システムやデータベースの接続に使う認証情報を盗み取ったとされる。その認証情報でアカウントの乗っ取りや管理画面への不正アクセスも起きたとされる。プレイドは11月13日8時59分に不正アクセスを検知し、窃取された認証情報の無効化に着手した。
プレイドは15日、対象環境のネットワーク遮断が完了し、新たな不正アクセスや継続的な情報流出を食い止めたと説明した。プレイドは16日、メールアドレス79,249件、外部連携用の認証情報、顧客データの一部が漏えいしたと発表した。KARTEは引き続き停止しており、再開時期は未定とされる。
被害・影響の範囲
シャープが流出のおそれがあるとした情報は、年齢、生年月日、性別、KARTE上の顧客識別IDである。件数は最大3,264,445件。
この件数は流出のおそれがある情報の最大件数であり、実際に流出したと確認された人数ではない。
現時点では、氏名、住所、メールアドレスの流出は確認されていない。クレジットカード情報とパスワードはKARTEに連携しておらず、流出のおそれがある情報には含まれない。
二次被害の有無について、シャープの発表で被害の報告は示されていない。二次被害の防止のため、KARTEとの連携を停止・無効化している。COCORO STOREは通常どおり利用できる。
KARTEの不正アクセスはシャープ以外にも波及している。DHCでは、氏名、メールアドレス、生年月日、年齢、性別、会員ID、メールマガジンの配信設定が漏えいした。日本経済新聞の関連記事の見出しには、JINSやワールドの名前も挙がっている。
企業・団体の対応
シャープは、ご利用のお客様に心配と迷惑をかけたとして、おわびを表明した。プレイドからの連絡を受け、二次被害を防止するため、KARTEとの連携を停止・無効化している。
調査については、プレイドと連携して詳細な調査を進めるとしている。新たな事実が判明した場合は自社サイトなどで知らせ、調査結果を踏まえて個人情報保護法に基づく対応を進めるとしている。
利用者への具体的な注意喚起や、警察・個人情報保護委員会への届出状況は、確認できた範囲の発表には記載されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のサイトやシステムが無事でも、外部のマーケティングツールが侵害されれば顧客情報が流出しうることを示している。流出のおそれがある情報が氏名やパスワードでなくても、件数が大きければ影響は小さくない。外部サービスに預けているデータの内容と量を、自社で把握しておく必要がある。
外部ツールへの連携データの棚卸し
自社サイトに導入しているタグやマーケティングツールを洗い出し、連携しているデータ項目を一覧にする。必要のない項目を連携していないか、あらためて確認する。
委託先への確認事項
KARTEの利用企業は、プレイドに対し、自社分の漏えい項目と件数、調査の進捗を確認する。外部連携用の認証情報の無効化が求められている場合は、対応が完了しているかも確かめる。
認証情報の無効化と連携の見直し
プレイドは利用企業に対し、外部サービス連携用の認証情報を無効化するよう求めている。連携先のサービスでも不審なアクセスがないか、ログを点検する。
不要データの削除ルール
カイテクは、契約終了から1年以上たっても、プレイド側にデータが残っていたと発表している。契約終了時のデータ削除を、契約書の記載だけで済ませない。削除証跡の提出を求めるなど、実施を確認する仕組みを作る。
顧客への情報提供とフィッシング対策
生年月日や性別が流出した場合、これらを悪用した詐欺メールや電話が来るおそれがある。公式サイトで、流出した項目と流出していない項目を明確に伝える。公式の連絡手段を案内し、不審な連絡への注意を呼びかける。
なお、氏名・住所・メールアドレス以外の流出の有無や、詳細な原因は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
福井県池田町職員アダルトサイト閲覧によりPC乗っ取り、情報流出の可能性を調査中
急激に増加する「個人情報漏洩」その危険性と3つの問題点について
マイナンバー”カード”利用で混乱、特別定額給付金のオンライン申請はなぜ失敗したのか
PC App Storeとは?危険性・インストールされた原因・完全な削除方法・ブラウザ設定の戻し方を解説
XcodeGhostで開発されたアプリからiOSのマルウェアが見つかる!
Cache-Controlとは?セキュリティリスク・正しい設定方法・ディレクティブ一覧を解説
GCleaner