無料会員登録
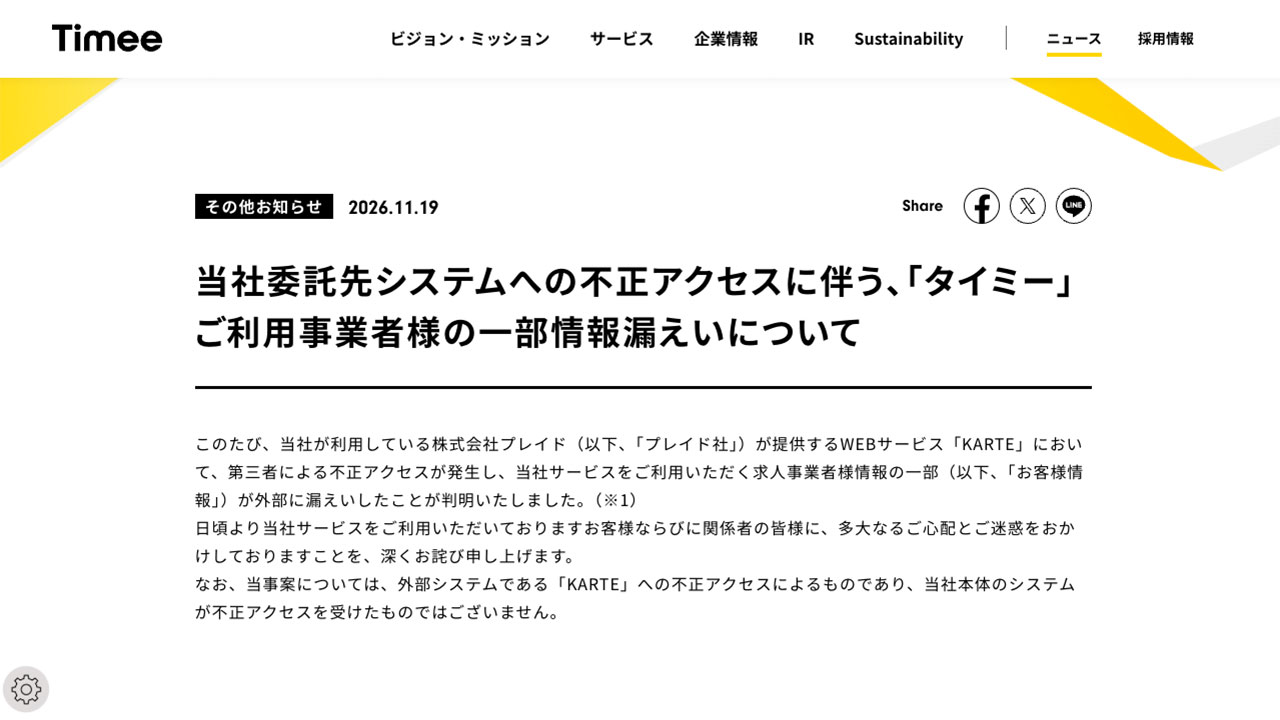
タイミーは11月19日、サービスを利用する求人事業者の担当者情報が、最大22万6,662人分漏えいしたと発表した。委託先であるプレイド社の「KARTE」への第三者による不正アクセスが原因とされ、タイミー本体のシステムは侵害されていないとしている。

概要
2026年11月13日、プレイド社が提供するKARTEに第三者が不正アクセスを行い、タイミーが連携していたお客様情報の一部が不正に取得されたという。タイミーは「当社本体のシステムが不正アクセスを受けたものではない」と説明している。
タイミーの発表によると、時系列は次のとおり。
11月13日、プレイド社が提供するKARTEに第三者による不正アクセスが行われた。
11月15日、タイミーはプレイド社から本事案に関する第一報を受けた。
11月17日、プレイド社による調査結果の報告を受けた。影響を受ける可能性のある人数は、この時点で最大22万6,662人とされた。
11月19日、プレイド主体の個人情報保護委員会への連名報告を申し込んだ。
プレイドは、これに先立つ11月13日にKARTEへの不正アクセスを公表している。プレイドの説明では、11月13日未明に第三者がサーバーの脆弱性を悪用し、接続用の認証情報を窃取してデータを外部に読み出したとされる。窃取された認証情報でプレイドのアカウントが乗っ取られ、管理画面にも不正アクセスがあったという。
プレイドは11月16日、KARTEのアカウント登録メールアドレス7万9,249件などの漏えいを確認したと発表した。KARTEは引き続き停止しており、再開時期は未定とされる。
被害・影響の範囲
対象は、タイミーのサービスを利用する求人事業者の担当者である。11月17日時点の漏えい項目と件数は、メールアドレス226,662件、姓もしくは名93,862件、電話番号19,289件、顧客管理ID227,561件とされる。顧客管理IDの件数が人数を上回る点について、発表では説明されていない。
求職者の個人情報や、タイミーのログインに必要なIDやパスワードなどの認証情報は含まれていない。
二次被害は確認されていないと報じられている。ただし、連絡先が漏えいしているため、なりすましの連絡には注意が必要である。
KARTEの不正アクセスは、タイミー以外の利用企業にも波及している。モリサワやmineoなどでも会員情報の漏えいが報じられている。
企業・団体の対応
タイミーは、お客様やその関係者に多大なる心配と迷惑をかけたとして、お詫びを表明した。対象の事業者には順次連絡しており、新たに公表すべき事実が判明した場合は速やかに知らせるとしている。
注意喚起として、タイミーやプレイドを装った不審なメール、SMS、電話連絡が行われる可能性があるとしている。心当たりのない送信元からの連絡や、不審なURL、添付ファイルを開かないよう呼びかけている。両社がメールやSMSでパスワードや認証情報を尋ねることは一切ないという。
届出については、11月19日にプレイド主体の個人情報保護委員会への連名報告を申し込んだ。
プレイド側では、11月15日に対象環境のネットワーク遮断が完了し、新たな不正アクセスや継続的な情報流出を食い止めたと説明している。あわせて顧客に対し、外部サービスとの連携用の認証情報の無効化を要請している。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無事でも、委託先のクラウドサービスが侵害されれば顧客情報が漏れることを示している。マーケティングツールには、会員や取引先の連絡先が集まりやすい。委託先に預けているデータの範囲を把握し、事故時の連絡経路を決めておく必要がある。
外部サービス連携の棚卸し
KARTEのようなマーケティング基盤を使っている場合は、連携している外部サービスと、そこに渡しているデータ項目を洗い出す。プレイドは外部連携用の認証情報の無効化を求めている。シークレットキーやトークンの失効と再発行が済んでいるか、確認したい。
委託先への確認事項
委託先には、自社データの漏えい有無、対象項目、件数を書面で問い合わせる。侵入経路、封じ込めの状況、再開の条件も確認する。報告の期限と窓口もあらかじめ取り決めておくとよい。
預託データの削除状況の確認
契約を終了したサービスにデータが残っていないか、確認が必要である。カイテクは、契約終了後90日以内に削除される取り決めだったが、攻撃時点でもプレイド側にデータが残っていたとしている。終了時の削除証明の取得を、運用に組み込みたい。
取引先や顧客への情報提供
連絡先が漏れた場合は、なりすましメールやSMS、電話が想定される。自社の公式な連絡手段と、パスワードを尋ねないことを取引先に周知する。請求や問い合わせを装う連絡への注意も、あわせて伝えたい。
フィッシング対策の強化
担当者のメールアドレスと電話番号が漏れた可能性がある場合、従業員向けに不審な連絡への対応手順を再確認する。送信ドメイン認証の設定や、不審メールの報告窓口の周知も有効である。
なお、プレイドの調査の全容は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
ドローンジャックとは?攻撃の仕組みや被害事例、対策について徹底解説
ドメイン名ハイジャックとは?被害事例と対策方法を徹底解説
セキュリティが置き去りにされた「デジタル・ガバメント実行計画」について考える
サイバーブリング(cyberbullying)とは?種類や対策、海外での現状まで徹底解説
ネット選挙のセキュリティリスクとは?国内・海外の現状や今後について徹底解説
日本年金機構情報漏洩事件のすべて<彼らは本当に生まれ変わったのか>