
 無料会員登録
2010年、世界のサイバーセキュリティ専門家を震撼させた前例のないマルウェアが発見されました。
「スタクスネット(Stuxnet)」です。これまでのサイバー攻撃がデータの窃取やシステムの妨害を目的としていたのに対し、スタクスネットはイランの核施設にある遠心分離機を物理的に破壊するという、史上初めてデジタル兵器が現実の物理的破壊を引き起こすことを証明しました。その精巧さと破壊力は、国家規模の資源と高度な専門知識なくして実現できないものでした。
スタクスネットが重要なのは、単に過去の事件として終わっていないからです。この攻撃が確立した技術と手法は、その後のDuqu、Flame、Industroyer、TRITONへと受け継がれ、今日でも電力・水道・交通・製造業などの重要インフラに対するサイバー攻撃の原型として機能しています。
制御システムを管理する企業にとって、スタクスネットの仕組みと教訓を理解することは、自社のOTセキュリティを見直す上で欠かせない視点です。本記事ではスタクスネットの全体像を技術的な側面から解説し、今日の企業が取るべき対策を詳しく紹介します。

スタクスネット(Stuxnet)とは
スタクスネット(Stuxnet)とは、2010年6月17日にベラルーシのセキュリティ企業「VirusBlokAda」が発見したマルウェアの一種で、産業用制御システム(ICS)を標的とした世界初のサイバー兵器と位置づけられています。
一般的なマルウェアがデータの窃取やシステムの停止を目的とするのに対し、スタクスネットはSiemens製の特定のプログラマブルロジックコントローラ(PLC)に悪意あるコードを注入し、物理的な機械設備を実際に損傷・破壊することを最終目的としていました。
その標的はイランのナタンツ(Natanz)ウラン濃縮施設に設置された遠心分離機でした。核燃料製造に使用される遠心分離機の回転速度を密かに異常値に操作しながら、監視画面には正常な数値を表示し続けるという二重構造の攻撃により、施設のオペレーターが気づかないまま数百〜数千基の遠心分離機を内部から破壊しました。
登場の背景:世界初のサイバー兵器が生まれるまで
スタクスネットが開発された背景には、イランの核開発を阻止するという国際的な政治的動機がありました。イランはナタンツ施設でウラン濃縮を進めており、核兵器開発への転用が国際社会から強く懸念されていました。軍事的な直接攻撃に代わる選択肢として、米国とイスラエルが共同で開発したとされるのがスタクスネットです。この作戦は後に「オリンピック・ゲームズ(Operation Olympic Games)」という作戦名で報道されました。
2005年頃から開発が始まったとされるスタクスネットは、大きく2世代の版が存在します。2007年版は遠心分離機の出口バルブを強制開閉して内部圧力を異常上昇させる手法を採用していました。
一方、後に発見された2009年版はさらに洗練され、周波数変換器を操作して遠心分離機の回転速度を正常範囲(807〜1,210Hz)から外れた異常値(1,410Hz、2Hz、1,064Hzを繰り返す)で稼動させることで物理的な損傷を引き起こす方式に進化していました。この精密な設計は、単なるハッカーグループではなく、国家機関が多額の予算と専門技術を投入したことを示しています。
感染経路:エアギャップを越えた巧妙な侵入経路
スタクスネットが最も革新的だった点のひとつは、インターネットに一切接続されていない「エアギャップ環境」を突破したことです。ナタンツ核施設はセキュリティ上の理由から完全にオフラインで運用されていましたが、スタクスネットはUSBフラッシュドライブを感染媒体として利用し、施設に持ち込まれた技術者のPCを経由してネットワークに侵入しました。
感染はまず施設に出入りする協力企業5社(Foolad Technic、Behpajooh、Control-Gostar Jahed、Kalaye Electric、NEDA Industrial Groupなど)のコンピュータに広がり、そこから施設に持ち込まれたUSBを介して内部ネットワークへと到達しました。
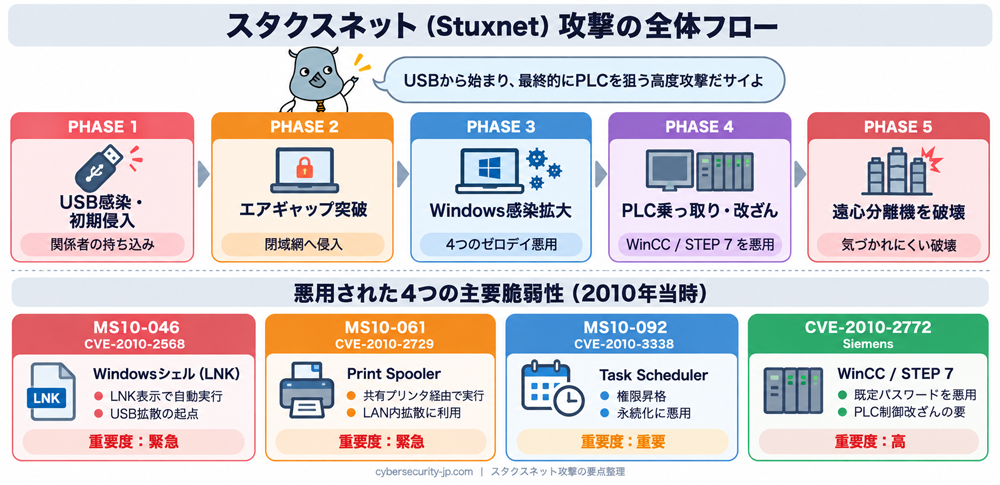
スタクスネットはWindowsのエクスプローラでフォルダを表示するだけで自動実行される「LNKファイルの脆弱性(CVE-2010-2568)」を悪用しており、USBを挿しただけでマルウェアが動作する設計となっていました。これは典型的な水飲み場攻撃の発展形ともいえるサプライチェーン侵害の先駆的な事例です。
攻撃の仕組み:4つのゼロデイとPLC乗っ取り
① 4つのゼロデイ脆弱性を同時悪用
スタクスネットは当時前例のない4つのゼロデイ攻撃を同時に活用していました。ゼロデイ脆弱性を複数組み合わせる手法は、最高水準のサイバー犯罪グループですら通常1件しか保有できないとされる中、4件同時使用は国家規模の技術力と資金力の証明でした。
② WindowsシェルのLNK脆弱性による感染拡大(MS10-046)
感染の主要な経路となったのは「MS10-046(CVE-2010-2568)」です。これはWindowsシェルのLNKファイル処理に存在する脆弱性で、USBドライブ内のフォルダをエクスプローラで表示するだけで任意コードが実行されます。
ユーザーがアイコンをクリックする必要すらなく、フォルダを開くだけで感染が広がるため、当時のセキュリティ担当者に大きな衝撃を与えました。Microsoftは2010年8月に緊急パッチ(MS10-046)を公開しました。
③ ネットワーク横展開・権限昇格・SCADA侵入
ネットワーク内での横展開には「MS10-061(CVE-2010-2729)」のプリントスプーラーサービスの脆弱性を使用してLAN内に感染を拡大させました。権限昇格には「MS10-092(CVE-2010-3338)」のWindowsタスクスケジューラの脆弱性を悪用し、ルートキットのインストールに必要な管理者権限を取得しました。
さらに、Siemens WinCCシステムに固定パスワードとして埋め込まれていた認証情報(CVE-2010-2772)を利用してSQLデータベースにログインし、制御システムの深部まで侵入することに成功しています。
④ PLCへの悪意あるコード注入と監視画面の偽装
制御システムへの最終段階の攻撃では、Siemens STEP7の正規DLLファイル「s7otbxdx.dll」を改ざんしたファイルに置き換えます。この偽DLLはPLCとの通信に割り込み、特定の周波数変換器を制御するPLCに対してのみ悪意ある制御コードを書き込みます。
同時に、PLCから上位のSCADAシステムに返信されるデータを偽装し、監視画面には常に正常な数値を表示し続けます。オペレーターは設備が壊れていることに気づかないまま、遠心分離機が内部から物理的に損傷していくという状況に陥りました。
⑤ 正規コード署名証明書の窃取によるセキュリティ回避
また、スタクスネットはRealtek SemiconductorとJMicron Technologyから窃取した正規のコード署名証明書でドライバに署名していたため、Windowsのドライバ署名検証を突破し、当時の多くのウイルス対策ソフトによる検出を長期間にわたって回避することができました。
スタクスネット攻撃の全体フロー
以下の図は、スタクスネットがどのようにしてエアギャップ環境を突破し、物理的な破壊に至ったかを示した攻撃フローと、悪用された4つの脆弱性の概要です。
スタクスネット5つの革命的な特徴
スタクスネットはその登場から10年以上が経過した現在でも、「サイバー攻撃の転換点」として語り継がれています。以下の5つの特徴が、このマルウェアを他と一線を画す存在にしています。
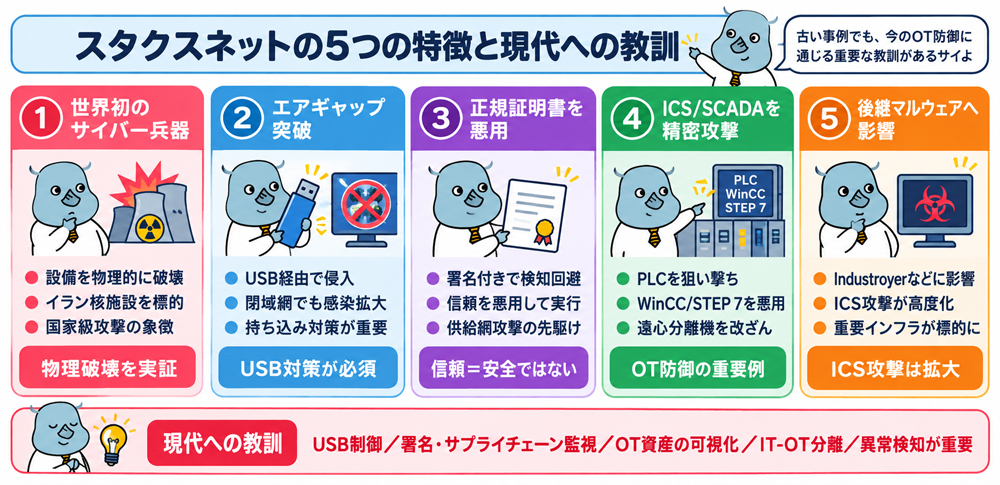
これらの特徴は「過去のマルウェアの話」ではありません。スタクスネットが確立したエアギャップ突破・正規署名の悪用・制御システムへの直接攻撃という手法は、後継マルウェアに受け継がれ、現代のOT攻撃の標準的な戦術となっています。
自社の工場・プラント・重要インフラを管理するセキュリティ担当者は、これらの手法が今も現役で使われていることを強く認識する必要があります。
インターネットに接続していない制御システムでも、USB・委託業者・サプライチェーンを経由したサイバー攻撃のリスクに常にさらされています。「隔離しているから安全」という前提は、スタクスネット以降は通用しません。
被害事例:ナタンツ核施設と世界への波及
事例① イラン ナタンツ核施設の大規模破壊(2010年)
スタクスネットの最も直接的な被害は、イランのナタンツ核施設で発生しました。同施設にはウラン濃縮用の遠心分離機が合計約8,400基設置されていましたが、スタクスネットによる攻撃が発覚した2010年11月までに全8,400基の稼働が停止し、そのうち約1,000基が物理的に破壊されたとされています。
被害の実態は当初ほとんど表に出ませんでしたが、2010年11月29日にイランのアフマディネジャド大統領(当時)がウイルス感染の被害を公式に認めたことで世界に知れ渡りました。遠心分離機の修理・交換・再稼働には多大なコストと時間がかかり、イランのウラン濃縮能力は大きく後退したとされています。
国際原子力機関(IAEA)も同時期に施設内の遠心分離機が大量停止した事実を確認しており、スタクスネットとの関連性が強く疑われました。オペレーターが数ヶ月にわたって「正常な数値」を見せられ続けていたことは、制御システムの監視・完全性検証の重要性を世界に示した歴史的な事例となっています。
事例② 世界規模の感染拡大と日本への波及(2010〜2011年)
スタクスネットはイランの核施設だけを標的にしていましたが、プログラムの自己増殖機能によって世界中に感染が広まりました。Symantecの調査では感染報告の約60%がイランからのものでしたが、インドネシア、インド、アゼルバイジャン、アメリカなど世界各地で合計20万台以上のコンピュータへの感染が確認されました。
日本においても、経済産業省の報告によれば、2010年〜2011年にかけて制御情報システム関連で22件のスタクスネット感染が確認されています。ただし、スタクスネットが攻撃フェーズを実行するには「Siemens製の特定PLC」「特定の周波数変換器」「特定の構成」という3条件が揃う必要があったため、日本での感染22件はいずれも実際の制御システムへの物理的被害には至りませんでした。
しかしこの事実は、日本の重要インフラ・製造業においても外部からのマルウェア侵入が現実的なリスクであることを示しています。
後継マルウェアと現代の制御システム攻撃
スタクスネットはICS攻撃の終わりではなく、始まりでした。その後、同様の技術的背景を持つとされるマルウェアが次々と登場し、制御システムへの攻撃は現在も進化を続けています。
2011年に発見された「Duqu」はスタクスネットのコードと多くの共通点を持つ情報窃取型のスパイウェアで、攻撃対象とする制御システムの技術情報を収集する目的で設計されていました。2012年の「Flame」はさらに高度な機能を持つスパイツールで、音声録音・スクリーンショット・Bluetooth経由のデバイス検索など多彩な情報収集機能を備えていました。
2016年にはウクライナの電力網を停電させた「Industroyer(別名Crashoverride)」が登場し、電力インフラの制御プロトコルを直接操作して停電を引き起こしました。2017年の「TRITON(別名TRISIS)」は石油化学プラントの安全計装システム(SIS)を標的にし、誤作動させることで爆発・火災などの物理的大災害を狙った極めて危険なマルウェアです。
これらの後継マルウェアはいずれも、スタクスネットが確立した「ICSへの直接攻撃」「エアギャップ突破」「物理的被害を狙う」という攻撃思想を受け継いでいます。電力・ガス・水道・鉄道・製造業など、社会インフラを支える制御システムを管理する企業にとって、OTセキュリティへの投資は最優先事項です。
日本では、制御システムセキュリティの普及・啓発を目的とした機関として、IPA(情報処理推進機構)の制御システムセキュリティセンター、JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)、そして制御システムセキュリティセンター(CSSC)などが活動しています。これらの機関が公開するガイドラインや脅威情報を定期的に参照することが推奨されます。
企業が今すぐ取るべきOTセキュリティ対策
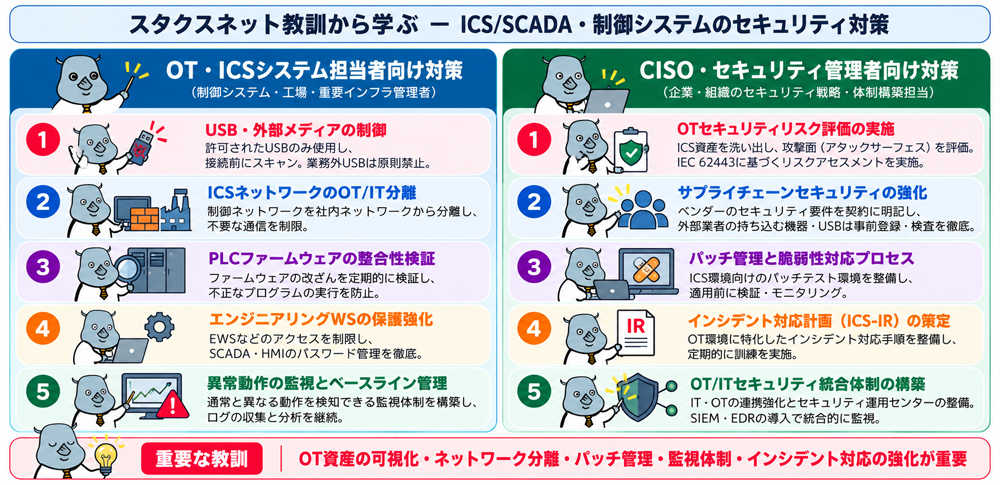
スタクスネットの教訓を踏まえ、制御システムを運用するすべての企業・組織がすぐに着手すべき対策を解説します。OTセキュリティはITセキュリティとは異なる制約(稼働停止できない、リアルタイム性の要求、古いOS・ファームウェアの継続利用など)があるため、制御システム固有の視点での対策が必要です。
① USB・外部メディアの厳格な管理
まず最も重要なのは、USB・外部メディアの厳格な管理です。スタクスネットがUSBを感染経路とした事実から、USBポートの物理封鎖または許可リスト方式による管理は必須の対策です。外部委託業者が持ち込む機器も同様に管理対象とし、施設内での使用前にスタンドアロン型のスキャナーで検査する運用を確立してください。
② OTネットワークとITネットワークの分離
制御ネットワーク(OT)とオフィスネットワーク(IT)が同一セグメントにある場合、一方が侵害されると制御システムにまで被害が及びます。ファイアウォールやDMZを用いたネットワーク分離を実施し、データ転送が必要な場合はデータダイオード(一方向通信装置)の活用も検討してください。
③ パッチ管理と脆弱性情報のモニタリング
制御システムへのパッチ適用が難しい場合でも、仮想パッチ(WAFや侵入検知システム)を活用して脆弱性の悪用を防ぐ対策を講じることが重要です。また、ICS-CERTやJPCERT/CCが公開する制御システム向け脆弱性情報を継続的に購読・モニタリングする体制を整えてください。
④ PLC・SCADAのデフォルト認証情報変更とファームウェア検証
Siemens WinCCの固定パスワード(CVE-2010-2772)のような、ベンダー提供のデフォルト認証情報がそのまま使われているケースが今でも少なくありません。制御システムのデフォルトパスワードをすべて変更し、強固な認証情報に更新してください。さらに、PLCのファームウェアと制御プログラムを定期的にハッシュ値で検証し、不正な改ざんがないことを確認する運用も推奨されます。
⑤ インシデント対応計画(ICS-IR)の策定と訓練
制御システムがサイバー攻撃を受けた場合の対応手順、手動制御への切替え訓練、連絡体制をあらかじめ文書化し、定期的に訓練を実施してください。スタクスネットのように数ヶ月にわたって潜伏する攻撃に対応するには、異常検知の仕組みと平時からの訓練が不可欠です。
ICS/SCADAセキュリティ対策一覧(図解)
よくある質問(FAQ)
Q. スタクスネットは現在も感染する可能性がありますか?
スタクスネット本体は2012年6月を有効期限として自己無効化するよう設計されており、現在では自己増殖しません。ただし、スタクスネットが悪用した脆弱性(CVE-2010-2568など)のパッチが未適用のWindowsシステムには依然として感染する可能性があります。
特にOT環境では旧来のWindowsを継続利用しているケースもあるため、使用しているシステムのパッチ適用状況を確認することが重要です。またスタクスネットのコードを参考にした後継マルウェアは継続的に存在しているため、スタクスネットへの対策はそのまま最新のICS攻撃への対策にもつながります。
Q. スタクスネットのような攻撃は日本でも起こり得ますか?
はい、十分に起こり得ます。実際に2010〜2011年にかけて日本の制御情報システムでスタクスネットへの感染が22件確認されています。日本の電力・ガス・水道・鉄道・製造業などの制御システムは潜在的な標的となりえます。
近年は国家関与が疑われるAPT攻撃グループによる日本の重要インフラへのサイバー攻撃も報告されており、OTセキュリティを他人事として見ることはできません。経済産業省や総務省もICSセキュリティ対策のガイドラインを公開しており、自社の制御システムのリスクアセスメントを実施することを強く推奨します。
Q. 「エアギャップ」があれば制御システムは安全ですか?
スタクスネットが証明したように、エアギャップのみでは安全を確保できません。USB・外部メディア・委託業者の持ち込み機器・サプライチェーンを通じて、インターネット非接続の環境にもマルウェアは侵入します。
エアギャップはあくまで防御の一層であり、物理的なメディア管理・入退場管理・ネットワーク監視・アクセス権限管理など複数の対策を組み合わせた「多層防御」が必要です。エアギャップ環境であることを理由にセキュリティ対策を免除することは、現代の脅威環境では危険な誤解です。
Q. スタクスネットが「世界初のサイバー兵器」と呼ばれる理由は何ですか?
スタクスネットが「サイバー兵器」と呼ばれる理由は、デジタル攻撃によって現実の物理的な破壊を引き起こすことを明確な目的として設計された点にあります。従来のマルウェアはデータの盗難・改ざん・システム停止を目的としていましたが、スタクスネットは遠心分離機を物理的に損傷させることそのものを目標とし、実際に約1,000基の遠心分離機を破壊しました。
また、国家レベルの資源・技術・情報収集(現地施設の詳細な仕様把握)が必要な設計であることから、民間のサイバー犯罪グループではなく国家が関与したと判断されています。これらの要素が重なり、軍事・安全保障の文脈での「兵器」と位置づけられています。
Q. スタクスネットはトロイの木馬と何が違うのですか?
スタクスネットは技術的にはワーム・ルートキット・トロイの木馬の要素を組み合わせた複合型マルウェアです。一般的なトロイの木馬は有用なプログラムを装って侵入し、バックドアの設置や情報窃取を行いますが、スタクスネットの核心は特定の産業用PLC(プログラマブルロジックコントローラ)を検出し、その動作を改ざんすることで物理設備を破壊するという点にあります。
ルートキット機能によって自らの存在を隠し、SCADA監視システムに偽の正常データを送り続けるという二重の欺瞞構造は、過去のトロイの木馬の域をはるかに超えた精巧さです。
Q. スタクスネット以降、制御システムを狙ったサイバー攻撃はどう変化しましたか?
スタクスネット以降、制御システムを狙ったサイバー攻撃は急増・高度化しています。2016年にはIndustroyerがウクライナの電力網を攻撃して実際に停電を引き起こし、2017年にはTRITONが石油化学プラントの安全計装システムを標的として爆発事故を誘発しようとしました。
ランサムウェアもOT環境を標的とするようになり、2021年にはColoial Pipelineへのランサムウェア攻撃でアメリカ東海岸の燃料供給が大規模停止する事件が発生しています。制御システムへの攻撃はもはや例外的な事態ではなく、日常的なサイバーリスクとして捉える必要があります。
まとめ
スタクスネットはサイバーセキュリティの歴史に明確な「before/after」を刻んだマルウェアです。2010年の発見から15年が経過した現在でも、その革新性と破壊力は色あせていません。
エアギャップ環境をUSBとサプライチェーンで突破し、4つのゼロデイ脆弱性を同時に悪用し、盗んだ正規証明書でセキュリティをすり抜け、特定の産業用PLCを精密に操作して物理的破壊を実現するという多層的な攻撃設計は、単なる技術的な驚異であるだけでなく、OTセキュリティを根本から問い直すきっかけとなりました。
スタクスネットが残した最も重要な教訓は「つながっていないから安全」という前提の崩壊です。工場・発電所・水処理施設・交通システムなど、社会の根幹を支える制御システムは、インターネット接続の有無にかかわらず、人・物・サプライチェーンを通じた多様な侵入経路にさらされています。
Duqu・Flame・Industroyer・TRITONとスタクスネットの系譜を受け継ぐ後継マルウェアが示す通り、制御システムへのサイバー攻撃は終わりのない進化を続けており、電力・ガス・水道・製造業を問わずすべての重要インフラ事業者がOTセキュリティを経営課題として捉える時代が到来しています。
企業のセキュリティ担当者に求められる行動は、まず自社の制御システム資産を棚卸しし、OT/IT分離の状況・USB管理・パッチ適用・認証情報の強度・異常検知体制を一つひとつ確認することです。IEC 62443などのOTセキュリティ標準やIPAのガイドラインを参照しながら、リスクベースで優先度の高い対策から実装を進めてください。
スタクスネットがイランの核施設にもたらした被害は、十分な対策がなければ自社の制御システムにも起こりうる現実として受け止めることが、OTセキュリティ強化への第一歩となります。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
Stuxnet
Industroyer
ウクライナ侵攻がサイバーセキュリティに及ぼす影響は?~ESETサイバーセキュリティ脅威レポート2022年第1三半期版を公開~
OT
LNKファイルは危険?仕組みとマルウェア悪用の手口、対策を解説
NTLMリレー攻撃
セッションハイジャックとは?その原因と対策を徹底解説
IceID

















とは?世界初のサイバー兵器の仕組みと制御システムへの脅威を徹底解説</div><div class="date">2020.1.15</div><div class="substr">2010年、世界のサイバーセキュリティ専門家を震撼させた前例のないマルウェアが発見されました。
「スタクスネット(Stuxnet)」です。これまでのサイバー攻撃がデータの窃取やシステムの妨害を目的としていたのに対し、スタクスネットはイ</div></a></div>)


発見日:2010年6月17日(VirusBlokAda、ベラルーシ)/ 開発開始推定:2005年頃/ 標的:イラン ナタンツ核施設の遠心分離機/ 使用ゼロデイ脆弱性:4件(Windows)+1件(Siemens WinCC)/ 悪用された正規証明書:Realtek・JMicron(VeriSignが失効処理)/ 有効期限:2012年6月プログラム内に設定