無料会員登録
パーソナルデータとは、個人に関連するあらゆる情報を指す広い概念で、氏名や住所といった直接的な個人情報だけでなく、Webサイトの閲覧履歴や位置情報、購買履歴なども含まれます。
本記事では、個人情報との違いや法律上の分類、活用事例に加え、Cookie規制の最新動向や海外の規制との違い、保護のための注意点までを解説します。
パーソナルデータとは
パーソナルデータとは、個人に関連するあらゆる情報を指す広い概念です。氏名や住所、電話番号といった直接的に個人を特定できる情報に加え、Webサイトの閲覧履歴、位置情報、購買履歴、SNSでの行動履歴など、単体では個人を特定できない情報も含まれます。企業はこれらのデータを収集・分析することで、マーケティングやサービスの改善に役立てています。
個人情報との違い
「個人情報」と「パーソナルデータ」は似た言葉として使われますが、厳密には範囲が異なります。日本の個人情報保護法における「個人情報」は、氏名や生年月日など、それ単体もしくは他の情報と容易に照合することで特定の個人を識別できる情報を指す、法律上の定義がある言葉です。
一方「パーソナルデータ」は、個人情報を含みつつ、Cookie識別子や行動履歴など、単体では個人を特定しにくい情報まで含む、より広い概念として使われることが多い言葉です。マーケティングやデータビジネスの文脈では、この広い意味で「パーソナルデータ」という言葉が用いられる傾向があります。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
個人情報保護法における分類
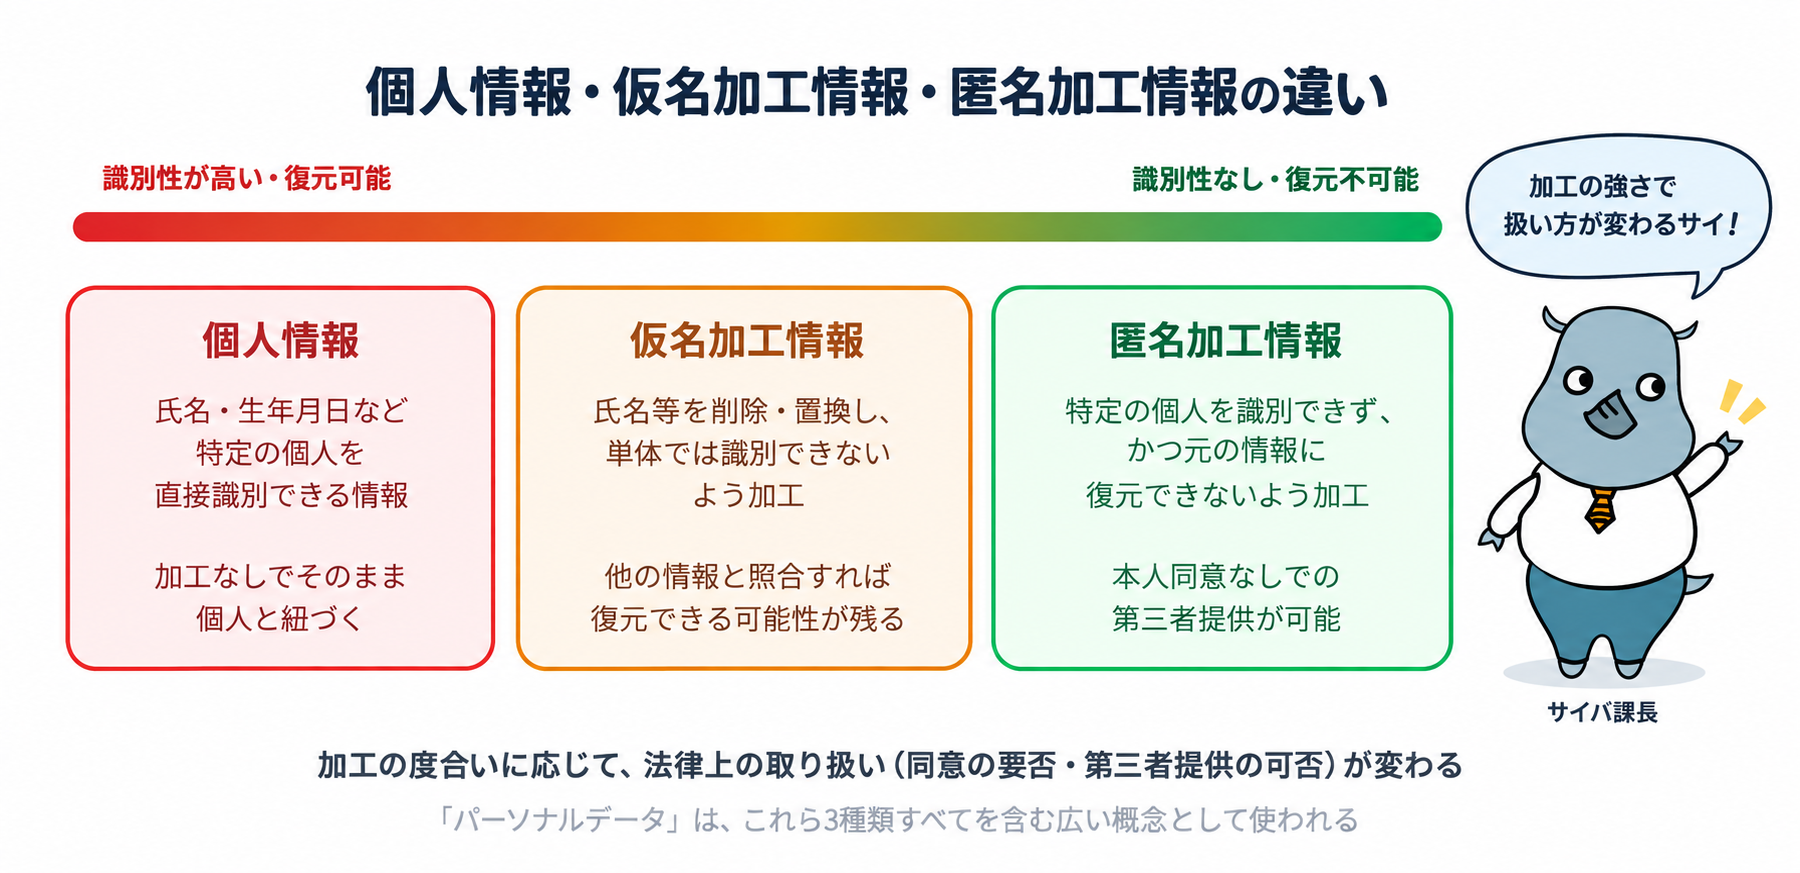
日本の個人情報保護法では、個人に関するデータを保護の観点からいくつかに分類しています。
個人情報
氏名、生年月日、住所など、それ単体で特定の個人を識別できる情報です。取得や利用にあたっては、利用目的の公表や本人の同意など、法律で定められたさまざまな義務が事業者に課されます。
仮名加工情報
他の情報と照合しない限り特定の個人を識別できないよう、個人情報を加工したものです。氏名などを削除・置換することで作成されますが、事業者内部に残る対応表などと照合すれば元の個人情報に復元できる可能性が残っている点が特徴です。仮名加工情報は、主に事業者内部でのデータ分析等での利用が想定されています。
匿名加工情報
特定の個人を識別できないよう、かつ元の個人情報に復元できないように加工した情報です。仮名加工情報よりも厳格な加工が施されており、一定の手続きを踏むことで本人の同意なしに第三者へ提供することも可能になります。
パーソナルデータの種類
パーソナルデータには、主に以下のような種類があります。
- 属性情報:氏名、年齢、性別、住所など、個人の基本的な属性に関する情報です。
- 行動履歴:Webサイトの閲覧履歴、検索履歴、アプリの利用状況など、オンライン上での行動を記録した情報です。
- 位置情報:GPSやWi-Fiのアクセスポイント情報などから取得される、個人の現在地や移動履歴に関する情報です。
- 購買データ:ECサイトや実店舗での購入履歴、決済情報など、消費行動に関する情報です。
パーソナルデータの収集方法
パーソナルデータは、主に以下のような方法で収集されます。
- Webサイトやアプリでの取得:会員登録フォームやアンケートを通じて、ユーザーが自ら入力する情報を取得します。
- Cookieやトラッキング技術:Webサイトの訪問履歴や行動履歴を、Cookieなどの技術を用いて自動的に取得します。
- センサーやデバイスからの取得:スマートフォンのGPS機能やウェアラブルデバイスなどから、位置情報や活動量データを取得します。
パーソナルデータの活用事例
- マーケティング:収集したパーソナルデータを分析することで、ユーザーの興味関心に合った広告配信やキャンペーンの実施が可能になります。
- パーソナライズ:ECサイトでのおすすめ商品表示や、動画配信サービスでのレコメンド機能など、個人の嗜好に合わせたサービス提供に活用されています。
Cookie規制とパーソナルデータ活用の最新動向
近年、パーソナルデータ活用の中心的な技術であったサードパーティCookie(訪問先とは異なるドメインから発行されるCookie)への規制が世界的に強化されています。主要なWebブラウザがサードパーティCookieのサポートを段階的に廃止する方針を打ち出しており、従来のようにユーザーの行動を横断的に追跡する形でのデータ活用は難しくなりつつあります。
この流れを受け、企業は自社が直接収集した「ファーストパーティデータ」(自社サイトへの会員登録情報や購買履歴など)を活用したマーケティングへの移行を進めています。パーソナルデータを扱う際は、こうした技術・規制の動向を踏まえた対応が求められるようになっています。
海外の規制との違い(GDPR)
パーソナルデータの保護規制は、国や地域によって考え方が異なります。EU(欧州連合)の「GDPR(General Data Protection Regulation、一般データ保護規則)」は、氏名や住所だけでなく、Cookie識別子やIPアドレスなど、個人を識別しうる情報を広く「個人データ」として保護対象に含めている点が特徴です。また、違反した場合の制裁金の水準も高く設定されています。
日本の個人情報保護法は、個人情報・仮名加工情報・匿名加工情報という分類ごとに義務を細かく定める形を取っており、GDPRとは保護の枠組みや対象範囲の設定方法が異なります。海外向けにサービスを展開する事業者は、進出先の規制についても個別に確認する必要があります。
パーソナルデータのリスクと注意点
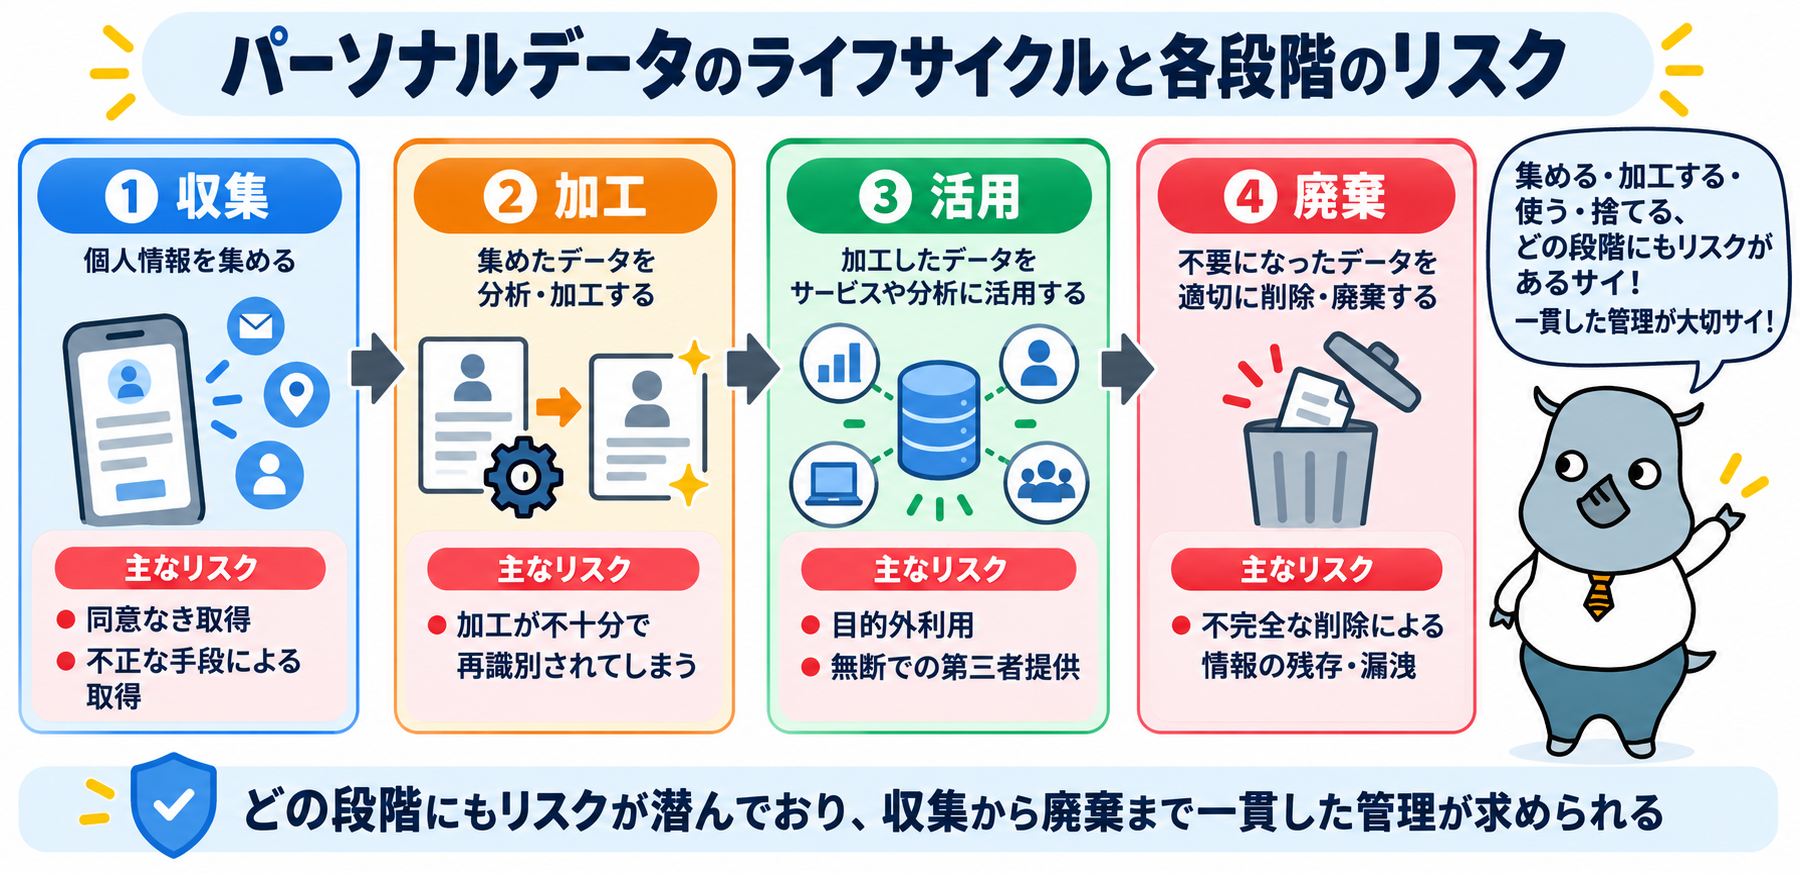
パーソナルデータの活用には多くのメリットがある一方、適切な管理を怠るとさまざまなリスクが生じます。
企業の管理体制の不備によって、大量の顧客情報が外部に流出する事例は国内外で繰り返し発生しています。流出した情報が、いわゆる「名簿業者」を通じて別の事業者に不正に転売され、身に覚えのない勧誘や詐欺の被害につながるケースも報告されています。
こうしたリスクを踏まえ、事業者は取得したパーソナルデータを必要な範囲でのみ利用し、適切なアクセス制御や暗号化を行うこと、そして利用目的を明確にユーザーへ提示することが重要です。利用者側も、サービス利用時にはプライバシーポリシーを確認し、不要な情報提供やCookieの許可を安易に行わないよう注意することが求められます。
まとめ
パーソナルデータは、氏名などの直接的な個人情報から、Cookie識別子や行動履歴といった間接的な情報まで含む、個人に関連するあらゆる情報を指す広い概念です。個人情報保護法では、個人情報・仮名加工情報・匿名加工情報という分類ごとに異なる義務が定められており、事業者はこれらを正しく理解したうえでデータを取り扱う必要があります。
サードパーティCookie規制など活用環境も変化し続けているため、最新の動向を踏まえながら、適切な管理体制のもとでパーソナルデータを活用していくことが求められます。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
個人情報保護法とは?対象と罰則など、そもそも個人情報って何?
【2026年最新】AI議事録の情報漏洩対策 完全ガイド|選定・運用・法規制まで網羅
ビッグデータとは?種類や具体的な内容、セキュリティ対策について徹底解説
EU一般データ保護規則(GDPR)
プライバシーシールド
GDPR
2easy
個人情報保護法改正に伴い押さえておくべきポイント