無料会員登録
なりすましとは、攻撃者が別の個人や組織を装い、相手を欺いて情報の窃取や金銭的な被害をもたらすサイバー攻撃の総称です。手口は年々巧妙化しており、フィッシングのような古典的な手法から、AIを悪用したディープフェイクまで多岐にわたります。
本記事では、なりすましの5つの手口から被害事例、被害に遭った際の対応、そして企業・個人が実施すべき対策までを解説します。
なりすましとは
なりすましとは、攻撃者が別の個人や組織を装い、相手を欺いて情報の窃取や金銭的な被害をもたらすサイバー攻撃の総称です。
実在する企業のロゴやメールアドレスの表示名を模倣したり、SNSアカウントを乗っ取ったりと、その手法はさまざまです。攻撃者は「信頼できる相手からの連絡である」と被害者に錯覚させることで、パスワードの入力や送金といった行動を引き出します。
混同されやすい「フィッシング」との違い
なりすましとフィッシングは似た文脈で語られますが、厳密には範囲が異なります。フィッシングは、偽のWebサイトやメールを使って個人情報を盗み取る「手口」の一つです。一方なりすましは、フィッシングを含む、より広い「行為・状態」を指す言葉です。
フィッシングは、なりすましを実現するための代表的な手段の一つと捉えると理解しやすいでしょう。
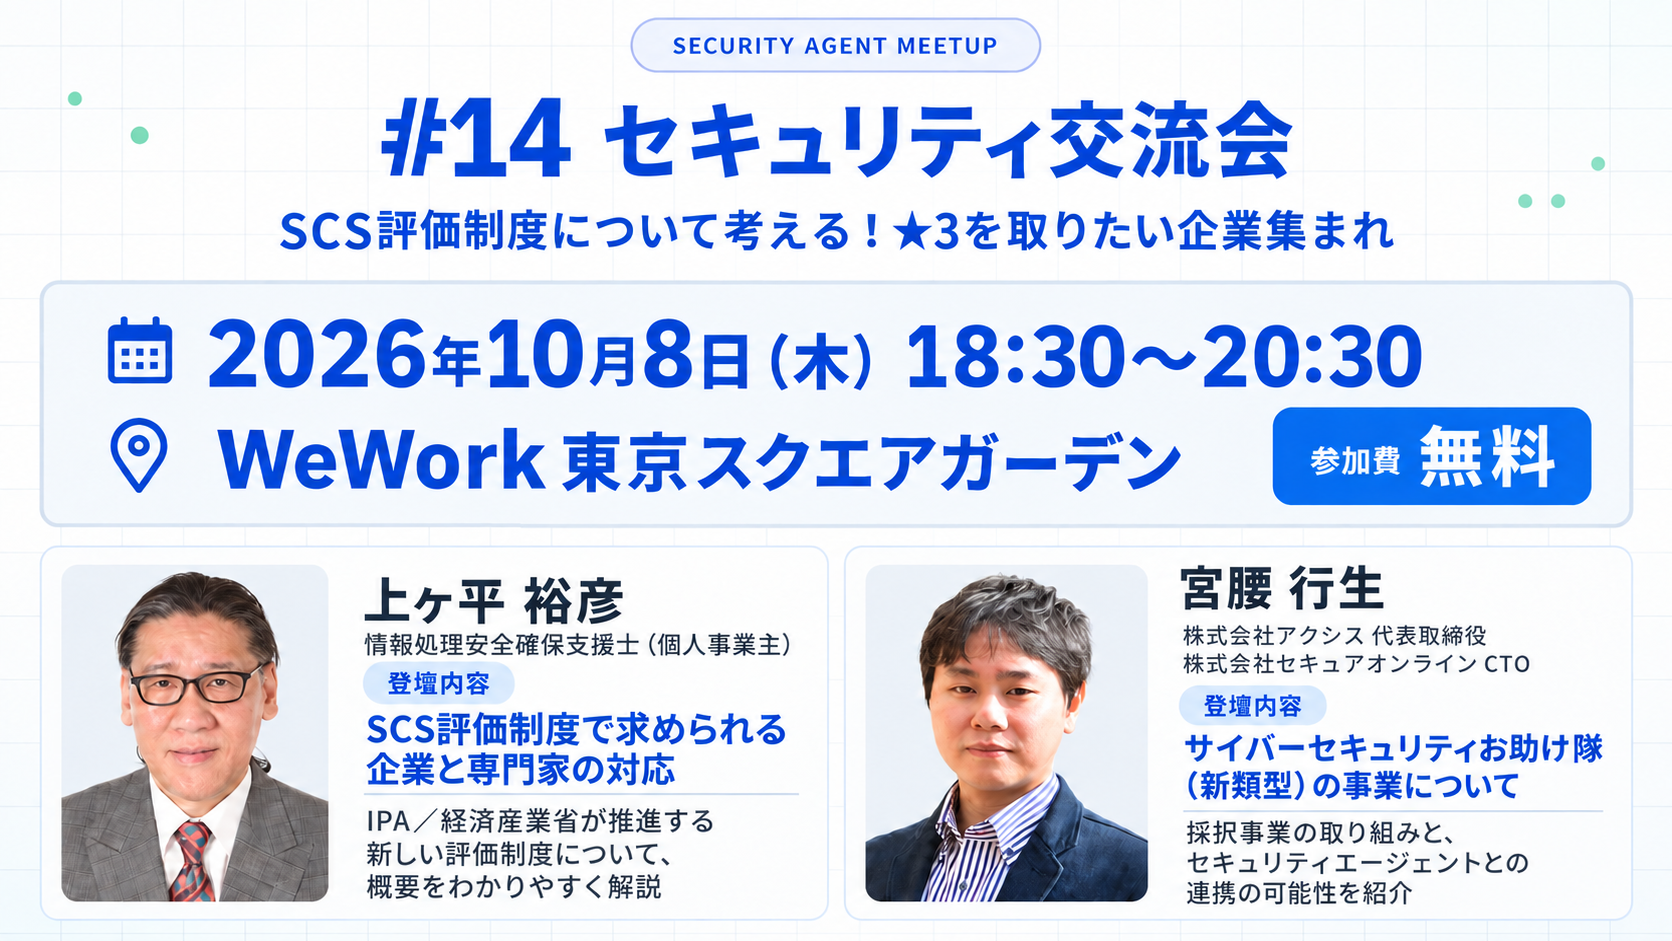
なりすましの5つの手口
①フィッシング
実在する企業や金融機関を装った偽のメールやSMSを送りつけ、本物そっくりの偽サイトへ誘導してログイン情報やクレジットカード情報を入力させる手口です。なりすましの中でも最も広く知られた手法といえます。
②アカウント乗っ取り
不正に入手したパスワードや、総当たり攻撃・パスワードリスト攻撃といった手法を用いて、正規ユーザーのアカウントに不正ログインする手口です。乗っ取られたアカウントは、さらなる詐欺行為の踏み台として悪用されることもあります。
③ビジネスメール詐欺(BEC)
企業の経営層や取引先の担当者になりすまし、経理担当者などに偽の送金指示メールを送る手口です。海外の取引先とのやり取りに紛れ込ませるなど、巧妙に偽装されるケースが多く、一度に多額の金銭的被害が発生しやすい点が特徴です。
④ソーシャルエンジニアリング
技術的な手段ではなく、人の心理的な隙や思い込みを悪用してだます手口です。電話で情報システム部門の担当者を装い、パスワードを聞き出そうとするなどの手法が典型例です。
⑤ディープフェイク・生成AIの悪用
AI技術を用いて、実在する人物の音声や映像を精巧に偽造する手口です。経営者の声を模倣した偽の音声通話で送金を指示するなど、近年新たな脅威として警戒が高まっています。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
なりすましによる被害事例
証券口座の不正ログインによる資産流出
フィッシングなどで窃取したログイン情報を使い、証券会社の口座に不正ログインして勝手に株式を売買したり、資産を不正に移動させたりする被害が報告されています。被害者本人が気づかないうちに取引が実行されているケースもあり、発見の遅れが被害拡大につながることがあります。
経営層になりすました送金指示(CEO詐欺)
ビジネスメール詐欺の一種として知られる「CEO詐欺」は、経営者になりすまして経理担当者に緊急の送金を指示するものです。「今すぐ」「極秘に」といった緊急性を強調する文面で冷静な判断を妨げ、多額の金銭が海外口座へ送金されてしまう被害が国内外で発生しています。
なりすまし被害に遭った場合の対応
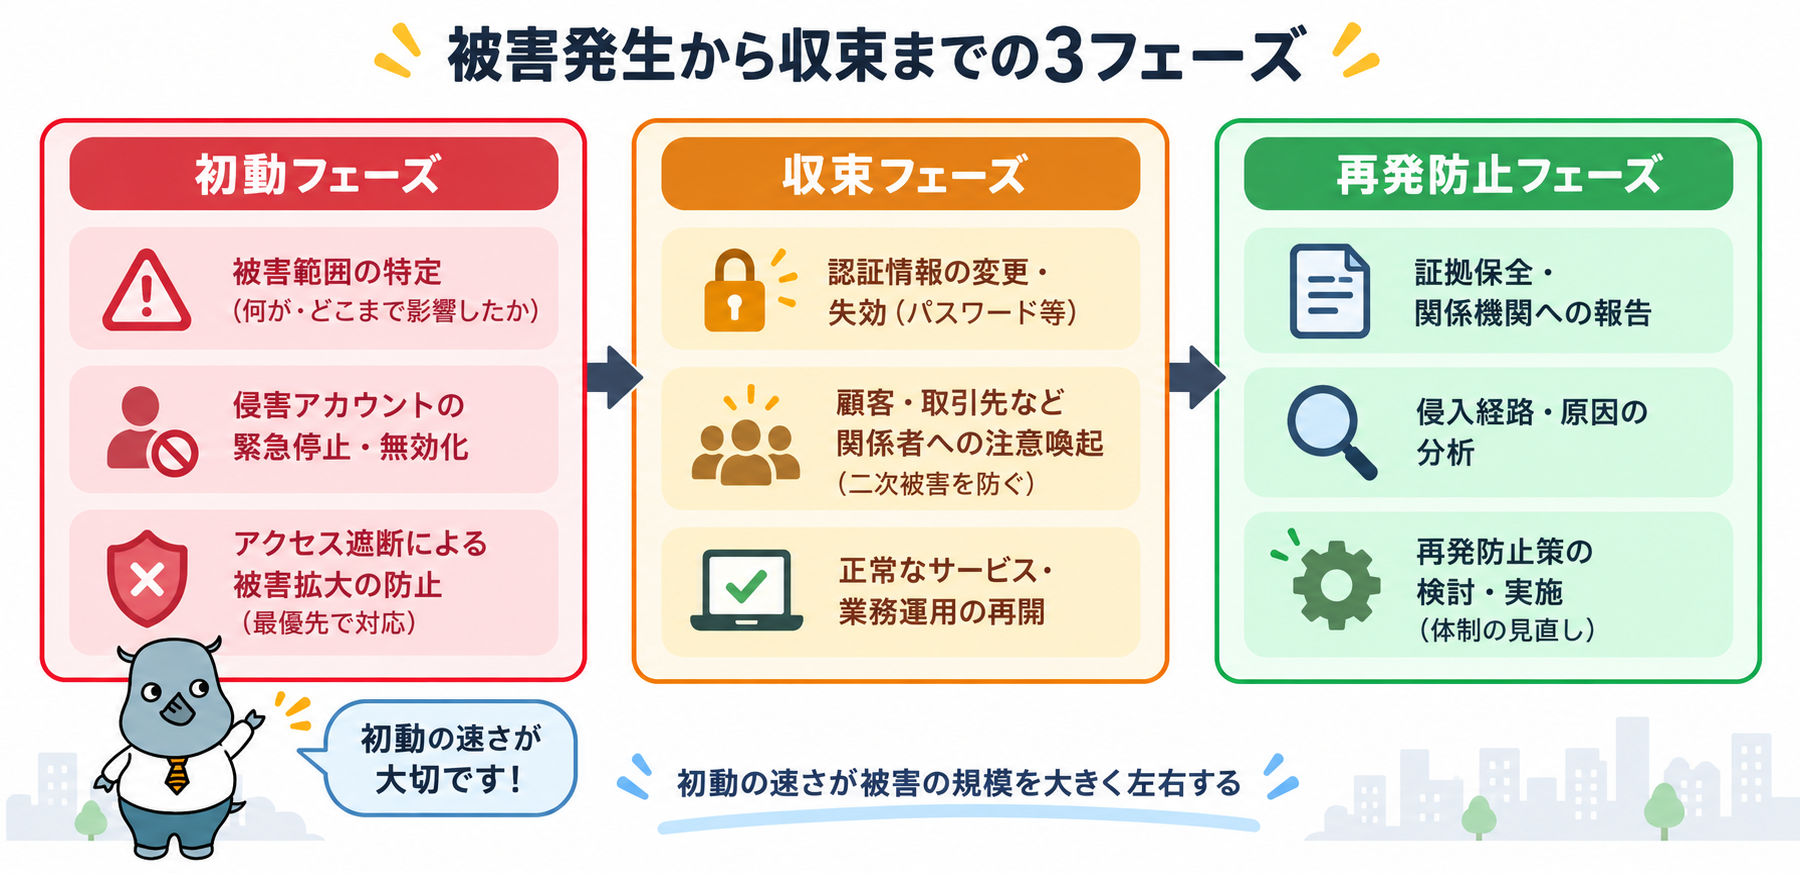
被害の拡大を防ぐには、フェーズを意識した段階的な対応が重要です。
初動フェーズ
まずは被害範囲の特定を急ぎます。どのアカウントが、どこまで影響を受けているのかを把握したうえで、侵害されたアカウントを緊急停止・無効化し、これ以上のアクセスを遮断します。この段階での対応の速さが、その後の被害規模を大きく左右します。
収束フェーズ
パスワードなど認証情報の変更・失効を行い、あわせて顧客や取引先など関係者へ注意喚起を行います。関係者への連絡が遅れると、なりすましメールが取引先にも送られるなど、二次被害につながる恐れがあります。落ち着いて通常の業務運用を再開できる状態まで整えます。
再発防止フェーズ
証拠を保全したうえで、警察やIPA、JPCERT/CCといった関係機関へ報告します。並行して侵入経路や原因を分析し、同様の被害を繰り返さないための再発防止策を検討・実施します。
なりすましに関連する法律
なりすまし行為は、複数の法律に抵触する可能性があります。他人のIDやパスワードを無断で使ってシステムにアクセスする行為は「不正アクセス禁止法」に違反します。また、他人になりすましてクレジットカード情報などの電磁的記録を不正に作り出す行為は「私電磁的記録不正作出罪」に該当する可能性があります。
被害に遭った場合は、こうした法律に基づいて警察へ相談・被害届の提出を検討することも選択肢の一つです。
メールのなりすましを防ぐ送信ドメイン認証技術
企業のなりすましメール対策として重要になるのが、送信ドメイン認証と呼ばれる技術です。これは、届いたメールの送信元が本当にそのドメインの持ち主から送られたものかを検証する仕組みで、いわば「メールの送り主の身分証明書を確認する仕組み」といえます。
代表的な技術には、送信元のIPアドレスがあらかじめ登録された正規のものかを確認する「SPF」、メールに電子署名を付与して改ざんされていないかを確認する「DKIM」、そしてSPFとDKIMの結果を踏まえ、認証に失敗したメールをどう扱うか(受信拒否・迷惑メール振り分け等)のポリシーを送信側が指定できる「DMARC」があります。
これら3つを組み合わせることで、なりすましメールが受信者に届く前に検知・ブロックしやすくなります。
企業が実施すべきなりすまし対策
多要素認証による認証強化
パスワードに加えてワンタイムパスワードや生体認証などを組み合わせることで、パスワードが漏洩した場合でも不正ログインを防ぎやすくなります。
不正アクセス検知・監視システムの導入
普段と異なる場所・時間帯からのログインなど、不審なアクセスをリアルタイムで検知する仕組みを導入することで、被害の早期発見につながります。
最小権限の原則に基づくアクセス権限管理
各従業員のアカウントに付与する権限を、業務上必要な最小限にとどめることで、万が一アカウントが乗っ取られた場合の被害範囲を抑えられます。
従業員への情報セキュリティ教育
BECやソーシャルエンジニアリングは、技術的対策だけでは防ぎきれません。不審なメールの見分け方や、金銭が絡む指示は必ず別経路で本人確認を行うといったルールを、定期的な研修を通じて従業員に浸透させることが重要です。
個人ができるなりすまし対策
個人としては、サービスごとに異なるパスワードを設定し、可能な限り二要素認証を有効にすることが基本です。身に覚えのないメールやSMSに記載されたリンクは安易にクリックせず、公式サイトへは自分でURLを入力してアクセスする習慣をつけましょう。
また、SNSやオンラインサービスの利用状況を定期的に確認し、見覚えのないログイン履歴や投稿がないかをチェックすることも有効な対策です。
まとめ
なりすましは、フィッシングやアカウント乗っ取りといった古典的な手口から、ビジネスメール詐欺、そしてAIを悪用したディープフェイクまで、手口が年々多様化しています。被害に遭った際は、アクセス遮断を最優先とした初動対応から再発防止までを段階的に進めることが重要です。
企業においては送信ドメイン認証技術の導入や従業員教育、個人においては多要素認証やパスワード管理の徹底など、それぞれの立場でできる対策を積み重ねていくことが、なりすまし被害を防ぐ鍵となります。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!