無料会員登録
3Dセキュアとは、クレジットカードでのオンライン決済時に、カード番号や有効期限だけでなく、本人だけが知りうる追加の認証を求めることで、なりすましによる不正利用を防ぐための本人認証サービスです。
本記事では、3Dセキュアの仕組みから、EC加盟店への導入が義務化されている背景、そして3Dセキュアを狙った不正利用の手口までを解説します。

3Dセキュアとは
3Dセキュアとは、クレジットカードでのオンライン決済時に、カード番号や有効期限といった券面情報だけでなく、本人だけが知りうる追加の認証を求めることで、なりすましによる不正利用を防ぐための本人認証サービスです。
国際カードブランドが策定した仕様に基づいており、正式名称の「3-D」は、後述する3つの領域(ドメイン)から成る仕組みに由来しています。
3つのドメイン(イシュアドメイン・アクワイアラドメイン・相互運用ドメイン)の仕組み
3Dセキュアは、カードを発行する側の領域である「イシュアドメイン」、加盟店とその決済を処理する側の領域である「アクワイアラドメイン」、そして両者をつなぐ「相互運用ドメイン」という3つの領域で構成されています。
決済時にはこの3つのドメインの間で情報がやり取りされ、カード発行会社側で本人認証が行われる仕組みになっています。
3Dセキュア1.0と2.0の違い
固定パスワード方式(1.0)の課題
初期のバージョンである3Dセキュア1.0では、あらかじめ登録した固定のパスワードを、決済のたびに入力する方式が主流でした。しかし、固定パスワードは一度漏洩すると使い回されるリスクがあるうえ、入力の手間から購入を途中でやめてしまう「カゴ落ち」の一因にもなっていました。
リスクベース認証(2.0)による利便性向上
現在主流となっている3Dセキュア2.0では、後述する「リスクベース認証」が導入され、すべての決済に一律でパスワード入力を求めるのではなく、リスクが高いと判定された取引のみ追加認証を行う方式に進化しています。これにより、セキュリティを保ちながら利用者の利便性も向上しています。
リスクベース認証の具体的な仕組み
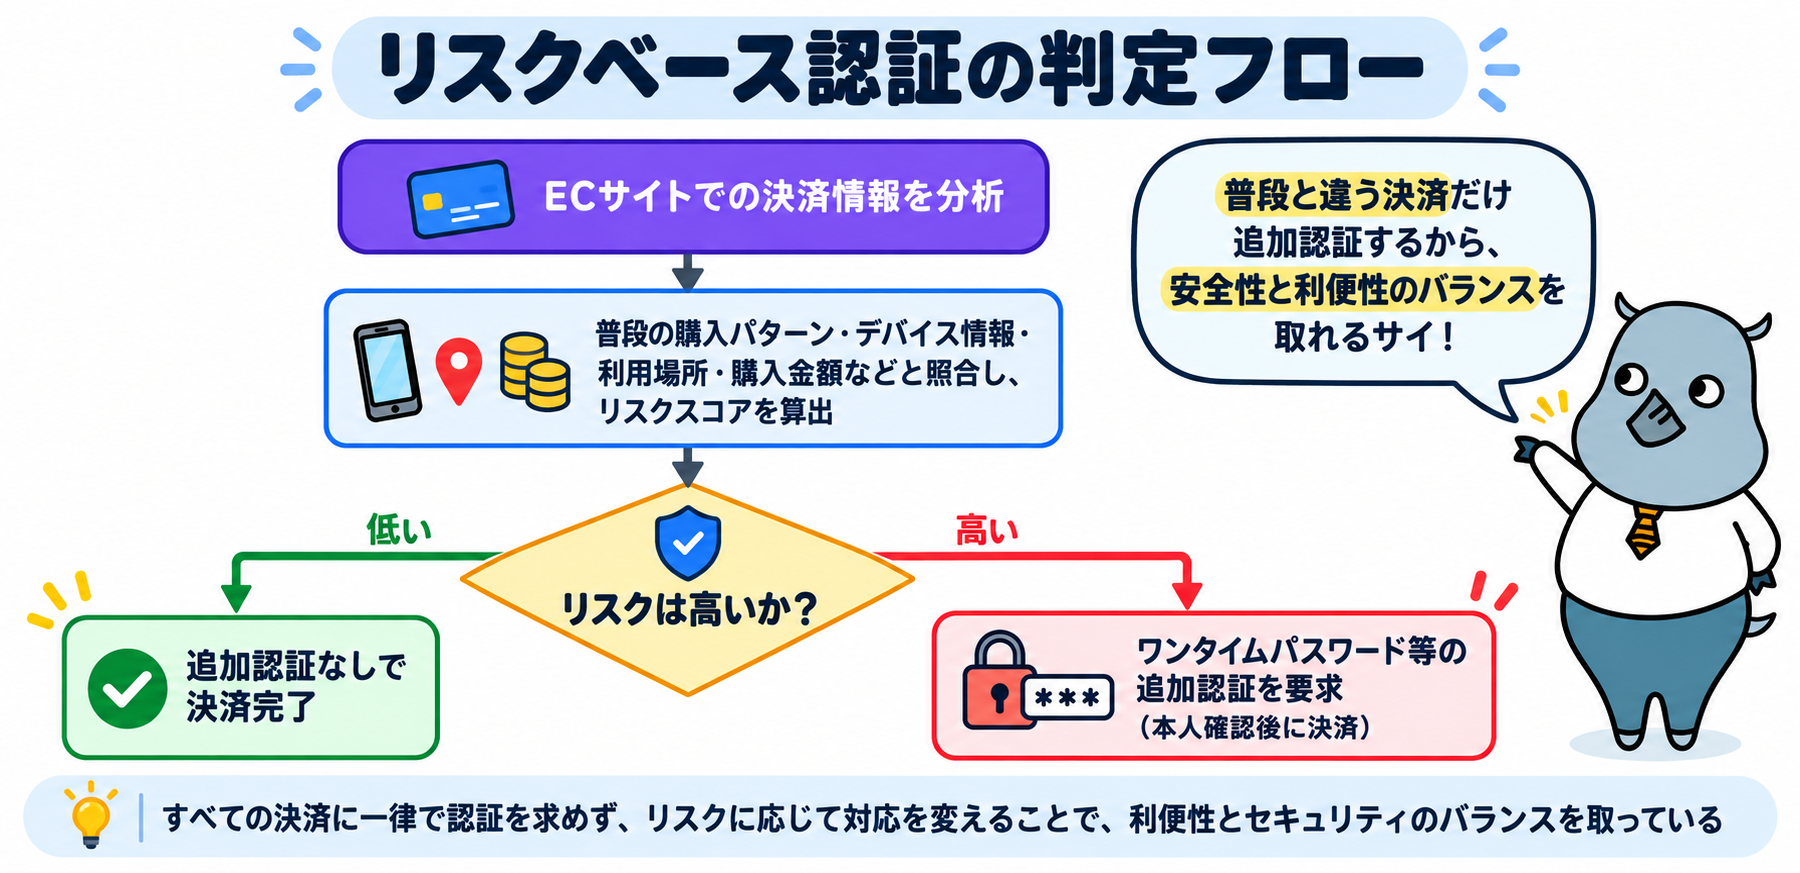
リスクベース認証では、決済時に取得できるさまざまな情報をもとに、その取引がどれだけ不正の可能性を持つかをリアルタイムで判定します。具体的には、利用者の普段の購入パターン、使用しているデバイスの情報、決済が行われた地域、購入金額といった要素が総合的に照合されます。
この分析の結果、リスクが低いと判断されればそのまま追加認証なしで決済が完了し、リスクが高いと判断された場合にのみ、ワンタイムパスワードなどによる追加認証が要求されます。
義務化の背景と経緯
クレジットカード不正利用被害の増加という背景
近年、キャッシュレス決済の普及に伴い、クレジットカード情報の不正利用による被害が増加傾向にあります。特にECサイトでの「カード情報の不正利用」による被害額は高い水準で推移しており、業界全体での対策強化が急務となっていました。
経済産業省・クレジットカード会社による導入義務化の方針
こうした背景を受け、経済産業省とクレジットカード業界は連携し、EC加盟店に対して3Dセキュアの導入を実質的に義務づける方針を打ち出しています。
導入が求められる背景には、3Dセキュアを適切に運用している加盟店であれば、万が一不正利用が発生した場合の責任(チャージバック)の扱いにおいても有利になるという実務上の理由もあります。
3Dセキュアを回避・突破しようとする不正利用の手口
3Dセキュアは強力な不正利用対策ですが、万能というわけではありません。認証の仕組みそのものを狙う手口も存在します。
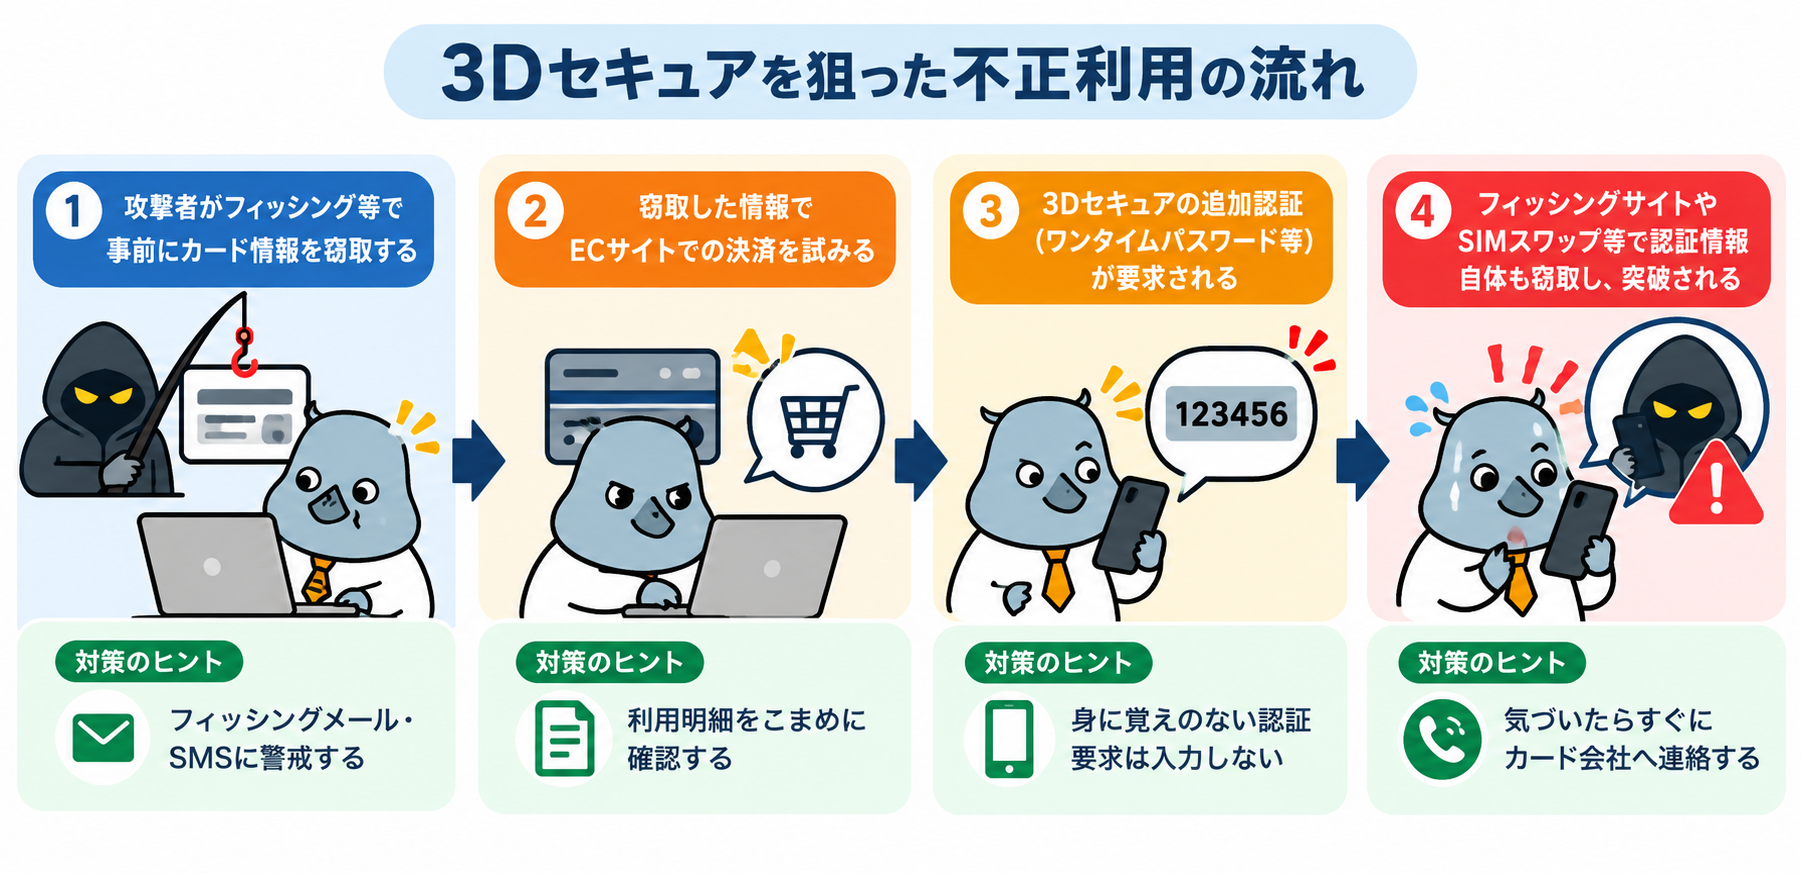
フィッシングによるワンタイムパスワードの窃取
本物そっくりの偽サイトやSMSを使い、利用者を騙して3Dセキュアの認証画面に見せかけた偽の画面にワンタイムパスワードを入力させる手口です。入力された情報がそのまま攻撃者に渡り、正規の決済が突破されてしまいます。
SIMスワップ等、認証要素そのものを乗っ取る手口
SMSによるワンタイムパスワードを狙い、キャリアショップなどを騙して被害者の電話番号を攻撃者の端末に移し替える「SIMスワップ」と呼ばれる手口も報告されています。
この手口が成功すると、本来被害者に届くはずの認証コードが攻撃者の手元に届いてしまい、3Dセキュアの認証を正規の手順で突破されてしまいます。
3Dセキュア導入のメリット・デメリット
利用者側・加盟店側のメリット
利用者にとっては、不正利用のリスクを大きく減らせる安心感が得られます。加盟店にとっては、不正利用の防止に加え、前述の通り万が一の際のチャージバック責任において有利な扱いを受けられるというメリットがあります。
デメリット(カゴ落ち増加等)とその対策
一方で、追加認証のステップが増えることで、購入手続きの途中で離脱してしまう「カゴ落ち」が増加するというデメリットも指摘されています。リスクベース認証を適切に運用し、低リスクな取引には認証を求めないようにすることで、このデメリットを最小限に抑える工夫が求められます。
まとめ
3Dセキュアは、クレジットカードのオンライン決済における不正利用を防ぐための重要な本人認証の仕組みであり、リスクベース認証の導入によってセキュリティと利便性の両立が図られています。
クレジットカード不正利用の増加を背景に、EC加盟店への導入義務化も進んでいますが、フィッシングやSIMスワップといった手口によって認証要素そのものが狙われるリスクも存在します。
加盟店・利用者双方が、3Dセキュアの仕組みと限界を正しく理解したうえで、適切な対策を講じていくことが重要です。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
リスクベース認証とは?仕組み・MFAとの違い・活用事例・ゼロトラストとの関係を徹底解説
クレジットマスター
スマホ(QRコード)決済とは?種類と注意点、セキュリティ対策について徹底解説
先進認証
ドメインコントローラとは?仕組みと狙われる攻撃手法、対策を解説
ヒューリスティック
WMIとは?サイバー攻撃に悪用される仕組みと対策を解説
【100体のAIが攻撃】Web3参入の「信頼の壁」を突破する自律型セキュリティ診断