
 無料会員登録
デッドドロップとは?
デッドドロップ(Dead Drop)とは、もともとスパイ活動で使われた情報受け渡しの手法で、2者が直接接触することなく、あらかじめ決めた「秘密の場所」を通じて情報やものを受け渡す行為を指します。「デッド(Dead)」は「当事者が不在」を意味し、人と人が顔を合わせないまま秘密裏に情報を共有できる点が最大の特徴です。
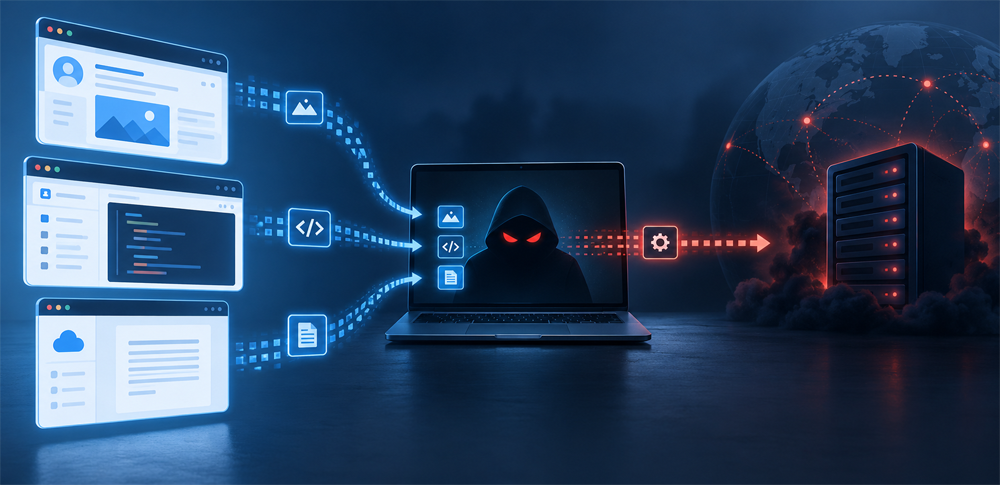
現代のサイバーセキュリティの世界では、この概念が攻撃技術として転用されています。特に注目されているのがデッドドロップ・リゾルバ(Dead Drop Resolver / DDR)と呼ばれる手法で、マルウェアが攻撃者のコマンド&コントロール(C2)サーバーの場所情報を、GitHub・X(旧Twitter)・Google Docsといった正規のWebサービスを経由して取得する技術です。正規サービスを踏み台にするため、従来のセキュリティ製品では検知が非常に難しく、高度な持続的脅威(APT)攻撃で頻繁に用いられています。
スパイ活動から生まれたデッドドロップの歴史
デッドドロップの概念は、冷戦時代の諜報機関が開発した情報受け渡し術に由来します。エージェントが公園のベンチの下にメモを貼り付け、別のエージェントが後からそれを回収する——といった手法が代表例です。両者が直接会うことがないため、一方が拘束されても相手の身元が露見しにくいというメリットがありました。
インターネット時代に入ると、この概念はデジタル空間に持ち込まれました。Webサービス上のコメント欄、画像のEXIFデータ、パブリックなドキュメント——こうした「誰でもアクセスできる公開情報」を中継点として使えば、送受信者が直接通信することなく情報を受け渡せます。この発想をマルウェアの制御に応用したものが、現代のデッドドロップ・リゾルバです。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
サイバーセキュリティにおけるデッドドロップの位置づけ
C2(コマンド&コントロール)通信は、マルウェアが攻撃者から指令を受け取るための通信経路です。従来の手法では、マルウェアが直接C2サーバーのIPアドレスやドメインに接続するため、そのアドレスをブラックリストに登録すれば通信を遮断できました。
しかしデッドドロップ・リゾルバを使うと、マルウェアはC2サーバーに直接接続しません。まず正規のWebサービスに接続してC2アドレスを取得し、その後に初めてC2サーバーへ接続します。この「間接接続」が検知を著しく困難にします。
デッドドロップ・リゾルバ(DDR)の仕組み
デッドドロップ・リゾルバは、以下の3段階のプロセスで動作します。
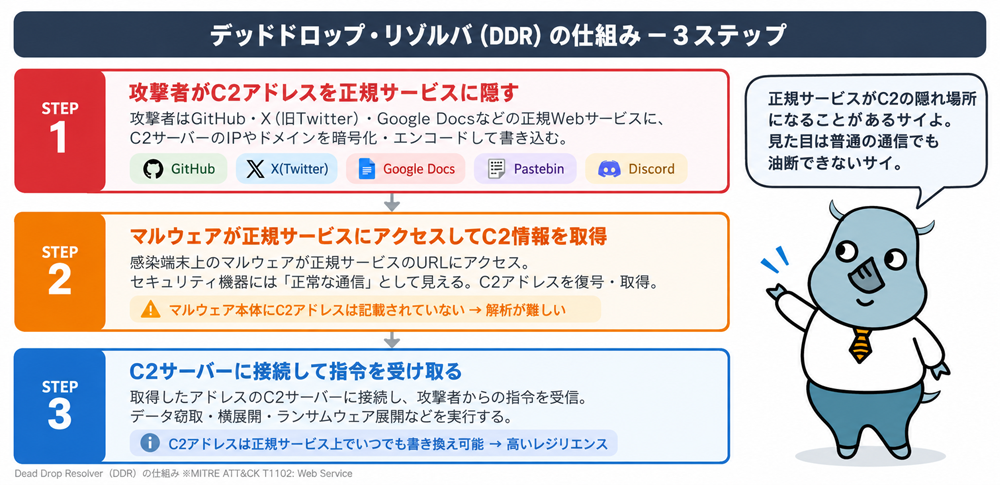
ステップ1:攻撃者がC2情報を正規サービスに隠す
攻撃者は、GitHubのリポジトリのREADME、X(旧Twitter)のプロフィール欄、Pastebinのテキスト投稿、Google Docsのドキュメントなど、誰でもアクセスできる正規サービス上に、C2サーバーのIPアドレスやドメイン名を書き込みます。このとき、単なる文字列として書くのではなく、暗号化・エンコード・特定文字列に挟むといった方法で隠蔽するケースが多く見られます。
ステップ2:マルウェアが正規サービスにアクセスしてC2情報を取得
感染端末上で動作するマルウェアは、あらかじめコードに記述された正規サービスのURLにアクセスし、そこから埋め込まれたC2アドレスを取得します。通信先は正規サービス(例:github.com)であるため、セキュリティ機器は正常な通信として扱います。
ステップ3:C2サーバーに接続して指令を受け取る
取得したアドレスをもとにC2サーバーへ接続し、攻撃者からの指令(データ窃取・横展開・ランサムウェア展開など)を受け取ります。C2アドレスは正規サービス上で随時書き換えられるため、ブロックされてもすぐに変更可能です。
マルウェアのバイナリにはC2サーバーのアドレスが直接記載されておらず、正規サービスのURLだけが埋め込まれています。そのためリバースエンジニアリングで解析しても、最終的なC2アドレスをすぐには特定できません。
デッドドロップに悪用される主なWebサービス
攻撃者はさまざまな正規サービスをデッドドロップの場所として悪用します。カテゴリ別に代表例を挙げます。
SNS・ソーシャルメディア
X(旧Twitter)、Facebook、Instagram、Tumblr、Redditなどのプロフィール欄・投稿・コメント欄が使われます。これらのサービスへの通信は企業ネットワークでも許可されていることが多く、遮断が困難です。
コード共有・テキスト共有サービス
GitHub、GitLab、Pastebin、Gistなどは、技術者がよく利用するサービスであるため、企業環境でのアクセス制限が難しいサービスです。攻撃者はコードコメントや公開リポジトリにC2情報を埋め込みます。
クラウドストレージ・ドキュメントサービス
Google Docs、Dropbox、Microsoft OneDrive、Amazon S3などのクラウドサービスも悪用されます。正規のビジネスサービスであるため、通常はブロックされません。
メッセージング・コミュニケーションサービス
Telegram、DiscordなどのメッセージングプラットフォームもC2通信の中継に使われるケースが確認されています。Discordの場合、Webhook機能を悪用してデータ窃取にも転用されます。
なぜデッドドロップは検知が難しいのか
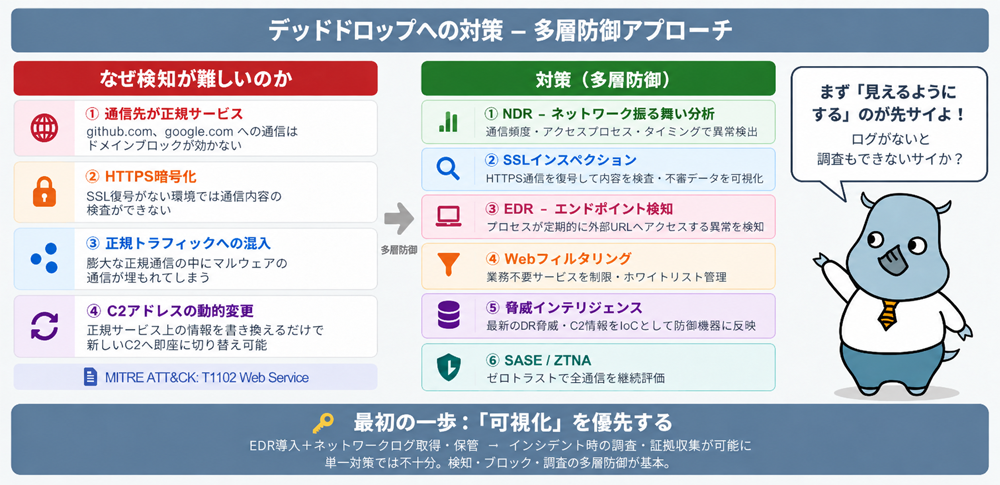
デッドドロップ・リゾルバが従来のセキュリティ機器で検知しにくい理由は、主に4つあります。
通信先が正規の信頼済みサービス
マルウェアが最初に接続するのはgithub.comやgoogle.comなど、信頼スコアが高い正規サービスです。ドメインやIPベースのブロックでは検知できません。
HTTPS暗号化による通信内容の隠蔽
現代の主要WebサービスはすべてHTTPS(TLS)で通信を暗号化しています。SSL復号の仕組みがない環境では、通信の内容を検査することができません。
大量の正規トラフィックへの混入
GitHubやX(旧Twitter)への通信は、社内でも数多くの従業員が日常的に行います。マルウェアによるアクセスが、これらの正規トラフィックの中に埋もれてしまいます。
C2アドレスの動的変更(レジリエンス)
仮にC2サーバーが特定されてブロックされても、攻撃者が正規サービス上のアドレス情報を書き換えるだけで、マルウェアは新しいC2サーバーに切り替えられます。インフラの変更コストが非常に低い点が特徴です。
デッドドロップを利用した実際の攻撃事例
デッドドロップ・リゾルバは、特にAPT(Advanced Persistent Threat)グループが長期的なスパイ活動に活用することで知られています。
ロシア系APTグループとして知られるAPT29(Cozy Bear)は、Twitter(現X)のプロフィール欄にC2情報を埋め込む手法が確認されており、情報機関や政府系組織を標的にした諜報活動で使用されたと報告されています。また、中国系のAPTグループが利用するマルウェアでも、GitHub上のリポジトリをデッドドロップとして使用するケースが複数のセキュリティベンダーにより報告されています。
2024〜2025年においても、信頼性の高いクラウドサービスやメッセージングプラットフォームをDDRとして悪用する攻撃が継続して観測されており、その手法は年々洗練されています。
デッドドロップへの対策
デッドドロップ・リゾルバへの対策は、単一の手法では不十分です。多層的な防御(Defense in Depth)が必要です。
ネットワークトラフィックの詳細な監視
正規サービスへのアクセスであっても、通信頻度・アクセス元プロセス・タイミングの規則性といった「振る舞い」を分析することで、異常なパターンを検出できます。NDR(Network Detection and Response)ソリューションの導入が有効です。
SSL/TLS復号の実施
HTTPS通信の内容を検査するためのSSLインスペクション(TLS復号)を実装することで、暗号化された通信内部の不審なデータを可視化できます。プライバシーポリシーや法的要件を考慮した上で導入を検討してください。
EDR(エンドポイント検知・対応)の活用
エンドポイント上でのプロセス挙動を監視するEDRを導入することで、マルウェアが正規サービスにアクセスする異常なプロセスの動きを検知できます。特定のプロセスが定期的に外部URLへアクセスするパターンを検出するルールが有効です。
Webフィルタリングとアクセス制限
業務上不要なWebサービスへのアクセスを制限します。すべての正規サービスを遮断することは現実的ではありませんが、アクセスを許可するサービスをホワイトリスト化し、例外を管理する運用が有効です。
脅威インテリジェンスの活用
最新のDDR悪用事例・C2インフラ情報を脅威インテリジェンスフィードから取り込み、IoCとして防御機器に反映します。攻撃者が使用する正規サービス上の特定URLやパターンを素早く遮断するために有効です。
SASE/ZTNAによるアクセス制御
ゼロトラストネットワークアクセス(ZTNA)やSASE(Secure Access Service Edge)の考え方に基づき、すべての通信を継続的に評価・検証する環境を構築します。デバイス・ユーザー・アプリケーションのコンテキストを組み合わせた高度なアクセス制御が、DDRへの間接的な対策となります。
デッドドロップ に関するよくある質問
Q. デッドドロップとデッドドロップ・リゾルバは違うもの?
広義の「デッドドロップ」はスパイ用語を含むすべての「直接接触しない情報受け渡し」の概念を指します。「デッドドロップ・リゾルバ(DDR)」はその概念をサイバーセキュリティに特化させた用語で、マルウェアがC2サーバーのアドレスを正規サービスから取得する具体的な攻撃手法を意味します。IT分野で「デッドドロップ」と言う場合は、DDRを指すことがほとんどです。
Q. どのようなマルウェアがデッドドロップ・リゾルバを使う?
主にAPTグループが使用するスパイウェア・バックドア・RAT(リモートアクセストロイの木馬)での使用が多く報告されています。また、ランサムウェアグループが侵害後の横展開フェーズでDDRを活用するケースも確認されています。スクリプトキディが使うような単純なマルウェアでは使われにくく、高度な攻撃者が長期間検知されずに潜伏するために使う技術と考えてよいでしょう。
Q. 正規サービスを提供する企業(GitHub・Googleなど)は対策を講じている?
各社は不正利用の報告を受けたアカウントやコンテンツの削除対応を行っています。ただし、膨大な量のコンテンツを事前に検知・遮断することは難しく、完全な防止は困難な状況です。そのため、サービス提供側の対策だけに依存せず、組織のネットワーク監視側での検知体制を整えることが重要です。
Q. デッドドロップ・リゾルバはどの程度一般的な攻撃手法?
MITRE ATT&CKフレームワークでは「T1102: Web Service」として分類されており、APTグループを中心に広く使用される確立された攻撃手法です。国際的なセキュリティリサーチャーや政府機関が複数の実例を報告しており、決してニッチな手法ではありません。
Q. 中小企業でもデッドドロップを使った攻撃を受ける可能性は?
APTグループによる標的型攻撃は大企業・官公庁が主な対象ですが、サプライチェーン攻撃の経由地として中小企業が狙われるケースも増えています。また、ランサムウェアグループがDDRを使うケースでは規模を問わず被害に遭う可能性があります。自社がリスク対象外と考えず、基本的なネットワーク監視体制の構築をお勧めします。
Q. デッドドロップへの対策として最初に取り組むべきことは何ですか?
まずはEDR(エンドポイント検知・対応)の導入と、ネットワークの通信ログの取得・保管から始めることをお勧めします。すべての通信をリアルタイムで分析する体制を一度に構築するのは難しいため、まず「見えるようにすること(可視化)」を最優先にしてください。ログが残っていれば、インシデント発生後の調査・証拠収集が可能になります。
まとめ
デッドドロップとは、もともとスパイが直接接触せずに情報を受け渡すための諜報技術であり、現代のサイバー攻撃ではマルウェアのC2通信を隠蔽する「デッドドロップ・リゾルバ(DDR)」として転用されています。
正規のWebサービス(GitHub・X・Google Docsなど)をC2アドレスの中継点として利用するため、ドメインやIPベースの従来型ブロックが機能せず、APTグループを中心とした高度な攻撃で広く用いられています。検知が難しい理由は、通信先が信頼済みの正規サービスであること、HTTPS暗号化により内容が見えないこと、正規トラフィックに混入しやすいこと、そしてC2アドレスを動的に変更できる高い耐久性にあります。
対策としては、EDRによるエンドポイント監視・ネットワーク通信の振る舞い分析・SSL復号・脅威インテリジェンスの組み合わせによる多層防御が基本となります。単一の対策で完全に防ぐことは難しいため、「可視化」を起点に段階的に防御レベルを高めていくことが重要です。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!




2者が直接接触せず、あらかじめ決めた場所(物理またはデジタル)を通じて情報を受け渡す手法。サイバーセキュリティでは、マルウェアがC2サーバーのアドレスを正規Webサービスから取得する「デッドドロップ・リゾルバ(DDR)」として悪用される。