無料会員登録
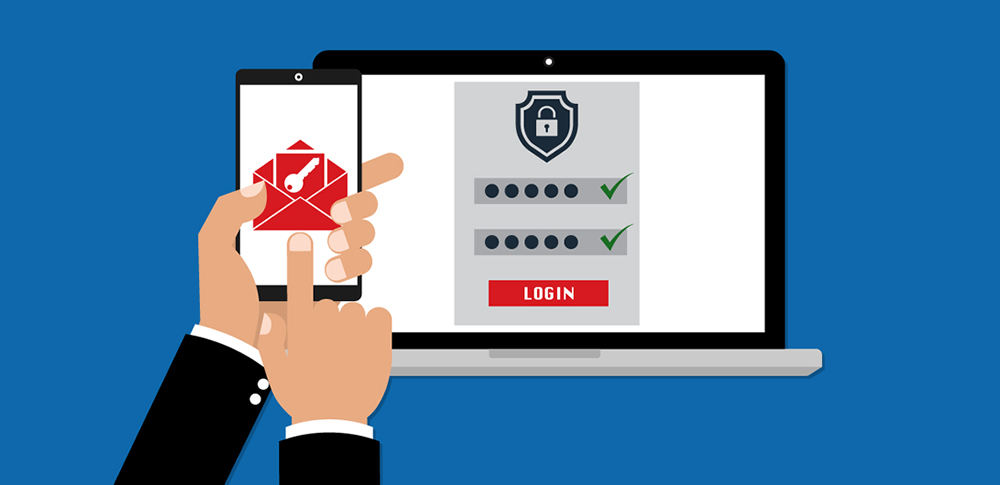
二段階認証とは、IDとパスワードによるログインに加えて、もう一度本人確認を行う認証方式です。パスワードが漏れても不正ログインを防ぎやすく、多くのWebサービスや業務システムで導入されています。一方で、二段階認証を突破する手口も現れています。
この記事では、二段階認証の仕組みや二要素認証との違い、主な種類、突破される3つの手口と対策までをわかりやすく解説します。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
二段階認証とは
IDとパスワードに加えてもう一度本人確認する仕組み
一般的にソフトウェアやWebサイトにログインする場合は、IDとパスワードを入力します。二段階認証では、それに加えてSMSに届くコードや指紋など、もう一度別の認証が求められます。つまり、一度ではなく「二度の認証を行うこと」を二段階認証と呼びます。
1回だけの認証に比べてセキュリティレベルが高くなることから、SNSやネットバンキング、クラウドサービスなど、幅広い場面で利用が広がっています。
広い意味と狭い意味、2通りの使われ方
二段階認証という言葉は、使われる場面によって意味の範囲が少し異なります。一般的には、要素の種類を問わず、認証を2回に分けて行う方式全般を指します。この記事でも、この広い意味で解説します。
一方で、パスワードと秘密の質問のように同じ種類の要素を2回使う方式に限って二段階認証と呼び、異なる要素を組み合わせる二要素認証と区別する説明もあります。
また、Googleのように「2段階認証プロセス」を2要素認証と同じ意味で使っているサービスもあるため、利用するサービスの説明もあわせて確認するとよいでしょう。
二段階認証の基本的な流れ
二段階認証は、次のような流れで行われるのが一般的です。
まず第一段階として、IDとパスワードを入力して認証を受けます。次に第二段階として、SMSや認証アプリに届いたコードの入力、スマートフォンに届いた通知の承認、指紋や顔による認証などを行い、両方を通過して初めてログインが完了します。
第二段階にどの方法を使うかによって、二段階認証の安全性は大きく変わります。第二段階に、パスワードとは異なる種類の要素を使うことが、安全性を高めるポイントです。
二段階認証と二要素認証・多要素認証の違い
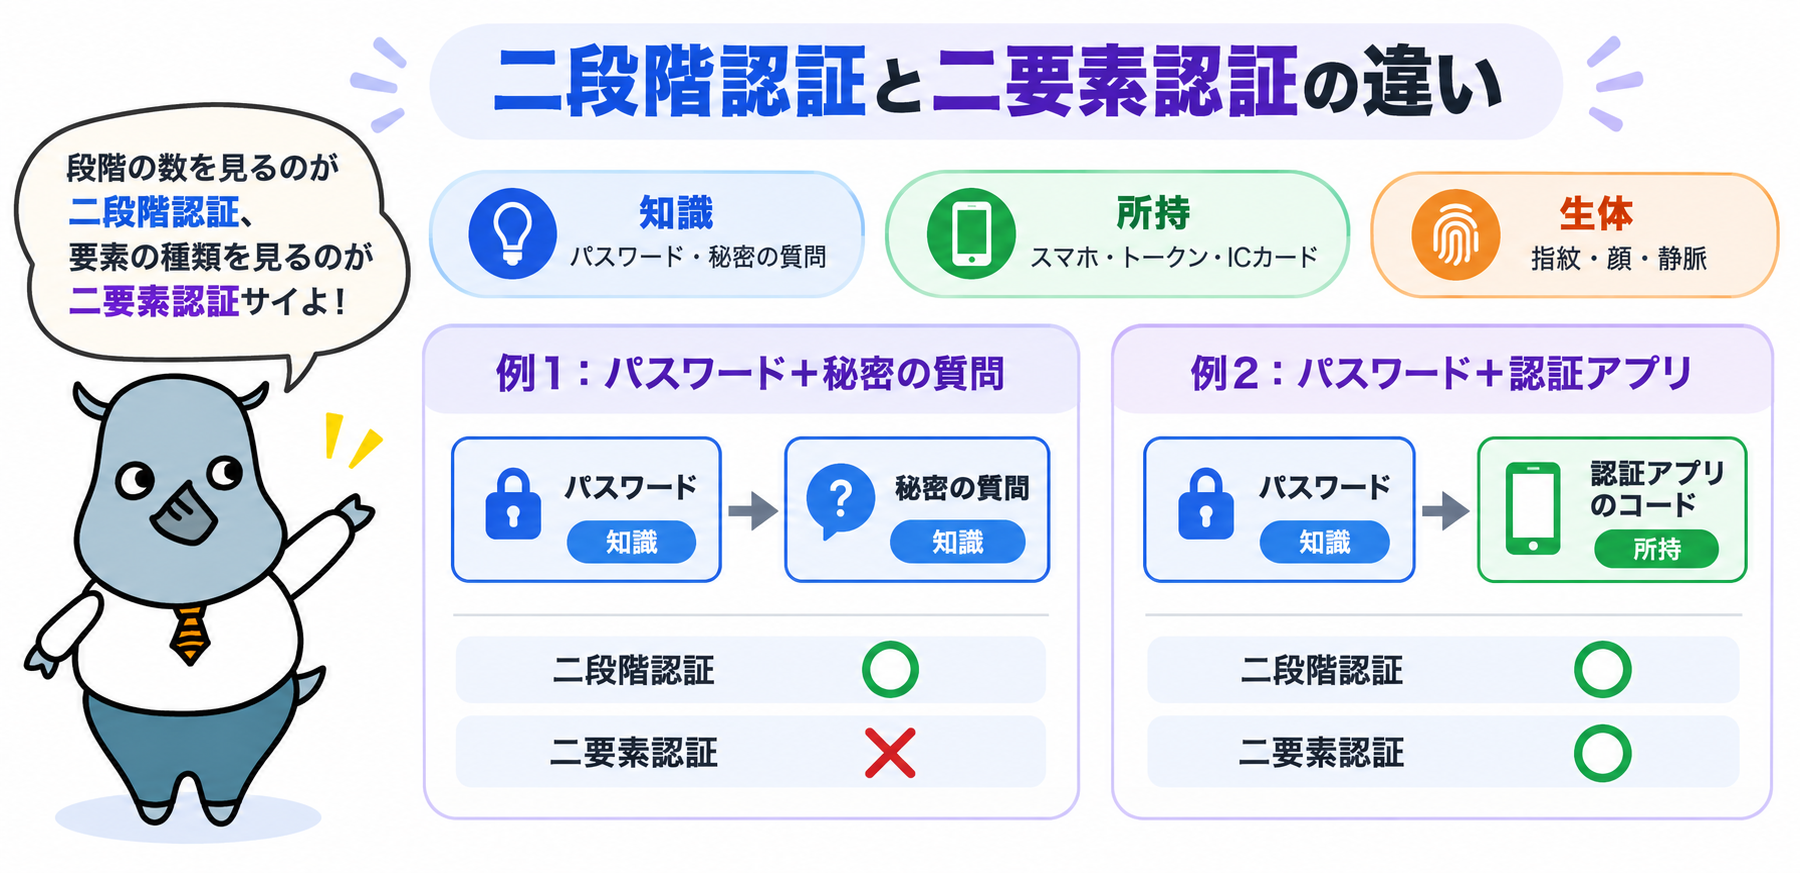
認証に使う3つの要素(知識・所持・生体)
本人確認に使う情報は、その性質によって3つの要素に分けられます。
| 要素 | 内容 | 例 |
|---|---|---|
| 知識 | 本人だけが知っている情報 | パスワード、暗証番号、秘密の質問 |
| 所持 | 本人だけが持っている物 | スマートフォン、ICカード、トークン、セキュリティキー |
| 生体 | 本人の身体的な特徴 | 指紋、顔、静脈、虹彩 |
二段階認証と二要素認証の違い
二段階認証とよく似た言葉に、二要素認証があります。両者の違いは次のとおりです。
| 認証方式 | 内容 |
|---|---|
| 二段階認証 | 違う方法であれ同じ方法であれ、2回の認証を行うこと。パスワードによる認証を2回行うことも二段階認証となる |
| 二要素認証 | 知識・所持・生体のうち、まったく違う2つの要素を組み合わせた認証を行うこと。パスワードによる認証を2回行っても二要素認証にはならない |
このように、二段階認証は認証の「回数」に、二要素認証は要素の「種類」に着目した言葉です。
多要素認証(MFA)との関係
多要素認証(MFA:Multi-Factor Authentication)は、3つの要素のうち2つ以上を組み合わせる認証の総称です。二要素認証は、多要素認証のうち2つの要素を使うものにあたります。
企業のセキュリティ対策では、認証の回数よりも要素の種類を重視する考え方が主流です。そのため、社内システムなどでは二段階認証よりも、多要素認証という言葉が使われることが多くなっています。
「二段階だが二要素ではない」組み合わせの例
パスワードを入力した後に秘密の質問に答える方式は、2回の認証を行うため二段階認証ですが、どちらも知識の要素なので二要素認証ではありません。知識の要素はフィッシングなどで一度に盗まれやすいため、2つ重ねても守りは強くなりにくいのが弱点です。
一方で、パスワードの後に認証アプリのコードを入力する方式は、知識と所持の2つの要素を使うため、二段階認証であり二要素認証でもあります。二段階認証を設定するときは、二要素認証にもなる組み合わせを選ぶと安心です。
二段階認証が必要とされる理由
パスワードだけでは防ぎきれない攻撃の増加
パスワードを総当たりで試すブルートフォース攻撃や、ほかのサービスから流出したIDとパスワードをそのまま試すパスワードリスト攻撃など、パスワードを狙う攻撃は後を絶ちません。
推測されやすいパスワードや使い回しのパスワードは、こうした攻撃で簡単に突破されてしまいます。
また、どれだけ複雑なパスワードを設定していても、サービス側からの情報漏えいやフィッシング詐欺によって、第三者の手に渡る可能性があります。パスワードだけに頼る認証には限界があるのです。
なりすましによる被害の大きさ
こうした中で問題になっているのが、特定の人物が他人のふりをしてアカウントを悪用する「なりすまし」です。個人であれば不正送金やSNSアカウントの乗っ取り、企業であれば情報漏えいや取引先を狙った詐欺など、被害は大きくなりがちです。
企業にとって、セキュリティ事故はいったん発生すると、場合によっては訴訟に発展し、ビジネスの存続が危ぶまれるほどの危機に陥るケースもあります。こうしたなりすましを防ぐ方法の一つとして、二段階認証の採用が広がっています。
二段階認証のメリットとデメリット
メリット
パスワードが漏れても不正ログインを防ぎやすい
従来の単一の認証方法では、それが攻撃によって突破されると不正ログインを許してしまいます。二段階認証であれば、最初の認証が突破されても、もう一つの認証でブロックできます。異なる要素を組み合わせれば、攻撃に対する防御力をさらに高められます。
身に覚えのないログインに気づける
第二段階のコードや通知は、本人のスマートフォンなどに届きます。自分がログインしていないのにコードや通知が届いた場合は、パスワードが第三者に知られているサインと考えられます。すぐにパスワードを変更するなど、被害が広がる前に対処できます。
デメリット
ログインの手間が増える
ログインのたびに認証が1回増えるため、利用者の手間は増えます。多くのサービスでは、普段使う端末を信頼できる端末として登録し、2回目以降は第二段階を省略できる機能があるため、うまく活用すると負担を減らせます。
端末の紛失や故障でログインできなくなる
第二段階にスマートフォンなどを使っている場合、紛失や盗難、故障によって、本人もログインできなくなるおそれがあります。後述するバックアップ手段の準備が欠かせません。
二段階認証の主な種類
方式ごとの安全性と手軽さの比較
二段階認証の第二段階にはさまざまな方式があり、それぞれ安全性と手軽さが異なります。
| 方式 | 安全性 | 手軽さ | 主な注意点 |
|---|---|---|---|
| SMS認証 | △ | ◎ | SIMスワップやフィッシングでコードを奪われるおそれ |
| メール認証 | △ | ◎ | メールアカウント自体が乗っ取られると効果がない |
| 音声通話 | △ | ○ | 電話番号の乗っ取りや転送のおそれ |
| 認証アプリ | ○ | ○ | 端末の紛失や機種変更時の引き継ぎが必要 |
| ハードウェアトークン | ○ | △ | 機器の配布・管理に手間とコストがかかる |
| セキュリティキー | ◎ | △ | 紛失に備えて予備のキーの登録が必要 |
| 生体認証 | ○ | ◎ | 対応端末が必要で、代替手段の用意も必要 |
評価は一般的な目安です。どの方式も、パスワードだけの認証に比べれば安全性は高まります。
SMS認証
登録した携帯電話番号宛てにSMSで認証コードが送られ、そのコードを入力する方式です。スマートフォンがあれば専用アプリなしで使えるため、多くのサービスで採用されています。
ただし、電話番号を乗っ取る手口やフィッシングでコードを奪われるおそれがあるため、より強い方式を選べる場合は切り替えを検討しましょう。
メール認証
登録したメールアドレス宛てに、認証コードや認証用のURLが送られる方式です。手軽に使える一方で、メールアカウント自体のパスワードが漏れていると意味をなさないため、メールアカウント側の保護も重要です。
音声通話による認証
登録した電話番号に電話がかかり、自動音声で読み上げられた認証コードを入力する方式です。固定電話でも使えるため、SMSを受け取れない場合の代替手段として用意されていることが多い方式です。
認証アプリ(ワンタイムパスワード・プッシュ通知)
スマートフォンに認証アプリを入れ、一定時間ごとに切り替わるワンタイムパスワードを入力する方式です。通信経路を使わずに端末内でコードを生成するため、SMSより安全性が高いとされています。
アプリに届く通知の「承認」を押すだけでログインできるプッシュ通知型もあり、手軽さに優れています。ただし、後述するMFA疲労攻撃の標的になりやすいため、番号を照合する方式などと組み合わせて使うことが大切です。
ハードウェアトークン・セキュリティキー
ハードウェアトークンは、ワンタイムパスワードを表示する専用機器で、金融機関などで使われてきました。セキュリティキーは、USBやNFCで端末に接続して認証する小型の機器です。
セキュリティキーは、正規のサイトでしか認証が成立しない仕組みを持つため、フィッシングに強い方式とされています。機器を持っていなければログインできない一方、紛失や破損に備えて予備のキーを登録しておく必要があります。
生体認証
指紋や顔、静脈などの身体的な特徴を使って認証する方式です。他人が容易に模倣できず、紛失や盗難が考えにくいというメリットがあります。
スマートフォンやパソコンに搭載されたセンサーで手軽に使える一方、けがなどで一時的に使えない場合に備えて、代替の手段を用意しておく必要があります。
二段階認証を突破する3つの手口
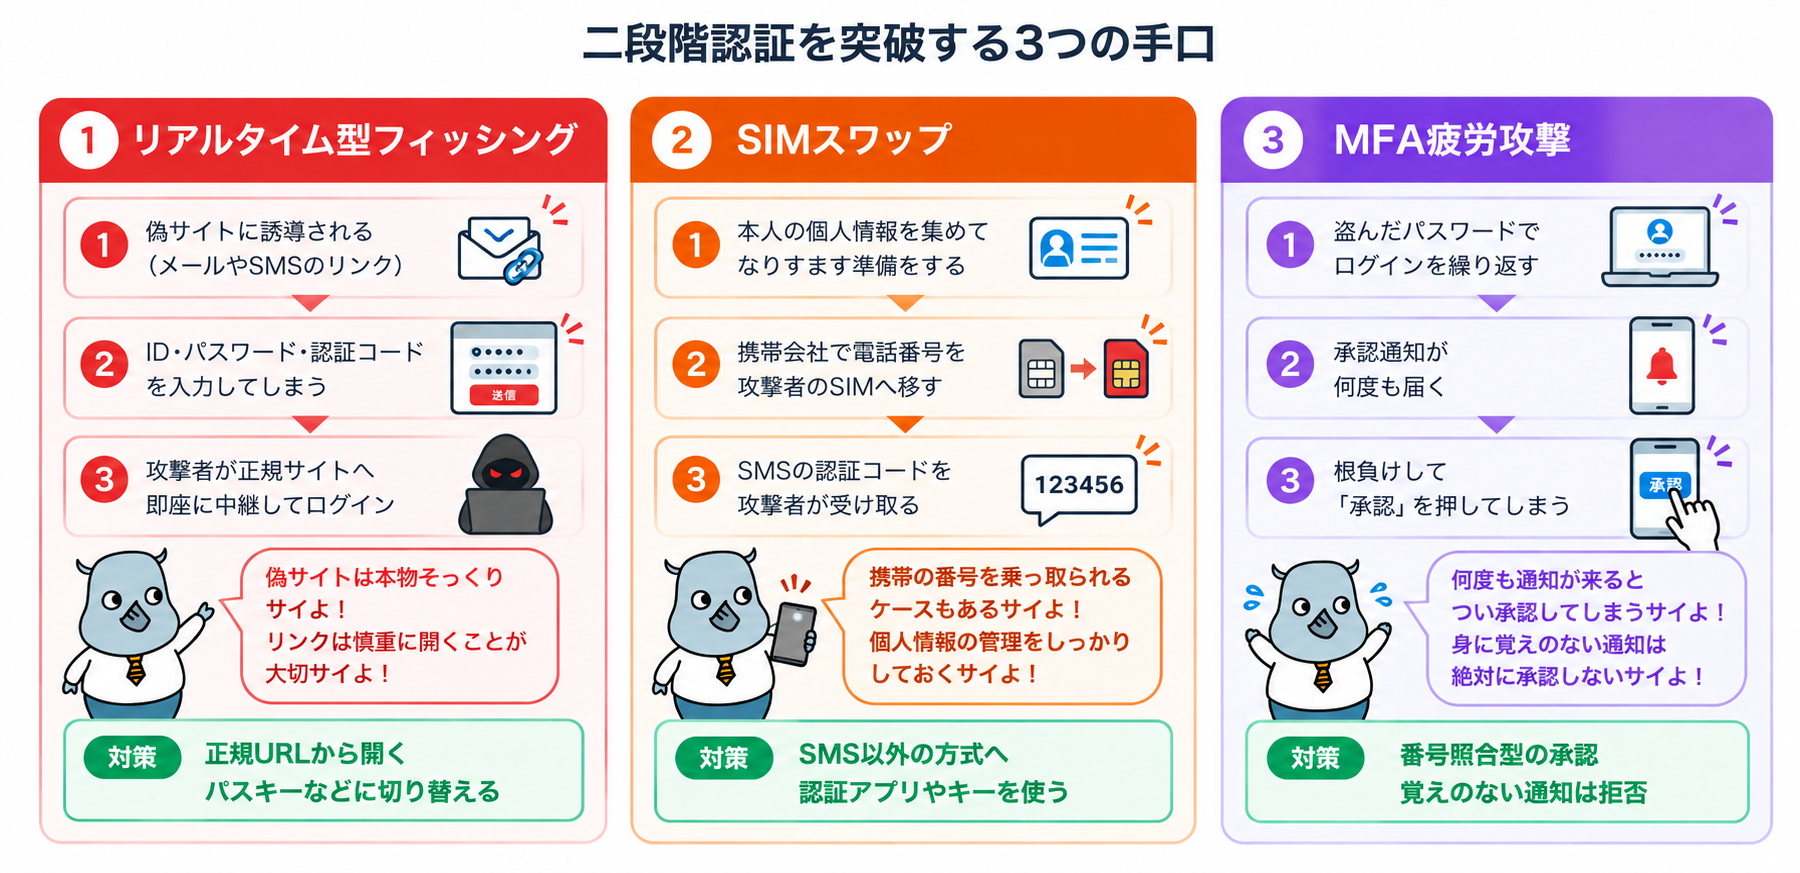
手口1:リアルタイム型フィッシング
正規のサイトそっくりの偽サイトに利用者を誘導し、入力されたIDとパスワード、さらに認証コードまでを、その場で正規サイトに中継してログインする手口です。
認証コードには有効期限がありますが、攻撃者がリアルタイムで使うため、二段階認証を設定していても突破されてしまいます。
メールやSMSで「アカウントが停止されます」などと不安をあおり、偽サイトのリンクを開かせるのが典型的な流れです。
手口2:SIMスワップ
攻撃者が本人になりすまして携帯電話会社で手続きを行い、被害者の電話番号を攻撃者が持つSIMカードに移し替える手口です。電話番号を乗っ取られると、SMSや音声通話で届く認証コードを攻撃者が受け取れるようになります。
被害者の手元のスマートフォンが突然通信できなくなることで、初めて気づくケースが多いのが特徴です。
手口3:MFA疲労攻撃(承認通知の連続送信)
何らかの方法でパスワードを入手した攻撃者がログインを何度も試み、利用者のスマートフォンに承認通知を連続で送りつける手口です。深夜などに大量の通知が届き、利用者がうっかり、あるいは根負けして「承認」を押してしまうと、ログインが成立します。
プッシュ通知型の認証は手軽な反面、「承認」を押す操作だけで本人確認が完了してしまう点を突かれます。
突破を防ぐための対策
リアルタイム型フィッシングへの対策
メールやSMSのリンクからログイン画面を開かず、ブックマークや公式アプリなど、正規の入口からアクセスすることが基本です。身に覚えのないタイミングで認証コードの入力を求められた場合は、すぐに操作を中止しましょう。
根本的な対策としては、後述するパスキーやセキュリティキーなど、偽サイトでは認証が成立しない方式に切り替えることが有効です。
SIMスワップへの対策
SMSや音声通話に頼らず、認証アプリやセキュリティキーなど、電話番号に依存しない方式を第二段階に設定することが有効です。携帯電話会社によっては、契約変更の手続きを制限する保護設定を用意している場合もあります。
スマートフォンが突然通信できなくなった場合は、すぐに携帯電話会社に連絡し、主要なサービスのログイン履歴を確認しましょう。
MFA疲労攻撃への対策
身に覚えのない承認通知は、何度届いても承認しないことが基本です。通知が繰り返し届く場合はパスワードが漏れていると考えて、すぐに変更しましょう。
サービス側の設定としては、ログイン画面に表示された番号をアプリに入力させる番号照合(ナンバーマッチング)や、通知にログイン元の地域や端末を表示する機能を有効にすることで、安易な承認を防げます。
フィッシングに強い認証(パスキー・セキュリティキー)を選ぶ
パスキーは、パスワードの代わりに端末に保存された認証情報と、指紋や顔などの生体認証を組み合わせてログインする仕組みです。FIDOと呼ばれる標準規格に基づいており、認証情報は登録した正規のサイトでしか使えないため、偽サイトに入力させて盗む手口が通用しません。
パスキーやセキュリティキーは、それ自体が所持と生体(または暗証番号)の要素を組み合わせた認証になるため、サービスによってはパスキーでログインすると第二段階の手順が省略されます。
対応しているサービスでは、パスキーなどフィッシングに強い方式への切り替えを検討しましょう。
二段階認証を使うときの注意点
バックアップ手段を必ず用意する
二段階認証に必要なデバイスとしてスマートフォンなどを設定している場合、紛失や盗難、故障でログインできなくなるおそれがあります。別の認証方法をバックアップとして登録しておくほか、サービスが発行するバックアップコードを安全な場所に保管しておきましょう。
機種変更の前に引き継ぎを済ませる
認証アプリを使っている場合、機種変更でログインできなくなることがあります。古い端末を手放す前に、アプリのアカウント移行機能を使うか、各サービスで新しい端末を登録し直しておくことが大切です。
二段階認証を一時的に解除して機種変更する方法もありますが、解除している間はパスワードだけで守られた状態になります。解除した場合は、作業後すぐに設定し直しましょう。
二段階認証だけで安心しない
二段階認証は不正ログイン対策として有効ですが、ここまで見てきたように突破する手口も存在します。二段階認証は万能ではなく、パスワードの使い回しをやめるなどの基本的な対策と組み合わせることが前提です。
また、マルウェアに感染した端末では、ログイン後の通信を乗っ取られるおそれもあります。OSやアプリの更新、セキュリティソフトの導入など、端末自体の対策もあわせて行いましょう。
企業で二段階認証を導入する進め方
優先して導入するシステムを決める
社内のすべてのシステムに一度に導入するのが難しい場合は、影響の大きいものから優先しましょう。メールやグループウェア、クラウドストレージ、VPNなど外部からアクセスできるシステムや、管理者アカウント、顧客情報や財務情報を扱うシステムは優先度の高い対象です。
認証方式と例外の扱いを決める
導入する認証方式は、安全性と従業員の使いやすさのバランスを考えて決めます。管理者アカウントなど特に重要なアカウントには、セキュリティキーなどフィッシングに強い方式を求めるといった使い分けも有効です。
あわせて、業務でスマートフォンを使えない従業員への代替手段や、端末を紛失した際の本人確認と再設定の手順など、例外の扱いもあらかじめ決めておきましょう。
従業員への周知とサポート体制を整える
導入前には、二段階認証の目的や設定方法を従業員に説明し、問い合わせ窓口を用意しておくとスムーズです。身に覚えのない承認通知は承認しない、不審な通知が届いたら報告するといったルールもあわせて周知しておくと、MFA疲労攻撃などへの備えにもなります。
二段階認証に関するよくある質問
Q. 二段階認証は設定したほうがよいですか?
設定することをおすすめします。パスワードが漏れても不正ログインを防ぎやすくなるため、特にメールやネットバンキング、SNSなど重要なアカウントでは早めに設定しましょう。
Q. 二段階認証と二要素認証はどちらが安全ですか?
異なる要素を組み合わせる二要素認証のほうが安全です。二段階認証を設定するときも、パスワードと認証アプリのように、二要素認証にもなる組み合わせを選びましょう。
Q. SMS認証と認証アプリはどちらがよいですか?
安全性を重視するなら認証アプリがおすすめです。SMS認証は手軽ですが、SIMスワップなどでコードを奪われるおそれがあります。認証アプリを使う場合は、機種変更時の引き継ぎに注意しましょう。
Q. 二段階認証ができないときはどうすればよいですか?
まずは、登録しておいた別の認証方法やバックアップコードでログインできないか確認しましょう。それでもログインできない場合は、各サービスのアカウント復旧手続きやサポート窓口を利用します。
Q. パスキーとは何ですか?
パスワードの代わりに、端末に保存された認証情報と生体認証などを使ってログインする仕組みです。正規のサイトでしか使えないため、フィッシングに強い認証方式として対応するサービスが増えています。
まとめ
二段階認証は、IDとパスワードに加えてもう一度本人確認を行うことで、不正ログインを防ぎやすくする仕組みです。より安全に使うには、パスワードとは異なる要素を組み合わせ、二要素認証にもなる方式を選ぶことが大切です。
リアルタイム型フィッシングやSIMスワップ、MFA疲労攻撃といった突破の手口も知ったうえで、パスキーなどフィッシングに強い方式への切り替えも検討しましょう。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
二段階認証
クレデンシャルとは?意味・種類・攻撃手口4種・漏洩リスク・個人と企業の管理方法を徹底解説
パスワードレス認証とは?セキュリティ強化につながる仕組みとメリット・デメリット
認証
GateKeeper
耐フィッシング多要素認証
物理的なセキュリティキーとは?FIDO2の仕組み・YubiKey比較・設定手順・企業での活用
多要素認証疲労攻撃とは?MFA疲労攻撃とも呼ばれる攻撃手段と対策を解説