無料会員登録
OTセキュリティとは、工場の生産設備や発電所、水道などの社会インフラを動かす制御システムを、サイバー攻撃から守る取り組みです。工場のDXやIoT化でITとOTの接続が進み、ランサムウェアによる操業停止などの被害も起きています。
この記事では、OTセキュリティの基本とITセキュリティとの違い、工場への4つの侵入経路と経路ごとの対策、工場を止めずに進める対策の手順、IT部門と製造部門の役割分担までを解説します。

OTセキュリティとは
工場や社会インフラの制御システムを守る取り組み
OT(Operational Technology)とは、工場の生産設備や発電所、水処理施設などの設備やシステムを制御・運用するための技術の総称です。
OTセキュリティとは、こうした制御システムやネットワークをサイバー攻撃から守り、設備の安全で安定した稼働を確保するための取り組みを指します。
OTのシステムは、製造ラインの制御、電力の供給、水処理など、社会の基盤を支えています。そのため、OTセキュリティは企業の生産活動だけでなく、人々の生活や安全を守ることにも直結しています。
OT・ICS・SCADA・PLCの関係
OTセキュリティでは、似た言葉がいくつも登場します。OTは、物理的な設備や工程を監視・制御する技術全体を指す最も広い言葉です。その中で、産業の工程を自動で制御するシステムを、ICS(産業用制御システム)と呼びます。
ICSを構成する代表的なものが、機械を直接制御する装置であるPLC(プログラマブルロジックコントローラ)や、離れた場所の設備を監視・制御するSCADA、工場全体の工程を分散して制御するDCSです。また、作業者が設備の状態を確認・操作する画面をHMIと呼びます。
OTセキュリティが重要な理由
攻撃者は、OTのシステムの弱点を突いて、工場の操業を停止させたり、設備に危険な動作をさせたりする可能性があります。
OTのシステムへの攻撃は、生産ラインの停止による経済的な損失だけでなく、設備の破損や人命への危険にまでつながるおそれがあります。さらに、社会インフラを担うシステムが機能しなくなれば、社会全体に大きな混乱が生じかねません。
こうした影響の大きさから、OTセキュリティ対策の強化が急務となっています。
OTセキュリティとITセキュリティの違い
違いの一覧
OTセキュリティを理解するうえで、まず押さえておきたいのがITとの違いです。主な違いは次のとおりです。
| 観点 | OT | IT |
|---|---|---|
| 目的 | 物理的な設備や工程の制御 | 情報の処理と管理 |
| 優先すること | 可用性(止めないこと)と安全 | 機密性(情報を漏らさないこと) |
| リアルタイム性 | 処理の遅れが許されない場面が多い | 多少の遅れは許容されることが多い |
| システムの使用期間 | 10年以上にわたることが多い | 数年程度で更新されることが多い |
| 主な管理部門 | 製造部門・生産技術部門 | 情報システム部門 |
可用性と安全を最優先する
ITのセキュリティでは、情報が漏れないこと(機密性)が重視されることが多い一方、OTでは、設備を止めないこと(可用性)が最も重視されます。生産ラインやインフラが止まれば、その影響がすぐに事業や社会に及ぶためです。
また、OTでは、作業者の健康や安全、周辺の環境への影響も考慮する必要があります。ITでは一般的な「不審な端末をすぐにネットワークから切り離す」「すぐに再起動する」といった対応が、OTでは設備の停止や事故につながる場合もあります。
ITの対策をそのままOTに当てはめるのではなく、「止めない」ことを前提にした対策を考えることが重要です。
機器の使用期間が長く、更新しにくい
OTの機器やシステムは10年以上にわたって使われることが多く、サポートが終了した古いOSが動き続けているケースも珍しくありません。こうした古いシステムは既知の脆弱性を抱えていることが多く、攻撃者に狙われやすくなります。
一方で、24時間稼働し続ける設備では、更新プログラムの適用や再起動のためにシステムを止めることが難しく、脆弱性が放置されがちです。また、制御用のソフトウェアが新しいOSに対応していないため、OSを更新できない場合もあります。
OTセキュリティが求められる背景
ITとOTの接続が進んだ
かつての工場のOT環境は、外部のネットワークから切り離された専用のネットワークで運用されてきました。
しかし近年は、生産データの分析や遠隔での監視、クラウドサービスの活用などを目的に、OTのシステムを社内のITネットワークやインターネットにつなぐ機会が増えています。
また、OTの機器にもWindowsなどの汎用的なOSや、一般的な通信の仕組みが使われるようになりました。こうした変化によって生産性は高まる一方、ITと同じ脆弱性や攻撃の手口がOTにも及ぶようになっています。
工場の操業停止につながる被害が起きている
実際に、サイバー攻撃によって工場の操業が止まる被害が国内外で起きています。海外では、製造業の企業がランサムウェアに感染し、制御用の端末が使えなくなったことで、長期間にわたって手作業での生産を強いられた事例があります。
国内でも、部品のサプライヤーがランサムウェアの被害を受けたことで部品の供給が止まり、取引先の自動車メーカーが国内の工場の稼働を停止した事例がありました。IPA(情報処理推進機構)は、こうした制御システムに関するインシデントの事例を資料として公開しています。
国内外のガイドラインの整備
被害の広がりを受けて、OTセキュリティに関するガイドラインや規格の整備が進んでいます。
国内では、経済産業省が「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」を策定し、工場のセキュリティ対策を企画・実行する際の考え方や手順を示しています。
国際的には、制御システムのセキュリティに関する国際規格であるIEC 62443や、米国NISTによるOTセキュリティのガイドであるNIST SP 800-82、サイバーセキュリティ全般の枠組みであるNIST CSFなどが広く参照されています。
取引先からこうした基準への対応を求められる場面も増えています。
工場への4つの侵入経路
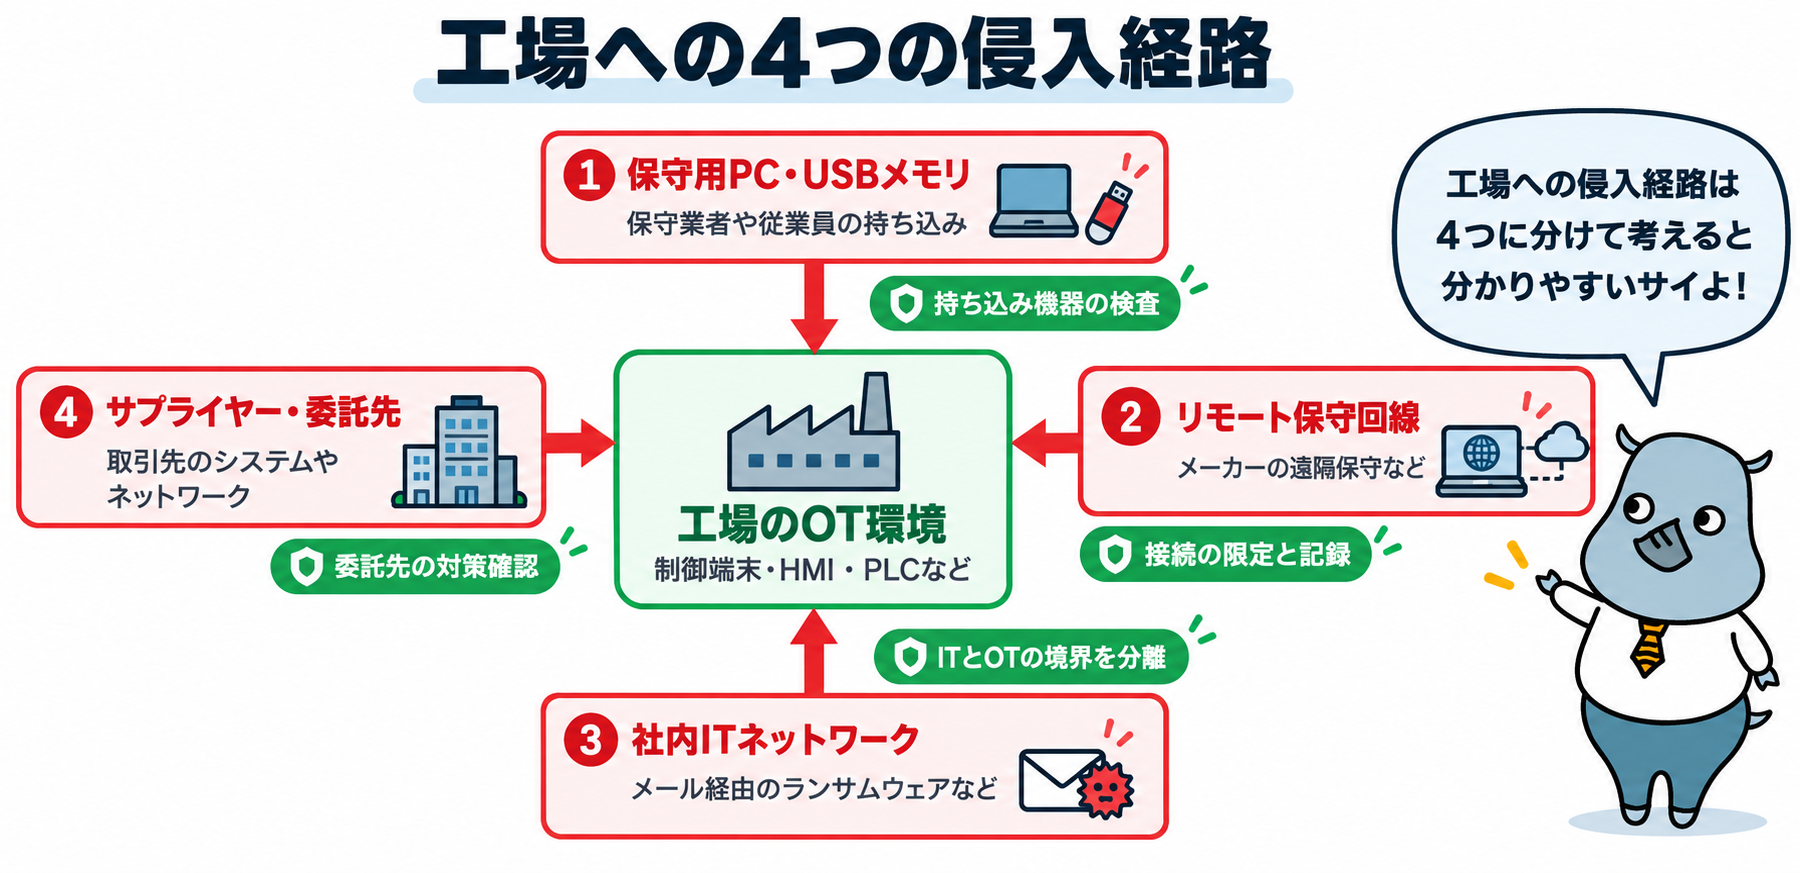
経路1:保守用PCやUSBメモリの持ち込み
インターネットにつながっていない工場でも、保守業者や従業員が持ち込むPCやUSBメモリを通じて、マルウェアが入り込むことがあります。設備の点検やプログラムの更新のために外部の機器を接続する場面は多く、そのたびに感染の機会が生まれます。
「インターネットにつないでいないから安全」とは言えず、持ち込まれる機器そのものが侵入経路になり得ます。
経路2:リモート保守回線や外部と接続する機器
設備メーカーが遠隔で保守を行うための回線や、現場で設置したモバイル回線のルーターなど、外部と直接つながる機器が侵入経路になることがあります。こうした回線は、情報システム部門が把握していないまま設置されていることも少なくありません。
VPN機器などの脆弱性が放置されていたり、パスワードが初期設定のままだったりすると、外部から直接OTのネットワークに侵入されるおそれがあります。
経路3:社内のITネットワークからの感染拡大
メールの添付ファイルなどを通じて社内のITネットワークに入り込んだランサムウェアが、ITとOTの境界を越えて工場に広がる経路です。ITとOTのネットワークが十分に分けられていないと、事務用のPCから制御用の端末へと感染が広がってしまいます。
近年の工場の操業停止の多くは、OTを直接狙った攻撃ではなく、こうしたITネットワーク経由の感染が原因となっています。
経路4:サプライヤーや委託先を経由した攻撃
取引先のサプライヤーや、保守を委託している業者のシステムが攻撃を受け、そこを足がかりに自社に侵入される経路です。自社が直接攻撃されなくても、サプライヤーが被害を受けて部品の供給が止まれば、自社の生産が止まることもあります。
侵入経路ごとの対策
持ち込み機器を検査・管理する
保守用PCやUSBメモリを工場のネットワークや設備につなぐ前に、ウイルス検査を行うルールを定めましょう。工場の入口に専用の検査端末を置く、インストール不要で使えるUSB型の検査ツールを使うといった方法があります。
あわせて、持ち込みを許可する機器を登録制にし、いつ誰がどの機器をつないだかを記録しておくと、問題が起きたときに原因をたどりやすくなります。
リモート接続を限定し、記録を残す
工場にあるリモート保守回線や外部と接続する機器をすべて洗い出し、不要なものは撤去しましょう。必要な回線は、接続できる相手と時間を限定し、使うときだけ接続を許可する運用にすることが有効です。
接続には多要素認証を設定し、誰がいつ接続して何をしたかの記録を残します。VPN機器などは、更新プログラムを速やかに適用することも欠かせません。
ITとOTの境界を分け、ネットワークを分割する
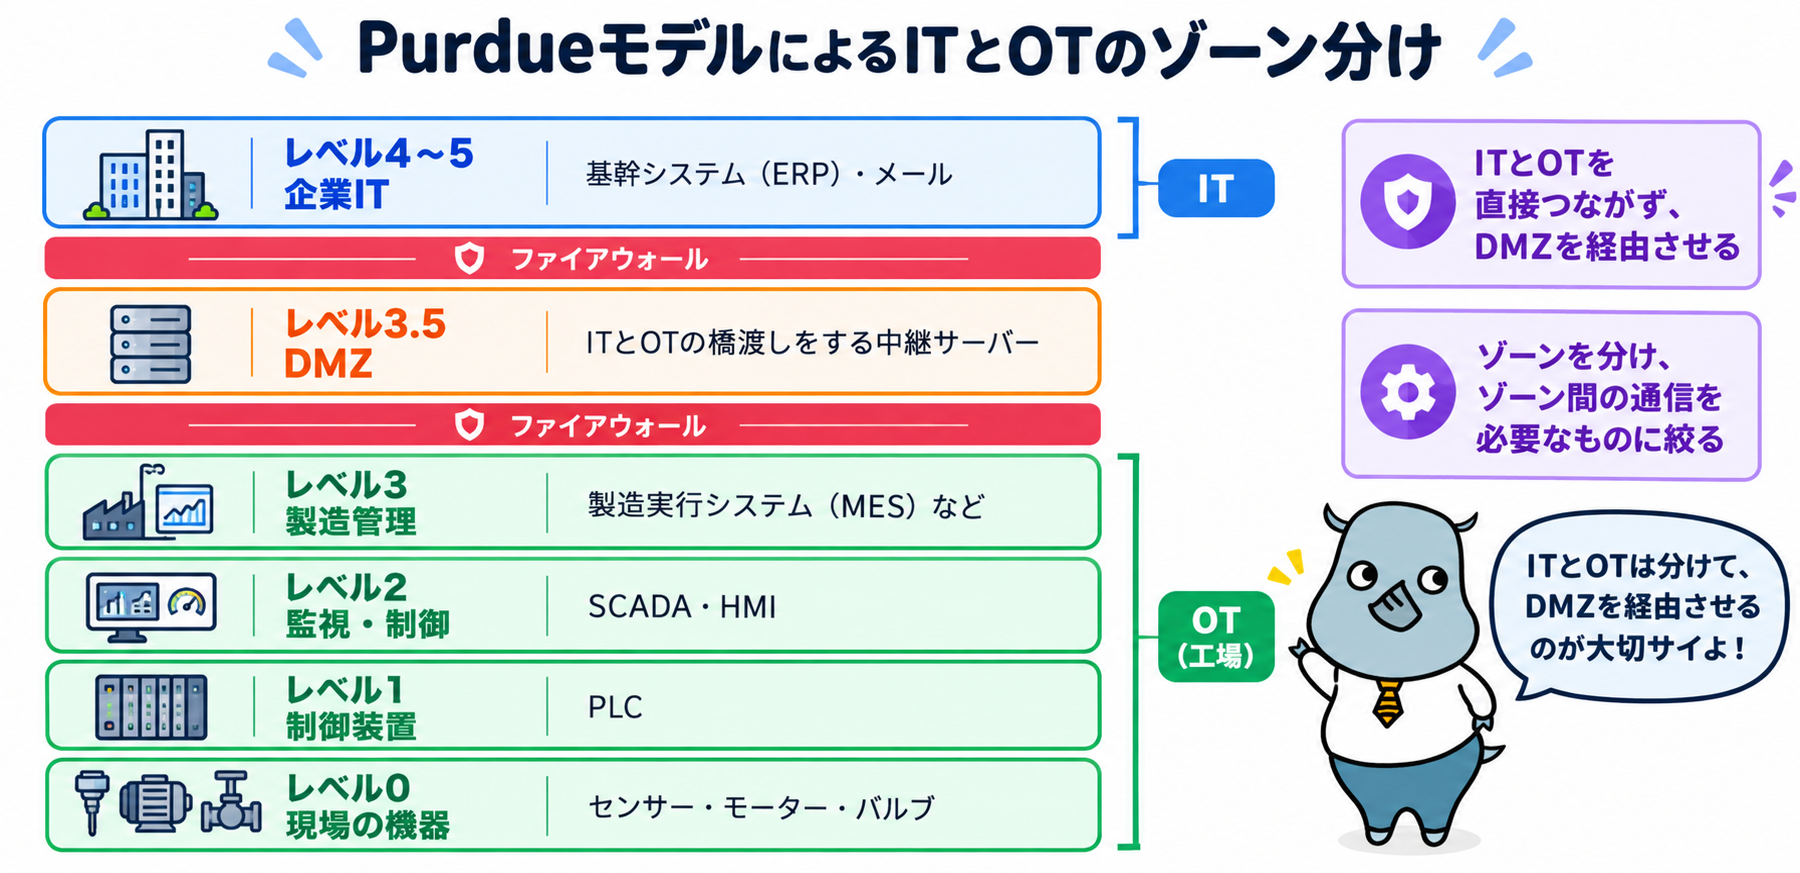
工場のシステムを整理する考え方として、よく使われるのがPurdueモデルです。工場のシステムを、企業のITの層から、製造管理、監視・制御、制御装置、現場の機器までの階層に分けて整理します。
そのうえで、ITとOTの間にDMZ(緩衝地帯)を設け、ファイアウォールで両者を直接つながないようにします。さらに、OTの中も生産ラインや役割ごとにゾーンを分け、ゾーン間の通信を必要なものだけに絞ることで、1か所が感染しても被害が工場全体に広がるのを防げます。
こうした考え方は、IEC 62443でも「ゾーン」と「コンジット(ゾーン間の通信路)」として整理されています。
委託先やサプライヤーの対策状況を確認する
保守を委託している業者や、システムを接続しているサプライヤーには、セキュリティ対策の状況を確認しましょう。契約の際に、持ち込み機器の検査やリモート接続のルールなど、守ってほしい対策を明記しておくことも有効です。
また、サプライヤーが被害を受けた場合に備えて、部品の調達先や在庫の持ち方を含めた事業継続の計画を検討しておくことも大切です。
すべての経路に共通する脆弱性管理とアクセス制御
どの経路からの侵入にも共通して効くのが、脆弱性管理とアクセス制御です。脆弱性の情報を継続的に集め、リスクの大きさに応じて計画的に更新プログラムを適用しましょう。
設備を止められない場合は、計画停止の時期にまとめて対応する、仮想パッチ(IPSなどで攻撃の通信を遮断する仕組み)で守るといった方法もあります。
アクセス制御では、利用者に必要最小限の権限だけを与え、退職者や異動者のアカウントを速やかに削除します。共有アカウントを使い回さず、誰が操作したかがわかるようにしておくことも重要です。
OTセキュリティ対策の進め方
ステップ1:資産を可視化し、現状を把握する
最初に、工場にどのような機器やシステムがあり、どのようにつながっているかを把握します。PCやサーバー、PLC、ネットワーク機器などを一覧にし、OSやソフトウェアのバージョン、外部との接続の有無もあわせて整理しましょう。
守るべきものが見えていなければ、対策の優先順位も決められません。台帳づくりが難しい場合は、工場の通信を監視して機器を自動で洗い出す仕組みを活用する方法もあります。完璧な台帳にこだわりすぎず、重要な設備から把握していくのが現実的です。
ステップ2:リスクを評価し、優先順位を付ける
把握した資産ごとに、攻撃を受けた場合の影響の大きさと、攻撃を受ける可能性を評価します。経済産業省のガイドラインやIEC 62443などを参考にすると、評価の観点を整理しやすくなります。
すべてのリスクに一度に対策するのは現実的ではありません。「外部とつながる回線がある」「古いOSのPCが制御ネットワークにある」など、影響が大きく、比較的少ない費用で対応できるものから優先して計画を立てましょう。
ステップ3:工場を止めずに対策を導入する
対策を導入する際は、生産ラインを止めないことを大前提に進めます。更新プログラムの適用や設定の変更は、できる限り検証用の環境で事前に動作を確認し、影響の少ない設備から段階的に展開しましょう。
監視については、ネットワークの通信を複製して受け取るだけのOT向けの侵入検知システム(OT-IDS)を使えば、制御の通信に影響を与えずに導入できます。更新できない古い端末は、許可したアプリケーションだけを動かす仕組みや、ネットワークの分離で守る方法もあります。
ステップ4:監視と改善を続ける
対策は導入して終わりではありません。通信の監視やログの確認を続け、異常の兆候を早く捉えられるようにしましょう。新しく見つかった脆弱性や、工場の設備の増設・変更にあわせて、対策を見直していくことも必要です。
あわせて、従業員への教育や、インシデントが起きたことを想定した訓練を定期的に行い、組織全体の対応力を高めていきます。
IT部門と製造部門の役割分担
IT部門が担うこと
情報システム部門などのIT部門は、セキュリティの専門知識を活かして、全社のセキュリティ方針の策定や、ITとOTの境界の設計、脆弱性情報の収集、監視の仕組みづくりなどを担います。
ただし、IT部門は工場の設備や生産の事情に詳しくないことが多いため、ITの方針をそのまま工場に当てはめないよう注意が必要です。工場の実情を踏まえたOT向けの方針を、製造部門と一緒に作ることが大切です。
製造・生産技術部門が担うこと
製造部門や生産技術部門は、工場の設備やネットワーク、日々の運用を最もよく知る立場です。資産の把握や、設備を止められる時期の判断、対策を導入した際の動作の確認などを担います。
持ち込み機器の検査やリモート接続の管理など、現場で守るべきルールを定着させるのも、製造部門の重要な役割です。
インシデント対応の体制をともに整える
工場で異常が起きたとき、それが機器の故障なのかサイバー攻撃なのかを見分けるには、ITとOTの両方の知識が必要です。どちらの部門が何を判断し、誰に連絡するのかを、あらかじめ決めておきましょう。
IT部門と製造部門が対立するのではなく、それぞれの専門性を持ち寄って一つのチームとして取り組むことが、OTセキュリティを進めるうえでの鍵です。社内だけで対応が難しい場合は、OTセキュリティに詳しい外部の専門家の支援を受けることも検討しましょう。
OTセキュリティに関するよくある質問
Q. インターネットにつないでいない工場でも対策は必要ですか?
必要です。保守用PCやUSBメモリの持ち込み、現場で設置された外部との接続回線、取引先を経由した攻撃など、インターネットにつないでいなくても侵入される経路はあります。外部との接続がないと思い込まず、実際の接続状況を確認しましょう。
Q. 更新できない古いOSの端末はどう守ればよいですか?
ネットワークを分けて外部やほかの機器との通信を必要なものだけに絞る、許可したアプリケーションだけを動かす仕組みを使う、IPSなどで攻撃の通信を遮断する仮想パッチを使うといった方法を組み合わせます。
あわせて、将来の設備更新の計画に、新しいOSへの移行を含めておきましょう。
Q. 機器の故障とサイバー攻撃はどう見分ければよいですか?
見た目の症状だけで見分けるのは難しいため、平常時の通信や動作を記録しておき、異常が起きたときに比べられるようにしておくことが大切です。
OT向けの監視の仕組みで、普段と異なる通信や見慣れない機器の接続がないかを確認できるようにしておくと、切り分けがしやすくなります。
Q. 中小規模の工場は何から始めればよいですか?
まずは、工場にある機器と外部との接続を一覧にすることから始めましょう。そのうえで、持ち込み機器の検査ルールの徹底や、不要な外部接続の撤去、パスワードの初期設定からの変更など、費用をかけずにできる対策から進めるのが効果的です。
Q. 参考にすべきガイドラインはありますか?
国内では、経済産業省の「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」が、工場の対策を進めるうえでの基本的な手引きになります。国際的には、IEC 62443やNIST SP 800-82が広く参照されています。
業界ごとのガイドラインがある場合は、あわせて確認しましょう。
まとめ
OTセキュリティとは、工場や社会インフラの制御システムをサイバー攻撃から守る取り組みで、ITとは異なり「止めないこと」と安全が最優先されます。工場には、持ち込み機器、リモート保守回線、社内ITネットワーク、サプライヤーという4つの主な侵入経路があります。
資産の可視化から始め、経路ごとの対策を工場を止めずに段階的に導入し、IT部門と製造部門が協力して継続的に改善していきましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
製造業向けセキュリティガイドライン:安全な運用のために
CPSF(サイバー・フィジカル・セキュリティ対策フレームワーク)とは?策定の背景や内容を徹底解説
情報の”守秘期間”から考える、NDA(秘密保持契約)締結の注意点
National Republican Army
スクリーンセーバーとは?目的と情報漏洩を防ぐ画面ロックを解説
データローカライゼーション規制とは?必要となる背景や現状を徹底解説
ボットネットとは?仕組みと感染経路、加担を防ぐ対策5つ
ASMとは?4つのプロセスと脆弱性診断との違いを解説