
 無料会員登録
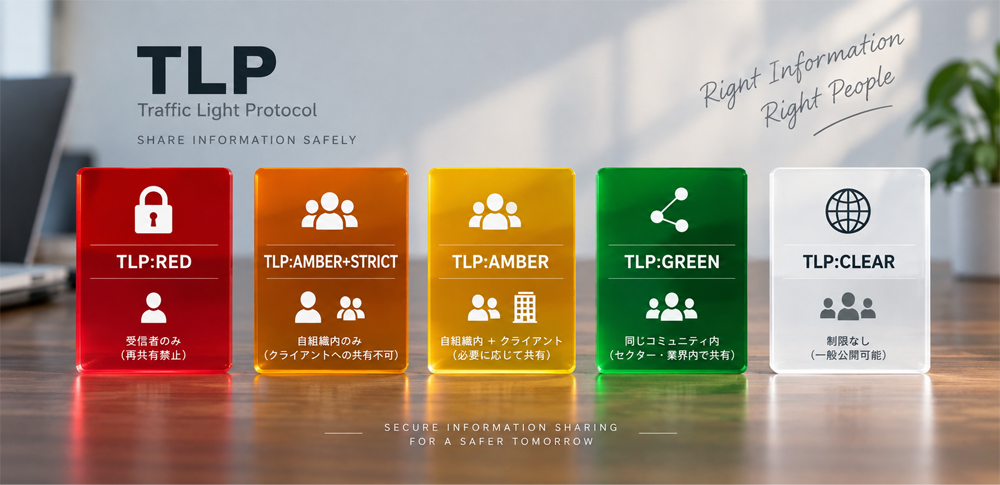
TLPとは、サイバーセキュリティの分野で使われる情報共有のための分類プロトコルです。「どの範囲までこの情報を共有してよいか」を色によって一目で示す仕組みで、インシデント対応チームや政府機関、企業のセキュリティ担当者が活用しています。
TLPは2022年8月にFIRSTから最新バージョンであるv2.0が公開され、日本語版は2022年9月に公開されました。v2.0ではTLP:AMBER+STRICTが追加され、TLP:WHITEはTLP:CLEARへ名称変更されています。本記事では、TLPの基本概念から最新v2.0の変更点、各ラベルの意味と使い方までをわかりやすく解説します。
TLP(トラフィック・ライト・プロトコル)とは
TLP(Traffic Light Protocol:トラフィック・ライト・プロトコル)とは、機密性の高い情報を「誰にどこまで共有してよいか」を色で示すための標準プロトコルです。赤・橙・緑・白(クリア)という信号機の色にならった分類を用いることで、情報の取り扱い範囲を一目で判断できます。
TLPは国際的なインシデント対応・セキュリティチームの連合組織であるFIRST(Forum of Incident Response and Security Teams)が管理・標準化しています。日本ではJPCERT/CCが日本語版の翻訳・普及に関わっており、国内のCSIRT(コンピュータセキュリティインシデント対応チーム)や企業のセキュリティ担当者にも広く浸透しつつあります。
TLPが必要とされる背景
サイバーセキュリティの現場では、脅威情報やインシデント情報を関係組織と迅速に共有することが重要です。しかし、セキュリティ情報は本来機密性が高く、無制限に公開することでかえって攻撃者に悪用されるリスクがあります。
また、情報を受け取った側が「この情報をどこまで共有してよいのか」を判断できなければ、情報の拡散範囲が想定外に広がってしまう可能性があります。こうした課題を解決するために生まれたのがTLPです。
TLPを使うことで、送信者は情報と一緒に「共有してよい範囲」を明示でき、受信者は判断に迷うことなく適切に情報を取り扱えます。組織間・国際間での脅威情報共有が増加する現代において、TLPは共通言語として機能しています。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
TLP v2.0の概要と変更点
TLPの最新バージョンであるv2.0は、2022年8月にFIRSTによって公開されました。JPCERT/CCも日本語訳の提供に協力しており、国内組織への普及が進んでいます。
v2.0では、従来のv1.0から以下の変更が加えられています。
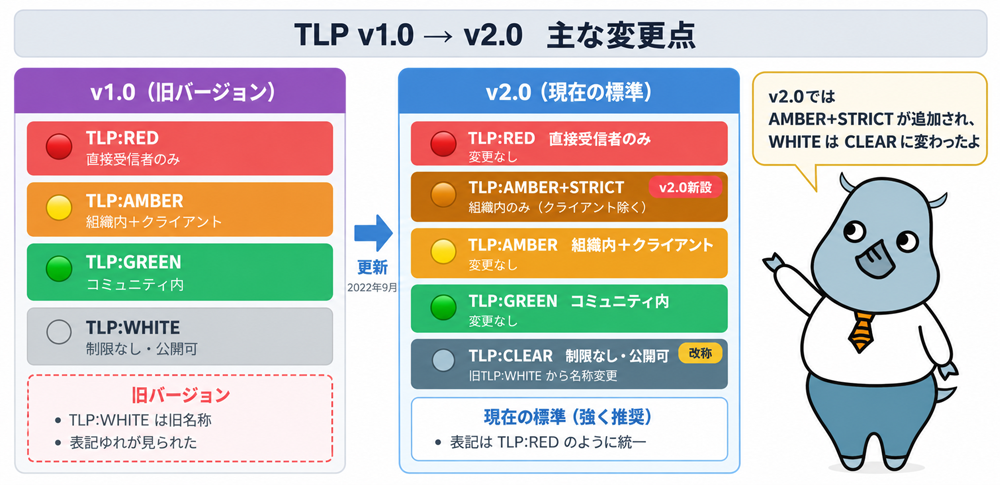
v1.0からv2.0への主な変更点
| 変更内容 | v1.0 | v2.0 |
|---|---|---|
| ラベル構成 | 4つの基本ラベル | 4つの基本ラベル+TLP:AMBER+STRICT |
| 新設ラベル | なし | TLP:AMBER+STRICT(新設) |
| WHITE → CLEAR | TLP:WHITE | TLP:CLEAR(名称変更) |
| 表記形式 | 現場ではTLP-REDなどの誤表記が見られることもあった | TLP:RED(コロン形式・大文字表記に統一) |
| 推奨状況 | 2022年12月31日まで有効 | 現在の標準版(強く推奨) |
重要:v2.0が現在の標準です
v1.0は2022年12月31日をもって廃止移行期間が終了しています。TLP:WHITEやTLP-REDといった旧表記・誤表記は現在では非推奨です。現在はTLP:CLEAR・TLP:GREEN・TLP:AMBER・TLP:AMBER+STRICT・TLP:REDの表記を理解しておくことが実務上重要です。
TLPのラベル(v2.0対応)
TLP v2.0では、情報の機密度と共有範囲に応じてラベルが定義されています。それぞれの意味と適用シーンを解説します。
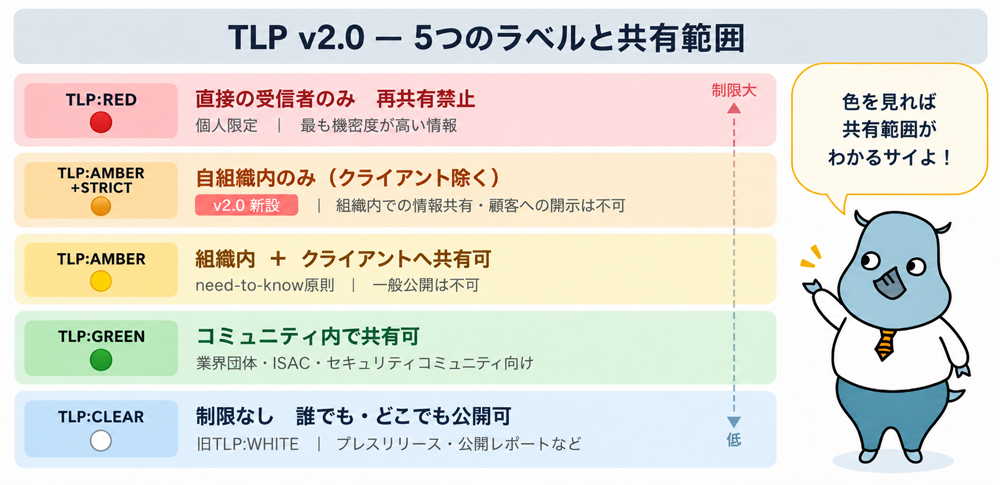
TLP:RED — 受信者のみ、再共有禁止
TLP:REDは最も制限の厳しいラベルです。情報は直接の受信者のみが閲覧でき、他の誰にも共有してはなりません。会議やプレゼンテーションで口頭で共有された場合も、参加者以外への再共有は禁じられています。
TLP:RED の概要
共有範囲:直接の受信者のみ
用途:漏洩すれば送信者や情報源に重大な損害を与える可能性がある、極めて機密性の高い情報
TLP:AMBER+STRICT — 自組織内のみ(v2.0新設)
TLP:AMBER+STRICTはv2.0で新たに追加された指定です。情報は受信者の組織内に限定して共有できますが、組織のクライアント(顧客)には共有できません。これがTLP:AMBERとの大きな違いです。
TLP:AMBER+STRICT の概要
共有範囲:受信者の組織内のみ(クライアント・顧客を除く)
用途:自組織のメンバーには共有が必要だが、外部クライアントへの開示は控えるべき情報
TLP:AMBER — 組織とクライアントへの共有
TLP:AMBERは、受信者が自組織のメンバーおよびクライアント(顧客)に対してニーズに基づいて共有できるラベルです。ただし、一般公開や外部コミュニティへの公開は許可されていません。
TLP:AMBER の概要
共有範囲:受信者の組織内 + 組織のクライアント(need-to-know原則)
用途:組織内での対応や顧客への通知が必要な脅威情報・インシデント情報
TLP:GREEN — コミュニティ内での共有
TLP:GREENは、情報を同じコミュニティやセクター内の参加者に共有できるラベルです。ただし、インターネット上への公開や、コミュニティ外の組織への開示は認められていません。
TLP:GREEN の概要
共有範囲:所属するコミュニティ・セクター内の参加者
用途:業界団体・ISAC(情報共有分析センター)・セキュリティコミュニティ内での情報共有
TLP:CLEAR — 制限なし、公開可能
TLP:CLEARはv1.0のTLP:WHITEに相当し、名称が変更されたラベルです(CLEARは「制限なし」を意味します)。情報に制限はなく、誰にでも・どこでも共有・公開することができます。
ただし、TLP:CLEARであっても、著作権、契約、法令、個人情報保護など別の制限がある場合は、それらのルールに従う必要があります。
TLP:CLEAR の概要
共有範囲:制限なし(一般公開可)
用途:プレスリリース・公開レポート・一般向けセキュリティ情報など
TLPの表記ルール
TLP v2.0では、ラベルの表記方法が統一されています。正しい表記を理解し、一貫して使用することが重要です。
表記の基本ルール:
「TLP:」の後にラベル名を大文字で記述します(例:TLP:RED、TLP:AMBER+STRICT)。コロン(:)の使用と大文字表記が基本です。
| 正しい表記(v2.0) | 誤った表記(旧式・非推奨) |
|---|---|
| TLP:RED | TLP-RED / TLP Red / tlp:red |
| TLP:AMBER+STRICT | TLP AMBER STRICT |
| TLP:AMBER | TLP-AMBER / TLP amber |
| TLP:GREEN | TLP Green / TLP:green |
| TLP:CLEAR | TLP:WHITE / TLP White |
使用場面でのルール:
メールで使用する場合は件名(Subject)にTLPラベルを記載します。文書やレポートの場合はヘッダーとフッターの両方にラベルを表示することが推奨されています。また、どの情報にTLPラベルが適用されるのか、対象範囲が分かるように明示することも重要です。
TLPが使われる主なシーン
TLPは、サイバーセキュリティの様々な場面で活用されています。
インシデント対応・情報共有
サイバー攻撃が発生した際、攻撃の詳細・マルウェアの挙動・IOC(侵害の痕跡)などの情報を関係するCSIRTやセキュリティチーム間で共有する際にTLPが使われます。情報の機密度に応じてラベルを選択することで、情報漏洩リスクを抑えながら迅速に共有できます。
脅威インテリジェンスの配布
セキュリティベンダーや政府機関が脅威情報を顧客・パートナーに配布する際にTLPが活用されます。TLP:AMBERなら顧客組織への共有、TLP:GREENならコミュニティ全体への展開という形で、情報の拡散範囲をコントロールできます。
官民連携・ISAC活動
金融・エネルギー・製造などの業界ISACでは、加盟企業間での脅威情報共有にTLPが使われることがあります。政府機関(日本では内閣サイバーセキュリティセンターやJPCERT/CCなど)が民間に提供する情報にもTLPラベルが付与されることがあります。
セキュリティコミュニティ・限定公開資料
セキュリティ研究の発表や限定公開のホワイトペーパー、勉強会資料などにもTLPが使われることがあります。TLP:CLEARは一般公開情報、TLP:GREENはコミュニティ参加者向け情報という形で、情報の拡散範囲を管理します。
TLPを導入するメリット
TLPを組織に取り入れることで、情報共有の現場では様々なメリットが得られます。
情報取り扱い範囲の明確化
「この情報をどこまで共有してよいか」という判断を、受信者が自分で考える必要がなくなります。ラベルを見るだけで行動基準が明確になるため、情報漏洩リスクを低減できます。
組織をまたいだ迅速な情報共有
国際的に統一された基準であるため、日本の組織と海外のCSIRTが情報を共有する際も、共通の理解で情報を扱えます。言語の壁を超えたコミュニケーションを支援します。
信頼関係の構築
適切なラベリングによって情報提供者の意図が明示されるため、情報を共有した相手からの信頼を得やすくなります。将来的なより機密度の高い情報共有につながります。
TLPの課題と注意点
TLPは有用なプロトコルですが、導入・運用にあたってはいくつかの点に注意が必要です。
誤ったラベル付けのリスク
送信者がラベルを誤って選択してしまうと、情報の過剰な制限(必要な共有ができない)や過剰な公開(意図しない情報漏洩)が起こり得ます。組織内でのTLP教育とガイドライン整備が重要です。
強制力がない
TLPはあくまでも情報共有時の取り扱いルールを示すプロトコルであり、それ自体に法的拘束力があるわけではありません。ラベルに従った取り扱いは、組織・個人の遵守意識に依存しています。
旧バージョンとの混在
v2.0への移行が進んでいるものの、業界によってはまだTLP:WHITEやTLP-REDといった旧表記・誤表記が使われているケースがあります。受信した情報にどちらの表記が使われているか確認し、意味を適切に解釈することが求められます。
受信者への周知コスト
TLPが組織内に浸透していないと、ラベルが付いていても無視されてしまう可能性があります。初期の教育コストと定期的な意識向上活動が必要です。
よくある質問(FAQ)
Q. TLPはどこが管理していますか?
A. TLPはFIRST(Forum of Incident Response and Security Teams)が管理・標準化しています。日本ではJPCERT/CCが日本語版の提供に関わっており、国内のCSIRTや企業への普及を支援しています。
Q. TLP v2.0とv1.0の違いは何ですか?
A. 主な違いは3点です。①TLP:AMBER+STRICTが追加された(組織内のみ、クライアント除く)、②TLP:WHITEがTLP:CLEARに名称変更された、③ラベルの表記がTLP:REDのようにコロン形式・大文字に統一された、という変更が加えられました。
Q. TLP:AMBERとTLP:AMBER+STRICTの違いは何ですか?
A. TLP:AMBERは受信者の組織内に加えて組織のクライアント(顧客)にも共有できます。一方、TLP:AMBER+STRICTは組織内のみで、クライアントへの共有は認められていません。組織外のクライアントとの共有が必要かどうかで使い分けます。
Q. メールでTLPを使う場合の書き方を教えてください。
A. メールの件名(Subject)にTLPラベルを含めるのが標準的な方法です。例えば「[TLP:AMBER] 〇〇に関する脅威情報のお知らせ」のように件名に明記します。本文の冒頭や末尾にもラベルを記載すると、受信者がより確実に認識できます。
Q. TLPに法的拘束力はありますか?
A. TLPには、それ自体としての法的拘束力はありません。情報共有コミュニティ内での信頼に基づくプロトコルです。ただし、組織によってはNDA(秘密保持契約)やセキュリティポリシーとあわせてTLPを運用し、実質的な遵守を促しているケースもあります。
Q. TLP:REDの情報を受け取った場合、何をしてはいけませんか?
A. TLP:REDの情報は直接の受信者のみが閲覧できます。同じ組織の同僚・上司・クライアントへの転送、ドキュメントへの記載、メーリングリストへの投稿など、第三者への共有はできません。会議等で口頭共有された場合も、参加していない第三者への伝達は避ける必要があります。
まとめ
TLP(Traffic Light Protocol)は、サイバーセキュリティの情報共有において「どの範囲まで共有してよいか」を色で明示するための国際標準プロトコルです。FIRSTが管理し、日本ではJPCERT/CCが普及を支援しています。
現在の標準はv2.0であり、従来のTLP:WHITEはTLP:CLEARに名称変更され、TLP:AMBER+STRICTというより厳格な共有指定が追加されています。実務では、TLP:RED・TLP:AMBER+STRICT・TLP:AMBER・TLP:GREEN・TLP:CLEARの違いを理解しておくことが重要です。
TLPを正しく理解・運用することで、セキュリティ情報を安全かつ迅速に共有でき、インシデント対応や脅威インテリジェンス活用の質が向上します。自組織のセキュリティチームやパートナー企業とTLPの認識を合わせ、情報共有文化の醸成に取り組んでいきましょう。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
セキュリティプロトコルとは?概要や種類、注意点について徹底解説
Facebook利用時のセキュリティ対策4つのポイント
HTTPセキュリティヘッダーでWEBサイトの安全性を高める方法
平成30年度サイバーセキュリティ予算から考える、リスク認識の“温度差”
CSP(コンテンツセキュリティポリシー)とは?XSS防止の仕組み・nonce/hash・GA・GTMへの影響を徹底解説
マイナンバー制度|システム面の安全管理措置で注意すべき3項目
フィルタリング
NetFlow



TLPの基本概念
TLPは「この情報をどの範囲まで共有してよいか」を色で示すプロトコルです。送信者が適切なラベルを付けることで、受信者は情報の取り扱い範囲をすぐに把握できます。現在の最新版はv2.0で、基本ラベルはTLP:RED・TLP:AMBER・TLP:GREEN・TLP:CLEARです。さらに、TLP:AMBERをより厳格に扱う指定としてTLP:AMBER+STRICTが追加されています。