無料会員登録
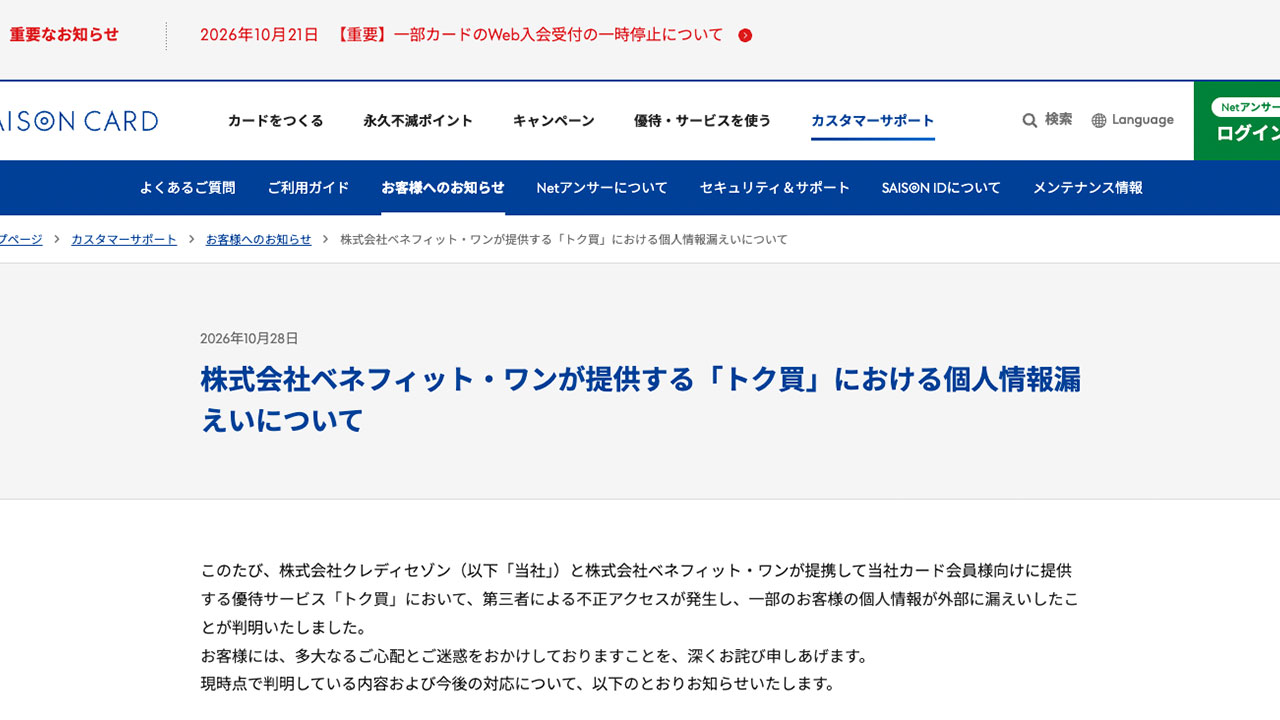
クレディセゾンとベネフィット・ワンは10月28日、セゾンカード・UCカード会員向け優待サービス「トク買」の委託先システムが不正アクセスを受け、会員2万9,465人の個人情報が漏えいしたと発表した。漏えいしたのはクレディセゾン自身のシステムではなく、委託先フォレステックのシステムだとされる。

概要
クレディセゾンは10月28日、同社発行のセゾンカード・UCカード会員向け優待サービス「トク買」で不正アクセスが発生し、2万9,465人の個人情報が外部に漏えいしたと発表した。トク買はクレディセゾンとベネフィット・ワンが提携して提供する優待サービスである。ベネフィット・ワンも同日、業務委託先のフォレステックが運用するシステムが不正アクセスを受けたと発表した。
ITmedia NEWSによると、クレディセゾンが管理するシステムからの漏えいではないとしている。詳しい原因は調査中で、侵入経路などは公表されていない。
ベネフィット・ワンの発表によると、時系列は次のとおり。
10月14日から20日まで、フォレステックのシステムに断続的な不正アクセスがあった。
10月21日、フォレステックがその一部を検知してベネフィット・ワンに報告した。ベネフィット・ワンは同日中にトク買を一時停止した。
10月24日から25日には、追加の不正アクセスも検知された。
解説サイトのatsohoによると、認証関連情報は10月26日に変更され、漏えいのおそれを認識したのは10月27日だったという。
被害・影響の範囲
漏えいしたのは、氏名、フリガナ、生年月日、性別、郵便番号、メールアドレス、お客様番号、入退会情報、会費徴収の決済処理に使う管理番号である。項目は登録内容によって会員ごとに異なり、対象には退会済みの会員も一部含まれる。
決済システムとの連携に使うベネフィット・ワンの認証関連情報も、一部が流出したおそれがある。クレジットカード番号、有効期限、セキュリティコードなどのカード情報は漏えいしていない。
atsohoによると、不正利用は現時点で確認されていない。対象人数については、影響範囲を引き続き調査しているため、変動する可能性があるとされる。
ITmedia NEWSによると、ベネフィット・ワンは9月30日にも、別のサービスで1万3,460人分の個人情報が漏えいしたと発表している。今回とは原因が異なる。
企業・団体の対応
ベネフィット・ワンと業務委託先は、第三者の専門調査機関を含めて原因究明と再発防止策の検討を進めている。トク買の再開は、原因究明と再発防止策の完了後を予定している。
対象の会員には、登録メールアドレス宛てに順次連絡する。あわせて、ベネフィット・ワンなどを装った不審なメールへの注意を呼び掛けている。
認証関連情報の変更により、現在はその経路で不正な処理はできない状態だという。この点はatsohoが伝えている。警察や個人情報保護委員会への届け出の有無は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、提携先向けサービスの運用を委託した先のシステムが侵入を受けた例である。発注元や提携元が直接管理していないシステムでも、顧客情報の漏えいにつながり得る。委託先に預けた情報の範囲と、委託先が保管する認証情報を把握しておくことが重要だ。
利用状況の棚卸し
自社が委託先や提携先に渡している個人情報の項目、件数、保管場所を一覧にする。退会済み会員のデータが残っていないかも確認する。
委託先への確認事項
委託先のログ保管期間、侵入検知の体制、インシデント発生時の報告期限を契約や運用ルールで確認する。今回は侵入が約1週間続いた後に検知されたため、検知までの時間を短くする仕組みを求めたい。
認証情報の管理
決済や外部サービスとの連携に使う認証情報を、委託先のシステムに保管していないか点検する。保管が必要な場合は、暗号化と定期的な更新を行い、漏えい時にすぐ変更できる手順を整えておく。
フィッシング対策
氏名、生年月日、メールアドレスがそろうと、本物らしい偽メールを作られるおそれがある。自社を装うメールの見分け方を顧客に周知し、問い合わせ窓口を公式サイトで明示しておく。
顧客への情報提供
対象者への連絡は、公式サイトの告知と個別連絡の両方で行う。連絡文に不審なリンクを入れない方針を事前に決めておくと、二次被害を抑えやすい。
なお、侵入の手口、追加検知された不正アクセスの内容、対象人数の確定値は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
企業におけるセキュリティ予算の組み方について
2012年に発生したベクターでの大規模情報漏洩事件について
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
福井県池田町職員アダルトサイト閲覧によりPC乗っ取り、情報流出の可能性を調査中
急激に増加する「個人情報漏洩」その危険性と3つの問題点について
マイナンバー”カード”利用で混乱、特別定額給付金のオンライン申請はなぜ失敗したのか
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
マイナンバー漏洩で損害賠償の可能性?企業が知っておくべき管理責任とは