無料会員登録
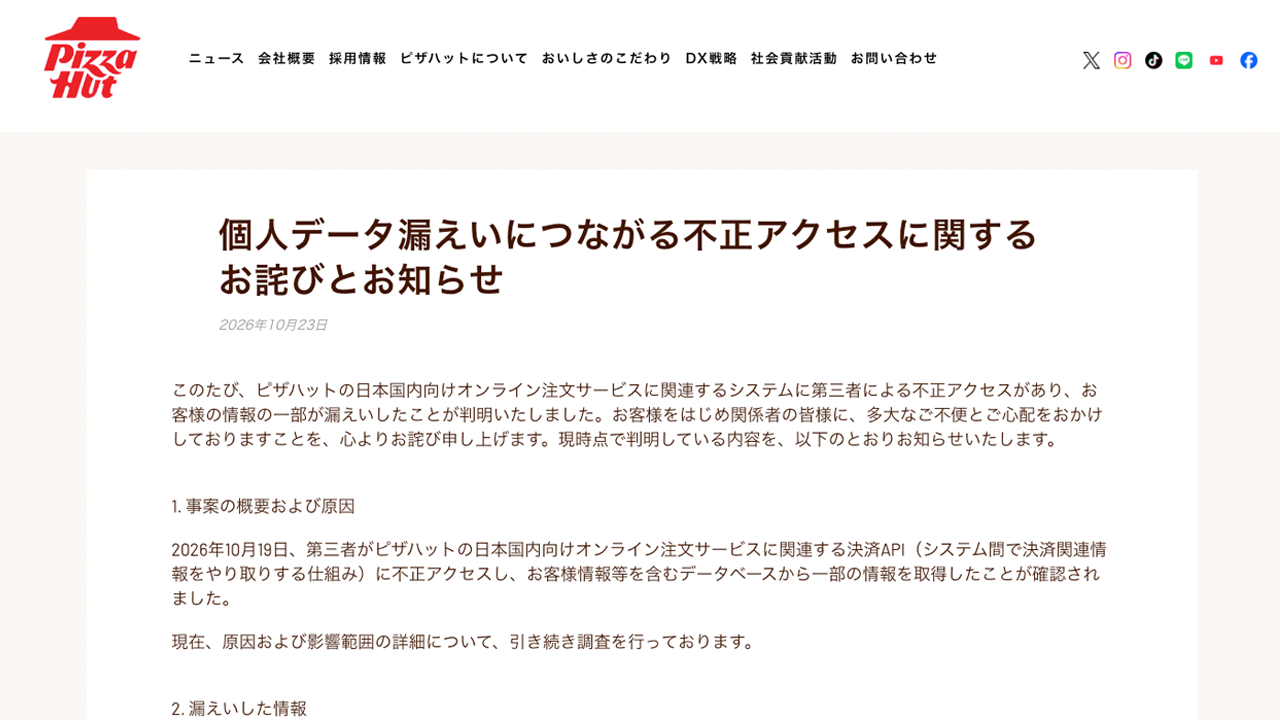
画像:日本ピザハット株式会社より引用
日本ピザハット株式会社は2026年10月23日、国内向けオンライン注文サービスに関連するシステムが不正アクセスを受け、顧客情報の一部が漏えいしたと発表しました。
説明によると、2026年10月19日、第三者が決済APIに不正アクセスし、顧客情報などを含むデータベースから一部の情報を取得したことが確認されました。決済APIはシステム間で決済関連情報をやり取りする仕組みで、同社は原因や影響範囲の詳細について調査を続けています。
漏えいが確認されたのは顧客ID、メールアドレス、電話番号、削除済みの顧客情報に関する記録、セッションログイントークン、取引記録です。クレジットカード情報は含まれておらず、公表時点で漏えい件数は明らかにしていません。
同社は攻撃元IPアドレスの遮断や脆弱性への対応、個人情報保護委員会への速報を実施済みです。現時点で二次被害は確認されていませんが、同社を装ったメールやSMS、電話への警戒を呼び掛けています。今後はシステム管理体制の見直しや是正措置に取り組む方針です。
参照個人データ漏えいにつながる不正アクセスに関するお詫びとお知らせ|日本ピザハット株式会社

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
サイバー攻撃の被害事例8選【2026年9〜10月】情報漏洩・サービス停止とAI時代の対策
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
日本郵政情報漏洩問題から考える<ヒューマンエラーへの対策とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
GDPR