無料会員登録
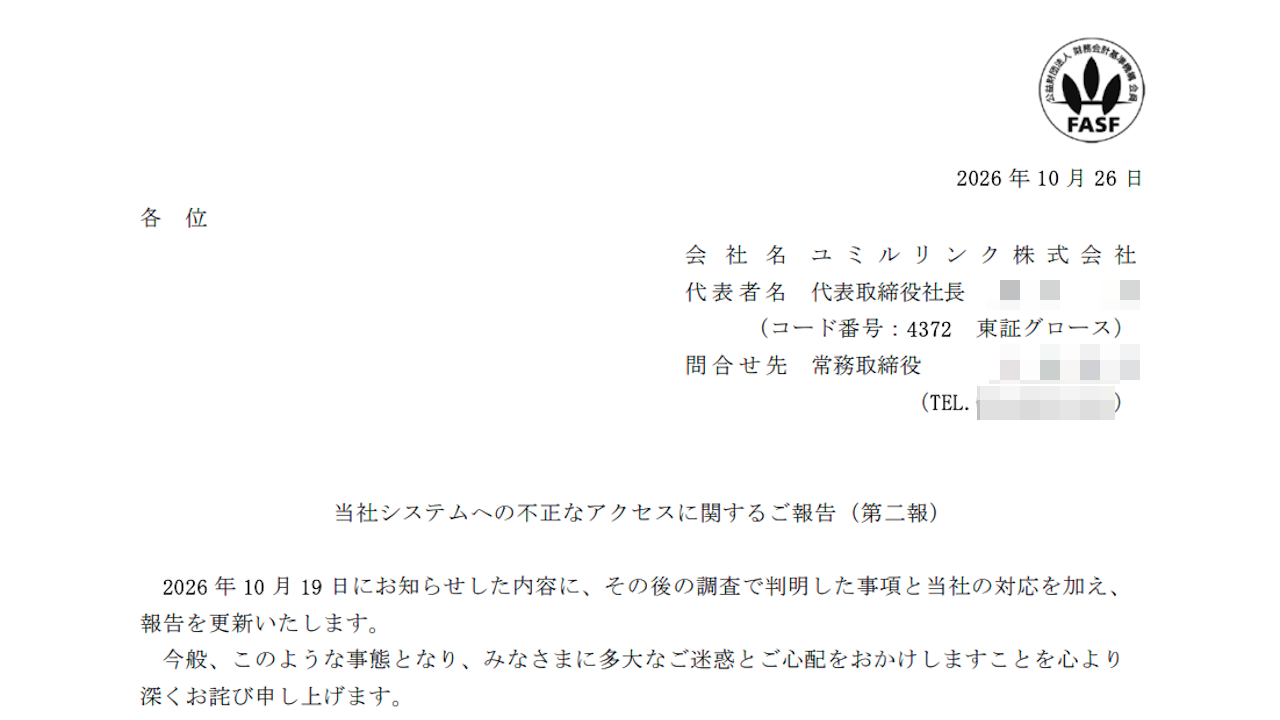
りそな銀行、埼玉りそな銀行、関西みらい銀行は10月27日、メール配信の委託先ユミルリンクへの不正アクセスで、顧客のメールアドレスなどが外部に持ち出された可能性があると発表した。当初は持ち出しなしとの報告だったが、判断が変わった。

概要
3行は、メール配信に利用する外部サービス「Cuenote FC」の提供元であるユミルリンクへの不正アクセスにより、3行が保有する顧客情報が漏えいした可能性があると発表した。
3行の発表によると、時系列は次のとおり。
10月19日にユミルリンクから不正アクセスと情報持ち出しの報告を受けた。21日には3行の顧客情報について「持ち出しなし」と報告された。しかし26日、顧客情報を含むシステムからも持ち出された可能性が高いと判明した。
ユミルリンク側の発表では、10月16日未明に同社担当者が不正アクセスを確認した。第三者はプログラムの脆弱性を利用して担当者の認証情報を取得し、データ抽出機能を悪用して登録データを外部に出力したとされる。
被害・影響の範囲
持ち出された可能性があるのは、顧客のメールアドレスと、メール配信用に割り当てられた管理番号。口座番号、暗証番号、パスワード、クレジットカード情報などは含まれない。3行は、管理番号だけでは個人を特定できないと説明している。
対象となる顧客数や持ち出された情報の件数は調査中。10月27日時点で、本件に起因すると考えられる不正利用は確認されていない。
ユミルリンク全体の被害は大きい。同社は10月26日の第二報で、漏えいが確認されたシステムを「Cuenote FC」49システムと「Cuenote BASE」1システムの計50システムとした。Cuenote FCの延べ件数は5,162万8,280件で、一部は調査中のため増える可能性がある。影響は他の利用企業にも広がっており、JR東海・JR西日本・JR九州も、「エクスプレス予約」「スマートEX」の利用者情報が漏えいしたと発表した。3行分の件数がこのうちどれだけかは、公表されていない。
企業・団体の対応
3行は「多大なるご心配とご迷惑をおかけし、深くおわび申し上げる」としている。原因と影響範囲の調査を進める方針も示している。あわせて、グループや関係会社を装った不審なメールへの注意を呼びかけている。
ユミルリンクは、脆弱性への修正パッチ適用、不正プログラムの全件スキャンと隔離、侵入の足場となったアカウントの削除、接続元IPアドレスの制限などの緊急措置を完了したと報告している。届出は警視庁、個人情報保護委員会、JIPDECへ済ませている。
編集部コメント(読者企業が取るべき対策)
今回は、委託先の第一報で「影響なし」とされた後に、調査の進展で判断が覆った。委託先の初期報告は暫定情報として扱い、更新を前提に対応する必要がある。
利用状況の棚卸し
自社が使うメール配信サービスと委託先を洗い出す。ユミルリンクのCuenoteシリーズを使っている場合は、同社の発表と自社への連絡を確認する。
委託先への確認事項
自社の登録データが対象か、項目と件数、再報告の時期を書面で確認する。
フィッシング対策
メールアドレスが漏れると、自社を装った偽メールの標的になりやすい。公式サイトや公式アプリからのアクセスを案内し、メール内リンクからの情報入力を避けるよう周知する。
委託先管理の見直し
認証情報の管理、アクセス制限、保管データの最小化、インシデント時の連絡体制を契約や監査で確認する。今回の侵入では、担当者の認証情報が取得されたと報告されている。
顧客への情報提供
判明した範囲と調査中の範囲を分けて、早めに伝える。
なお、侵入の詳細や3行の対象件数は、現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング