無料会員登録
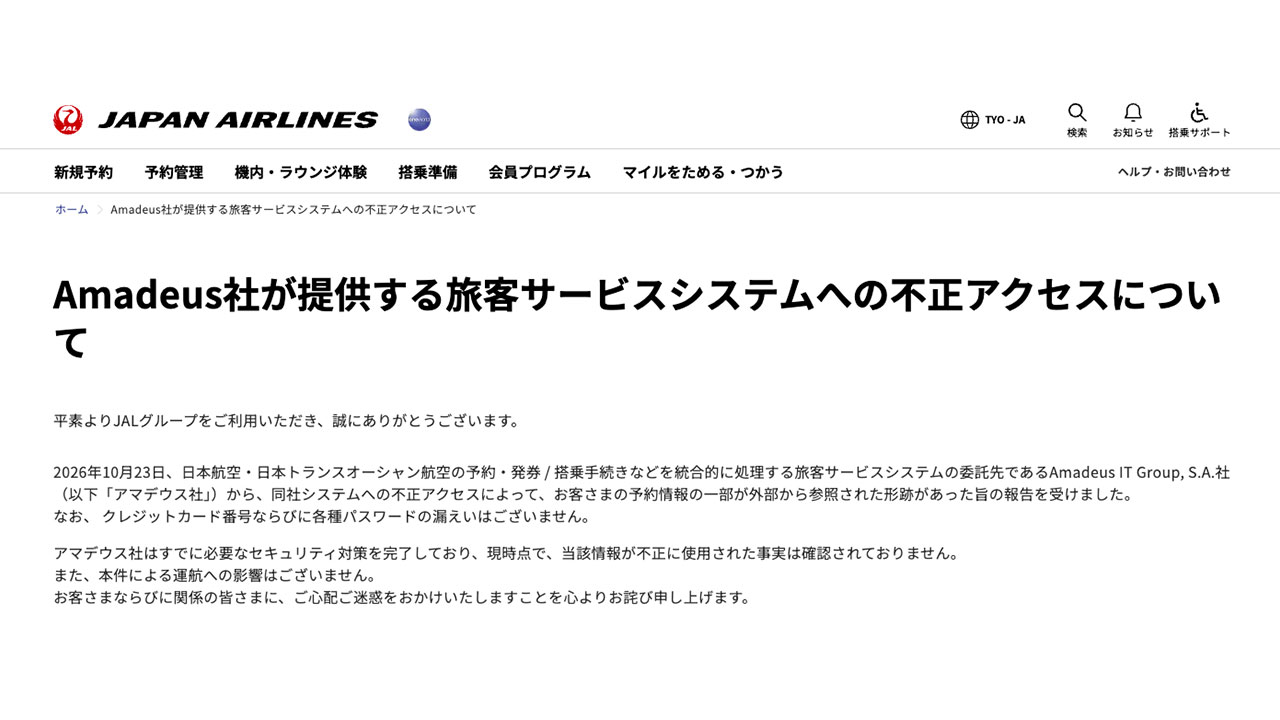
日本航空と日本トランスオーシャン航空は10月28日、旅客サービスシステムの委託先であるAmadeus IT Group, S.A.社(以下、アマデウス社)の不正アクセスにより、予約情報の一部が外部から参照された形跡があると発表した。対象は約9万2,000人分で、このうち約2,000人分にはパスポート番号なども含まれるおそれがある。

概要
今回の事案は、日本航空と日本トランスオーシャン航空が予約・発券や搭乗手続きなどに使う旅客サービスシステムの委託先で起きた。アマデウス社のシステムが不正アクセスを受け、予約情報の一部が外部から参照された形跡があったとされる。両社のシステムそのものが侵害されたとは発表されていない。
日本航空と日本トランスオーシャン航空の発表によると、時系列は次のとおり。
10月23日、両社はアマデウス社から、同社システムへの不正アクセスによって予約情報の一部が外部から参照された形跡があるとの報告を受けた。
外部から参照された形跡がある期間は、2023年8月10日から2026年9月23日とされる。この期間にシステム上に保管されていた予約情報が対象である。実際に不正アクセスが発生した日時は、公表されていないとの報道がある。
10月28日、両社が発表した。専用の問い合わせ窓口は10月29日に開設され、受付は日本時間の10時から17時(土日祝日を除く)とされる。
不正アクセスの手口や侵入経路について、日本航空は具体的な仕組みを公表していない。アマデウス社自身の発表は、今回の検索では確認できなかった。
なお、同じアマデウス社に関しては韓国の航空会社も公表している。大韓航空とアシアナ航空は10月23日、アマデウス社のシステムから個人情報が漏えいした形跡があると発表した。原因は、同社システムのアカウントに割り当てられたログイン情報を使った不正アクセスとされる。日本航空は同様の手口だったとは発表していない。
被害・影響の範囲
漏えいした可能性がある情報は、対象者によって異なる。
約9万人分では、予約番号、氏名、搭乗日、搭乗区間、搭乗クラスが参照された形跡がある。約2,000人分では、これらに加えて、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号などが対象となる。合計は約9万2,000人分である。
クレジットカード番号と各種パスワードの漏えいはないとされる。現時点で、当該情報が不正に使用された事実も確認されていない。運航への影響もないとしている。
影響は他の航空会社にも及んでいる。韓国のアシアナ航空も同じ委託先からの情報漏えいを確認しており、大韓航空とともに、漏えいした情報には予約番号が含まれ、決済情報は含まれないとしている。被害規模など詳細は、各社で調査が続いている。
企業・団体の対応
日本航空は「お客さまならびに関係の皆さまに、ご心配ご迷惑をおかけいたしますことを心よりお詫び申し上げます」と謝罪した。
技術面では、アマデウス社がすでに必要なセキュリティ対策を完了したとされる。具体的な措置の内容は公表されていない。
対象となる顧客には、今後個別に連絡する。あわせて、JALグループを装った不審なメールや電話、偽サイトへの誘導への注意を呼びかけている。専用窓口の電話番号は、国内から0120-25-6050または03-4332-7280、海外から+81-3-4332-7280である。
警察や個人情報保護委員会への届出については、今回確認した発表や報道では確認できなかった。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無事でも、委託先の侵害で顧客情報が漏えいし得ることを示している。しかも対象期間は約3年に及び、予約情報のように長期間保管されるデータほど影響が大きくなる。委託先任せにせず、預けているデータと責任範囲を自社で把握しておきたい。
委託先に預けている情報の棚卸し
どの委託先に、どの個人情報を、どれだけの期間預けているかを一覧にする。パスポート番号のような機微性の高い項目は、保管の要否も見直す。
委託先への確認事項の整理
委託先で事故が起きた際の報告期限、報告内容、ログの保全範囲を契約書や運用ルールで確認する。委託先から自社への連絡が遅れても、対象者数や項目を早く把握できる体制が必要である。
アカウントと認証の管理
他社の事例では、委託先システムのアカウントのログイン情報が悪用されたとされる。委託先に付与した権限や共有アカウントを洗い出し、多要素認証や不要アカウントの削除、利用状況の監視を求める。
フィッシング対策と顧客への注意喚起
氏名や予約番号、連絡先が漏えいした場合、予約確認や変更を装った偽メールが考えられる。自社の公式連絡手段や、公式サイトへの誘導方法を顧客に周知しておく。
対象者への情報提供体制
対象者への個別連絡と、問い合わせ窓口の準備は、発表と同時に整えたい。漏えいした項目を対象者ごとに区別して伝えられるよう、データの管理方法も確認しておく。
なお、不正アクセスの発生日時や手口、アマデウス社による調査の詳細は現在調査中とされている。今後の続報に注意されたい。
出典
- JAL「Amadeus社が提供する旅客サービスシステムへの不正アクセスについて」
- NHK「日本航空 予約システムに不正アクセス 9万人超の情報漏えいか」
- ITmedia ビジネスオンライン
- トラベルボイス
- The Asia Business Daily

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!