無料会員登録
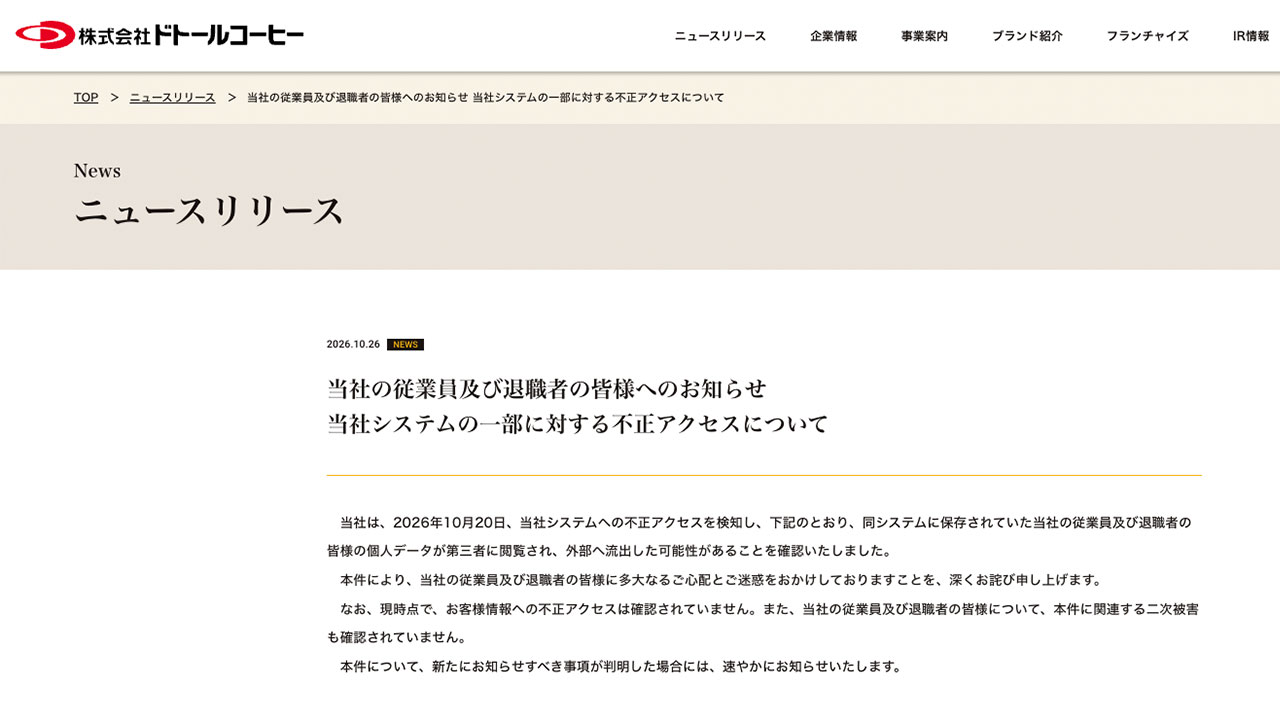
ドトールコーヒーは10月26日、社内システムが外部の第三者から不正アクセスを受け、従業員と退職者の個人データが外部へ流出した可能性があると発表した。対象は都内4店舗の計951人で、銀行口座番号も含まれるが、顧客情報への不正アクセスは確認されていない。

概要
ドトールコーヒーは、社内システムへの不正アクセスにより、そこに保存されていた従業員と退職者の個人データが第三者に閲覧された可能性があると公表した。NHKは28日、個人情報951件が漏えいした可能性があると報じた。流出は確定ではなく、可能性がある段階とされる。
同社の公式サイトには、10月26日付で不正アクセスに関するお知らせが掲載されている。ドトールコーヒーの発表によると、時系列は次のとおり。
10月20日。同社は不正アクセスを検知した。
10月26日。保存されていた従業員と退職者の個人データが閲覧され、外部へ流出した可能性があることを確認したとして、公表した。
10月28日。NHKが、この件を報じた。
原因について、同社は「外部第三者からの不正アクセス」としている。具体的な侵入経路や不正アクセスの開始時期、攻撃者の属性は、10月26日のリリースで説明されていない。委託先など、ほかの組織による発表は確認できなかった。
被害・影響の範囲
対象は、西武大泉学園駅店、国立大学通り店、東京駅八重洲中央口店、石神井公園駅前店の従業員と退職者、計951人分とされる。
流出の可能性がある情報は、氏名、生年月日、住所、メールアドレス、電話番号、銀行口座番号の6項目とされる。暗証番号やインターネットバンキングのID・パスワードは、発表された項目に含まれていない。
顧客情報については、現時点で不正アクセスは確認されていないとしている。また、本件に関連する二次被害も確認されていない。
他の組織への影響拡大は、発表されていない。侵入されたシステムの詳細や、4店舗に限定される理由は公表されていない。
企業・団体の対応
ドトールコーヒーは、従業員と退職者に多大な心配と迷惑をかけたとして、深くおわびしている。
対応として、被害拡大防止措置、調査、個人情報保護委員会への報告、現職従業員への順次連絡を進めているとされる。退職者については、個別の連絡ではなく、今回の公表をもって通知に代えるとされる。
注意喚起として、不審な電話、電子メール、SMS、郵便物、身に覚えのない請求に注意するよう呼びかけている。新たに知らせるべき事項が判明した場合は、速やかに知らせるとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、顧客情報ではなく従業員や退職者の人事・給与情報が対象になった点が特徴である。口座番号を含む情報は、在職者だけでなく退職者の分も保管され続けることが多い。保管する情報の範囲と期間を見直し、店舗や拠点単位のデータも守るべき対象に含める必要がある。
人事・給与情報の棚卸し
従業員や退職者の情報が、どのシステムに保存されているかを洗い出す。店舗や拠点ごとに別管理されているデータも対象に含め、項目ごとの保管場所と保管期間を一覧にする。
退職者情報の保管期間の見直し
法令上の保存義務がない情報は、期限を定めて削除または匿名化する。口座番号のような機微な項目は、給与支払いの完了後に不要となるものがないかを確認する。
アクセス権限とログ監視の強化
人事・給与データに触れられる端末とアカウントを絞り、多要素認証を必須にする。不審なログインや大量のデータ閲覧を検知できるよう、ログの取得と監視の体制を点検する。
対象者へのなりすまし対策の周知
氏名、住所、電話番号、口座番号が組み合わさると、本人を装った詐欺に悪用されるおそれがある。事案発生時には、不審な連絡への注意と、会社が暗証番号などを尋ねることはないという点を、あらかじめ従業員に伝える。
初動対応と公表手順の整備
検知から公表までの流れ、個人情報保護委員会への報告、退職者への通知方法を事前に決めておく。在職者への個別連絡と、退職者向けの公表を並行して進められるよう、連絡先の管理方法も確認しておく。
なお、侵入経路、不正アクセスの開始時期、流出の有無の最終判断は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
SIMスワッピング
ジャパネットたかたが起こした個人情報漏洩事件について
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>
BidenCash
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
特定