無料会員登録
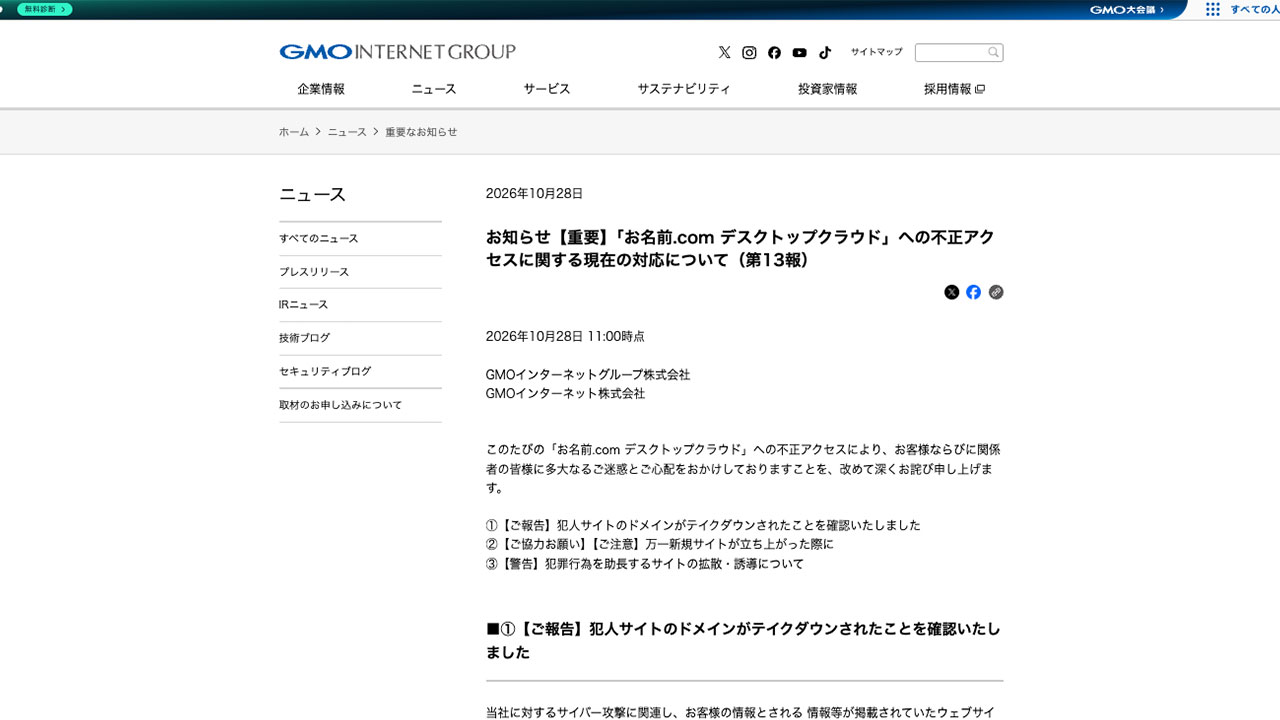
GMOインターネットグループとGMOインターネットは10月28日、「お名前.com デスクトップクラウド」への不正アクセスに関連し、犯人サイトのドメイン停止を確認したと発表した。同日正午には情報提供の専用窓口を開設し、開設から6時間で113件の情報が寄せられた。

概要
GMOインターネットが提供するFX自動売買向けVPS「お名前.com デスクトップクラウド」で、第三者による不正アクセスが発生した。攻撃者とみられる者は金銭を要求し、応じない場合は顧客情報の公開などを予告していた。GMOは要求に応じない方針を示している。
GMOの発表と報道によると、時系列は次のとおり。
10月19日に利用者からの問い合わせを受けて調査を始め、10月20日に一部の利用者のサーバー環境で第三者が設置した不正なプログラムを確認した。
10月21日4時から全プランのサーバーを順次停止し、第1報を公表した。同日、攻撃者とみられる者から脅迫メールを受信した。10月22日には警察に相談した。
攻撃者とみられる者は5,000万ドル(約80億円)を要求し、10月27日正午に顧客情報の公開とランサムウェア攻撃を行うと予告した。攻撃者は予告どおり同日正午に、日本語サイトに顧客とみられる個人情報1件を公開した。
GMOは同日、特別見舞金と「GMOサイバー犯罪撲滅・懸賞金」を発表した。
10月28日午前4時ごろ、当該サイトのドメイン停止を確認した。ミラーサイトでも停止を確認した。GMOは関係事業者などと連携して対応を進めた結果と説明している。
侵入の原因や経路は、10月28日時点で公表されていない。
被害・影響の範囲
影響の可能性があるサーバーは26,739件で、対象サービスはお名前.com デスクトップクラウドの全プランである。この数は、不正アクセスが確認された件数ではない。
影響の可能性がある情報は、サーバー内に保存されていた情報で、取引ツールに保存された取引口座のログイン情報などを含む。決済情報(クレジットカードを含む)は、このサーバーでは保持していないとされる。
利用者の情報の外部持ち出しと、証券・FX口座での不正取引が確認されている。不正取引の件数や金額は、確認できた範囲では公表されていない。
10月27日に公開された情報は個人1人分で、氏名、生年月日、住所、電話番号などが含まれる。真偽は不明とされる。28日正午時点で新たな公開は表面化していない。
GMOは、当該サイトにアクセスした人の情報が攻撃者に取得されていることを確認したと警告している。ランサムウェア攻撃は、10月27日13時44分時点で確認されていない。
企業・団体の対応
GMOは第13報と第14報で、顧客や関係者にあらためておわびした。第12報では、攻撃者とみられる者からの要求に永久に応じないと表明した。本件は警察などの関係機関に相談し、連携して対応している。警視庁も不正アクセス禁止法違反などの疑いで捜査している。
今後、同様のサイトが開設された場合は、確認次第、直ちにテイクダウンに向けた対応を行うとしている。犯人サイトのURLや掲載内容の拡散を防ぐため、X上の関連投稿に累計20件の警告連絡を行った。
懸賞金は、制度全体で総額100万米ドルを上限とする。日本時間10月28日12時から専用窓口で情報を受け付けている。この報奨金は、身代金や盗まれた情報の買い取り代金ではない。寄せられた情報の件数は、月〜金曜日(祝日を除く)18時に専用サイトで公表する。
情報が公開された顧客には、区分ごとに1万円、1万5,000円、2万5,000円の特別見舞金を支払う(上限300万円)。ランサムウェア被害に遭った顧客には、同等性能の新しいPCを提供する。
編集部コメント(読者企業が取るべき対策)
今回の事案では、外部のクラウド環境に置いた認証情報が攻撃の標的となった。攻撃者サイトが停止しても、取得された情報が消えたことにはならない。サイト停止で安心せず、自社の認証情報と委託先の管理状況を点検したい。
外部環境に置いた認証情報の棚卸し
クラウドやVPS上に、取引口座や業務システムのID・パスワードを保存していないか洗い出す。保存が必要な場合は、保管場所と権限を最小限に絞る。
委託先への確認事項
利用中のクラウド事業者に、侵害時の通知手順、ログの保全範囲、サービス停止時の代替手段を確認する。契約書や運用ルールに、被害時の連絡窓口と費用負担の考え方が書かれているかも見ておく。
パスワード変更と多要素認証
影響を受けた可能性がある場合は、侵害されたおそれのある環境とは別の安全な端末から、パスワードを変更する。あわせて二段階認証を有効にし、取引履歴や操作履歴を確認する。
公開情報へのアクセス・拡散の禁止
GMOは、攻撃者サイトへのアクセスで閲覧者の情報が取得されると警告している。社内に周知し、公開サイトの閲覧、リンク共有、再投稿をしないよう徹底する。すでにアクセスした端末は、ウイルス対策ソフトで完全スキャンする。
脅迫を受けた場合の初動手順
脅迫メールの保全、警察への相談、対外公表の判断と担当者を、事前に決めておく。要求に応じるかどうかの方針と、顧客への情報提供の流れも、平時に整理しておく。
なお、侵入経路、取得された情報の詳細な範囲、不正取引の件数は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.