無料会員登録
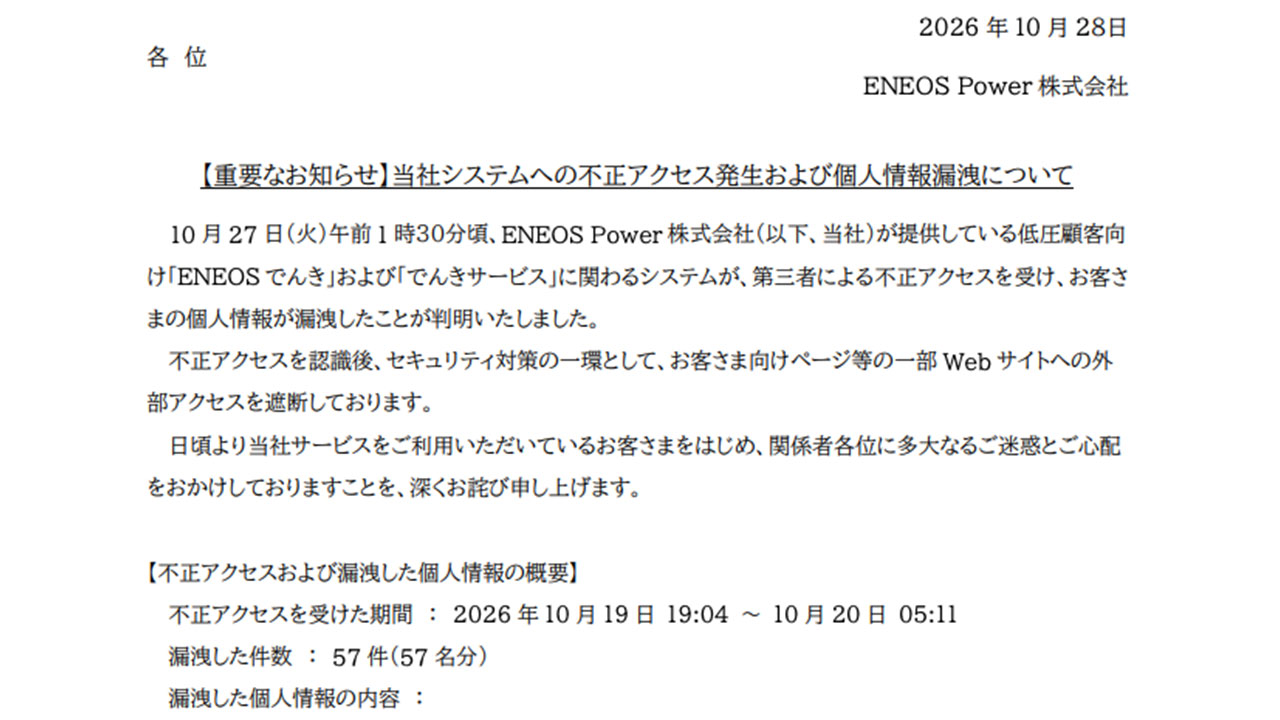
ENEOS Powerは10月28日、低圧顧客向けの「ENEOSでんき」と「でんきサービス」に関わるシステムが第三者の不正アクセスを受け、顧客の個人情報が漏えいしたと発表した。不正アクセスは約10時間で、判明は約1週間後だった。漏えいした情報にはお客さまページのログインIDとパスワードが含まれる。

概要
ENEOS Powerが提供する低圧顧客向けの「ENEOSでんき」と「でんきサービス」に関わるシステムが、第三者による不正アクセスを受けたとされる。この結果、顧客の個人情報が漏えいしたことが判明した。侵入経路や原因は、公式発表では示されていない。
ENEOS Powerの発表によると、時系列は次のとおり。
10月19日19時4分から10月20日5時11分までの間、不正アクセスを受けた。
10月27日午前1時30分頃、不正アクセスと個人情報の漏えいが判明した。
同社は10月27日に、ウェブサイトの一部コンテンツの閲覧停止を知らせるお知らせを出した。10月28日には、不正アクセスと個人情報漏えいに関する発表を行った。
委託先など、関係する他組織による発表は確認できていない。
被害・影響の範囲
漏えいしたのは57件(57名分)である。漏えいした項目は次のとおり。
氏名、住所、お客さまページのログインIDとパスワード、使用量や請求金額などの利用明細が含まれる。このほか、お客さま番号と供給地点特定番号も対象とされる。電力の契約番号、使用量、請求金額も含まれる。
銀行口座番号とクレジットカード番号は、漏えいの対象に含まれない。漏えいした「支払方法」は、口座振替やカード払いといった区分を示すものにとどまる。
二次被害の有無は、公式発表では確認できていない。他の組織やサービスへの影響の広がりも、現時点では公表されていない。
企業・団体の対応
ENEOS Powerは不正アクセスを認識した後、セキュリティ対策の一環として、お客さま向けページ等の一部Webサイトへの外部アクセスを遮断している。
同社は原因と影響範囲を調べており、対象者には個別に連絡する方針である。利用者向けの具体的な注意喚起の内容は、確認できた範囲では明らかでない。警察や個人情報保護委員会への届出についても、確認できた範囲では記載が見当たらない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、57名という件数の少なさにかかわらず、ログインIDとパスワードが漏えいした点が重要である。顧客向けページの認証情報は、他サービスでの不正ログインや、利用明細を悪用したなりすましにつながるおそれがある。件数が少ない段階でも、認証情報の取り扱いを見直す機会にしたい。
顧客向けページの認証情報の保管方法を確認する
パスワードが平文で保管されていないか、ハッシュ化の方式は適切かを点検する。あわせて、ログ上で異常なアクセスがないかを確認する。
多要素認証とログイン試行の制限を導入する
パスワードだけに頼らない認証を、顧客向けページにも適用する。短時間の大量ログインや、普段と異なる接続元を検知できる仕組みも整えたい。
不正アクセスの検知から公表までの流れを整える
今回は、不正アクセスの期間と判明までに約1週間の差があった。ログの監視と検知の体制を見直し、判明後に外部アクセスを遮断する手順をあらかじめ決めておく。
顧客へのフィッシング対策の周知を準備する
利用明細などが漏えいすると、事業者を装った連絡が信ぴょう性を増すおそれがある。公式の連絡手段を事前に示し、不審な連絡への注意を呼びかける文面を用意しておく。
パスワードの使い回しを防ぐ案内を行う
漏えいが起きた際は、同じパスワードを使う他のサービスでも変更するよう、顧客に案内する。個別連絡の手順と問い合わせ窓口も、平時から決めておく。
なお、原因、侵入経路、影響範囲の詳細は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!