無料会員登録
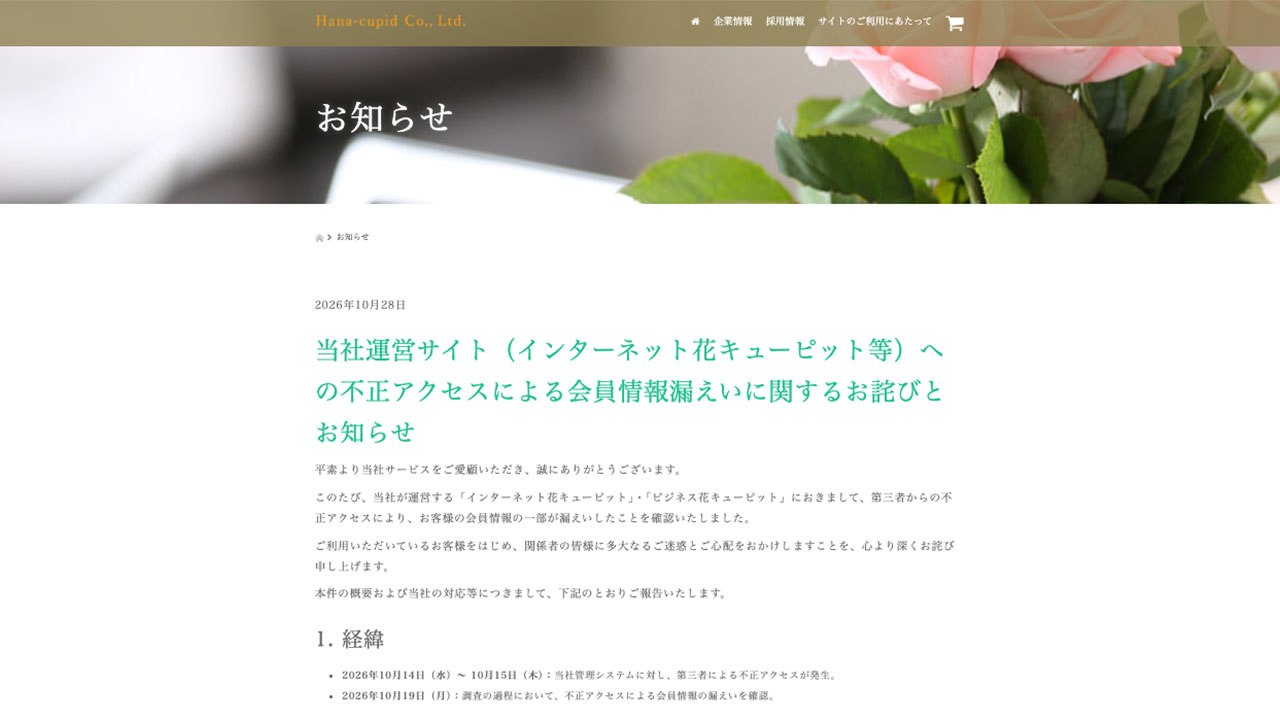
花キューピット株式会社は10月28日、運営する「インターネット花キューピット」「ビジネス花キューピット」で第三者からの不正アクセスにより会員情報の一部が漏えいしたことを確認したと発表した。対象は最大423万8,242件と大規模だが、氏名や住所、カード番号は含まれないとされる。

概要
花キューピットは、運営するECサイト「インターネット花キューピット」「ビジネス花キューピット」が第三者から不正アクセスを受け、会員情報が漏えいしたと発表した。不正アクセスを受けたのは同社の管理システムとされる。
花キューピットの発表によると、時系列は次のとおり。
10月14日から15日にかけて、同社の管理システムに対し、第三者による不正アクセスが発生した。
10月19日、調査の過程で、不正アクセスによる会員情報の漏えいを確認した。
10月28日、同社が公式サイトでおわびとお知らせを公表した。
侵入経路や攻撃手法の詳細は、発表された範囲では明らかにされていない。同社は外部の専門機関と連携し、詳細な原因究明を進めるとしている。
被害・影響の範囲
対象件数は4,238,242件で、漏えいした可能性のある顧客の数とされる。
漏えいの可能性があるのは、ログインID、暗号化されたパスワード、メールアドレスである。メールアドレスはPC用と携帯用の2種類が対象とされる。パスワードは復元や解読ができない形式で保存されていたという。
氏名、性別、生年月日、住所、電話番号、クレジットカード番号、社名、部署名、お届け先情報は漏えいしていないとされる。カード情報は保持していないという。
電話注文や外部サイトからの注文を行った利用者は、対象外とされる。
二次被害は現時点で確認されていない。他の組織への影響の広がりは、発表された範囲では確認されていない。
なお、共同通信は会員情報を「メールアドレスやパスワードなど」と伝えている。公式発表ではパスワードは暗号化されたものと記載されている。
企業・団体の対応
同社は、利用者や関係者に多大な迷惑と心配をかけたとして、おわびしている。
技術面では、不正アクセスに利用された攻撃経路をすべて遮断し、ネットワークのアクセス制御と監視体制を強化した。現時点で新たな不正な挙動は確認されていないという。
個人情報保護委員会と警察のサイバー犯罪相談窓口への報告も済んでいる。対象者には、順次メールで連絡するとしている。
利用者向けには、同社や金融機関などを装った不審なメール(フィッシングメール)が送られる可能性があると注意を呼びかけている。心当たりのない連絡では、本文のURLへのアクセスや添付ファイルの開封を避けるよう求めている。
同社は、継続的なセキュリティ対策と恒久的な再発防止策を講じるとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、氏名や住所を含まない情報でも、件数が多ければ社会的な影響が大きくなることを示している。管理システムへの不正アクセスが会員データの漏えいに直結しており、管理系の防御が重要になる。また、メールアドレスは、漏えい後のフィッシングに悪用されるおそれがある。
管理システムのアクセス制御の点検
管理システムへの接続元を、社内ネットワークや特定のIPアドレスに限定する。管理者アカウントには多要素認証を導入し、使用していないアカウントや権限は削除する。
パスワード保存方式の確認
自社サービスでパスワードが平文で保存されていないか確認する。ソルト付きのハッシュ化など、復元できない方式を採用しているかを点検する。
フィッシング対策
漏えいした情報を使った、自社を装うメールが出回る可能性を想定する。送信ドメイン認証(SPF、DKIM、DMARC)を整備し、自社が送るメールに記載しないものを利用者にあらかじめ周知しておく。
検知と報告手順の整備
今回は、不正アクセスの発生から漏えいの確認まで約5日を要した。管理システムのログを監視し、異常を早期に検知できる体制を整えておく。確認後に個人情報保護委員会へ報告し、利用者へ通知するまでの手順も、あらかじめ決めておく。
利用者への情報提供の準備
対象者への通知文面や問い合わせ窓口を、事前に用意しておく。漏えいした項目と含まれない項目を明確に示し、取るべき行動を具体的に案内する。
なお、不正アクセスの原因や侵入経路は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング