無料会員登録
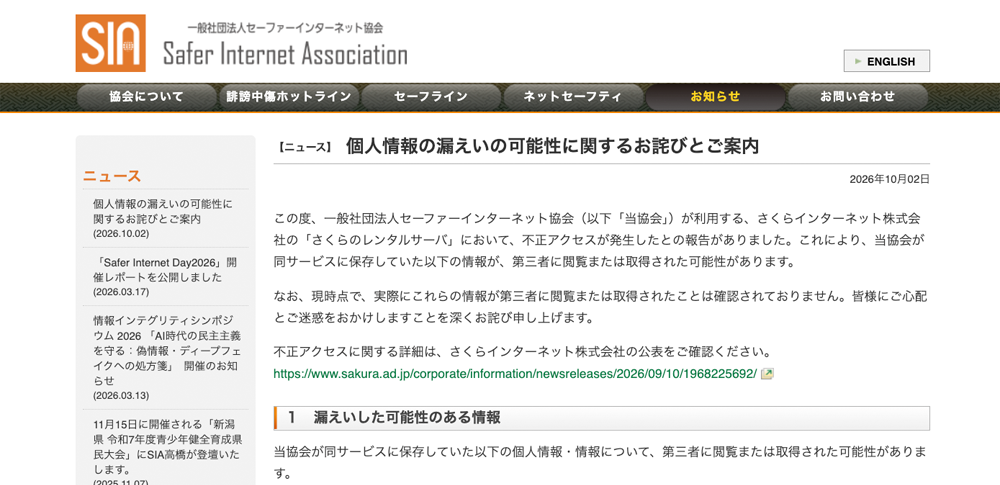
画像:一般社団法人セーファーインターネット協会より引用
一般社団法人セーファーインターネット協会は2026年10月2日、利用するさくらインターネットの「さくらのレンタルサーバ」で不正アクセスが発生したとの報告を受け、保存していた個人情報などが第三者に閲覧または取得された可能性があると発表しました。
対象となる可能性がある情報は、氏名、メールアドレス、各種ホットラインへの通報・連絡内容、問い合わせフォームから送信された内容、イベントや研修などの申込情報、協会とのメールの送受信内容です。2026年10月2日の発表時点では、実際に第三者による閲覧や取得があったことは確認されていません。
協会は、さくらインターネットに不正アクセスの状況と利用サーバーへの影響を確認し、安全確保のためサーバーやメールなどの認証情報を変更しました。個人情報保護委員会にも報告し、通知対象者のうち連絡先を確認できる人へ、順次メールで個別に案内しています。協会は関係者に謝罪するとともに、不審なメールや身に覚えのない連絡への注意を呼びかけています。
参照個人情報の漏えいの可能性に関するお詫びとご案内|一般社団法人セーファーインターネット協会
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
PII
LDAP
千趣会の子会社から不正アクセス被害!対策を考えよう
サンリオタウン、330万人分の会員情報が外部アクセス可能に
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
VPNのセキュリティ事故とは?被害事例と対策