
 無料会員登録
「サーバーがOSごとハングアップして何もできない」「ネットワーク設定を誤ってリモートアクセスが遮断された」「深夜に本番サーバーがフリーズしたが、すぐにデータセンターへ行けない」——インフラ担当者がこうした状況を打開するために使う仕組みの一つが「OOB(Out-of-Band:アウトオブバンド)管理」です。
OOB管理(Out-of-Band Management)とは、通常の業務ネットワークやOS経由の管理とは別の管理経路を使って、サーバーやネットワーク機器を遠隔管理する仕組みです。専用NIC、専用VLAN、管理ネットワーク、シリアルコンソール、LTE回線など、構成によって実現方法は異なります。
OSがクラッシュしていても、業務ネットワークに障害が起きていても、スタンバイ電源と管理ネットワークが生きていれば、リモートから電源制御、コンソール操作、BIOS/UEFI設定、ログ確認などを行える場合があります。
本記事では、OOBの意味、インバンド管理との違い、BMCの仕組み、IPMI・iDRAC・iLO・Intel AMT・Redfishなどの主要技術、OOBアップデートとの違い、セキュリティリスクと対策、企業での活用、注意事例、FAQまで解説します。
OOB(アウトオブバンド)とは?
OOB(Out-of-Band:アウトオブバンド)管理とは、サーバーや機器の通常の通信経路、つまり業務ネットワークやOS経由の管理とは別の管理経路を通じて、機器を遠隔管理する仕組みです。
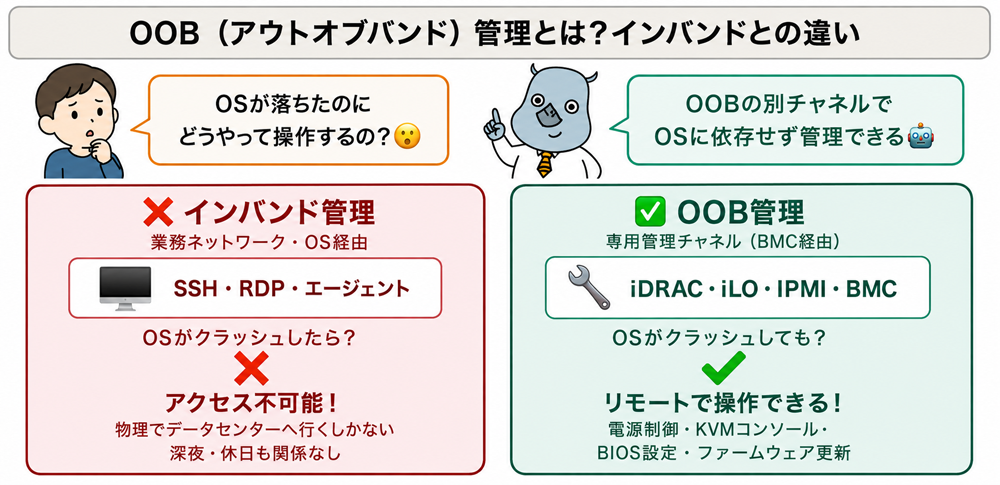
通常、サーバーへSSHやRDPでログインして操作する方法は、OSや業務ネットワークが正常に動作していることを前提にしています。これを「インバンド管理」と呼びます。一方、OOB管理では、OSや業務ネットワークとは別の管理経路を使うため、OSが停止している場合やネットワーク設定を誤って接続できなくなった場合でも、状況確認や復旧操作を行えることがあります。
OOBが必要とされる典型的な場面
- OSのカーネルパニック・フリーズ:OSが応答せず、SSHやRDPでアクセスできない状態
- ネットワーク設定ミスによる接続遮断:誤ったファイアウォール設定、ルーティング設定、NIC設定によりリモートアクセスできない状態
- BIOS/UEFI設定の確認・変更:OS起動前の段階で設定変更やブート順変更が必要な場合
- 障害発生時のログ確認:OSログにアクセスできない状況で、ハードウェアイベントログや電源状態を確認したい場合
- ファームウェア・BIOS更新:サーバーメーカーの管理機能を使い、ファームウェアやBIOSの更新を行う場合
- 深夜・休日の緊急対応:データセンターへの物理アクセスなしに、状態確認や再起動を行いたい場合
- セキュリティインシデント時の隔離・調査:通常ネットワークから切り離したサーバーの状態を確認したい場合
インバンド管理とOOB管理の違い
インバンド管理とOOB管理の違いは、主に「どの経路で管理するか」「OSや業務ネットワークに依存するか」という点にあります。
| 比較項目 | インバンド管理(In-Band) | OOB管理(Out-of-Band) |
|---|---|---|
| 通信経路 | 通常の業務ネットワーク経由。SSH、RDP、OS上の管理エージェントなどを使う | 業務ネットワークとは別の管理経路を使う。専用NIC、管理VLAN、シリアル回線、LTE回線など |
| OSへの依存 | OSが起動し、ネットワーク設定が正常であることが前提 | OSが停止・クラッシュしていても、BMC等が動作していれば利用できる場合がある |
| 電源オフ時の管理 | 基本的に不可 | スタンバイ電源が供給され、BMC等が動作していれば電源制御できる場合がある |
| ネットワーク障害時 | 業務ネットワーク障害の影響を受ける | 別の管理経路が生きていれば利用できる場合がある |
| 主な用途 | 日常的な運用管理、設定変更、監視、ログ確認 | 障害対応、電源制御、仮想コンソール、BIOS/UEFI操作、ハードウェアログ確認 |
| コスト・設計 | 既存ネットワークを使えるため導入しやすい | 管理ネットワーク、アクセス制御、運用ルールの設計が必要 |
OOB管理は非常に便利ですが、強力な権限を持つ管理経路でもあります。そのため、導入時には「誰が」「どこから」「どの操作を」実行できるかを厳密に管理する必要があります。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
BMC(ベースボード管理コントローラー)の仕組み
OOB管理の中核となるのが、BMC(Baseboard Management Controller:ベースボード管理コントローラー)です。
BMCとは
BMCは、サーバーのマザーボードに組み込まれた専用の管理コントローラーです。メインCPU、OS、業務ネットワークとは独立して、サーバーの電源、温度、ファン、電圧、メモリ、ハードウェアイベントなどを監視・制御します。
BMCは、サーバー本体のOSが停止していても、スタンバイ電源が供給されていれば動作します。専用管理ポートや共有NICを通じてアクセスできる場合があり、構成によっては業務ネットワークと分離して運用できます。
BMCの主な機能
- 電源制御:リモートからの電源オン、電源オフ、強制再起動
- コンソールアクセス:KVM over IPや仮想コンソールにより、物理的にモニター・キーボードを接続しているように操作できる場合がある
- ハードウェアセンサーの監視:CPU温度、電圧、ファン回転数、メモリ状態などの確認
- システムイベントログ(SEL):ハードウェア障害、電源異常、温度異常、POSTエラーなどの記録
- 仮想メディア:ISOイメージをリモートからマウントし、OSインストールや復旧に利用できる場合がある
- ファームウェア管理:BIOS、BMCファームウェア、RAIDコントローラー等の更新に対応するモデルがある
BMCが動作するための電源・ネットワーク
BMCは、サーバーの主電源がオフでも、スタンバイ電源が供給されていれば動作することがあります。ただし、電源ケーブルが抜けている、PDUやUPSが停止している、サーバー筐体への給電が完全に断たれている場合は、BMCも動作できません。
また、BMCへのアクセスには管理ネットワークが必要です。専用管理ポートを使う構成、業務用NICと共有する構成、管理VLANを使う構成などがあり、セキュリティ上は業務ネットワークから分離して運用することが望まれます。
主要なOOB管理技術の比較
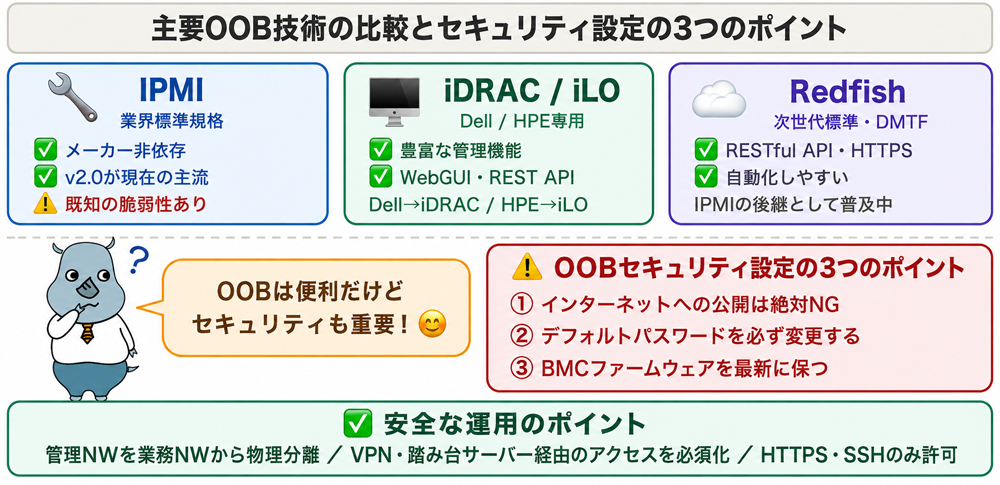
| 技術名 | 提供元 | 適用対象 | 主な特徴 |
|---|---|---|---|
| IPMI(Intelligent Platform Management Interface) | 業界標準規格 | サーバー全般 | BMCと通信するための管理インターフェース仕様。古くから多くのサーバーで使われてきた |
| iDRAC(Integrated Dell Remote Access Controller) | Dell Technologies | Dell PowerEdgeサーバーなど | Dell製サーバー向けのリモート管理機能。Web GUI、仮想コンソール、電源制御、Redfish APIなどに対応するモデルがある |
| iLO(Integrated Lights-Out) | HPE | HPE ProLiantサーバーなど | HPE製サーバー向けのリモート管理機能。ハードウェア監視、仮想コンソール、電源制御、ファームウェア管理などに対応するモデルがある |
| Intel AMT(Active Management Technology) | Intel | Intel vPro対応PCなど | 企業向けPCのリモート管理機能。ハードウェアや設定条件により利用できる機能が異なる |
| Redfish | DMTF | サーバー、ストレージ、ネットワーク機器など | RESTfulインターフェース、JSON、ODataなどを利用する管理標準。自動化やAPI連携に向いている |
| IP KVMスイッチ | 各メーカー | サーバー・ネットワーク機器など | BMCを持たない機器でも、ネットワーク経由でコンソール操作を提供できる外付け装置 |
Redfishとは
Redfishは、DMTFが策定するサーバー管理向けの標準仕様です。RESTfulインターフェース、JSON、ODataなどを利用し、サーバーやストレージ、ネットワーク機器の管理情報をAPI経由で扱いやすくすることを目的としています。
従来のIPMIは古くから使われてきましたが、現代的な自動化やAPI連携では扱いにくい面がありました。Redfishは、HTTPSベースのAPIとして、構成管理ツールや監視ツールと連携しやすい点が特徴です。
OOBアップデート(Out-of-Band Update)との違い
「OOB」という言葉は、OOB管理以外に「OOBアップデート」という意味でも使われます。
OOB管理とOOBアップデートの違い
- OOB管理(Out-of-Band Management):サーバーや機器を、通常の業務ネットワークやOS経由とは別の管理経路で制御する仕組み
- OOBアップデート(Out-of-Band Update):Microsoftなどが定例外で提供する緊急更新プログラム。深刻な不具合や脆弱性への対応として配布されることがある
両者は「OOB」という略称を共有していますが、意味はまったく異なります。インフラ運用では「OOB管理」、Windows Updateやパッチ管理の文脈では「OOBアップデート」と使い分けます。
OOB管理のセキュリティリスクと対策
OOB管理は、OSや通常の業務ネットワークに依存せず、電源制御や仮想コンソール操作を行える強力な機能です。そのため、適切に保護されていない場合、攻撃者にとって非常に価値の高い侵入口になります。
主なセキュリティリスク
| リスク | 内容 |
|---|---|
| デフォルトパスワードの放置 | BMC、iDRAC、iLOなどの初期パスワードを変更せずに使用すると、不正アクセスの原因になる |
| 管理インターフェースのインターネット公開 | OOB管理用のIPアドレスがインターネットから到達可能な場合、攻撃者に探索・攻撃される可能性がある |
| IPMIの既知リスク | 古いIPMI設定や弱い認証、管理インターフェースの公開により、認証情報の推測やハッシュ取得、ブルートフォース攻撃を受ける可能性がある |
| 暗号化されていない管理通信 | HTTP、Telnet、古い暗号方式などを使うと、認証情報や管理操作が盗聴されるリスクがある |
| BMCファームウェアの脆弱性 | BMC自体に脆弱性があると、OSのセキュリティ対策を迂回して攻撃されるおそれがある |
| ログ監視不足 | BMCへの不審なログインや設定変更に気づけず、侵害の発見が遅れる可能性がある |
OOB管理を安全に使うための対策
- OOB管理用ネットワークを業務ネットワークから分離する:専用VLAN、専用スイッチ、管理用踏み台、アクセス制御により、通常の業務端末から直接到達できない設計にする
- インターネットへ直接公開しない:BMC、iDRAC、iLO、IPMIの管理画面をインターネットから直接到達できる状態にしない
- デフォルトパスワードを変更する:初期パスワードを必ず変更し、強力なパスワードや多要素認証に対応している場合は有効化する
- BMCファームウェアを最新に保つ:メーカーのセキュリティアドバイザリを確認し、既知の脆弱性を修正する
- 不要な管理プロトコルを無効化する:利用しないIPMI over LAN、Telnet、HTTP、古い暗号方式を無効化し、HTTPSやSSHなど暗号化された管理経路に限定する
- アクセス元を制限する:VPN、踏み台サーバー、管理端末、特定IPアドレスからのみアクセスできるようにする
- アクセスログを記録・監視する:ログイン失敗、権限変更、設定変更、仮想メディア利用、電源操作などを監視する
- 権限を最小化する:閲覧のみ、電源操作のみ、ファームウェア更新可など、役割に応じて権限を分ける
企業・データセンターでのOOB管理の活用
ゼロタッチプロビジョニング(ZTP)
新しいサーバーやネットワーク機器を設置した後、OOB管理経路を通じて初期設定、OSインストール、ファームウェア更新、構成適用などを自動化できる場合があります。大量の機器を展開するデータセンターや拠点では、現地作業を減らし、構成の標準化に役立ちます。
障害発生時のリモート復旧
OSがクラッシュしたサーバーに対して、BMC、iDRAC、iLOなどを経由して仮想コンソールへアクセスし、エラー画面、POSTログ、ブート状況、ハードウェアイベントを確認できる場合があります。必要に応じて、強制再起動、ブート順変更、仮想メディアからの起動、復旧作業を行えます。
セキュリティインシデント時の隔離・調査
マルウェア感染や不正アクセスが疑われるサーバーでは、通常の業務ネットワークから切り離したうえで調査が必要になることがあります。そのような場合でも、OOB管理経路が安全に確保されていれば、サーバーの状態確認、ログ取得、再起動、復旧作業を継続できる場合があります。
ただし、OOB管理経路自体が侵害されている可能性も考慮し、アクセスログや管理者アカウントの確認を行うことが重要です。
ファームウェア・BIOSの集中管理
多数のサーバーを運用している企業では、BMCやベンダー管理ツールを使い、BIOS、BMCファームウェア、RAIDコントローラー、NICファームウェアなどを集中管理できる場合があります。
ただし、ファームウェアやBIOSの更新では再起動が必要になることがあります。業務影響を確認し、メンテナンス時間帯やロールバック手順を決めてから実施する必要があります。
OOB管理に関連する注意事例2選
事例1:BMC・IPMIのインターネット公開による攻撃リスク
OOB管理は、サーバー障害時の復旧や遠隔管理に役立つ一方で、適切に保護されていない場合は重大な攻撃経路になる可能性があります。サイバーセキュリティ.comのBMC解説記事でも、BMCやIPMIがインターネットに直接接続されていると、サイバー攻撃のリスクがあるため、ファイアウォールなどで保護することが推奨されています。
BMC、iDRAC、iLO、IPMIなどの管理インターフェースは、OSの状態に関係なく電源制御やコンソール操作ができる強力な機能を持ちます。そのため、インターネットに公開された状態で放置すると、認証情報の推測、脆弱性悪用、設定変更、再起動、仮想メディア悪用などにつながるおそれがあります。
OOB管理を安全に運用するには、管理インターフェースをインターネットから直接到達できない場所に置き、専用VLANや管理ネットワーク、VPN、踏み台サーバー、多要素認証、アクセスログ監視を組み合わせることが重要です。
事例2:サーバー障害時の原因切り分けにBMC/iLO/iDRACログが役立つ
OOB管理は、セキュリティだけでなく障害対応でも重要です。サイバーセキュリティ.comのサーバー故障に関する記事では、電源原因を疑う場合に、BMC、iLO、iDRAC、UPSログを合わせて確認する視点が重要だと説明されています。
サーバーがOSごと停止している場合、SSHやRDPなどのインバンド管理では状態を確認できないことがあります。そのような場合でも、BMCやiDRAC、iLOなどのOOB管理機能を使えば、ハードウェアイベントログ、電源状態、ファン、温度、メモリエラー、POSTエラーなどを確認できる場合があります。
障害発生時にOOB管理へ安全にアクセスできる設計を整えておくことで、データセンターへ駆けつける前に原因を切り分けたり、リモートから再起動や仮想コンソール操作を行ったりできる可能性があります。ただし、OOB管理ネットワーク自体が停止している場合や、電源供給が完全に断たれている場合は利用できないため、UPSやPDU、監視システムとの併用が重要です。
参考:サーバー故障の原因と対処法を徹底解説|サイバーセキュリティ.com
よくある質問(FAQ)
Q. OOB管理はどんな規模の企業に必要ですか?
物理サーバーやネットワーク機器を運用している企業・組織では、OOB管理が役立つ場面があります。特に、24時間365日の稼働が求められるサービス、複数拠点に機器を設置している企業、データセンターで多数のサーバーを管理している企業では、障害対応やリモート復旧の観点から有効です。
一方、すべての企業が高度なOOB管理ネットワークを構築する必要があるわけではありません。サーバー台数、障害時の影響、物理アクセスのしやすさ、運用体制、セキュリティ要件を踏まえて導入範囲を決めることが重要です。
Q. iDRACとiLOの違いは何ですか?どちらを使えばいい?
iDRACはDell Technologies製サーバー向けのリモート管理機能、iLOはHPE製サーバー向けのリモート管理機能です。どちらを使うかは、基本的に利用しているサーバーメーカーによって決まります。
どちらも、電源制御、ハードウェア監視、仮想コンソール、ファームウェア管理などに対応するモデルがあります。ただし、利用できる機能はライセンス、世代、モデル、設定によって異なるため、メーカーの公式ドキュメントを確認してください。
Q. OOB管理ネットワークはインターネットに接続してもいい?
OOB管理用のBMC、iDRAC、iLO、IPMIの管理画面をインターネットへ直接公開することは、原則として避けるべきです。OOB管理は、OSの状態に関係なく電源制御やコンソール操作ができる強力な機能を持つため、攻撃者に悪用されると被害が大きくなります。
OOB管理ネットワークは、専用VLAN、管理用踏み台、VPN、多要素認証、アクセス元制限、ログ監視を組み合わせ、限られた管理者だけがアクセスできるように設計してください。
Q. クラウドサーバーでもOOB管理はできますか?
クラウド環境では、物理サーバーのBMCと同じものをユーザーが直接操作することは通常できません。ただし、AWS EC2シリアルコンソール、Azure Serial Console、クラウド管理コンソール、スナップショット、レスキューモードなど、障害時の復旧に役立つ機能が提供されています。
一方、Systems Manager Session ManagerのようにOS上のエージェントやネットワーク設定に依存する機能もあります。そのため、物理サーバーのOOB管理と同じものとして扱わず、クラウド事業者が提供する復旧手段を事前に確認しておくことが重要です。
Q. Redfishとは何ですか?IPMIとどう違いますか?
Redfishは、DMTFが策定するサーバー管理向けの標準仕様です。RESTful API、JSON、ODataなどを利用し、サーバー、ストレージ、ネットワーク機器などの管理情報を扱いやすくすることを目的としています。
IPMIは古くから使われてきた管理インターフェースですが、現代的なAPI連携や自動化には扱いにくい面があります。Redfishは、HTTPSベースのAPIとして構成管理ツールや監視ツールと連携しやすく、インフラ自動化に向いています。
まとめ
OOB(Out-of-Band)管理とは、通常の業務ネットワークやOS経由の管理とは別の管理経路を使って、サーバーやネットワーク機器を遠隔管理する仕組みです。OSがクラッシュしている場合や、業務ネットワークに障害が起きている場合でも、スタンバイ電源と管理ネットワークが生きていれば、電源制御、仮想コンソール操作、BIOS/UEFI設定、ハードウェアログ確認などを行える場合があります。
OOB管理の中核となるのがBMCです。BMCはサーバーのマザーボードに組み込まれた管理コントローラーで、電源、温度、ファン、ハードウェアイベントなどを監視・制御します。代表的な技術や実装には、IPMI、iDRAC、iLO、Intel AMT、Redfish、IP KVMなどがあります。
一方で、OOB管理は非常に強力な管理経路であるため、適切に保護されていないと重大な攻撃経路になります。デフォルトパスワードの変更、管理インターフェースのインターネット非公開、管理ネットワークの分離、不要プロトコルの無効化、BMCファームウェア更新、アクセスログ監視、多要素認証、VPNや踏み台サーバーの利用が重要です。
「OOBアップデート」は定例外の緊急更新プログラムを指す別の用語です。OOB管理とは意味が異なるため、インフラ運用・パッチ管理の文脈に応じて正しく使い分けましょう。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
BMC
OAST
フラグメントキャッシュ攻撃とは?仕組みや危険性、対策について徹底解説
HVCI
アグリゲーション攻撃とは?仕組みと危険性、対策について徹底解説
TEE
GPU
ゼロトラスト環境への移行ステップを徹底解説!具体的な対策手順がわかる!



OOB管理は、「通常の電話回線が使えない時に備えた緊急用の別回線」のようなものです。普段の業務ネットワークが使えない場合でも、別の管理経路が生きていれば、サーバーの状態確認、電源操作、仮想コンソール操作、ハードウェアログ確認などを行える場合があります。ただし、電源ケーブルが抜けている、PDUやUPSが停止している、管理ネットワーク自体が落ちている、といった場合はOOB管理も利用できません。