無料会員登録
サイバーセキュリティにおける「シグネチャ」とは、サイバー攻撃やマルウェアの攻撃パターン・不正な通信などを定義したデータのことです。WAFやアンチウイルスソフトなど多くのセキュリティ製品が、このシグネチャをもとに脅威を検知しています。
本記事では、シグネチャによる検知の仕組みから、活用される主な製品、課題とそれを補う技術、設定・更新方法までを解説します。
シグネチャとは
シグネチャとは、サイバー攻撃やマルウェアなどの攻撃パターンや不正な通信などを定義したデータです。セキュリティ製品はこのシグネチャを蓄積したデータベース(シグネチャDB)と、実際の通信やファイルを照合することで、既知の脅威を検知・ブロックします。
シグネチャを搭載したセキュリティ製品は、サイバー攻撃やマルウェアの侵入を検出すると、ネットワークからのブロックやユーザーへの警告といった形で対処します。
「シグネチャ」は分野によって意味が異なる
「シグネチャ」という言葉は、IT分野の中でも複数の意味で使われる点に注意が必要です。メールの世界では、本文末尾に記載する差出人情報(署名)を指し、プログラミングの世界では、関数の引数の型・数・順序と戻り値の型を定義したもの(関数シグネチャ)を指します。
本記事で扱うのは、このどちらでもなく、WAFやアンチウイルスソフトなどが脅威を検知するために使う「攻撃パターンの定義データ」としてのシグネチャです。
シグネチャによる検知の仕組み
パターンマッチングの流れ
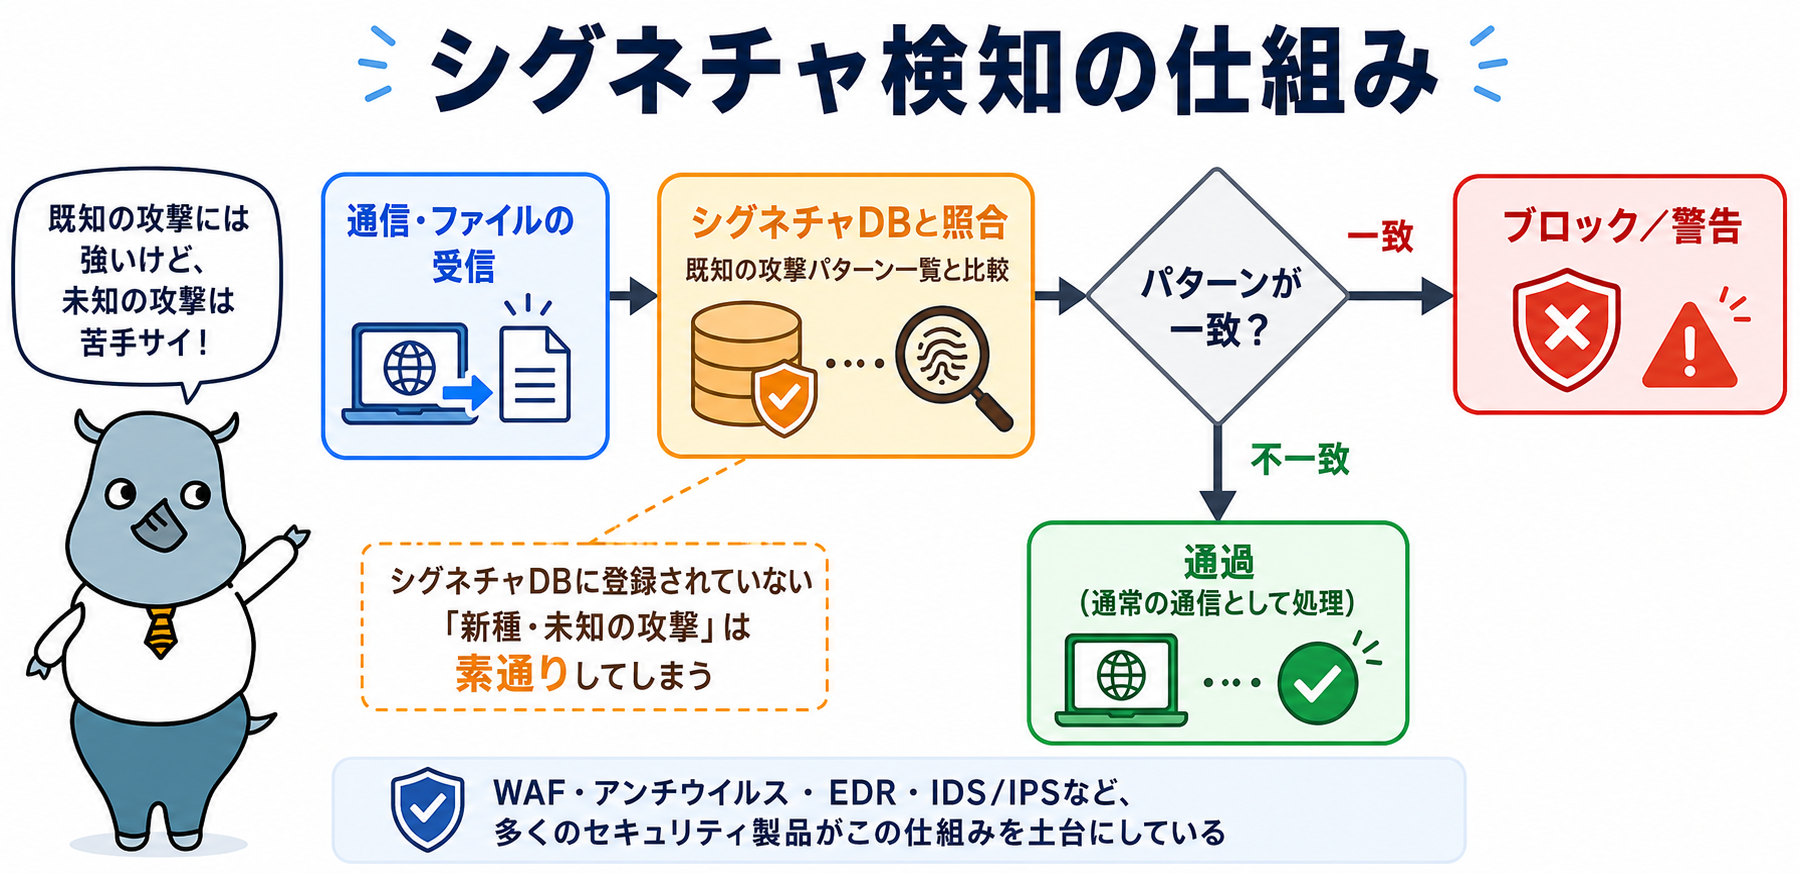
シグネチャ型の検知は、基本的に「パターンマッチング」という技術で行われます。受信した通信やファイルを、シグネチャDBに登録された既知の攻撃パターンと1つずつ照合し、一致した場合にブロックや警告といった対処を行うという流れです。
一致するパターンが見つからなければ、その通信・ファイルは通常のものとして通過します。裏を返せば、シグネチャDBにまだ登録されていない「新種・未知の攻撃」は、この仕組みだけでは検知できず素通りしてしまうという弱点があります。この弱点をどう補うかについては、後述の「シグネチャ型の限界を補う技術」で詳しく解説します。
ブラックリスト型とホワイトリスト型
シグネチャによる攻撃の識別ルールには、大きく分けて2つの型があります。
ブラックリスト型
「拒絶する通信」をシグネチャとして定義し、それに一致する通信をブロックする方式です。既知の攻撃には効果的に対処できる一方、シグネチャに登録されていない未知の攻撃には対処できません。
複数のシステムに同じブラックリストを適用できるため、少ない労力とコストで運用できる点がメリットです。
ホワイトリスト型
「承認する通信」を定義し、それ以外の通信をすべてブロックする方式です。「承認する通信」以外はすべて遮断するため、既知だけでなく未知の攻撃にも対処できる点が大きなメリットです。一方で、保護対象のシステムが増えるたびにホワイトリストの登録・見直しが必要になり、運用コストが増大しやすいというデメリットもあります。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
シグネチャが使われる主なセキュリティ製品
シグネチャによる検知は、WAFに限らずさまざまなセキュリティ製品で活用されています。
WAF(Web Application Firewall)
Webアプリケーションへの通信内容を検査し、SQLインジェクションやクロスサイトスクリプティングといった攻撃を検知・ブロックします。シグネチャ型WAFは、機密情報の漏洩やサイト改ざんを狙う攻撃からWebアプリケーションを保護する代表的な仕組みです。
アンチウイルスソフト
既知のマルウェアのファイル特徴(ハッシュ値やコードの一部など)をシグネチャとして保持し、端末内のファイルと照合してウイルスやトロイの木馬などを検知・駆除します。最も古くから普及しているシグネチャ活用の代表例です。
EDR(Endpoint Detection and Response)
端末上の挙動を監視し、既知の攻撃シグネチャとの照合に加えて、不審な挙動そのものを検知する機能を備えることが多い製品です。シグネチャ型検知と後述の振る舞い検知を組み合わせることで、検知精度を高めています。
IDS/IPS(不正侵入検知・防御システム)
ネットワーク上の通信を監視し、既知の攻撃パターンに一致する通信を検知(IDS)または遮断(IPS)します。ネットワーク層での防御を担う点がWAF(アプリケーション層)との違いです。
シグネチャ型WAFの種類
WAFは提供形態によっても分類されます。
| 種類 | 概要 | メリット | デメリット |
|---|---|---|---|
| アプライアンス型 | WAFが搭載された専用機器を社内に設置する型 | 社内環境に合わせた導入が可能。保護対象が多い場合のコストパフォーマンスに優れる | 設置場所の確保が必要でコストが高くなりやすい |
| ソフトウェア型 | WAF機能を持つソフトウェアをサーバーにインストールする型 | 専用機器が不要 | 保護対象のサーバーが増えるほどコストが増える |
| クラウド型 | クラウドサービスとして提供される型 | コストが低く、容易に導入できる | 細かい設定ができない製品もある |
シグネチャ型検知の課題
シグネチャ型の検知には、いくつかの共通した課題があります。
新種の攻撃への対応が後手に回る
新たな攻撃が発見されるたびに、シグネチャを追加してアップデートしなければなりません。シグネチャが登録されるまでの間は、その攻撃を検知できない「空白期間」が生まれてしまいます。
誤検知率の上昇
シグネチャは定期的な更新を怠ると、正常な通信を誤って検知してしまう「誤検知」の可能性が高まります。逆に、シグネチャの数が増えすぎることも、条件が複雑化し誤検知の一因になり得ます。
処理コストの増大
処理する通信量が増えるほど、照合すべきシグネチャの数も増えるため、より高いスペックのハードウェアが必要になります。シグネチャDBが肥大化すればするほど、この傾向は強まります。
シグネチャ型の限界を補う技術
シグネチャ型検知の弱点である「未知の攻撃への弱さ」を補うため、以下のような技術が併用されています。
ヒューリスティック検知
ファイルやプログラムの構造・記述内容の特徴を分析し、既知のシグネチャと完全一致しなくても「攻撃である可能性が高い」と推定して検知する方式です。未知の亜種にもある程度対応できますが、誤検知がやや発生しやすいという特性があります。
振る舞い検知(ビヘイビア検知)
プログラムを実際に動かした際の挙動(ファイルへの書き込み、外部通信の発生など)をリアルタイムで監視し、不審な動作パターンから脅威を検知する方式です。未知の攻撃にも強い一方、常時監視のため処理負荷が高くなりやすい点がトレードオフです。
ホワイトリスト型・シグネチャフリー型
前述のホワイトリスト型に加え、そもそもシグネチャという仕組みを使わず、通信や挙動の属性を解析して防御する「シグネチャフリー型」の製品も登場しています。実際の製品では、これら複数の検知方式を組み合わせて互いの弱点を補い合うのが一般的です。
シグネチャの設定・更新方法
自社で行う場合
新たなシグネチャの追加や既存シグネチャの見直しは、自社で行うことも可能です。ただし、専門知識が不足した状態で行うと、設定に膨大な時間がかかったり、検知対象に漏れが出たりするリスクがあります。
ベンダーが行う場合
シグネチャの設定・チューニングをベンダーに依頼する方法もあります。ベンダーは、導入後一定期間のログ収集、ログ解析に基づく設定内容の提案、レポートの共有と遮断対象の決定、といった作業を代行してくれます。
検知ログは膨大な量にのぼるため、専門知識がなければ見落としも生じやすく、多くの企業がベンダーへの依頼を選択しています。
よくある質問(FAQ)
シグネチャ型WAF以外の種類を教えてください
WAFには、シグネチャ型以外にホワイトリスト型やシグネチャフリー型があります。また提供形態の観点では、アプライアンス型・ソフトウェア型・クラウド型に分類されます。自社の環境や予算に応じて、これらを組み合わせて選定することが一般的です。
シグネチャ型WAFの導入で得られる効果を教えてください
脆弱性の修正パッチが提供されるまでの時間を稼げる、脆弱性対策の見落としやばらつきを防ぎ運用負荷を軽減できる、攻撃発生時にログを分析して迅速な復旧につなげられる、といった効果が期待できます。
特に「攻撃後の迅速な復旧」は、ダウンタイムによる機会損失を防ぐうえで重要な効果です。
アンチウイルスやEDRのシグネチャは、どのくらいの頻度で更新されますか?
製品やベンダーによって異なりますが、多くのアンチウイルスソフトは1日に数回から数十回、自動でシグネチャ(定義ファイル)を更新しています。新種のマルウェアは日々発見されているため、更新が止まると検知率が急速に低下します。自動更新設定を有効にしたまま運用することが基本です。
まとめ
シグネチャは、サイバー攻撃やマルウェアの攻撃パターンを定義したデータであり、WAF・アンチウイルス・EDR・IDS/IPSなど幅広いセキュリティ製品の検知基盤として使われています。既知の脅威には強い一方、未知の攻撃には弱いという弱点があるため、ヒューリスティック検知や振る舞い検知など他の技術と組み合わせて運用することが重要です。
定期的な更新とチューニングを怠らず、自社の環境に合った検知方式を選定しましょう。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
WAFは必要ないって本当?役割や仕組みを徹底解説!
【完全ガイド】WAFおすすめ14選を比較!失敗しない選び方と導入のポイントを初心者向けに解説
DDoS攻撃対策に欠かせないWAF!抑えるべきポイントを解説
WAFとファイアウォールの違いは?比較表つきで仕組みや機能を解説!
WAFとは?抑えるべき基本ポイントから解説!
MZヘッダ
WAFの機能がすぐ分かる!一覧で見るメリットやデメリット
ヒューリスティック