無料会員登録
FTPSとは、古くから使われているファイル転送の方式「FTP」に、TLSによる暗号化を加えたものです。IDやパスワード、ファイルの中身を暗号化して、取引先やサーバーと安全にファイルをやり取りするために使われます。
ただし、設定を誤ると、FTPSを使っているつもりでも通信が暗号化されていないことがあります。この記事では、FTPSの仕組みやSFTPとの違い、設定ミスで暗号化されないリスクと、安全に使うための対策を解説します。

FTPSとは
FTPにTLSの暗号化を加えたファイル転送の方式
FTPS(File Transfer Protocol Secure、またはFTP over SSL/TLS)とは、ファイル転送の方式であるFTPに、TLSという暗号化の仕組みを組み合わせたものです。読み方は「エフティーピーエス」です。
FTPはインターネットの初期から使われてきた方式ですが、通信が暗号化されないという大きな弱点がありました。FTPSは、FTPの使い方や仕組みをほぼそのまま残しつつ、通信を暗号化することで、この弱点を補うために作られました。
FTPSでできること
FTPSでは、TLSの仕組みによって、主に次の3つのことができるようになります。1つ目は「暗号化」で、IDやパスワード、ファイルの中身を第三者に盗み見られないようにします。
2つ目は「サーバーの認証」で、サーバーの電子証明書を確かめることで、接続先が本物のサーバーであることを確認できます。
3つ目は「改ざんの検知」で、通信の途中でデータが書き換えられた場合に、それを検知できます。これにより、ファイルを安全に送受信できるようになります。
「SSL」ではなく「TLS」を使う
FTPSは「FTP over SSL」と呼ばれることもあります。SSLは、TLSの前身にあたる古い暗号化の仕組みで、深刻な弱点が見つかったため、現在は使われていません。
現在のFTPSでは、SSLの後継であるTLSを使います。名前に「SSL」と付いていても、実際の設定では、TLS 1.2以上の新しい版を使うことが大切です。
FTPの仕組みとFTPSが生まれた背景
FTPは2つの接続を使う
FTPの大きな特徴は、ファイルをやり取りするために、2種類の接続を使うことです。1つは、ログインやファイルの一覧の取得、転送の指示などのやり取りに使う「制御接続」、もう1つは、ファイルの中身そのものを送る「データ接続」です。
制御接続は、通常、サーバーの21番ポートに接続して始まり、ログインしている間ずっと保たれます。データ接続は、ファイルを転送するたびに、別のポートで新しく作られます。
アクティブモードとパッシブモード
データ接続の作り方には、「アクティブモード」と「パッシブモード」の2種類があります。アクティブモードは、サーバーからクライアントに向けてデータ接続を作る方式です。クライアント側のファイアウォールで接続が遮断されやすいため、現在はあまり使われません。
パッシブモードは、クライアントからサーバーに向けてデータ接続を作る方式で、現在の主流です。サーバーは、データ接続を受け付けるポートを、あらかじめ決めた範囲の中から選んでクライアントに伝えます。
FTPは通信が暗号化されない
FTPは、インターネットがまだ限られた研究者の間で使われていた時代に作られたため、セキュリティを考慮した設計になっていません。IDやパスワード、ファイルの中身は、すべて暗号化されない「平文」のまま送られます。
そのため、通信の途中で盗み見られると、ログイン情報もファイルの内容もそのまま読み取られてしまいます。こうした弱点を補うために、FTPに暗号化の仕組みを加えたFTPSが作られました。
FTPSの仕組み
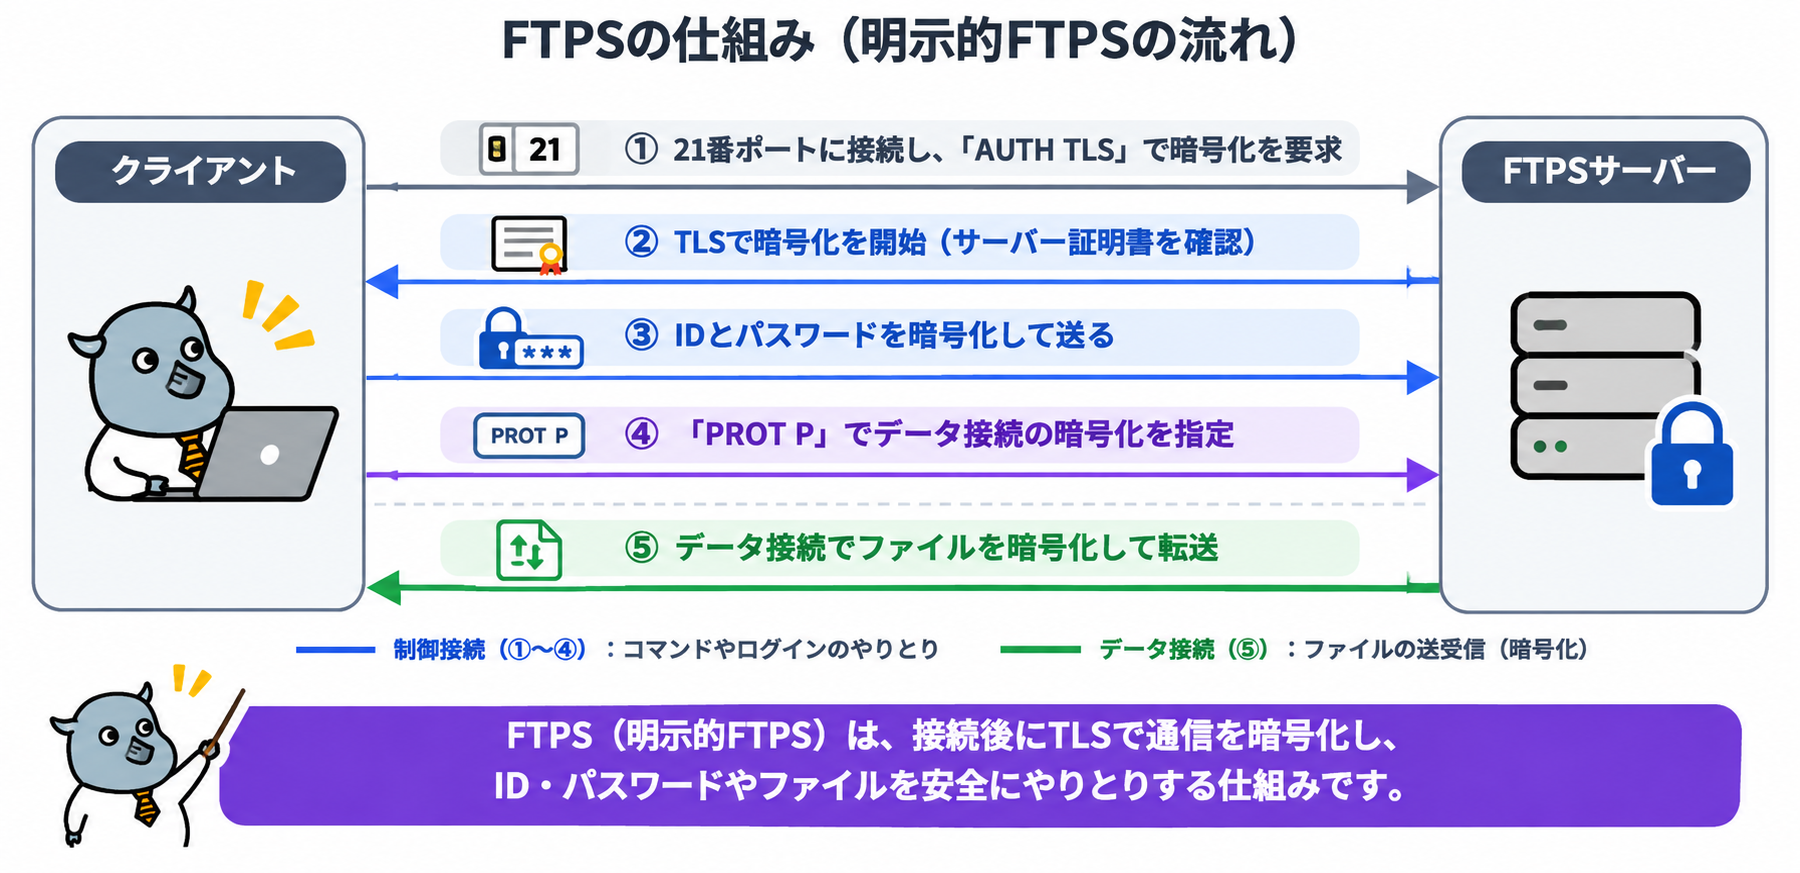
TLSで接続を暗号化する流れ
現在主流の「明示的FTPS」では、まずクライアントが、通常のFTPと同じく21番ポートに接続します。次に、「AUTH TLS」という命令を送って、サーバーに暗号化を要求します。
サーバーが応じると、TLSの仕組みを使って、暗号化に使う方式や鍵が決められ、以降の制御接続のやり取りは暗号化されます。その後、IDとパスワードを送ってログインするため、ログイン情報は暗号化された状態で送られます。
データ接続も保護する設定が必要
FTPSで注意が必要なのは、制御接続を暗号化しただけでは、ファイルの中身を送るデータ接続は暗号化されないことです。データ接続も暗号化するには、制御接続で「PBSZ」と「PROT P」という命令を送り、データ接続の保護を指定する必要があります。
「PROT P」は、データ接続も暗号化することを意味します。逆に「PROT C」を指定した場合や、指定しなかった場合は、データ接続は暗号化されません。
FTPSでは、制御接続とデータ接続の両方が暗号化されて初めて、ファイルを安全にやり取りできることを覚えておきましょう。
サーバー証明書で接続先を確かめる
TLSで暗号化を始める際、サーバーは、自分の電子証明書をクライアントに示します。クライアントは、その証明書が信頼できる認証局から発行されたものか、接続先のサーバー名と一致しているか、有効期限内かを確認します。
この確認によって、攻撃者が用意した偽のサーバーに接続してしまうことを防げます。証明書の確認に失敗した場合、クライアントのソフトは警告を表示します。
明示的FTPSと暗黙的FTPS
明示的FTPS(FTPES)
明示的FTPS(Explicit FTPS、FTPESとも呼ばれます)は、通常のFTPと同じ21番ポートに接続した後、「AUTH TLS」で暗号化を要求する方式です。
2005年に公開されたインターネットの技術仕様(RFC 4217)で定められた標準の方式で、現在のFTPSの主流です。
通常のFTPと同じポートで動くため、同じサーバーで、FTPとFTPSの両方の接続を受け付けることもできます。ただし、それゆえに、設定によっては暗号化なしの接続も受け付けてしまう点に注意が必要です。
暗黙的FTPS
暗黙的FTPS(Implicit FTPS)は、接続を始めた時点から、いきなりTLSで暗号化する方式です。制御接続に990番ポート、アクティブモードでのデータ接続に989番ポートを使います。
暗黙的FTPSは、標準の仕様には含まれていない古い方式で、現在は推奨されていません。古いシステムとの互換性のために使われている場合がありますが、新しく構築する場合は明示的FTPSを選びましょう。
使用するポート番号の整理
FTPとFTPSで使われる主なポート番号は、次のとおりです。
| 方式 | 制御接続 | データ接続 |
|---|---|---|
| FTP | 21番 | アクティブモードは20番、パッシブモードはサーバーが指定する範囲のポート |
| 明示的FTPS(主流) | 21番 | 主にパッシブモードで、サーバーが指定する範囲のポート |
| 暗黙的FTPS(古い方式) | 990番 | アクティブモードは989番、パッシブモードはサーバーが指定する範囲のポート |
989番ポートは「FTPSのデータ用ポート」と紹介されることがありますが、使われるのは古い暗黙的FTPSのアクティブモードに限られます。現在主流の明示的FTPSでは、ほとんど使われません。
SFTPとの違い
FTPSとSFTPはまったく別の仕組み
FTPSとよく比べられるのが「SFTP(SSH File Transfer Protocol)」です。名前は似ていますが、SFTPはFTPを改良したものではなく、サーバーの遠隔操作などに使われるSSHという仕組みの上で動く、まったく別のファイル転送の方式です。
FTPSがFTPと同じく2つの接続を使うのに対し、SFTPは、SSHの1つの接続の中で、命令もファイルの中身もやり取りします。そのため、使うポートは通常22番の1つだけで済みます。
違いの一覧
FTPSとSFTPの主な違いは、次のとおりです。
| 項目 | FTPS | SFTP |
|---|---|---|
| もとになる仕組み | FTPにTLSを追加 | SSH |
| 接続の数 | 2つ(制御接続とデータ接続) | 1つ |
| 主なポート | 21番+データ用の範囲のポート | 22番のみ |
| サーバーの認証 | 電子証明書(認証局が発行) | SSHのホスト鍵 |
| 利用者の認証 | ID・パスワード(証明書も可) | ID・パスワード、公開鍵 |
| ファイアウォールの設定 | 複雑になりやすい | 比較的簡単 |
どちらを選ぶべきか
正しく設定すれば、FTPSもSFTPも十分な安全性を確保できます。どちらが優れているかよりも、利用する環境に合うかどうかで選ぶのが現実的です。
既存のFTPの仕組みや、取引先がFTPSを指定しているなど、FTPとの互換性を重視する場合はFTPSが候補になります。新しく仕組みを作る場合は、ポートが1つで設定や管理がしやすいSFTPを選ぶことが多くなっています。
また、Webブラウザで使えるHTTPSを使ったファイル転送のサービスも、有力な選択肢です。
設定ミスで暗号化されないリスク
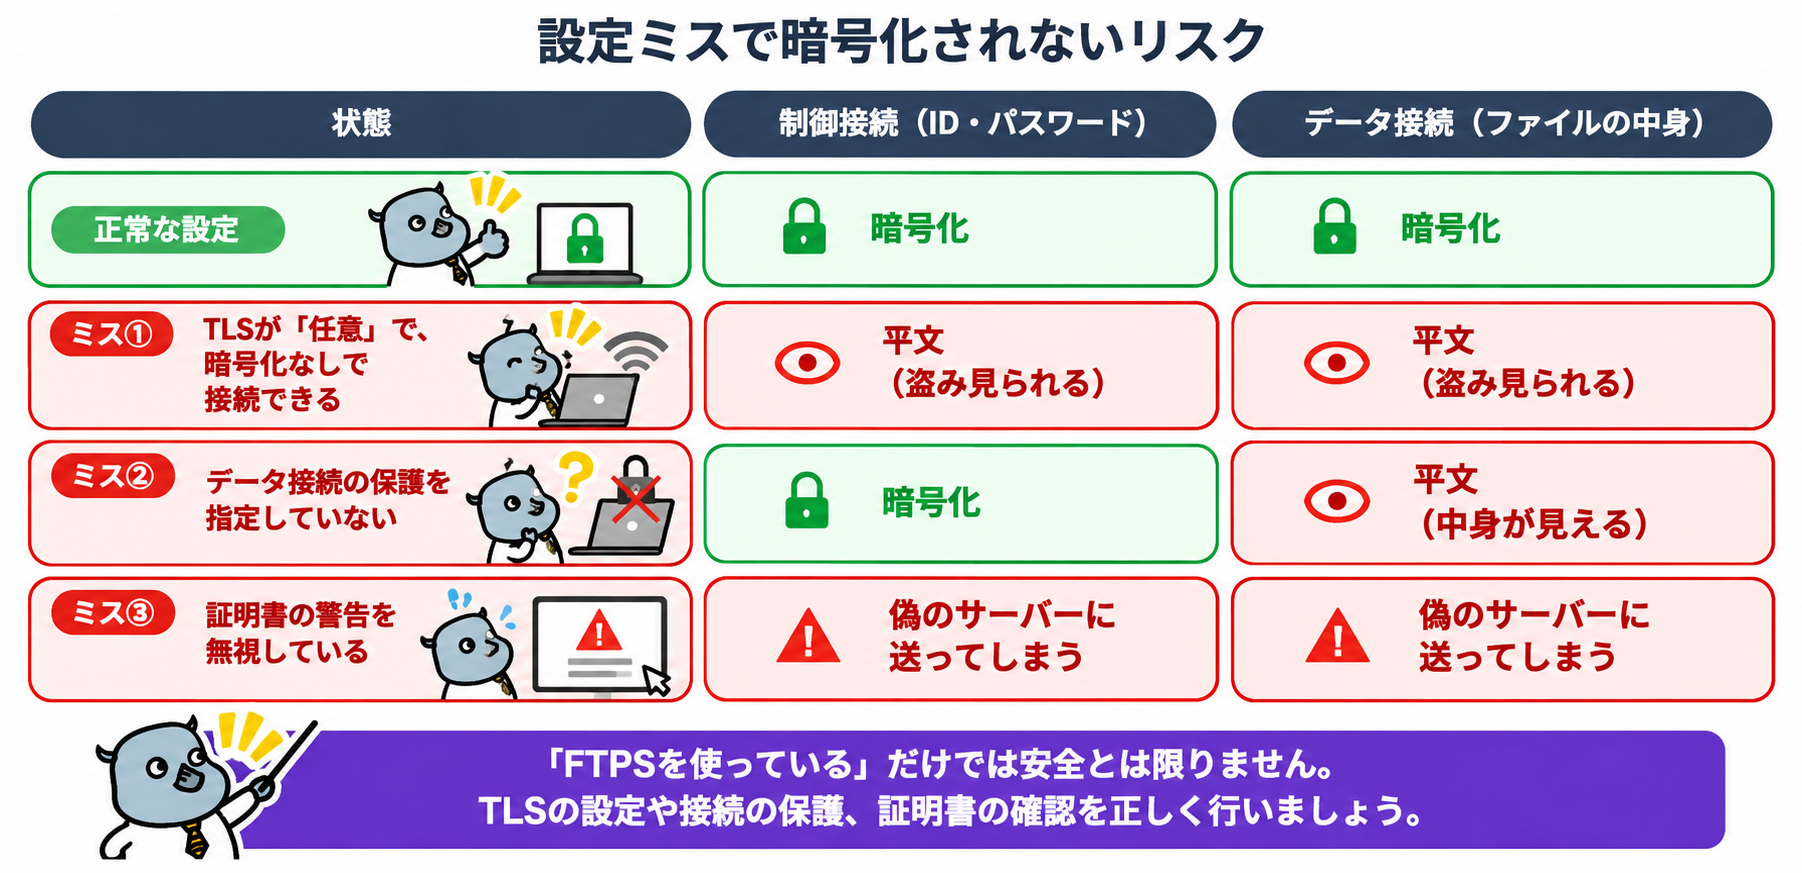
TLSを「必須」にしていない
明示的FTPSでは、クライアントが「AUTH TLS」を送らなければ、暗号化されないFTPのまま接続できてしまいます。サーバーで暗号化を「必須」にしていない場合、利用者のソフトの設定次第で、IDやパスワード、ファイルの中身が平文で送られてしまいます。
クライアントのソフトにも、「暗号化が使えれば使う」という設定があります。この設定では、何らかの理由で暗号化を始められなかったときに、利用者が気づかないまま暗号化なしで接続してしまうおそれがあります。
サーバーとクライアントの両方で、TLSを「使えれば使う」ではなく「必須」にすることが重要です。
データ接続が暗号化されていない
制御接続を暗号化していても、データ接続の保護を指定していないと、ファイルの中身は平文で送られます。ログインは暗号化されているため、一見すると安全に見えますが、実際には肝心のファイルの中身が盗み見られる状態です。
また、ログインの後に制御接続の暗号化を解除する命令(CCC)に対応しているサーバーやソフトもあります。ネットワーク機器との相性の問題を避けるために使われることがありますが、以降の命令が平文になるため、必要がなければ使わないようにしましょう。
証明書の警告を無視している
サーバーの証明書を確かめずに接続したり、表示された警告を毎回そのまま受け入れたりしていると、攻撃者が用意した偽のサーバーに接続しても気づけません。
通信は暗号化されていても、暗号化した相手が偽物であれば、IDやパスワード、ファイルはすべて攻撃者の手に渡ってしまいます。
特に、自己署名の証明書を使っていて、警告が出るのが当たり前になっている環境は危険です。証明書の警告は「いつものこと」ではなく、偽のサーバーへの接続の可能性を示すサインとして扱いましょう。
古いTLSや弱い暗号方式を許可している
FTPSのサーバーが、SSLやTLS 1.0、TLS 1.1といった古い版や、弱い暗号方式を許可していると、暗号化していても解読や改ざんのおそれが残ります。古い機器やソフトとの互換性のために、古い設定がそのまま残っていることも少なくありません。
サーバーの設定を見直し、TLS 1.2以上と、安全な暗号方式だけを許可するようにしましょう。
FTPSを使ううえでのそのほかのリスク
ファイアウォールの設定が複雑になる
FTPSでは、データ接続のポートが通信のたびに決まるため、ファイアウォールでパッシブモードのポートの範囲をまとめて許可する必要があります。
通常のFTPでは、ネットワーク機器が制御接続の内容を見て、必要なポートを自動で開ける機能がありますが、FTPSでは制御接続が暗号化されているため、この機能が働きません。
その結果、つながらない問題を解決するために、必要以上に広い範囲のポートを開けてしまうことがあります。開けたポートが攻撃の入り口にならないよう、範囲は必要最小限に絞りましょう。
ファイル転送のサーバーそのものが狙われる
企業が取引先とのファイルのやり取りに使うファイル転送のサーバーには、機密情報が大量に集まっています。そのため、攻撃者にとって魅力的な標的です。
2023年以降、企業向けのファイル転送製品の脆弱性が悪用され、世界中の多くの組織から情報が盗まれる被害が相次ぎました。通信をFTPSで暗号化していても、サーバーのソフトに脆弱性があれば、保存されているファイルそのものが盗まれることに注意が必要です。
IDとパスワードが総当たりで狙われる
インターネットに公開されたFTPやFTPSのサーバーには、よく使われるIDとパスワードを次々に試す攻撃が、日常的に行われています。推測されやすいパスワードを使っていると、不正にログインされ、ファイルを盗まれたり、マルウェアを置かれたりするおそれがあります。
FTPSを安全に使うための対策
TLSとデータ接続の保護を必須にする
FTPSのサーバーでは、TLSによる暗号化を必須にし、暗号化なしのFTPでの接続を受け付けないように設定しましょう。あわせて、データ接続の保護(PROT P)も必須にし、データ接続が平文で行われないようにします。
クライアントのソフトでも、接続先の設定で「明示的なFTP over TLSが必要」など、暗号化を必須にする選択肢を選びましょう。
TLS 1.2以上を使い、正しい証明書を設定する
サーバーでは、TLS 1.2以上だけを許可し、古い版や弱い暗号方式は無効にしましょう。サーバーの証明書は、信頼できる認証局から発行されたものを使い、有効期限が切れる前に更新します。
利用者には、証明書の警告が表示された場合は接続を中止し、管理者に確認するよう周知しましょう。
パッシブモードのポートの範囲を絞る
サーバーで、パッシブモードに使うポートの範囲を必要最小限に設定し、ファイアウォールでもその範囲だけを許可しましょう。
あわせて、データ接続が、制御接続と同じ相手から来ていることを確かめる設定や、制御接続と同じTLSのセッションを使い回すことを求める設定を有効にすると、データ接続を横取りされる攻撃を防ぎやすくなります。
接続元を制限し、ソフトを最新の状態に保つ
取引先など、接続する相手が決まっている場合は、接続を許可するIPアドレスを限定しましょう。インターネット全体に公開する必要がなければ、VPNを経由した接続に限るのも有効です。
FTPSのサーバーのソフトやファイル転送の製品は、脆弱性の情報を確認し、更新を速やかに適用しましょう。サポートが終了した製品は使い続けないことが大切です。
アクセス権を最小限にし、ログを監視する
利用者ごとにアカウントを分け、それぞれがアクセスできるフォルダーや操作を必要な範囲に限りましょう。パスワードは長く推測されにくいものにし、可能であれば多要素認証やクライアント証明書を組み合わせます。
あわせて、ログインの失敗や、普段と違う大量のダウンロードなどを、ログで監視しましょう。不要になったファイルは、サーバーに残さず削除することも大切です。
FTPSに関するよくある質問
Q. FTPSとSFTPは、どちらが安全ですか?
どちらも、正しく設定すれば十分な安全性を確保できます。ただし、FTPSは、データ接続の保護やTLSの必須化など、設定で注意すべき点が多く、誤った設定のまま使われやすい傾向があります。
新しく仕組みを作るのであれば、設定や管理がしやすいSFTPを選ぶことが多くなっています。
Q. 989番・990番ポートは今も使われていますか?
989番と990番は、古い方式である暗黙的FTPSのためのポートです。現在主流の明示的FTPSでは、21番ポートで接続し、データ接続にはパッシブモードの範囲のポートを使うため、これらのポートはほとんど使われません。
古いシステムとの互換性のために、暗黙的FTPSが使われている場合に限られます。
Q. 自己署名証明書でも使えますか?
技術的には使えますが、クライアントで証明書の警告が表示されるため、警告を無視する習慣がつきやすくなります。社外とのやり取りには、信頼できる認証局から発行された証明書を使いましょう。
社内でやむを得ず使う場合は、証明書の指紋(フィンガープリント)を事前に共有し、接続のたびに一致を確かめるようにします。
Q. FTPSに対応したソフトにはどんなものがありますか?
FileZilla、WinSCP、Cyberduck、FFFTPなど、多くのファイル転送のソフトがFTPSに対応しています。使う際は、接続の設定で、暗号化を「使えれば使う」ではなく「必須」にする設定を選んでいるかを確認しましょう。
Q. 社内ネットワークならFTPでもよいですか?
社内ネットワークであっても、FTPの通信は平文のため、ネットワークに侵入した攻撃者や、悪意のある内部の人に、ログイン情報やファイルを盗み見られるおそれがあります。社内であっても、FTPSやSFTPなど暗号化された方式を使うことをおすすめします。
まとめ
FTPSは、FTPにTLSの暗号化を加え、IDやパスワード、ファイルの中身を守るファイル転送の方式です。SFTPとはまったく別の仕組みで、2つの接続を使うため、設定に注意が必要です。
TLSを必須にしていない、データ接続を保護していない、証明書の警告を無視しているといった設定ミスがあると、暗号化されないまま使われてしまいます。設定を見直し、サーバーのソフトも最新に保ちましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
990番ポート
989番ポートとは?FTPSでの役割と990番・21番ポートとの違い
ProxyShell
GoAnywhere MFT
EFS
CLFS
スクリーンセーバーとは?目的と情報漏洩を防ぐ画面ロックを解説
587番ポート