無料会員登録
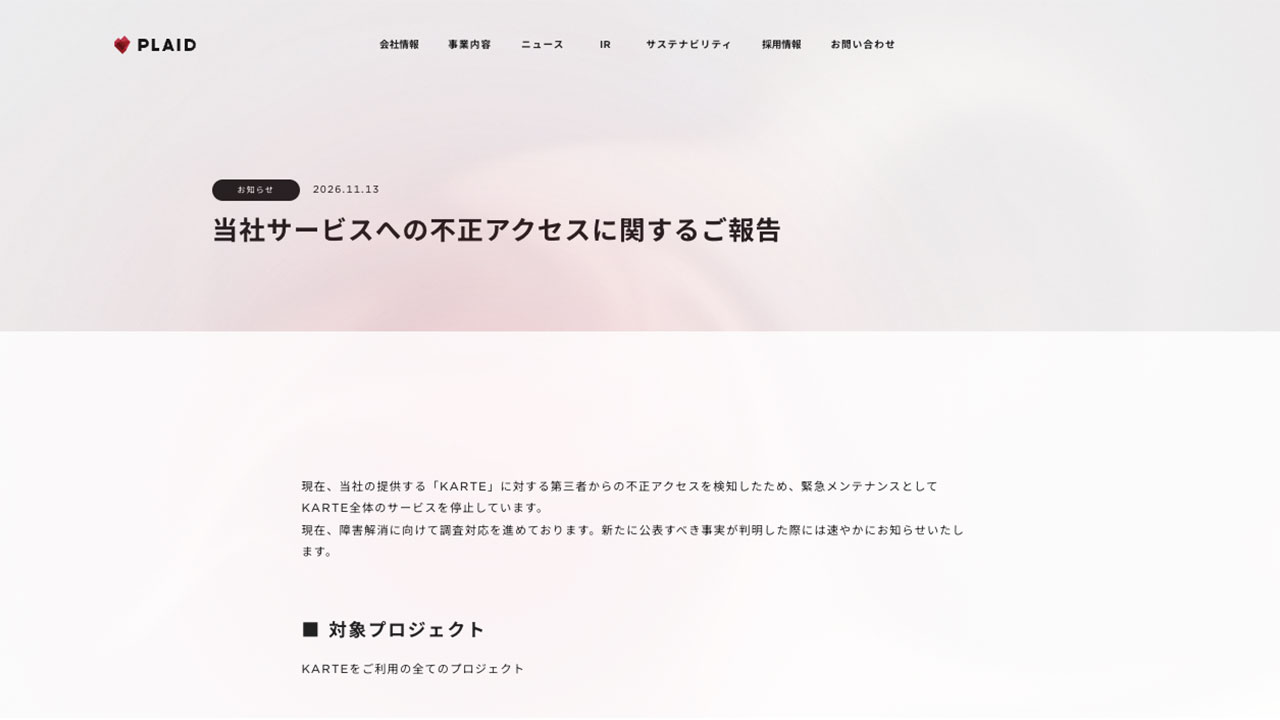
プレイドは11月15日、CXプラットフォーム「KARTE」への不正アクセスについて追加の対応状況を公表した。対象環境のネットワーク遮断は完了したが、全プロジェクトの全機能停止は続いており、再開時期は未定である。

概要
プレイドが提供するKARTEで、第三者からの不正アクセスが検知された。同社は緊急メンテナンスとしてKARTE全体のサービスを停止し、調査を進めている。対象はKARTEを利用するすべてのプロジェクトである。
プレイドの発表によると、時系列は次のとおり。
11月13日14時44分、同社はKARTE全体のサービス停止を発表した。停止は一斉ではなく順次行われる形とされた。
同日23時35分には、外部に漏えいした可能性のある情報を確認したと案内した。該当する顧客にはメールで個別に連絡したとしている。
11月14日18時03分の発表時点でも、サービス再開時期は未定とされた。同日21時05分には、影響範囲の調査を継続しているとした。
11月15日10時37分、対象環境のネットワーク遮断が完了した。同社は、新たな不正アクセスと継続的な情報流出を食い止めたと説明している。同日16時01分時点でも全面停止は継続し、再開の見通しは未定とされた。次回のステータス更新は21時ごろの予定だった。
不正アクセスの原因や侵入経路は、確認できた範囲では公表されていない。
被害・影響の範囲
停止の対象は、Webやアプリの計測、各種配信、管理画面の操作を含む全機能である。メール配信などのジョブフローで処理中のデータは、途中で停止する場合があるとされる。
漏えいした可能性のある情報について、プレイドは存在を確認したとしている。ただし、情報の種類、件数、対象の顧客数は公表されていない。漏えいしていない情報の範囲も公表されていない。件数は調査中である。
認証情報について、プレイドは、特定の連携用キーやトークンが実際に窃取されたと公表したものではない。二次被害の有無についても、確認できた範囲では発表がない。
関連サービスでは、RightTouchのQANTが一部機能の停止を公表している。トラボックスは、自社システムへの不正アクセスは確認されていないとしている。
企業・団体の対応
プレイドは、全プロジェクトの全機能を停止したうえで、障害の解消に向けた調査を進めている。新たに公表すべき事実が判明した際には、速やかに知らせるとしている。
11月15日には、すでに連絡済みの顧客にも重ねて、KARTEと外部サービスとの連携に使う認証情報の無効化を求めた。対象はシークレットキーやアクセストークンなどである。
お知らせには、問い合わせ窓口としてpress@plaid.co.jpが記載されている。利用企業向けのサポート窓口かどうかは、公式には示されていない。
警察や個人情報保護委員会への届出について、確認できた範囲では公表されていない。報告先は未公表とされている。
編集メモ(読者企業が取るべき対策)
編集部コメント(読者企業が取るべき対策)
今回の事案は、外部のSaaSが止まると自社の計測や配信が同時に止まることを示している。また、連携用の認証情報が、SaaS側の事故で見直しを迫られる点にも注意が必要である。平時から、利用状況の把握と停止時の代替手段を用意しておきたい。
連携用認証情報の無効化と再発行
KARTEと外部サービスの連携に使っているシークレットキーやトークンを洗い出す。プレイドの要請に沿って無効化し、連携先ごとに再発行の手順を確認する。作業日時と担当者は記録しておく。
個別連絡メールの確認と問い合わせ
プレイドから個別連絡メールが届いていないか、担当者の受信箱だけでなく共有アドレスも確認する。届いている場合は、記載された内容と連絡先を優先する。届いていない場合も、公式ステータスページの更新を定期的に確認する。
停止した配信とデータ連携の把握
KARTE Messageの一括メール配信が途中で止まっていないか、送信状況や到達ログを確認する。KARTE Datahubで処理中だったジョブフローの成否も確認する。再送が必要な場合は、重複配信を避ける手順を決めてから行う。
利用状況の棚卸しと代替運用
KARTEをどのサイトやアプリ、部署で使っているかを一覧にする。計測や接客配信が止まった間の代替運用を、業務ごとに決める。再開後に、計測データの欠落期間を関係部署へ共有する。
顧客への情報提供とフィッシング対策
自社の顧客データがKARTEに連携されていた場合は、顧客への案内文を準備する。プレイドから漏えいの対象や内容が示された時点で、速やかに発信できるようにする。漏えいに便乗した不審なメールへの注意喚起も、あわせて検討する。
なお、漏えいした情報の種類と件数、原因、侵入経路、再開時期は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.