無料会員登録
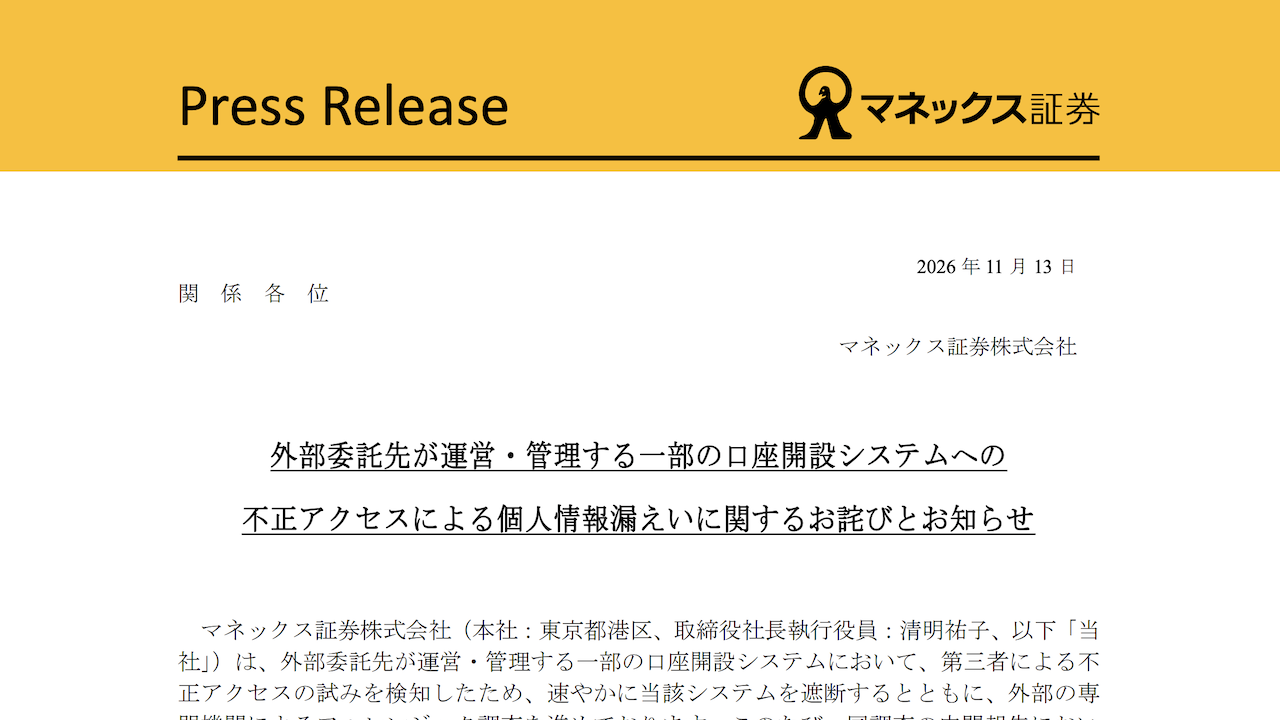
マネックス証券は11月13日、外部委託先が運営・管理する一部の口座開設システムへの不正アクセスにより、ユーザーの個人情報の一部が外部に漏えいしたおそれがあると発表した。10月20日の発表では漏えいの有無に触れていなかったが、フォレンジック調査の中間報告でメールアドレス最大113万件と本人確認書類画像1,592件が判明した。

概要
外部の専門機関によるフォレンジック調査の中間報告で判明した。対象は、証券会社の口座情報・残高・取引を管理する基幹システムとは別系統の口座開設システムである。侵入経路や原因の詳細は、確認できた範囲では公表されていない。
マネックス証券の発表によると、時系列は次のとおり。
10月18日、口座開設システムを運営・管理する外部委託先が、第三者による不正アクセスの試みを確認した。
10月19日、外部委託先からの連絡を受け、同システムへの外部からのアクセスを遮断した。一部の口座開設も停止した。
10月20日、外部委託先が管理するシステムに第三者がアクセスを試みた形跡があるとして、口座の新規開設受付を一時的に停止したと発表した。この時点の公式告知では、実際の侵入や顧客情報の漏えいは確認されたと発表されていなかった。
11月13日、フォレンジック調査の中間結果として、メールアドレスと本人確認書類画像の漏えいのおそれを公表した。
外部委託先の名称は、確認できた範囲では公表されていない。委託先自身による発表も確認できていない。
被害・影響の範囲
漏えいのおそれがある情報は2種類である。
1つ目はメールアドレスで、現時点の調査で確認されている件数は最大113万件とされる。対象は、2019年10月16日以降にオンライン口座開設申込の最初の手続きとして登録されたものである。重複や不完全なもの、開設未完了分も含む。
2つ目は本人確認書類の画像データで、件数は1,592件である。「撮影が必要な方式」で申し込んだ際にユーザーが提出した画像で、マイナンバーカードの表面や運転免許証の表面と裏面、セルフィー画像を含む。どの画像が対象となったかは個別に特定できておらず、調査が続いている。
口座番号やログインパスワード、取引パスワードなどは別データベースのため漏えいしていない。個人番号や、それが記載されたマイナンバーカード裏面の漏えいも確認されていない。
二次被害について、同社は不正取引やお客様の資産への影響は現時点で確認されていないとしている。口座を持つ顧客のログインや通常の売買取引にも影響はない。フィッシング等の被害報告も確認されていない。他の組織への影響の広がりは、確認できた範囲では公表されていない。
企業・団体の対応
同社は発表文で、個人情報の漏えいについておわびしている。当該システムを速やかに遮断し、外部の専門機関によるフォレンジック調査を進めている。
現在も継続して監視を行っているが、新たな不正アクセスは確認されていない。
利用者には、マネックス証券や金融機関等を名乗る不審なメールやSMSを受け取った場合、URLへのアクセスやパスワード等の入力、返信をしないよう注意を呼びかけている。同社は電子メールやSMSでログインを促すことはなく、パスワード等の入力を求めることもないとしている。
個人情報の漏えいが確認された人には、適用法令の定めに応じて順次個別に案内する。また、一部の口座開設サービスは、安全性の確認のため一時停止している。再開時期は、確認できた範囲では示されていない。警察や個人情報保護委員会への届出の状況も、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社の基幹システムとは別系統の委託先システムでも、顧客の個人情報が漏えいするおそれがあることを示している。メールアドレスは件数が多く、本人確認画像は悪用された場合の影響が大きい。自社が預けているデータの種類と量を、委託先を含めて把握しておく必要がある。
委託先への預け先の棚卸し
委託先に預けている個人情報を、項目、件数、保存期間ごとに一覧にする。本人確認書類や顔画像のように機微性が高いものは、優先して確認する。
不要データの保管見直し
口座開設を完了しなかった申込者のメールアドレスも、今回は対象に含まれている。目的を果たしたデータは、削除や保管期間の短縮を委託先と取り決める。画像データは、本人確認の完了後に保持が必要か検討する。
委託先への確認事項の整理
アクセス制御、ログ保全、侵害時の通知期限、再委託先の有無を契約や監査で確認する。インシデント発生時に、委託先から自社へ報告する手順も事前に決めておく。
フィッシング対策の準備
メールアドレスが漏えいした場合、自社を装った偽メールが届くおそれがある。自社が連絡で使わない手段と、正規の連絡方法を公式サイトで案内しておく。不審なメールを受けた顧客の問い合わせ窓口も用意する。
顧客への情報提供体制の整備
事案の公表時は、対象となる情報の範囲、含まれない情報、利用者に求める行動を分けて示す。調査の途中でも、判明した範囲を段階的に更新できる体制にしておく。
なお、漏えいした画像の個別の特定、侵入経路、原因は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
「プレスリリース」で不信増幅か|セシールオンラインショップ不正アクセス事件についての考察
Need-to-Knowの原則とは?最小権限との違い・実践方法・ゼロトラストとの関係・被害事例を徹底解説
TLPとは?サイバーセキュリティの情報共有プロトコルをv2.0対応で徹底解説
中間者攻撃(MITM攻撃)とは?仕組み・手法・被害事例と企業が取るべき7つの対策を徹底解説