無料会員登録
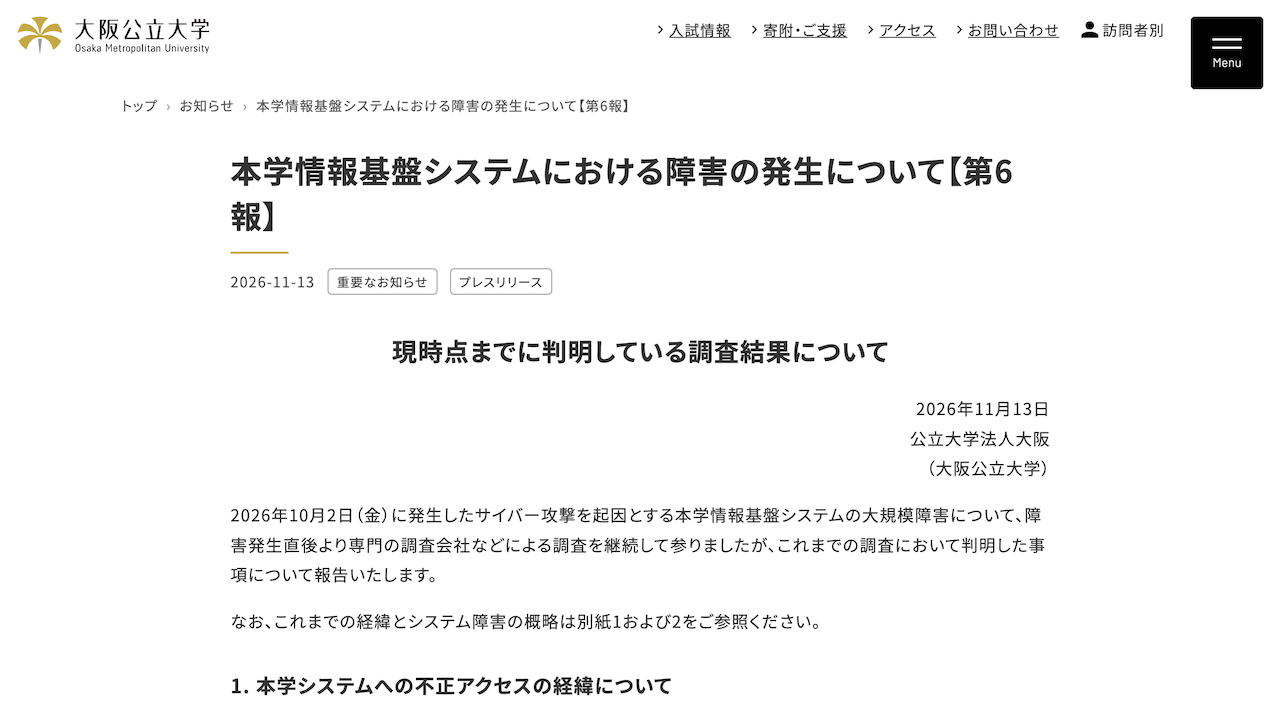
大阪公立大学は11月13日、10月2日に発生したサイバー攻撃を起因とする情報基盤システムの大規模障害について、調査で判明した事項を第6報として発表した。第5報の時点では漏えいの件数などが確認中だったが、今回、約17万人分という規模と、約1,400人分の機密性の高い情報が含まれることが明らかになった。

概要
10月2日の大規模障害は、NECの再委託先の端末が不正アクセスを受けたことが前段にあるとされる。この端末とNEC管理のクラウドストレージから、同大に関する情報を含む大量のデータが漏えいした形跡が確認された。その直後に、NECと再委託先の正規アカウントとパスワードを使った大学システムへの不正アクセスが行われたという。専門の調査会社は、両者は同一の攻撃者によるものとみられると報告している。
大学の発表と報道によると、時系列は次のとおり。
9月下旬、NECの再委託先がサイバー攻撃を受けた。この内容は、大学が第5報でNECからの報告として示したものである。
10月2日未明、情報基盤システムで障害が発生した。サーバー500台が停止し、一部のデータが改ざんされた形跡が確認された。
10月5日、大学は記者会見でランサムウェア攻撃と判断したと説明した。同日、個人情報保護委員会にも連絡した。
10月20日、NECが委託先への不正アクセスに起因する障害と情報漏えいについて、おわびを公表した。大学は同日、NECから原因と情報漏えいの報告を受けた。10月21日、大学が第5報を公表した。
11月12日、大学はNECから、クラウドストレージ上から漏えいした情報について追加の報告を受けた。11月13日、第6報を公表した。
大学の判断は次のとおり。攻撃者は再委託先の端末への侵入と、NEC管理のクラウドストレージから窃取したアカウント情報やパスワードなどを悪用し、本学システムに侵入してサイバー攻撃を行ったとしている。
被害・影響の範囲
漏えいした情報には、大学の管理上重要な情報のほか、学生・教職員のID、氏名、メールアドレス、生年月日などが約17万人分含まれる。このうち約1,400人分には、銀行口座番号、健康関連情報、パスポート画像、旅券番号といった機密性の高い情報も含まれていた。
機密性の高い情報の多くは、NECが2021年度にシステム移行作業を行った際の移行データだった。移行作業の完了後も削除されず、NEC管理のクラウドストレージに保存され続けていた。
大学のシステム自体については、断定を避けている。個人情報が漏えいしたという明確な事実は現時点で確認できていないが、多くのシステムが暗号化されているため、可能性は否定できないとしている。なお、10月に公表された在学生や卒業生ら少なくとも13万人分の情報の流出の恐れは、NECのクラウド上の情報とは別のものである。二次被害の有無は、第6報の時点で確認できた範囲では公表されていない。
影響は他大学にも及んでいる。大阪大学も、NECが契約に基づかず共有していたファイルから、計7万7,851人分の個人情報が漏えいしたと公表している。
企業・団体の対応
大学は、関係者の個人情報が漏えいする事態に至ったことを極めて重く受け止め、誠に遺憾としている。NECが作業完了後も長期間、機密情報を削除せずに保持していたことや、多くの関係者が使うクラウドストレージに保管されていたことを、大学は重大な問題と受け止めている。
現在もNECが対象者の範囲や個人情報の種別の特定を進めている。具体的な対象者が判明次第、大学が個別に状況説明と謝罪の連絡を行う予定である。大学は、今回の漏えいに関連した不審な電話やなりすましメールへの注意も呼びかけている。
届出については、10月2日の時点で大阪府・大阪市、文部科学省、情報セキュリティ関連団体、警察へ報告した。10月5日には個人情報保護委員会へ連絡したとされる。大学は今後も調査を続けるとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、委託先が作業後もデータを消さずに保持していたことが、被害を大きくした一因とされる。委託先のさらに先にある再委託先の端末が、侵入の起点になった点も重要である。自社のシステムだけでなく、データの置き場所と委託の連鎖まで把握する必要がある。
委託先に預けたデータの棚卸し
委託先が保持している自社のデータを、種類と保管場所ごとに一覧にする。過去のシステム移行で渡したデータが残っていないかも確認する。
作業完了後のデータ削除の確認
契約に、作業完了後の削除期限と削除証明の提出を盛り込む。移行や保守が終わるたびに、削除が実施されたことを書面で確認する。
再委託先の把握と管理
再委託の有無と再委託先の名称を、書面で委託先に確認する。情報共有に使うクラウドストレージの利用者と権限も、定期的に点検を求める。
委託先アカウントの権限見直し
委託先に付与した管理者アカウントを洗い出し、権限と利用実態を確認する。多要素認証の適用と、不要なアカウントの停止を徹底する。
対象者へのなりすまし対策の周知
氏名とメールアドレスが漏れた場合、フィッシングの標的になりやすい。公式の連絡手段と問い合わせ窓口を事前に周知し、不審な連絡への注意を早めに呼びかける。
なお、漏えいした対象者の範囲や個人情報の種別は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.