無料会員登録
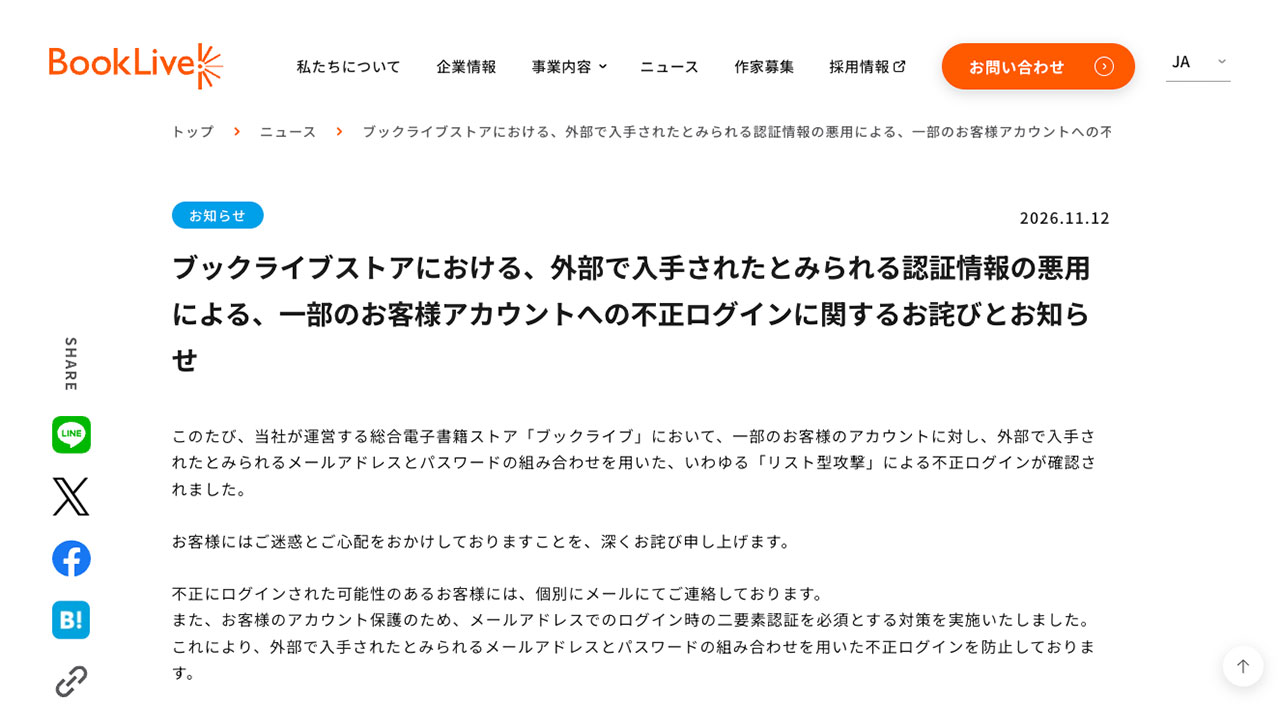
BookLiveは11月12日、電子書籍ストア「ブックライブ」でリスト型攻撃による不正ログインを確認したと発表した。対象は6,127名のアカウントで、サーバーやデータベースへの侵入、会員データの一括流出は確認されていない。同社は攻撃を受けた当日に二要素認証を必須化し、ログインを再開している。

概要
発生日時は2026年11月10日の午前6時頃から午後0時15分までである。外部で入手されたメールアドレスとパスワードの組み合わせを用いた「リスト型攻撃」により、不正とみられるログインが確認された。原因は、他のサービスなどで外部に流出したとされる認証情報の悪用とされる。認証情報の入手経路は公表されていない。
BookLiveの発表によると、時系列は次のとおり。
11月10日午前6時頃から、不正とみられるログインが始まった。
午後0時15分に新規ログインを停止し、不正とみられるログインの強制ログアウト処理を実施した。
同日、メールアドレスによるログイン時の二要素認証を必須とする対策を実施した。午後8時に新規ログインを再開した。
11月12日、同社は不正ログインに関するお詫びとお知らせを公表した。
被害・影響の範囲
閲覧された可能性のあるページは、MyページTOPとMy本棚の1ページ目である。クレジットカード情報の閲覧はされていないとしている。
メールアドレスやパスワードなどの認証情報、個人情報がBookLiveから漏えいした事実も、現時点では確認されていない。件数は6,127アカウントで、発表時点で追加の件数は示されていない。二次被害の有無については、発表では触れられていない。
他社でも同種の事案が続いている。良品計画は11月9日、「無印良品ネットストア」で多数のログイン試行が行われ、約27万件のアカウントで購入履歴やポイントにアクセスされた可能性があると公表した。BookLiveの事案との関連は、発表されていない。
企業・団体の対応
BookLiveは発表で、顧客への迷惑と心配についておわびした。不正にログインされた可能性のある顧客には、個別にメールで連絡している。
技術的な措置として、強制ログアウトと二要素認証の必須化を実施した。二要素認証では、パスワードに加えて、メールで送信される認証コードの入力が必要となる。同社は、これにより外部で入手されたとみられる認証情報を使った不正ログインを防止できているとしている。
利用者には、他サービスと同じパスワードや推測されやすいパスワードの使用を控えるよう求めている。また、同社を装った不審なメール、SMS、電話に注意するよう呼びかけている。同社がパスワードやクレジットカード情報を尋ねることはないとしている。警察や個人情報保護委員会への届出状況は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、攻撃は半日ほどで検知され、同日中にログイン停止と二要素認証の必須化まで進んだ。リスト型攻撃は自社の侵害がなくても起こるため、検知と封じ込めの手順を事前に決めておく必要がある。閲覧範囲を早く限定できたことが、利用者への説明を具体的にした点も参考になる。
ログイン試行の監視体制
短時間にログイン失敗が集中していないか、同一IPや同一端末から多数のアカウントが試されていないかを、常時監視する。しきい値を超えたときに、運用担当者へ自動で通知する仕組みを整える。夜間や休日の初動の担当者も決めておく。
二要素認証の導入と段階的な必須化
パスワードだけに頼る認証は、使い回しがあると破られやすい。二要素認証を導入し、まず任意で提供し、次に必須化する計画を立てる。緊急時に切り替えられるよう、本番環境での動作確認も済ませておく。
緊急時のログイン停止手順
不正ログインを検知したとき、新規ログインの停止、強制ログアウト、再開条件を判断する手順を文書化する。停止中の利用者への告知文や公式SNSでの案内も、あらかじめ準備しておく。再開の判断基準は、対策の完了と監視体制の確認とする。
閲覧範囲の特定とログの保全
不正ログインで、どの画面や情報が見られたかを後から特定できるよう、アクセスログを保全する。BookLiveはMyページTOPとMy本棚の1ページ目と範囲を示した。画面ごとに表示される情報を整理しておけば、説明が早く正確になる。
利用者への注意喚起
不正ログインの後は、利用者を狙ったフィッシングが増えるおそれがある。対象者への個別連絡と、パスワードの使い回しを避ける案内を、同時に出す。企業から問い合わせるときに聞かない情報も、あらかじめ明示しておく。
なお、認証情報の入手経路や、警察などへの届出状況は公表されていない。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!