無料会員登録
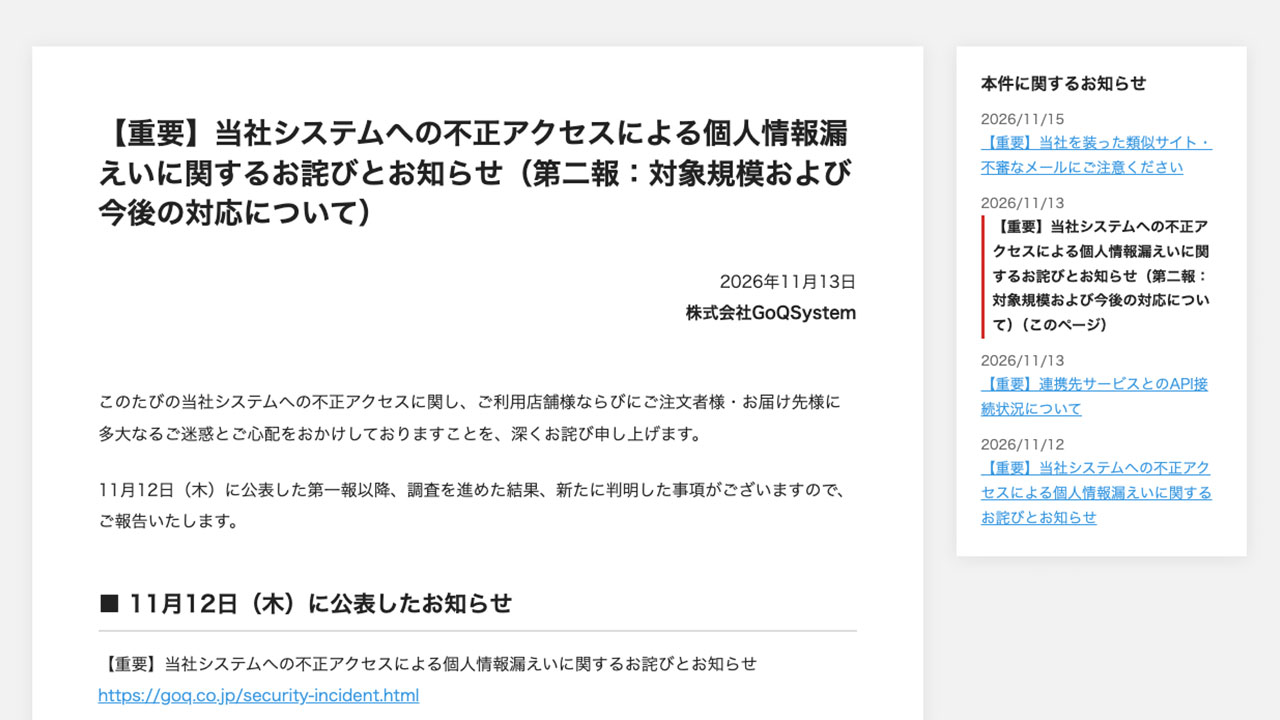
通販事業者向け受注管理システム「GoQSystem」を運営する株式会社GoQSystemは11月12日、第三者による不正アクセスを受け、保管していた注文データの一部が外部に持ち出されたと公表した。13日の第2報で対象規模を示し、15日には類似サイトや不審メールへの注意喚起を加えた。

概要
同社は、外部の第三者が、システムに設置していた問い合わせフォームの脆弱性を悪用して不正にアクセスしたとしている。対象となったのは、同社のシステムで管理していた各店舗の注文データである。脆弱性の技術的な種類や詳細な攻撃手順は、公式説明では具体的に示されていない。
GoQSystemの発表によると、時系列は次のとおり。
11月10日から11日にかけて、運営会社のサーバーに不正アクセスが発生した。
11月11日、同社は不正アクセスの経路を遮断した。
11月12日、同社が初報を出した。利用店舗の一つであるタオル美術館のオンラインショップを運営する一広株式会社は、同日に運営会社から報告を受けたとしている。
11月13日、同社は第2報で、対象規模と今後の対応を公表した。
11月15日、同社は正規ドメインに似たドメインを使う偽サイトや不審メールへの警戒を呼びかけた。同社によれば、この時点で同社を装った偽サイトによる被害は確認されていない。
被害・影響の範囲
第2報で示された対象規模は、対象店舗が1,694社、対象注文が498万4,595件、対象となる個人が436万7,390人である。
この436万7,390人は、対象となる個人情報の人数(本人数)を示す数値である。一方で、注文情報の一部で外部持ち出しが確認されているが、この数字は全員分の情報が持ち出されたと個別に確定したものではない。
対象情報には、注文者と届け先の氏名、住所、電話番号、メールアドレス、注文内容などが含まれる。届け先には、贈答品などで登録された第三者も含まれる。不正アクセスの発生期間は11月10日から11日だが、持ち出しの対象データにはそれ以前に受け付けた注文も含まれる。
クレジットカード情報について、同社は保有していないため漏えいはないと説明している。二次被害については、現時点で新たな侵入や情報の悪用、二次被害は確認されていないとしている。
影響は同社の利用店舗にも及んでいる。タオル美術館のオンラインショップは14日付で、顧客の注文情報が外部に持ち出されたとしておわびを公表した。
企業・団体の対応
同社は発表の中で、不正アクセスの経路をすでに遮断したとしている。問い合わせフォームについても、すでに削除したとしている。サービスについては、フォームを削除し、接続元を限定したうえで再開したとされる。
同社は初報で、警察への被害届の提出と個人情報保護委員会への報告を進める方針を公表した。各店舗に対しては、第2報で個人情報保護委員会の漏えい等対応に関する資料を案内している。
利用者への注意喚起として、同社サイトは、正規ドメインが「goqsystem.com」であり、ログイン前にアドレスバーを確認するよう求めている。正規の管理画面は「order.goqsystem.com」である。
編集部コメント(読者企業が取るべき対策)
今回の事案では、受注管理のような業務基盤の委託先で起きた侵害が、1,694社の顧客情報に同時に影響した。自社の設定や操作に問題がなくても、委託先の脆弱性が漏えいにつながり得る。委託先任せにせず、利用状況の把握と初動の手順を平時から整えておくべきである。
利用状況の棚卸し
自社がGoQSystemを利用しているかを、まず確認する。部門ごとに契約している場合もあるため、情報システム部門だけでなく、EC運営や物流の担当にも確認する。連携しているモールやカートも含めて、預けているデータを洗い出す。
委託先への確認事項
委託先には、自社の顧客が対象に含まれるかを確認する。対象の件数、情報の項目、持ち出しの有無についても、書面で回答を求める。調査の進捗と再発防止策の報告時期も、あわせて確認する。
個人情報保護委員会への報告と本人通知の判断
自社の顧客が対象に含まれる場合は、報告と本人通知の要否を、法務や個人情報保護の担当者と判断する。委託先から資料が案内されている場合は、それを参考にする。判断の根拠と時刻は、記録として残しておく。
フィッシング対策
氏名や住所、注文内容が漏えいすると、配送や注文を装った詐欺連絡に悪用されるおそれがある。再配達や注文キャンセル、返金手続きを装う通知への注意を、顧客に周知する。自社の連絡手段とドメインも、あらかじめ示しておく。
委託先管理の見直し
委託先の選定時と更新時に、セキュリティ体制の評価項目を確認する。脆弱性対応や、問い合わせフォームなど外部に公開する窓口の管理状況も、確認対象に加える。事故の連絡窓口と連絡期限は、契約に盛り込んでおく。
なお、脆弱性の詳細や全員分の持ち出し状況は、現在調査中とされている。今後の続報に注意されたい。
出典
- セキュリティニュースのセキュリティ対策Lab
- GoQSystem(公式サイト、重要なお知らせ)
- タオル美術館オンラインショップ(一広株式会社)
- X(MalwareBibleJP、GoQSystem第2報の引用)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!